
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 maosasagawa/pmx110-cve-2026-64560
PMX110(OPPO MT6995, 커널 6.18.21) CVE-2026-64560 연구: 포팅, 증거, 제한된 실행 스크립트
 kananosa/cve-2026-43499-for-xiaomi-17t-chagall
Xiaomi 17T에서 CVE-2026-43499 재현. (kernelsu 불완전)
 dorlow/hazel-cve-2026-43499
Toshiba/Amazon Fire TV(hazel)용 펌웨어 특정 임시 루트 익스플로잇으로, CVE-2026-43499를 사용합니다. ARM32 futex-PI UAF, 커널 주소 누출, mm_struct 재확보, 자격 증명 패치를 구현하여 ADB를 통해 UID…
 fevar54/cve-2025-48595-android-framework-integer-overflow-
PoC de CVE-2025-48595: Android 프레임워크의 여러 위치에서 발생하는 정수 오버플로우.
 4onurdemir/tcl-androidtv-root-attempts
TCL Android TV 팩토리 레이어의 리버스 엔지니어링 문서: 56 kHz IR 프로토콜, tclfactoryos 데몬, 커널 IR 드라이버, 그리고 소프트웨어 루트가 달성 불가능하다는 증거.
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 tinopreter/docviewerexploitapp
이것은 MobileHackingLab의 DocumentViewer 챌린지(CVE-2021-40724)를 해결할 때 제가 만든 Exploit App입니다. 이 앱은 로컬 머신에서 libdocviewe_pro.so 라이브러리를 취약한 앱의 내부 저장소로 다운로드하고,…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
CVE-2014-7911 취약점과 CVE-2014-4322 취약점으로 루트 권한을 획득!
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM Lenovo TB365FC (ZUXOS / Android 16, kernel 5.15.170) 대상
 bizdak/silverboxcc
리버스 엔지니어링된 안드로이드 악성코드이며, 이를 위한 C&C 서버입니다.
 crackercat/rootsmart-v2.0
Android 랜섬웨어 개발 - AES256 암호화 + CVE-2019-2215 (리버스 루트 셸) + 데이터 유출
 thebl4ckph4nt0m/cve-2024-0044
CVE-2024-0044: Android 12 및 13에 영향을 미치는 "run-as any app" 높은 심각도 취약점. 이 저장소는 CVE-2024-0044를 악용하는 방법을 시연합니다. 교육 및 테스트 목적으로만 사용하십시오.
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
# Android Chromium 전체 체인 익스플로잇 CVE-2026-11057 정보 유출과 CVE-2026-5281 use-after-free를 결합하여 vtable 하이재킹 및 임의 코드 실행을 달성하는 Android Chromium용 전체 체인…
 xianwan1314/cve-2025-21479-iqoo11pro
CVE-2025-21479 (Qualcomm Adreno GPU) vivo iQOO 11 Pro (PD2254) 재현 노트 - 승인된 연구
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
CVE-2026-22010 Android 인텐트 리디렉션에 대한 개념 증명(PoC): 내보내진(exported) 활동이 인텐트를 공격자가 제어하는 내부 컴포넌트로 전달하여 권한 검사를 우회하는 과정을 보여주며, 취약한 Java 코드와 adb 익스플로잇 절차를 포함한다.

 aa22396584/ghostmap-research
Android 15-17 환경에서 GhostMap ZIP 메타데이터 파서 크래시를 독립적으로 재현하며, 네이티브 크래시 분석, 민감 정보가 제거된 증거 자료, 오프라인 APK Guard 사전 점검 스캐닝 도구를 포함합니다.
 fengguan/arpcut
LAN 기기를 스캔하고 ARP 스푸핑을 통해 해당 기기의 네트워크 접근을 차단하거나 복원하는 루팅된 Android 앱으로, OUI 벤더 조회, 화이트리스트, 작업 로그 기능을 제공합니다.
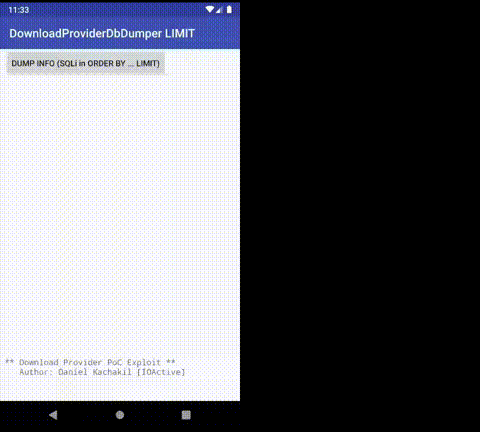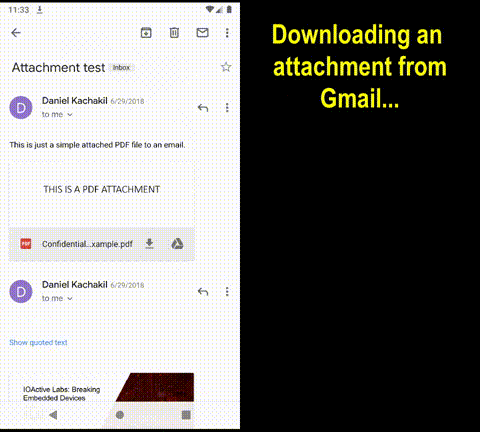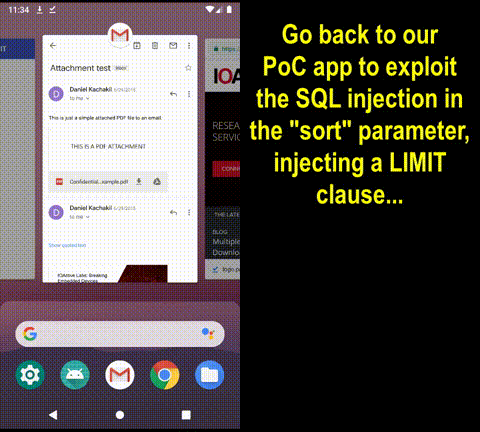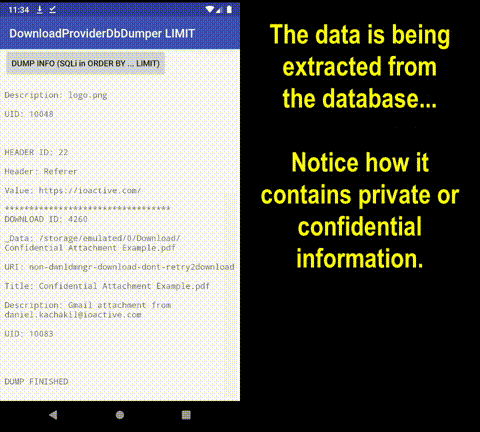 ioactive/aosp-downloadproviderdbdumpersqlilimit
Android의 Download Provider의 Sort 매개변수에서 SQL 인젝션을 악용하는 PoC (CVE-2019-2196)








