
 #1
 abhi-r3v0/adhrit
Ghera 벤치마크를 기반으로 심층 정찰 및 정적 바이트코드 분석을 위한 Android 보안 제품군입니다.
 wabzqem/covidsafe-cve-2020-12717-exploit
CVE-2020-12717용 익스플로잇 코드
 darioi/droidcarve
안드로이드 리버스 엔지니어링 프레임워크
 nidhihcl/frameworks_base_aosp_10_r33_cve-2021-39696
안드로이드 AOSP 10 프레임워크 베이스 저장소로, CVE-2021-39696에 대한 패치가 적용되어 안드로이드 플랫폼 보안 취약점 분석 및 익스플로잇에 대한 참고 자료를 제공합니다.
 trinadh465/frameworks_minikin_aosp10_r33-cve-2022-20473
Android의 Minikin 라이브러리 취약점인 CVE-2022-20473을 다루는 리포지토리로, AOSP 10용 패치된 소스 코드를 제공합니다.
 trinadh465/frameworks_base_aosp10_r33_cve-2022-20470
# CVE-2022-20470용 Android 프레임워크 패치 AOSP 10 릴리스의 보안 취약점을 해결하는 패치입니다.
 neternels/android_kernel_xiaomi_sunny
CAFest nethunter 커널, LA.UM.9.1.r1-11900-SMXXX0.0 기반, 최신 upstream-f2fs-stable-linux-4.14.y 병합, bb 및 perf 중심. | 강제 푸시 경고
 sumeetit/cve-2022-20607
Pixel 셀룰러 펌웨어에서 경계 검사 누락으로 인해 범위를 벗어난 쓰기(out of bounds write)가 발생할 수 있습니다. 이로 인해 LTE 인증이 필요한 원격 코드 실행이 발생할 수 있습니다. 악용에는 사용자 상호 작용이 필요하지 않습니다. 제품:…
 1n3/reverseapk
Android 패키지를 빠르게 분석하고 리버스 엔지니어링합니다.
 bromite/bromite
광고 차단, 안티 핑거프린팅 완화, DNS-over-HTTPS, 강화된 개인정보 보호 및 보안 기본 설정을 내장한 Android Chromium 포크.
 p0cl4bs/nanobrok
원격으로 안드로이드 장치를 제어하고 보호하기 위해 Python으로 작성된 웹 서비스.
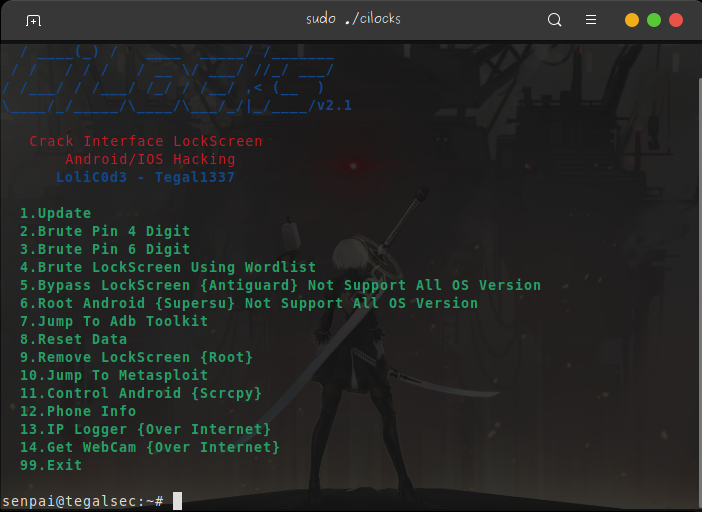 tegal1337/cilocks
크랙 인터페이스 잠금화면, Metasploit 및 기타 Android/iOS 해킹
 trinadh465/frameworks_base_aosp10_r33_cve-2022-20138
# CVE-2022-20138용 Android 프레임워크 패치 AOSP 10의 권한 상승 취약점을 해결합니다.
 certcc/keyfinder
개인(및 공개) 키 파일을 찾고 분석하는 도구로, Android APK 파일도 지원합니다.
 owasp/mastg-hacking-playground
의도적으로 취약하게 만든 iOS 및 Android 앱 모음으로, OWASP MASTG 가이드에 따라 모바일 보안 테스팅, 리버스 엔지니어링, 취약점 분석을 학습하기 위한 것입니다.
 gmh5225/frida-il2cpp-datacollector
Frida 기반 도구로, Cheat Engine의 MonoDataCollector를 Android와 iOS로 이식하여 모바일 앱의 런타임 Mono/IL2CPP 데이터 수집 및 메모리 검사를 가능하게 합니다.
 owasp/mas-crackmes
The MAS Crackmes(일명 UnCrackable Apps)는 OWASP MAS 프로젝트의 일부인 모바일 리버스 엔지니어링 챌린지 모음입니다.










