
 #1
 sahalll/cve-2024-50657
Owncloud Android 앱의 잘못된 접근 제어 취약점인 CVE-2024-50657에 대한 개념 증명 악용 코드를 제공하여 Frida 후킹을 통한 패스코드 우회를 시연합니다.
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
POSIX.1e 기능 라이브러리로, Android 10용이며 CVE-2023-2603을 해결하고 프로세스 기능을 설정 및 조회하여 권한 경계를 관리하는 도구를 제공합니다.
 canyie/magiskeop
설치된 앱에서 CVE-2024-48336(Magisk Bug #8279)을 통한 루트 권한 상승 익스플로잇 및 라이트업, 권한 상승 / 임의 코드 실행 취약점
 s1204it/cve-2023-6241
CVE-2023-6241 for Pixel 8
 markakd/bad_io_uring
안드로이드 커널 익스플로잇 (CVE-2022-20409)
 spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674
CVE-2023-35674에 대한 가이드 및 이론적 코드
 yogehi/cve-2024-4406-xiaomi13pro-exploit-files
Pwn2Own Toronto 2023에서 샤오미 13 Pro를 대상으로 한 익스플로잇과 관련된 파일들입니다.
 canyie/cve-2024-0044
CVE-2024-0044의 초기 패치를 우회하기 위한 개념 증명 및 분석 자료로, 설치 프로그램 패키지 이름 주입을 통해 ADB에서 임의 앱 UID로 권한 상승을 가능하게 하는 Android 프레임워크 취약점입니다.
 nccgroup/test_avb_key
Android verified boot 이미지(vbmeta)가 공개적으로 알려진 테스트 키로 서명되었는지 확인하여 릴리스 빌드의 잘못된 구성을 식별하는 Python 유틸리티입니다.
 re13orn/cve-2024-0044-exp
CVE-2024-0044 Android 권한 상승을 이용하여 임의 대상 앱 샌드박스 파일을 다운로드합니다.
 avishekdhakal/cve-2023-45866_exploits
Mi A2 Lite 및 Realme 2 pro에서 테스트된 익스플로잇
 actuator/com.heytap.browser
CVE-2024-23729
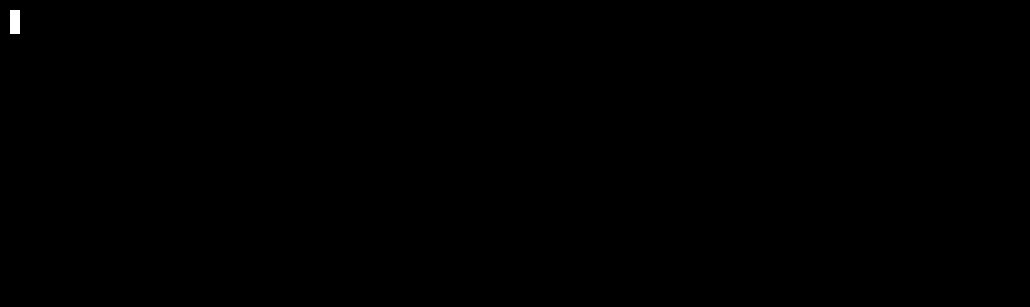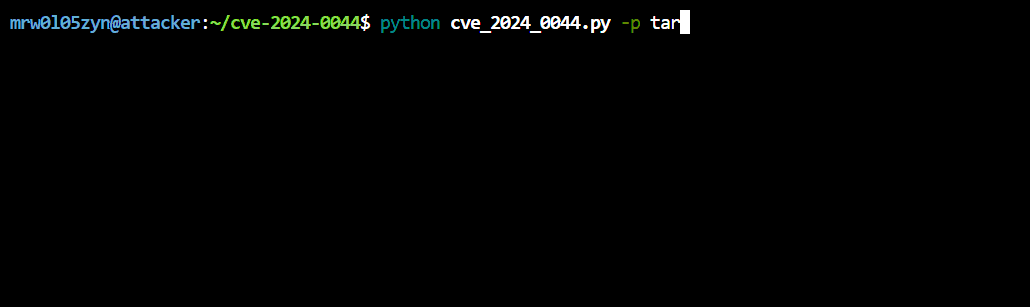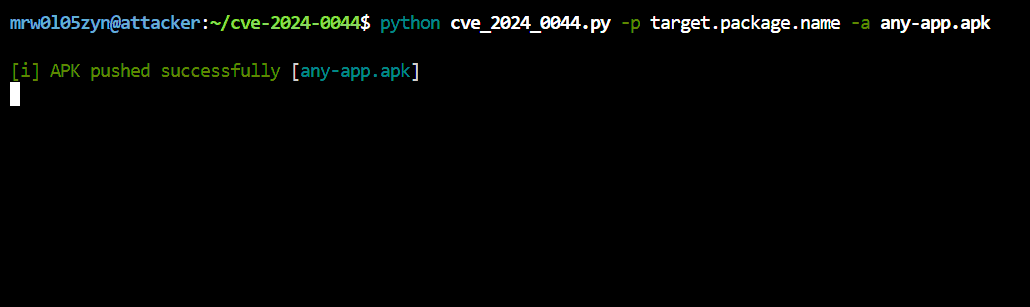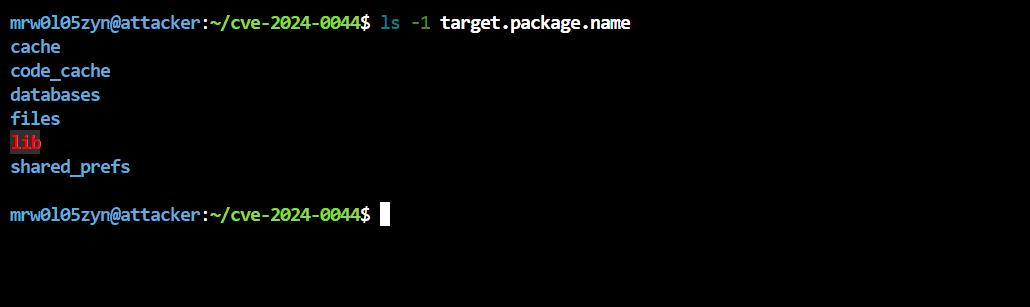 mrw0l05zyn/cve-2024-0044
CVE-2024-0044
 hackerronin/cve-2024-0044
Android 12 및 13 버전에 영향을 미치는 취약점
 uthrasri/frameworks_av_cve-2024-0040
CVE-2024-0040에 대한 익스플로잇, Android 미디어 서버(frameworks/av)의 심각한 취약점으로 조작된 미디어 파일을 통한 원격 코드 실행을 가능하게 합니다.
 hunter24x24/cve_2024_0044
CVE-2024-0044: Android 12 및 13 버전에 영향을 미치는 "run-as any app" 높은 심각도 취약점
 narosec/cve-2021-33699_task_hijacking
안드로이드 작업 하이재킹(CVE-2021-33699) 공격 실습 앱 - 공격자 및 피해자 구성 요소 포함, 실습형 모바일 보안 교육용









