
 #1

 tinopreter/docviewerexploitapp
이것은 MobileHackingLab의 DocumentViewer 챌린지(CVE-2021-40724)를 해결할 때 제가 만든 Exploit App입니다. 이 앱은 로컬 머신에서 libdocviewe_pro.so 라이브러리를 취약한 앱의 내부 저장소로 다운로드하고,…
 dsp-security-workflows/cve-2022-20223
cve-2022-20223을 사용하여 Android 10/11/12를 공격하는 간단한 bash 스크립트
 bend0us/dexloader
Android 프로젝트 데모로, DexClassLoader, PathClassLoader 및 메모리 내 실행을 사용한 동적 DEX 로딩을 보여줍니다. 교육 목적으로만 사용하십시오.
 h3x0v3rl0rd/cve-2019-6447
CVE-2019-6447에 대한 Python 익스플로잇으로, Android용 ES 파일 탐색기 4.1.9.7.4에서 임의 파일 읽기를 가능하게 합니다. 모바일 취약점 악용 및 데이터 유출을 시연합니다.
 honestcorrupt/phonepe-sensitive-data-exposure-cve-2025-5154
CVE-2025-5154: PhonePe Android 앱의 인증 토큰, PII 및 KYC 데이터의 암호화되지 않은 로컬 저장에 대한 개념 증명으로, 루트 액세스를 통한 계정 탈취 및 데이터 유출을 가능하게 합니다.
 cyb3r-w0lf/dirty_stream-android-poc
Android - Dirty Stream exploit for MI-File Explorer V1-210567 버전. CVE-2024-35205
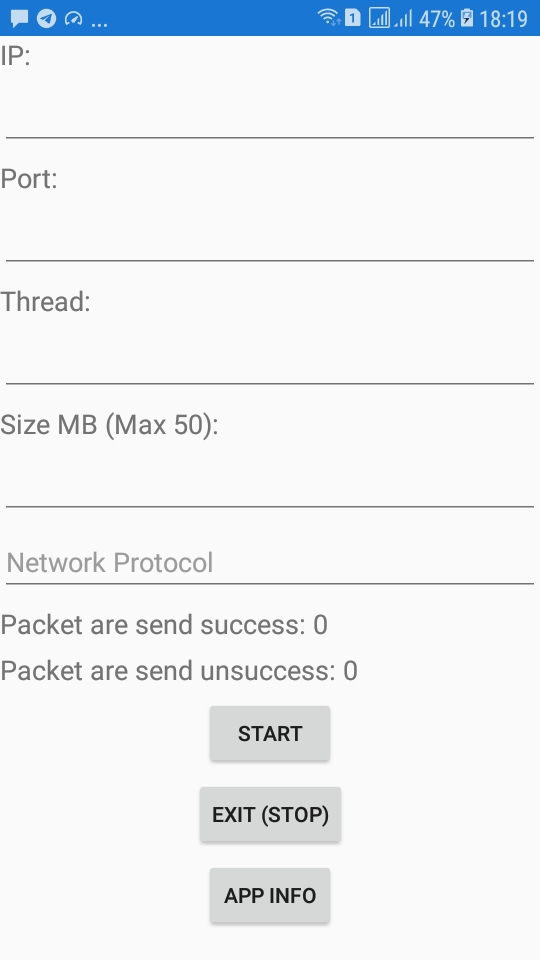 blueskychan-dev/ddospacket
자신의 전화기를 사용하여 Termux 없이 DoS 공격! (Android 5.1+)
 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Retroid Pocket 3+용 CVE-2022-38694를 사용한 부트로더 잠금 해제
 fakeshell/cve-2021-1931-bbry-key2
blackberry key2 (le)에서 서명되지 않은 이미지를 임시로 플래시할 수 있게 해주는 CVE-2021-1931 개념 증명 익스플로잇
 0xbinder/android-kernel-exploitation-lab
이 랩은 CVE-2019-2215, binder 서브시스템의 중대한 Android 커널 취약점을 탐색하기 위한 환경 설정을 안내합니다.
 mouseos/cve-2019-2215_sh-m08
CVE-2019-2215에 대한 개념 증명 익스플로잇으로, AQUOS sense 2(SH-M08)에서 루트 권한 상승을 달성하기 위해 Android 커널을 대상으로 합니다. 커널 읽기/쓰기 및 셸 생성 기능을 포함합니다.
 abbiy/cve-2024-36842-backdooring-oncord-android-sterio-
CVE-2024-36842, Oncord+ 안드로이드/아이폰 차량 인포테인먼트 시스템에 악성 스크립트를 사용하여 지속적 백도어 생성!
 sparrow-labz/cve-2020-0423
longterm.io에서 원래 게시된 CVE 연구
 zinja-coder/damn-vulnerable-android-components
Android 구성 요소에서 발생하는 다양한 취약점을 시연하기 위해 의도적으로 취약하게 만든 Android 애플리케이션입니다.
 fishman132/cve-2023-20904
CVE-2023-20904에 대한 Proof-of-concept 익스플로잇, Binder 드라이버의 use-after-free를 통해 로컬 권한 상승을 가능하게 하는 Android 커널 취약점.
 xsleaksiki/cve
CVE-2015-1538-1 - Google Stagefright 'stsc' MP4 Atom 정수 오버플로 원격 코드 실행 취약점에 대한 익스플로잇










