
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천
 m00ddy/cve-2026-0073-android-client-tls-auth-bypass
원본 파이썬 익스플로잇을 C로 변환 중
 mrtiz/cve-2023-35671
Android 앱 핀 보안 문제로 Google Wallet을 통한 무단 결제 허용
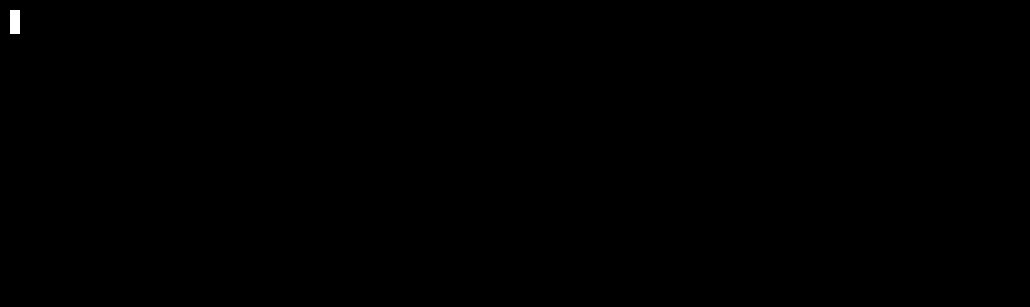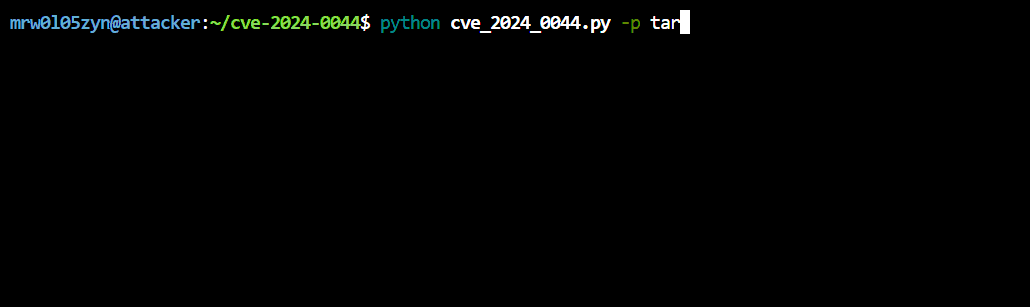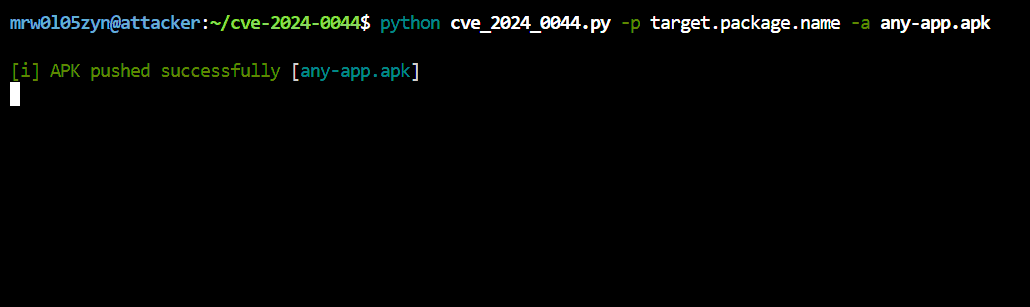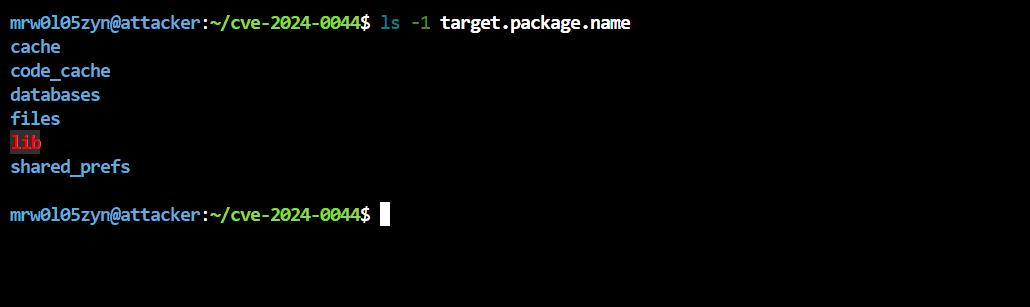 mrw0l05zyn/cve-2024-0044
CVE-2024-0044
 shinycolumn/cve-2025-50944
EagleEyes Lite Android 애플리케이션에서의 부적절한 인증서 체인 검증
 ranasen-rat/cve-2025-48593
Android 13-16에 영향을 미치는 중요한 제로-클릭 원격 코드 실행 취약점(CVE-2025-48593)의 기술적 분석으로, 근본 원인, 악용 흐름 및 완화 전략을 상세히 다룹니다.
 logesh-git001/cve-2025-48593
"단 하나의 악성 패킷이 당신의 기기를 장악할 수 있습니다." — Android Security Team, 2025년 11월
 0n1con3/fluxer
FluxER - Termux 내부에서 Fluxion 도구를 설치하고 실행하는 bash 스크립트입니다. WPA/WPA2 감사 및 MITM 감사를 수행하는 데 사용되는 무선 보안 감사 도구입니다.
 azw413/glass
Glass - 빠르고 무료인 IDA Pro 대안
 actuator/ekoparty
Ekoparty Miami | 인터페이스 안티패턴: 타사 Android 앱 잠금 장치의 안전하지 않은 탐색 악용
 m4g1xx/cve-2024-36971
CVE-2024-36971용 PoC
 mmiszczyk/cve-2024-33352
VM 백도어링을 통한 BlueStacks 권한 상승
 alirezaparsi/copg
루팅된 Android를 위한 고급 앱별 디바이스 / CPU / GPU 스푸퍼 — 디바이스 프로필, 앱별 CPU 모델, prop 및 Android-ID 스푸핑, 모든 기능은 완전한 온디바이스 WebUI로 구동됩니다. KernelSU / Magisk / APatch용…
 fixedoctocat/cve-2024-25466
CVE-2024-25466에 대한 설명
 symbioticsec/hermes-decomp
컴파일된 Hermes 바이트코드(.hbc) 파일을 다시 읽을 수 있는 JavaScript로 변환하여 React Native 모바일 앱을 리버스 엔지니어링할 수 있게 해주는 강력한 디컴파일러입니다.
 owasp/mas-website
The OWASP Mobile Application Security Project 웹사이트는 업계 최고 수준의 표준, 가이드, 리소스를 제공하는 중심 허브로, 개발자와 보안 전문가가 모바일 애플리케이션을 구축·테스트·보호할 수 있도록 돕습니다.
 p2p3p/ghostlock-for-oneplus
(CVE-2026-43499)부트로더가 잠금 해제되지 않은 OnePlus 기기용 커널 취약점 익스플로잇 프로그램.
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) 익스플로잇 변형
 wrlu/cve-2023-40130
CVE-2023-40130의 PoC








