
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 android1500/androidfaker
Android Faker는 기기 ID 값을 위조하는 간단한 Xposed 모듈입니다. Android 8.1+를 지원합니다.
 lntrx/cve-2021-28663
CVE-2021-28663에 대한 개념 증명 익스플로잇, 메모리 별칭 및 축출 조작을 통해 임의 읽기를 가능하게 하는 Mali GPU 안드로이드 커널 드라이버의 설계 결함.
 mailinneberg/broadpwn
Broadpwn 버그 (CVE-2017-9417)
 michalbednarski/leakvalue
CVE-2022-20452용 익스플로잇: recycle() 후 Parcel을 사용하는 LazyValue를 통해 Android에서 설치된 앱에서 시스템 앱(또는 다른 앱)으로의 권한 상승
 michalbednarski/abxoverflow
CVE-2024-34740에 대한 분석 및 익스플로잇: Android의 BinaryXmlSerializer에서 정수 오버플로우를 이용해 system_server 파일 쓰기로 이어지고, 이후 일반 설치 앱에서 system_server 코드 실행까지 가능
 michalbednarski/thisseemswrong
CVE-2024-49746에 대한 라이트업 및 익스플로잇: 이후에 사용되는 파일 디스크립터를 닫는 Android의 Parcel::continueWrite
 pwnipc/badparcel
CVE-2023-20963 PoC (Android WorkSource parcel/unparcel 로직 불일치)
 roeeh/bootmodechecker
이 앱은 CVE-2016-8467에 취약한지 및/또는 bootmode 속성이 변조되었는지 확인합니다.
 scs-labrat/android_autorooter
CVE-2024-0044 취약점을 이용하여 Android 12 및 13의 앱에서 민감한 사용자 데이터를 원격으로 유출합니다
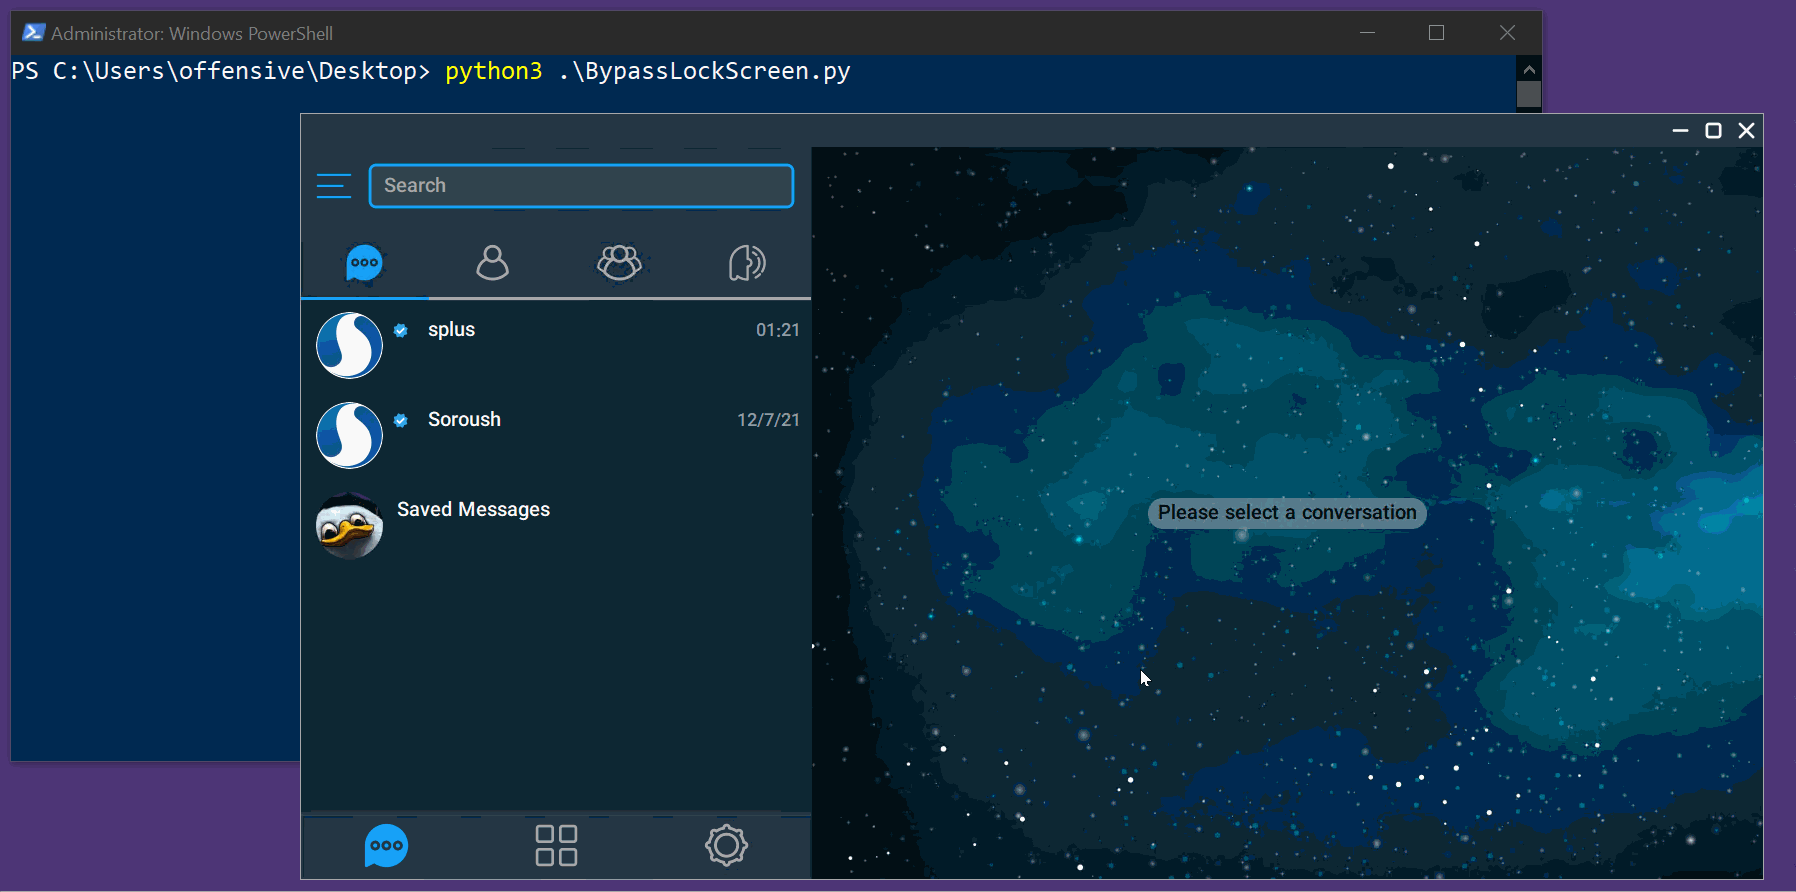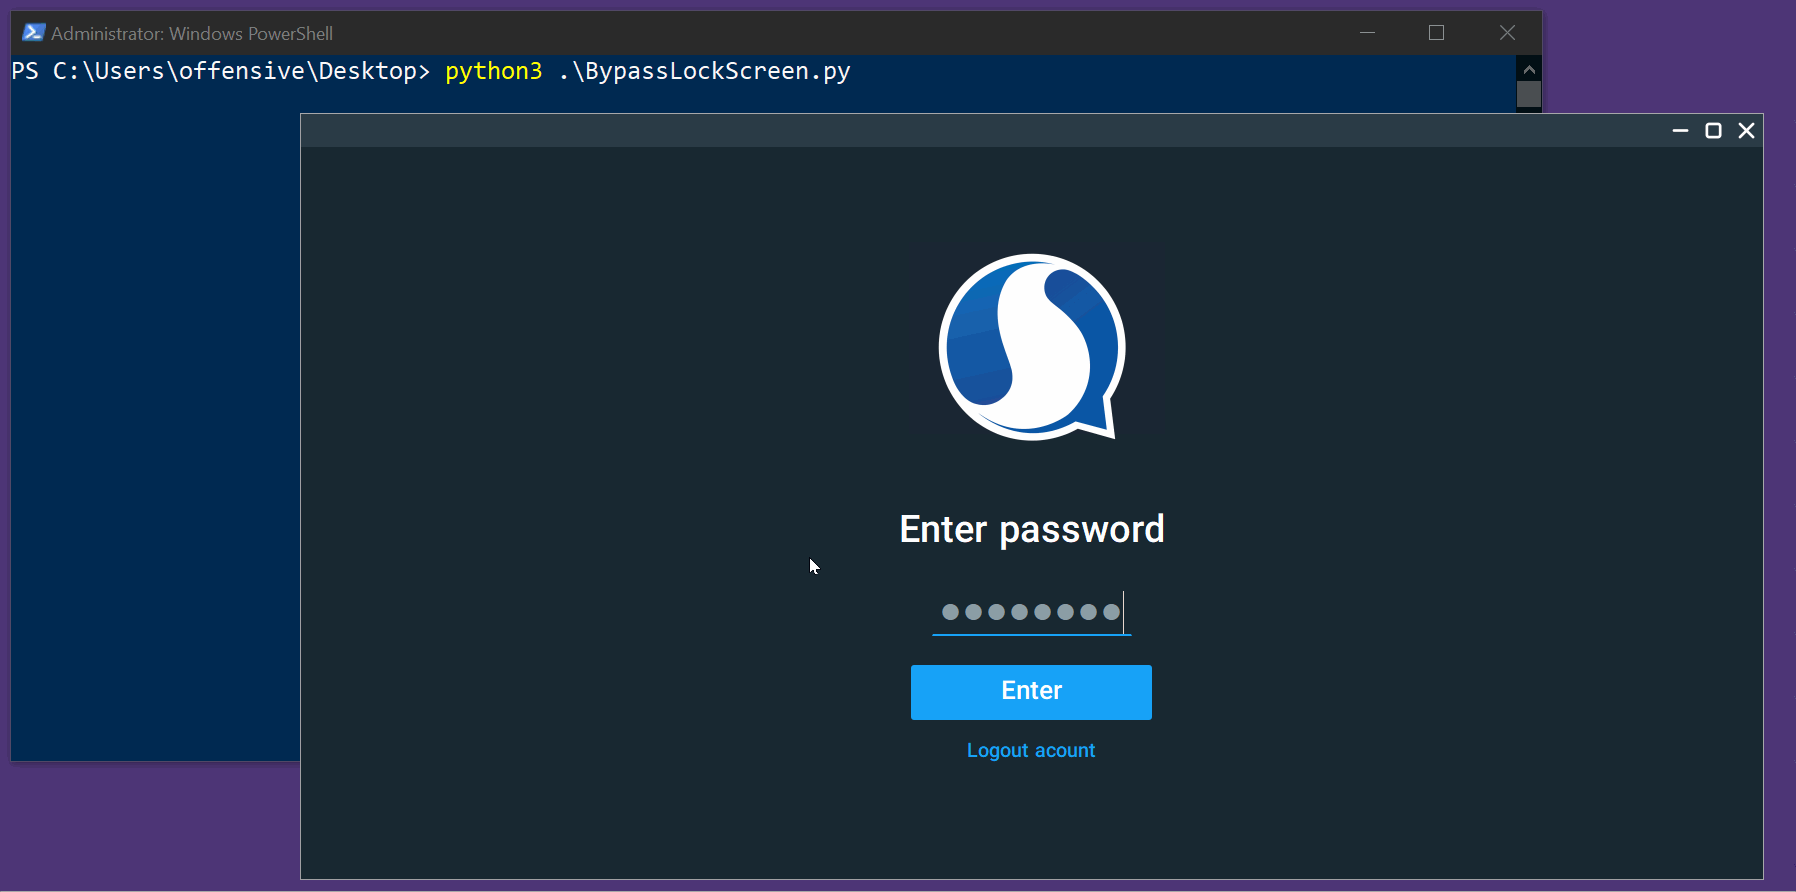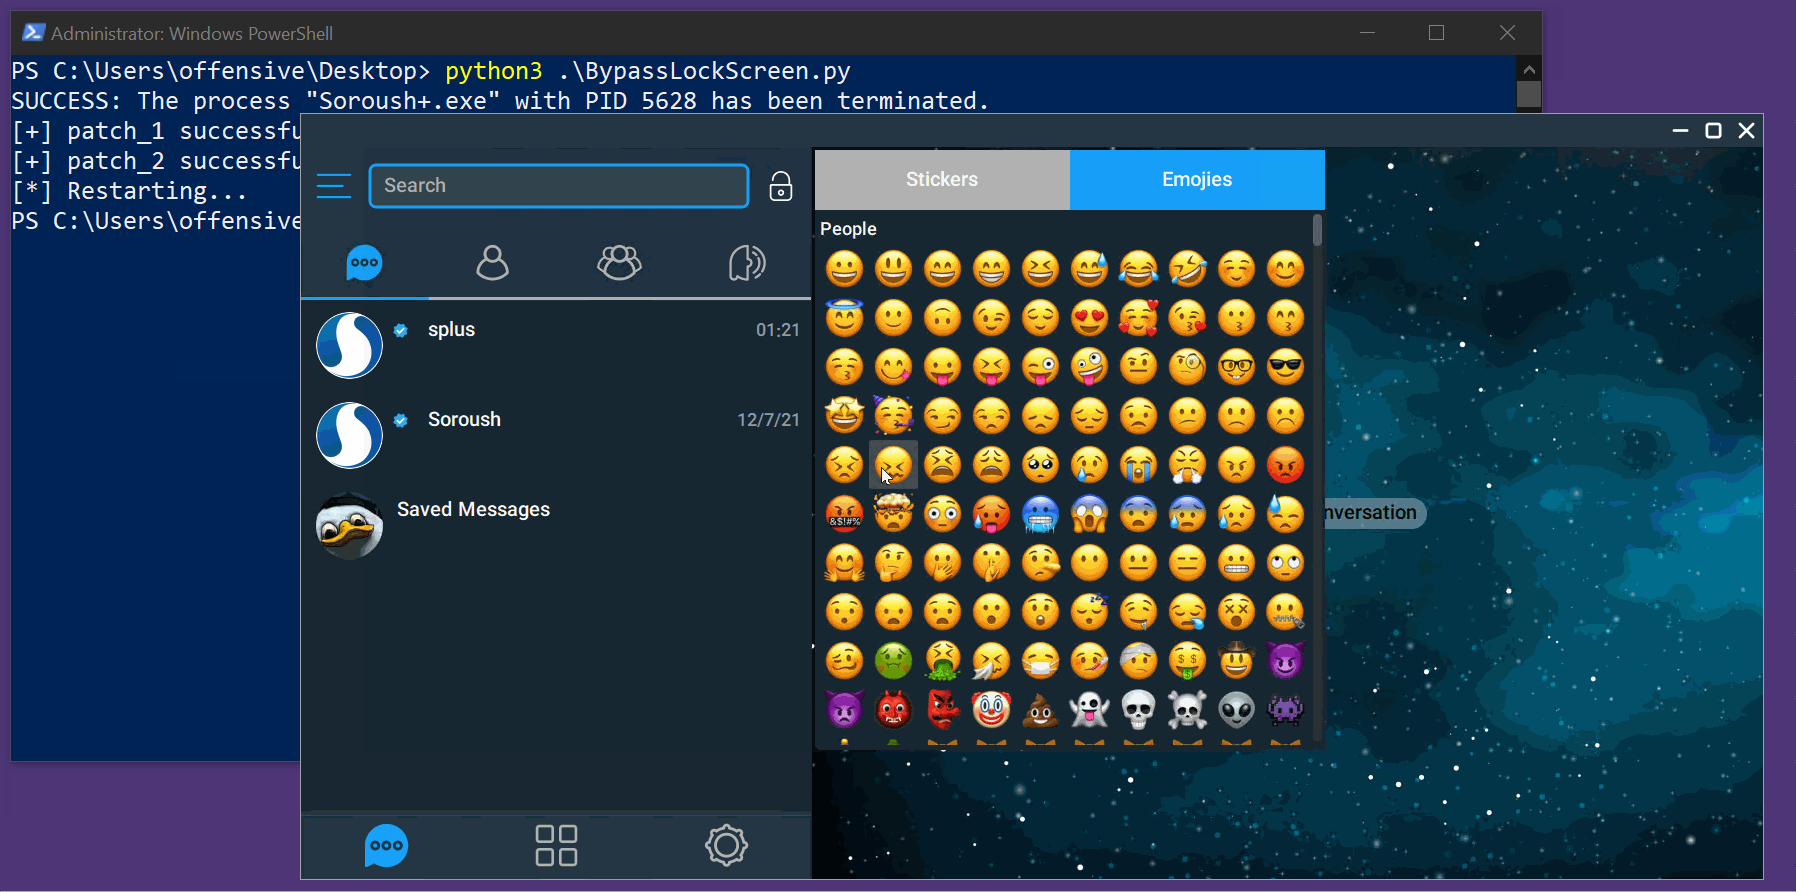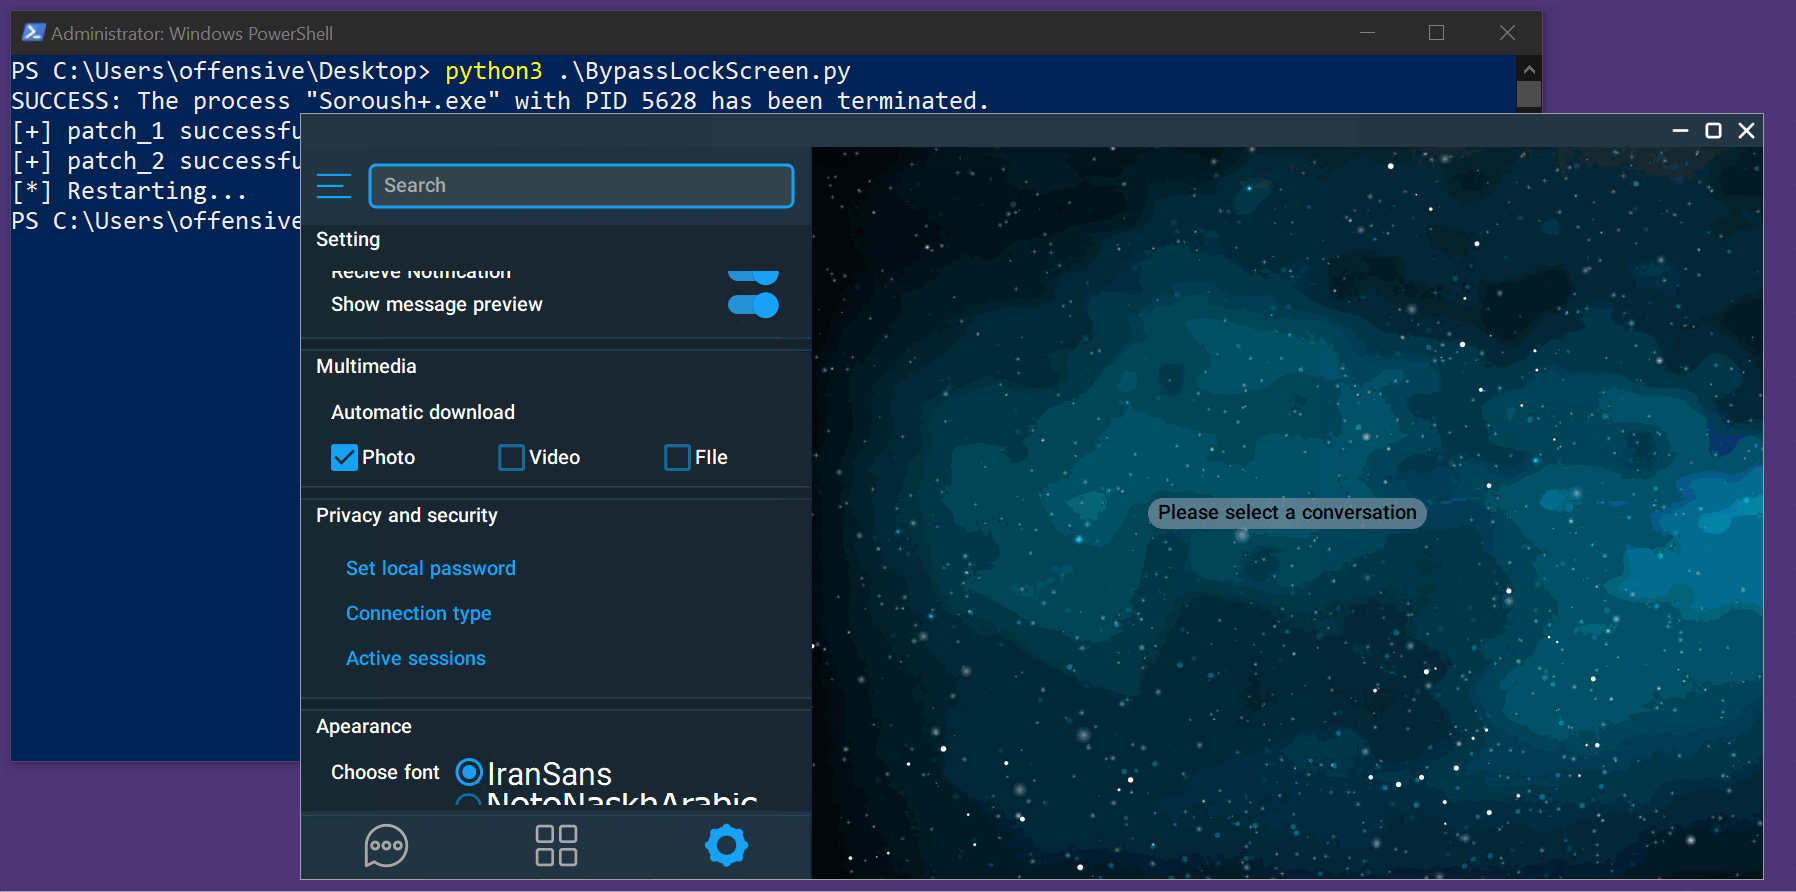 scopion/cve-2022-26629
CVE-2022-26629에 대한 PoC 익스플로잇: 부적절한 접근 제어를 통해 SoroushPlus+ Messenger 1.0.30의 잠금 화면을 우회합니다. Windows 및 Linux용 자동 익스플로잇 파이썬 스크립트를 포함합니다.
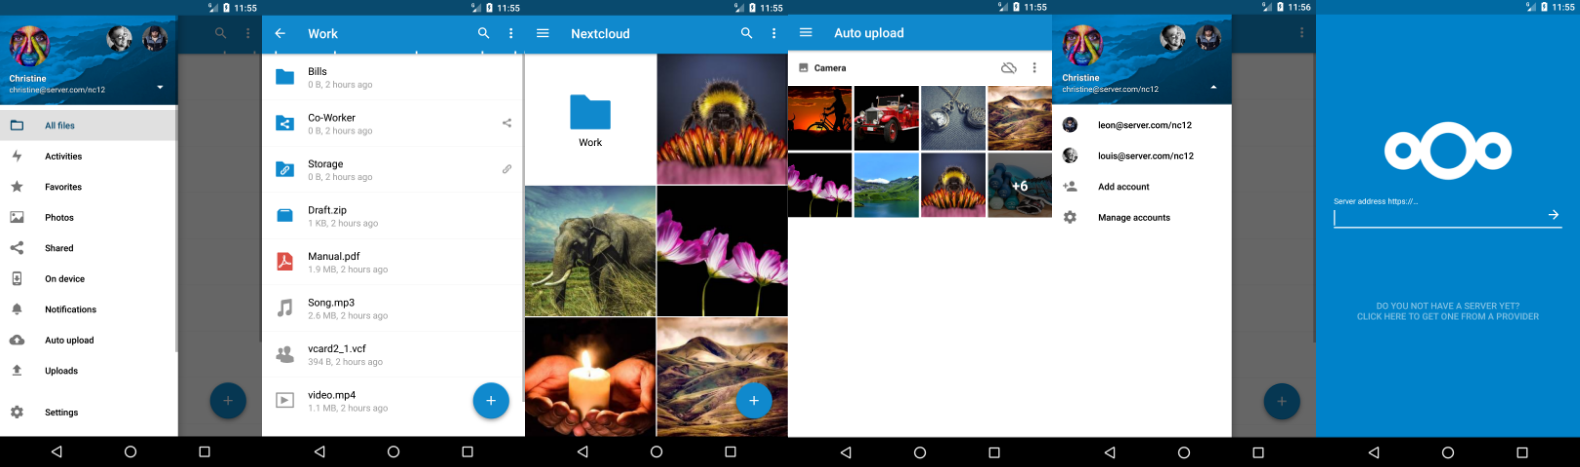 shanika04/nextcloud_android
SQLi CVE-2019-5454
 sharif-dev/androidkernelvulnerability
안드로이드 커널 취약점 CVE-2019-2215 트리거링 및 분석
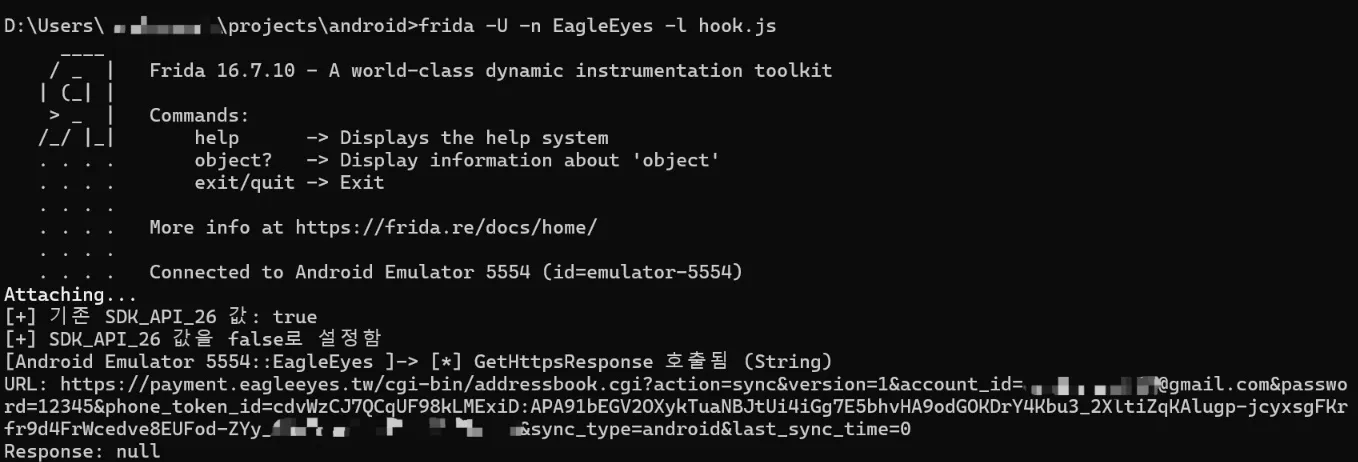 shinycolumn/cve-2025-46408
EagleEyes Lite Android 애플리케이션의 부적절한 호스트명 검증
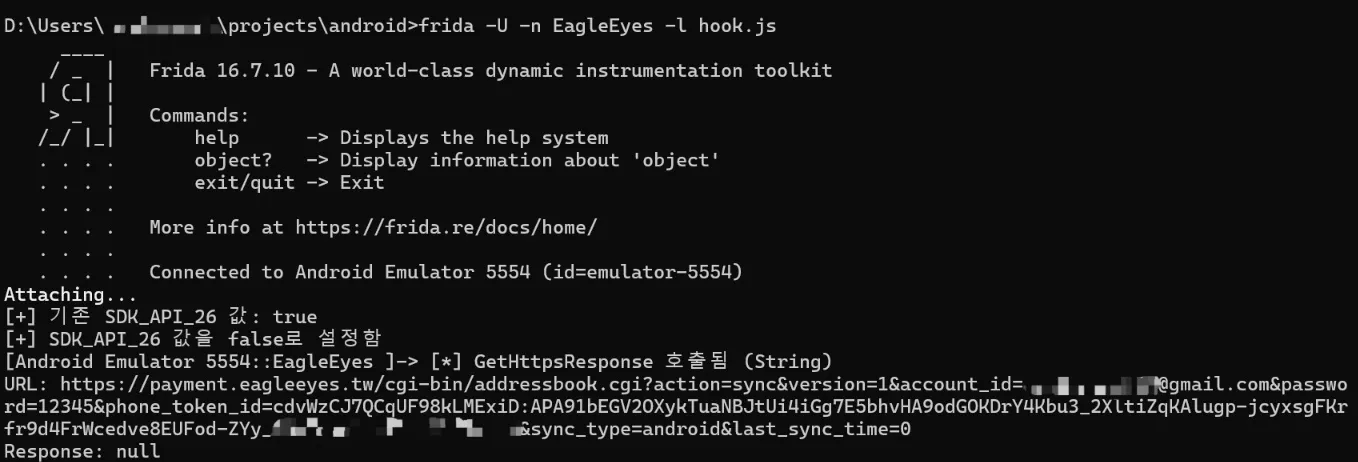 shinycolumn/cve-2025-50110
EagleEyes Lite Android 애플리케이션에서의 민감 정보 평문 전송
 tea9/cve-2020-0014-toast
CVE-2020-0014-Toast-재현
 themmokhtar/cve-2020-0022
CVE-2020-0022 BlueFrag Android RCE 취약점의 완전 공개 익스플로잇 (Pixel 3 XL에서 테스트됨)
 tinopreter/docviewerexploitapp
이것은 MobileHackingLab의 DocumentViewer 챌린지(CVE-2021-40724)를 해결할 때 제가 만든 Exploit App입니다. 이 앱은 로컬 머신에서 libdocviewe_pro.so 라이브러리를 취약한 앱의 내부 저장소로 다운로드하고,…
 willboka/cve-2019-2215-huaweip20lite
Huawei P20 Lite용 CVE-2019-2215 (bad binder) 익스플로잇








