
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천
 villager1314/cve-2026-64560-analysis
리눅스 커널 UAF 분석: CVE-2026-64560에 대한 경쟁 조건(race) 트리거 PoC, 패치 리뷰, 영향받는 LTS/Android 버전 매트릭스, 패치된 기기 자가 점검.
 bmax121/kernelpatch
Linux 커널 이미지만으로 Linux 커널 패치 및 후킹.
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 포트 for Galaxy Z Fold 8 (h8q)
 entysec/ghost
Ghost Framework는 Android Debug Bridge를 악용하여 Android 기기에 원격으로 접근하는 Android 사후 익스플로잇 프레임워크입니다.
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 cakestwix/android-cve-2026-43499
Android 버전 CVE-2026-43499 테스터
 tomiwa-ot/moukthar
Android 원격 관리 도구
 zhuowei/cheese
CVE-2025-21479 개념 증명, 제 생각에는
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
OnePlus 11 (sm8550)용 저수준 커널 모듈 및 디바이스 트리 소스로, 하드웨어 부트업, 드라이버 분석, 임베디드 시스템 보안 연구를 지원합니다.
 chichou/grapefruit
iOS 및 Android용 오픈소스 모바일 보안 테스트 제품군. 이전 명칭은 Passionfruit
 user1342/awesome-android-reverse-engineering
Android 리버스 엔지니어링 교육, 리소스 및 도구에 대한 선별된 목록입니다.
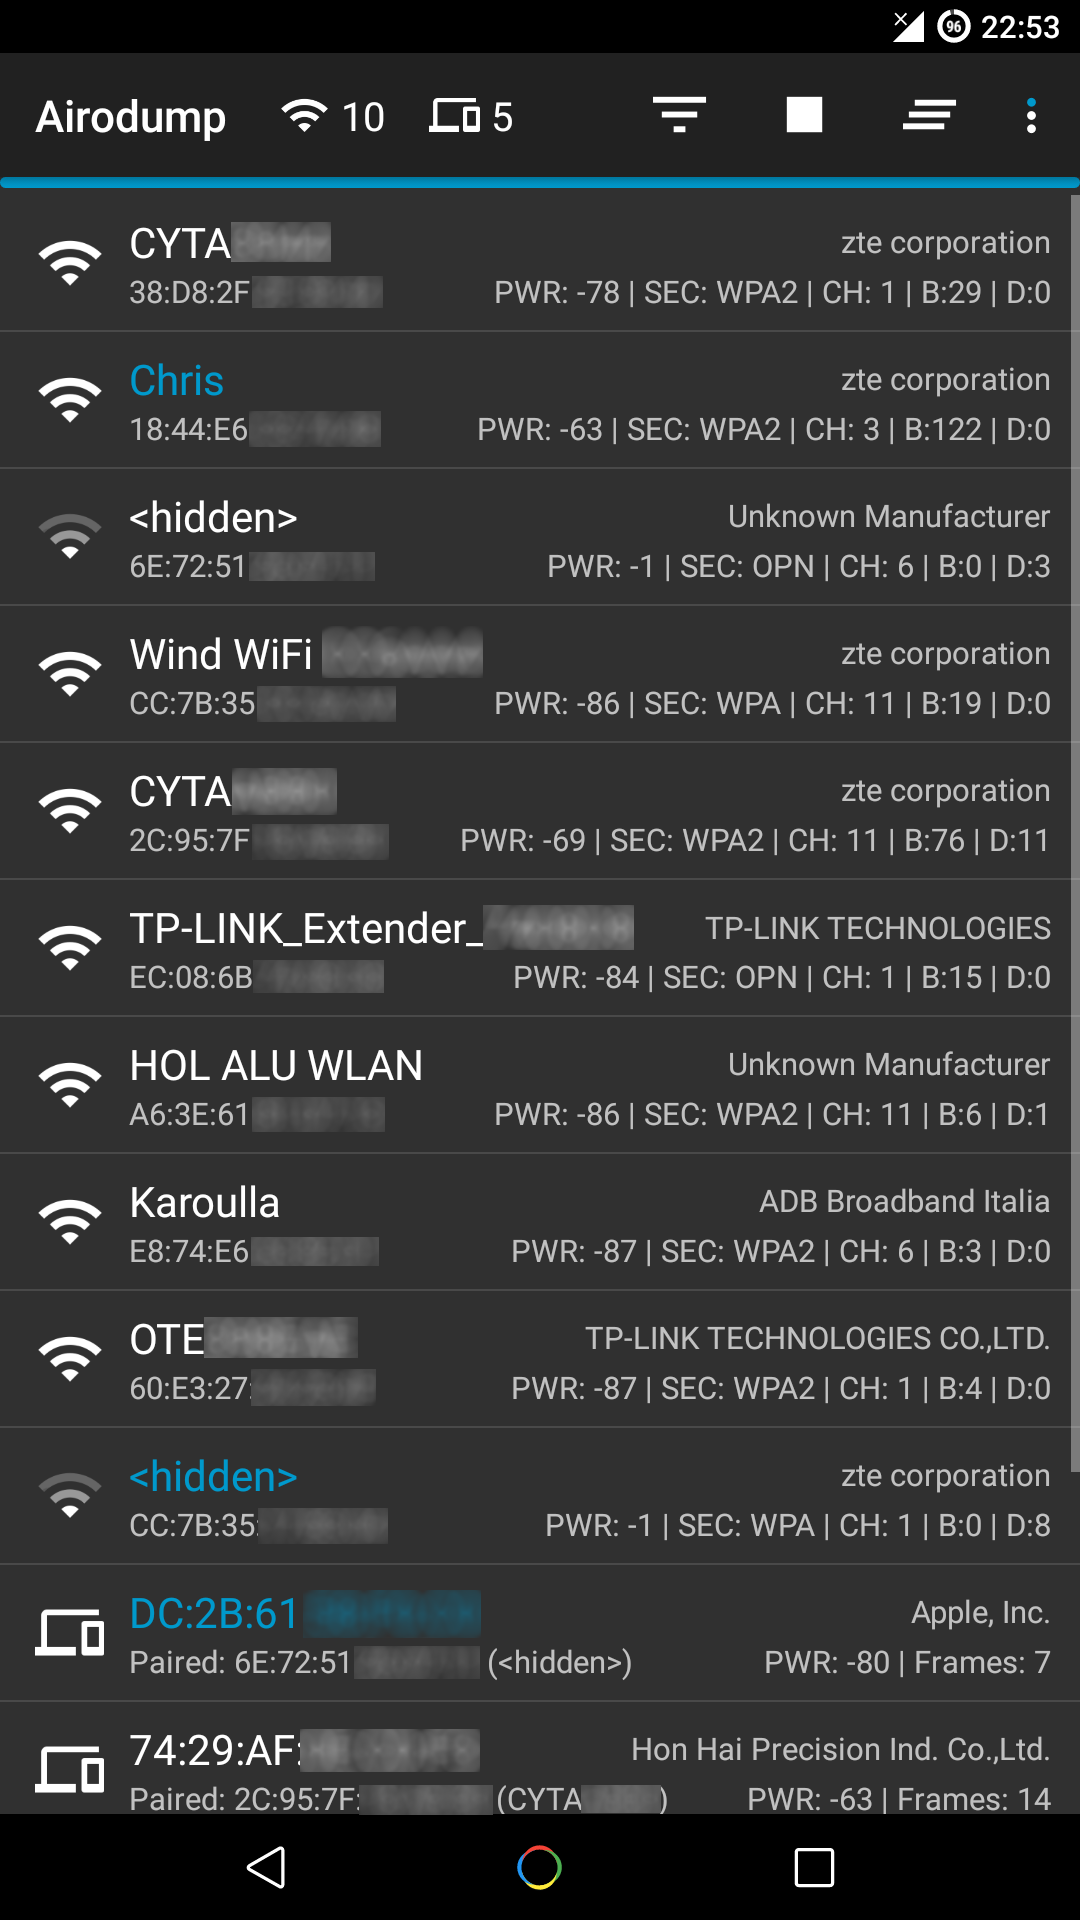 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 및 Reaver GUI 애플리케이션 (안드로이드용)
 bishopfox/mauidll
MAUI Android 어셈블리 스토어에서 관리되는(.NET) 어셈블리를 추출합니다.
 pirosap/aquos-r7-ghostlock
Sharp AQUOS R7(CVE-2026-43499)을 위한 기기별 Linux 5.10 커널 루트 익스플로잇으로, SELinux permissive 상태와 su 데몬을 통해 임시 UID 0 권한을 부여합니다.
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 임시 루트 도구 (CVE-2026-64560) - bootidParent 주소를 수정한 기기 검증 포트
 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
Lenovo Legion Y700 2023 (TB320FC)용 인메모리 커널 권한 상승으로, Qualcomm Adreno GPU SMMU 취약점인 CVE-2025-21479를 악용하며 ReSukiSU 루트 관리 기능을 제공합니다.
 qingizi7/cve-2025-21479_iqooneo8
CVE-2025-21479(Adreno KGSL)를 대상으로 한 iQOO Neo8(SM8475)용 로컬 루트 익스플로잇 - 물리 메모리 읽기/쓰기, SELinux 비활성화, 루트 셸 실행
 wadingporque/apkprobe
APK 디컴파일러 및 시크릿 스캐너 — Android 보안 연구용! APK 파일에서 유출된 API 키, 하드코딩된 자격 증명, 엔드포인트를 추출합니다. apk2url, APK 유출 탐지. 버그 바운티 및 침투 테스트 도구. apkleaks, MobSF의 대안!








