
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천
 tea9/cve-2020-0114-systemui
Android SystemUI 권한 상승 익스플로잇 (CVE-2020-0114), 숨겨진 호출 함수 공격 표면을 개념 증명 코드와 함께 시연합니다.
 mutur4/cve-2019-2215
실제 환경에서 악용되었고 P0가 발견한, Android binder IPC 시스템에 영향을 미친 치명적인 UAF 취약점 익스플로잇입니다.
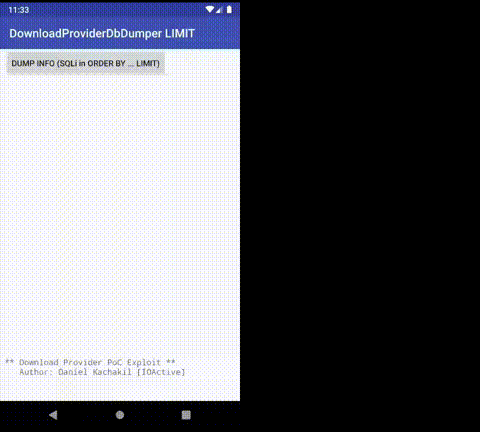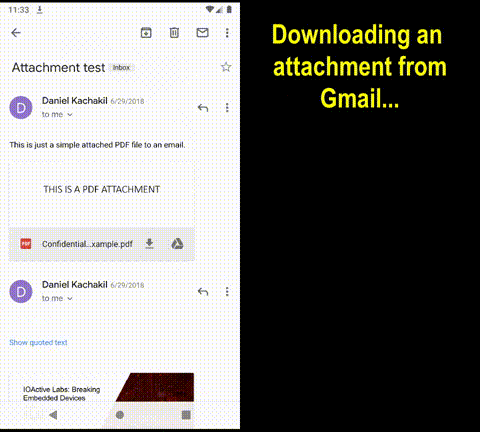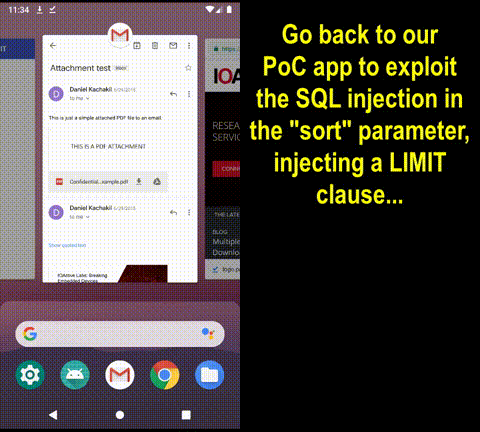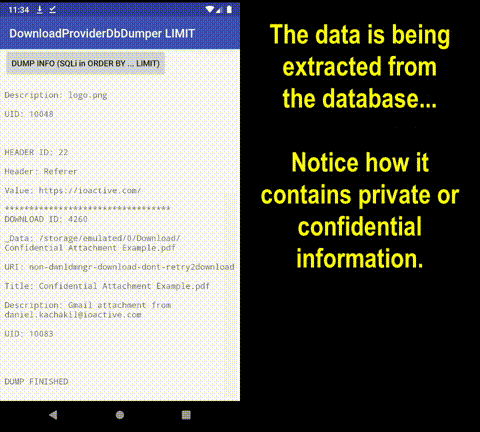 ioactive/aosp-downloadproviderdbdumpersqlilimit
Android의 Download Provider의 Sort 매개변수에서 SQL 인젝션을 악용하는 PoC (CVE-2019-2196)
 jordelmir/elysium-vanguard-sentinel-audit
공식 Sentinel Edition v7.11 - Honor Magic V2를 위한 하이퍼바이저 탐지 및 커널 메모리 감사 제품군. CVE-2025-38352 및 EL2 RKP 방어 조사.
 skorpion96/cve-2026-40000
ZTE File Manager(zte.com.cn.filer)의 취약점에 대한 PoC로, 이 파일 관리자의 권한으로 다른 앱의 임의 파일을 읽을 수 있습니다.
 purseclab/cve-2023-33768
조작된 펌웨어 주입을 통한 Belkin 스마트 플러그 DoS
 koozxcv/cve-2014-7911
CVE-2014-7911에 대한 PoC 및 익스플로잇. Android의 권한 상승 취약점입니다. 영향을 받는 Android 기기에서 보안 테스트 및 취약점 확인을 위한 작동하는 익스플로잇을 제공합니다.
 snip3r69/cve-2013-4710-webview-rce-vulnerability
Android 3.0~4.1.x의 Disney Mobile, eAccess, KDDI, NTT DOCOMO, SoftBank 및 기타 기기에서는 WebView 클래스를 올바르게 구현하지 않습니다. 이로 인해 원격 공격자가 조작된 웹 페이지를 통해 Java 객체의 임의…
 satheesh575555/frameworks_base_aosp10_r33_cve-2022-20142
AOSP 10 r33용 Android framework 기본 저장소로, Android 프레임워크의 권한 상승 취약점인 CVE-2022-20142에 대한 수정 사항을 포함합니다.
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
CVE-2026-22010 Android 인텐트 리디렉션에 대한 개념 증명(PoC): 내보내진(exported) 활동이 인텐트를 공격자가 제어하는 내부 컴포넌트로 전달하여 권한 검사를 우회하는 과정을 보여주며, 취약한 Java 코드와 adb 익스플로잇 절차를 포함한다.
 nanopathi/framework_base_aosp10_r33_cve-2021-0683_cve-2021-0708
CVE-2021-0683 및 CVE-2021-0708에 대한 보안 패치가 적용된 Android AOSP10 프레임워크 베이스로, 시스템 서비스의 취약점 수정을 보여줍니다.
 nagendrapittu/cve-2021-521-exploit
Lab Exploit (CVE-2021-521): 앱은 Java 리플렉션을 사용하여 Android 시스템 구성 요소에 접근하며, 설치된 모든 앱 목록을 검색한다. 리플렉션은 ApplicationPackageManager와 PackageManagerService에…
 kai2er/cve-2024-0044-exp
CVE-2024-0044를 이용하여 Android 12, 13에서 root 없이 데이터 백업을 수행합니다. 사용법: ./CVE-2024-0044-EXP.sh <package_name>
 tinopreter/docviewerexploitapp
이것은 MobileHackingLab의 DocumentViewer 챌린지(CVE-2021-40724)를 해결할 때 제가 만든 Exploit App입니다. 이 앱은 로컬 머신에서 libdocviewe_pro.so 라이브러리를 취약한 앱의 내부 저장소로 다운로드하고,…
 nanopathi/framework_base_aosp10_r33_cve-2020-0227
CVE-2020-0227을 대상으로 하는 Android AOSP 10 프레임워크 베이스용 익스플로잇으로, 제작된 애플리케이션을 통해 권한 상승을 가능하게 합니다.
 kaitokidc500/cve-2024-23700-c2-server
CVE-2024-23700의 실행 시나리오를 보여주는 C2 서버 데모 소스 코드
 doudoudedi/cve-2020-0014_toast
CVE-2020-0014
 ctuihu/cve-2021-36808
로컬 공격자는 버전 9.7.3115 이전의 안드로이드용 Sophos Secure Workspace에서 경쟁 조건(race condition)을 이용해 앱 비밀번호를 우회할 수 있습니다.








