
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
AI Security — 40페이지 | Kitploit
카테고리

AI Security

LLM security, prompt injection, model extraction, adversarial AI, and AI red teaming tools.

Kitploit 추천

추천 도구

10 선택됨
promptfoo preview#1

promptfoo

GitHubpromptfoo/promptfoo
24.1k14시간 52분 전
garak preview#2

garak

GitHubnvidia/garak
8.8k1일 전
PyRIT preview#3

PyRIT

GitHubmicrosoft/pyrit
4.7k18시간 20분 전
PurpleLlama preview#4

PurpleLlama

GitHubmeta-llama/purplellama
4.4k9일 전
giskard-oss preview#6

giskard-oss

GitHubgiskard-ai/giskard-oss
5.9k1일 전
AI-Infra-Guard preview#7

AI-Infra-Guard

GitHubtencent/ai-infra-guard
4.5k18시간 36분 전
promptmap preview#8

promptmap

GitHubutkusen/promptmap
1.2k10개월 전
agentic-radar preview#9

agentic-radar

GitHubsplx-ai/agentic-radar
1.1k10개월 전
Guardrails preview#10

Guardrails

GitHubnvidia-nemo/guardrails
7.3k3시간 49분 전
agent-scan preview#11

agent-scan

GitHubsnyk/agent-scan
2.9k13시간 36분 전
최신관련성인기최근 업데이트
813 결과
NeuPerm preview

NeuPerm

GitHubdanigil/neuperm

가중치 스테가노그래피 공격을 통해 삽입된 악성코드를 파괴하기 위해 순열 등가 신경망 유닛을 재정렬하면서 모델 정확도를 유지하는 제로 재훈련 새니타이제이션.
defensive-toolssteganographymalware-analysis+3
1개월 전
pgm-attack preview

pgm-attack

GitHubatsukisato/pgm-attack

PGM-인덱스에 대한 포이즈닝 공격 연구 코드로, 학습된 인덱스 성능을 저하시키기 위해 적대적 데이터를 구성하는 방법을 시연합니다.
machine-learningpapers-researchai-security+1
11개월 전
ai-tool-poisoning-guard preview

ai-tool-poisoning-guard

GitHubgeeksikhsecurity/ai-tool-poisoning-guard

Free security-baseline rule for Claude Code, Codex, and Cursor: treats MCP tool descriptions as untrusted input (OWASP MCP Top 10 MCP03,…
code-analysissupply-chain-securityeducation+2
27일 전
Watermark_Spoofing preview

Watermark_Spoofing

GitHubalphawarheads/watermark_spoofing

오디오 워터마킹이 안티-스푸핑에 미치는 영향을 평가하기 위한 연구 코드 및 데이터셋(WSD)으로, wav2vec2 XLS-R과 지식 보존 학습을 사용합니다.
machine-learningpapers-researchai-security
21년 전
GuardModel preview

GuardModel

GitHubshivang0/guardmodel

ML 모델 파일에서 악성 코드와 보안 취약점을 스캔하는 GitHub Action
static-analysisvulnerability-scannerscode-analysis+5
210개월 전
CVE-2026-5843 preview

CVE-2026-5843

GitHubdavidrxchester/cve-2026-5843

mlx-metal importlib을 통한 Docker 컨테이너 탈출 PoC
container-securityvulnerability-analysisexploitation+4
5개월 전
CVE-2026-5817-PoC preview

CVE-2026-5817-PoC

GitHubgouldnicholas/cve-2026-5817-poc

Docker Model Runner container-to-host RCE / Escape: Docker Model Runner의 MLX / SGLANG / VLLM 추론 백엔드에서 컨테이너-호스트 코드 실행을 허용하는 치명적인 취약점입니다.
container-securitypayload-generationvulnerability-analysis+4
5개월 전
sentric-core preview

sentric-core

GitHubfreire007-byte/sentric-core

Autonomous AI agent with its own crypto identity — hunts CVEs, builds exploit labs, validates vulnerabilities (first public PoC of CVE-2026-86283),…
vulnerability-scannersvulnerability-analysisexploitation+4
1개월 전
claude-project-scanner preview

claude-project-scanner

GitHubrazi-interactive/claude-project-scanner

Claude Code 프로젝트용 읽기 전용 보안 스캐너. CVE-2025-59536, statusLine 인젝션, 프롬프트 인젝션 등을 탐지합니다.
static-analysisvulnerability-scannerscode-analysis+4
5개월 전
threat-intel-brief-cve-2026-42208-litellm preview

threat-intel-brief-cve-2026-42208-litellm

GitHubzeltoc/threat-intel-brief-cve-2026-42208-litellm

CVE-2026-42208에 대한 위협 인텔리전스 브리프: BerriAI LiteLLM의 치명적인 사전 인증 SQL 인젝션으로, 공개 후 36시간 이내에 악용되었습니다. 공격 경로, 탐지 기회, 권장 조치를 다룹니다.
vulnerability-analysisthreat-intelligenceeducation+2
5개월 전
llm-council-vapt preview

llm-council-vapt

GitHubholiday-830/llm-council-vapt

펜테스트 결과 또는 버그 바운티 보고서를 위한 AI 기반 피어 리뷰 — 전달 전에 심각도, 증거 및 보고 품질을 검증하며, 여러 독립적인 AI 검토자(Claude, GPT, Gemini)가 서로를 비판한 후 최종 판정을 내립니다.
vulnerability-analysispenetration-testingeducation+1
3개월 전
aisecplus-week01-danielossai preview

aisecplus-week01-danielossai

GitHubdanielossai12/aisecplus-week01-danielossai

AISec Plus 1주차 위협 분석 — EchoLeak (CVE-2025-32711), Microsoft 365 Copilot의 제로클릭 간접 프롬프트 인젝션.
vulnerability-analysisdata-exfiltrationweb-security+4
4개월 전
markdown-exfil-tester preview

markdown-exfil-tester

GitHubtrerb/markdown-exfil-tester

LLM 챗봇이 markdown/HTML 유출(CVE-2025-32711 계열)에 취약한지 블랙박스 방식으로 테스트합니다. 싱크를 기동하고, 페이로드를 전송하며, 헤드리스 Chromium에서 렌더링한 뒤 네트워크를 통해 연관 분석합니다.
vulnerability-scannersdynamic-analysis-sandboxingpayload-generation+6
6개월 전
AI_HACKING preview

AI_HACKING

GitHubspiralbl0ck/ai_hacking

tenserflow 바이너리 pwning에 대한 CVE(작업) 모음

vulnerability-analysisexploitationfuzzing+3
12년 전
jataayu preview

jataayu

GitHubgmh5225/jataayu

LLM 기반 AI 에이전트 보안 — 인바운드 주입 탐지 + 아웃바운드 프라이버시 보호
authentication-authorizationdefensive-toolsdata-exfiltration+6
3개월 전
dotclaude-security preview

dotclaude-security

GitHubperufitlife/dotclaude-security

`.claude/ 설정(settings.json 훅, MCP 서버, env, allowed-tools)을 검사하여 신뢰할 수 없는 저장소를 복제하고 열 때 발생하는 RCE 및 API 키 유출 위험 요소(CVE-2025-59536, CVE-2026-21852)를…

static-analysisvulnerability-scannersvulnerability-analysis+7
4개월 전
Orbit Tracer preview

Orbit Tracer

GitLabrajus-agent/orbit-tracer

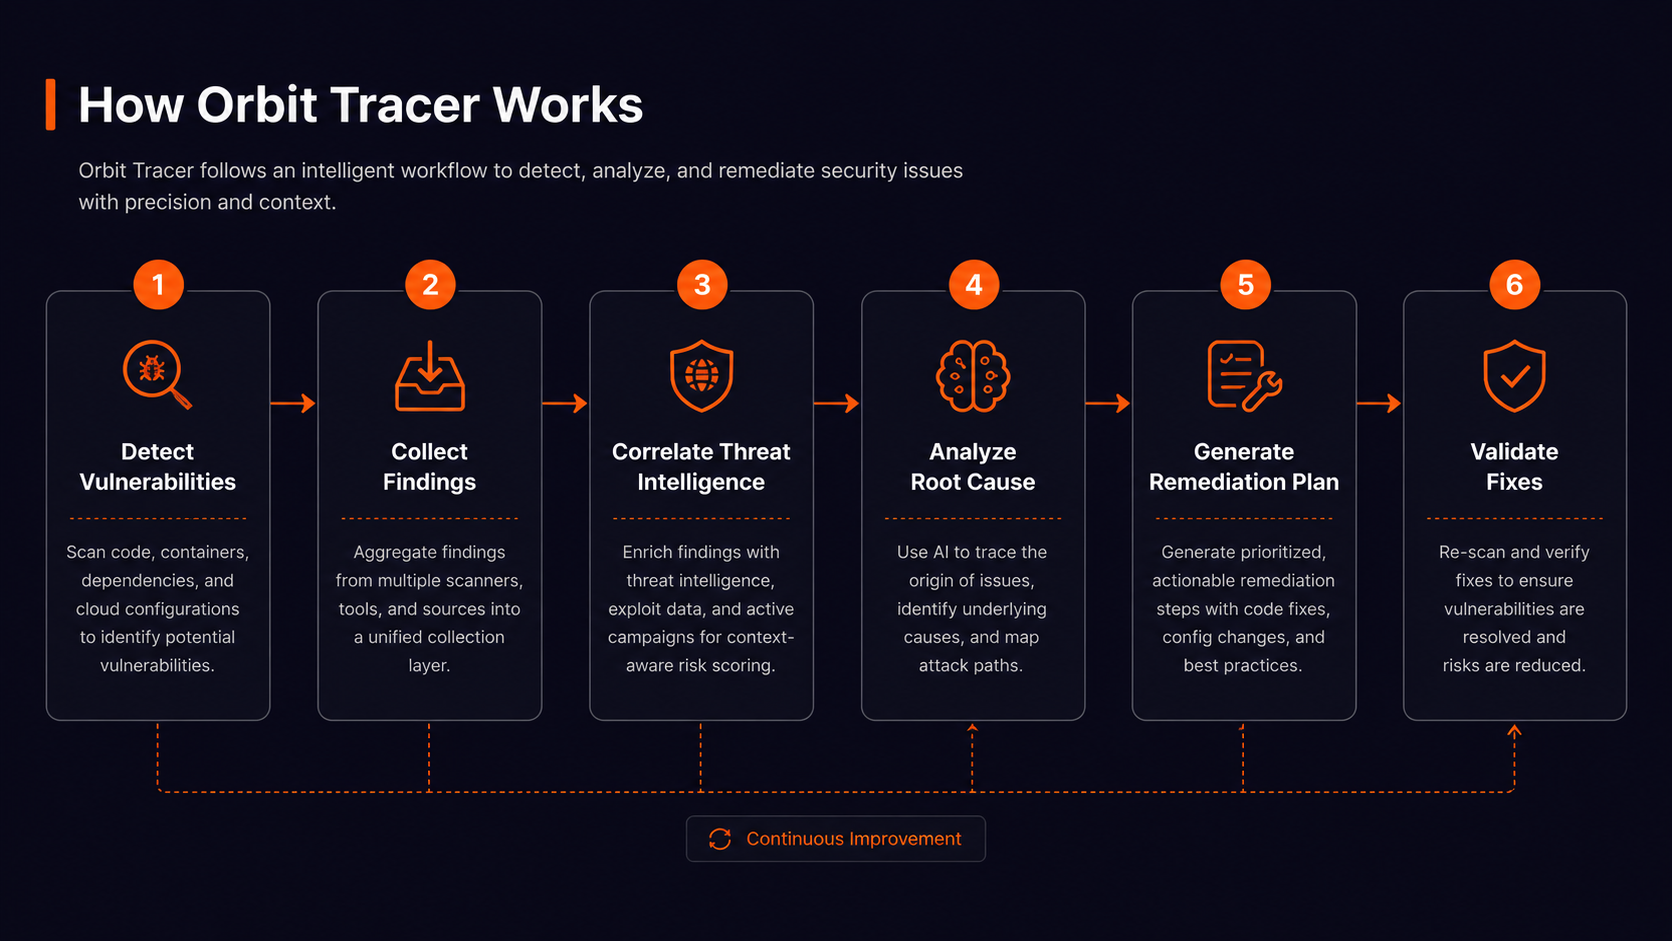
Orbit Tracer Security Agent - 지능형 보안 수정 도구. Orbit의 지식 그래프를 사용하여 취약성 폭발 반경을 추적하고, 위험을 점수화하며, 코드 소유자를 식별하고, 안전한 코드 생성을 오케스트레이션하여 분석 시간을 4시간 이상에서 몇 분으로…
vulnerability-analysiscode-analysisdevsecops+3
3개월 전
CVE-2026-33626-Lab preview

CVE-2026-33626-Lab

GitHubrootdirective-sec/cve-2026-33626-lab

LMDeploy의 비전-언어 이미지 로더에서 CVE-2026-33626 SSRF를 재현하는 Docker Compose 랩. 취약한(0.12.0) 및 패치된(0.12.3) 동작을 PoC 스크립트와 내부 카나리아 서비스로 비교합니다.


vulnerability-analysisweb-securityctf+3
5개월 전
이전1…394041…46다음







