
 #1
LLM security, prompt injection, model extraction, adversarial AI, and AI red teaming tools.
Kitploit 추천

 stair-lab/certified-unlearning-neural-networks-icml-2025
# 신경망을 위한 인증된 언러닝 논문 코드, ICML 2025
 hondamunigeprasannasilva/attack-attention
[CVPR 2025-ADVML] `Attacking Attention of Foundation Models Effectively Disrupts Downstream Tasks` 공식 저장소
 taleliyahu/threat_model_examples
다양한 기술 전반에 걸친 실제 위협 모델 예시 모음으로, 보안 위험을 식별하고 완화하는 데 대한 실질적인 통찰력을 제공합니다.
 microsoft/fides
Flow Integrity Deterministic Enforcement System. AI 에이전트를 정보 흐름 제어로 보호하기 위한 메커니즘.
 gmh5225/aisa-scanner
AISA-Scanner은 CVE를 Metasploit 익스플로잇, MITRE, CEH 및 SANS에 매핑하는 AI 기반 자율 취약점 스캐너로, 지능적이고 실시간 위험 보고서를 제공합니다.
 lcbower33/stegoscan
웹사이트, 웹 서버 및 로컬 디렉토리를 스캔하여 AI 기반 객체/텍스트 인식과 이미지, 오디오, PDF, 바이너리 전반의 심층 파일 분석을 통해 스테가노그래피를 탐지하는 자동화 도구입니다.
 sec5gloc/sec5gloc
신호 스푸핑 및 적대적 교란에 대응하기 위해 CNN과 멀티 헤드 어텐션을 결합한 안전한 5G 실내 위치 파악을 위한 적대자 내성 딥러닝 아키텍처입니다.
 andyshaw01/poisoncraft
이 저장소는 대규모 언어 모델(LLM)용 검색 증강 생성(RAG)에 대한 실용적 중독 공격 기법인 POISONCRAFT의 공식 구현을 제공합니다.
 josephtlucas/vger
인증된 Jupyter 인스턴스와 상호작용하기 위한 대화형 CLI 애플리케이션입니다.
 carol-long/cc_watermark
LLM 생성 텍스트에 감지 가능한 신호를 삽입하면서 품질을 유지하는 최적 커플링 기반 무왜곡 텍스트 워터마킹 구현.
 dannz1337/deep-reaver
웹 애플리케이션의 모듈식 스캐닝을 위한 AI 강화 취약점 평가 및 익스플로잇 툴킷으로, SQLi, XSS, RCE, CSRF 등을 탐지하며 대화형 CLI 및 자동 보고 기능을 제공합니다.
 imthecopilotnow/cve-2025-492025
# CVE-2025-492025 보안 권고 Copilot AI의 UI 오표시 취약점에 대한 상세 보안 권고로, 웹 쿼리 결과에 의도하지 않은 하이퍼링크를 주입하는 문제를 문서화합니다.
 robustbench/robustbench
Lp 공격 및 일반적인 손상(corruptions)에 대한 ML 모델 평가를 위한 공개 리더보드와 다운로드 가능한 모델 zoo를 갖춘 표준화된 적대적 견고성 벤치마크입니다.
 gothburz/cve-2024-11040
vllm-project vllm 버전 0.5.2.2는 서비스 거부 공격에 취약합니다.
 gmh5225/nova-framework
키워드, 정규식, 의미 유사도, LLM 평가 규칙을 결합하여 탈옥(jailbreak) 및 LLM 남용을 탐지하는 YARA에서 영감을 받은 프롬프트 패턴 매칭 엔진입니다.
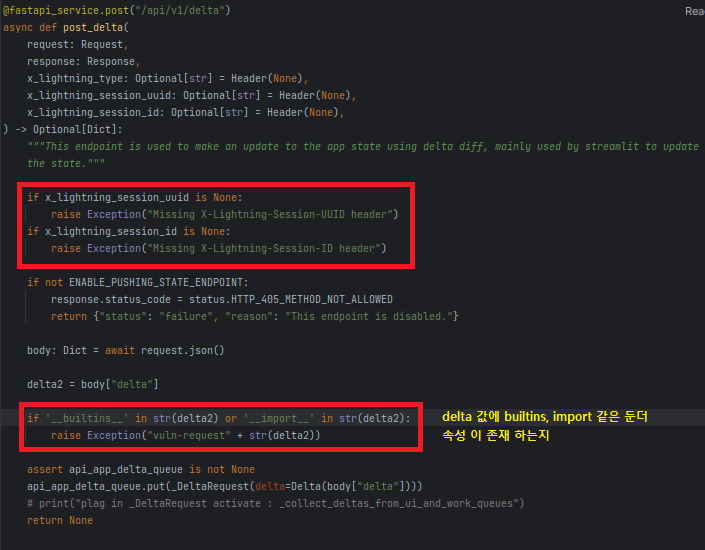 skrkcb2/cve-2024-5452
CVE-2024-5452에 대한 상세한 기술 분석: DeepDiff 델타 속성 오염을 통해 PyTorch Lightning에서 발생하는 원격 코드 실행 취약점, 개념 증명 및 완화 가이드 포함.
 gmh5225/ollama-hunter
Shodan에서 공개적으로 노출된 Ollama 및 llama.cpp 서버를 스캔하여 보안 연구를 위해 호스트, 위치 및 사용 가능한 모델을 열거합니다.








