
 #1
LLM security, prompt injection, model extraction, adversarial AI, and AI red teaming tools.
Kitploit 추천

 secml/secml
Python 보안 및 설명 가능한 머신러닝 라이브러리 문서: https://secml.gitlab.io Twitter에서 팔로우: https://twitter.com/secml_py

 owasp/www-project-top-10-for-large-language-model-applications
OWASP Top 10 for Large Language Model Apps (Part of the GenAI Security Project)
 lcbower33/stegoscan
웹사이트, 웹 서버 및 로컬 디렉토리를 스캔하여 AI 기반 객체/텍스트 인식과 이미지, 오디오, PDF, 바이너리 전반의 심층 파일 분석을 통해 스테가노그래피를 탐지하는 자동화 도구입니다.
 lglznl/klaios
KLAIOS는 Kali Linux의 공격적 도구 키트와 강화된 VPN-벙커 스타일의 격리를 결합한 하이브리드 보안 환경으로, 더 스마트한 워크플로를 위해 현대 AI로 강화되었습니다.
 matank001/moxy
Moxy는 최신 웹 애플리케이션 보안 테스팅을 위해 설계된 오픈소스 DAST 도구입니다. 사용하기 쉬운 인터페이스와 에이전트적 기능을 제공하여 침투 테스트 워크플로우를 지원하고 자동화합니다.
 trailofbits/anamorpher
다중 모드 프롬프트 인젝션을 위한 이미지 스케일링 공격
 nova-hunting/nova-tracer
NOVA - 프롬프트 인젝션 공격에 대응하는 Claude Code 보호 시스템
 thirukguru/aws-perimeter
VPC, IAM, S3, CloudTrail, 컨테이너(ECS/EKS) 및 AI 공격 탐지를 아우르는 102개 이상의 보안 검사를 수행하는 터미널 기반 AWS 보안 스캐너입니다. 위험한 IAM 권한, 노출된 비밀, 잘못 구성된 S3 버킷, 컨테이너 취약점, 새로운…
 nightfullstar/openclaw-defender
다중 계층 보안 프레임워크로 AI 에이전트 생태계를 보호합니다. 공급망 공격, 프롬프트 인젝션 및 악성코드 페이로드에 대비하여 사전 설치 스킬 감사, 파일 무결성 모니터링, 런타임 보호 및 사고 대응 기능을 제공합니다.
 robcholz/vibebox
Apple Silicon macOS에서 초고속 CLI를 통해 빠르고 샌드박스화된 개발 및 LLM 에이전트를 지원합니다.
 kishorbal/deep-c
Android 딥링크 설정 오류 탐지 및 악용 도구
 ashishsecdev/mobsf_ai
Mobile Security Framework MobSF를 위한 AI 기반 보안 분석 확장
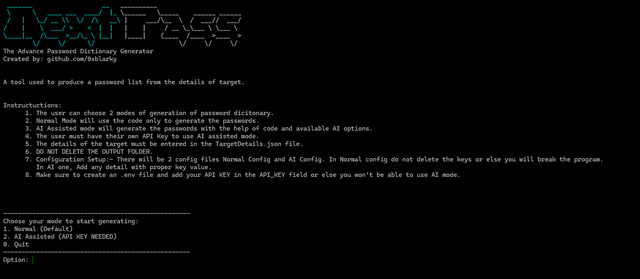 0xblarky/nextpass
타겟의 세부 정보를 기반으로 비밀번호 목록 또는 사전을 생성하는 데 사용할 수 있는 도구
 centisgood/duo-agentflow-auditor
AI Code Security — SAST가 놓친 AI 생성 코드를 잡아내는 네 가지 에이전트. GitLab Duo Agent Platform 기반.
 canuk40/xpfarm
자동화된 버그 바운티 및 정찰 프레임워크 — Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana 등을 통합 웹 UI로 감싸는 도구
 thodoristsampouris/agentguard
제로트러스트 샌드박스로, AI 에이전트를 위해 커널 수준 파일시스템 감옥, 투명 네트워크 프록시, YAML 기반 정책 엔진을 통해 쉘 명령어, 파일 작업, 네트워크 요청을 차단 및 제어합니다.
 mickmicksh/chub-supply-chain-poc
AI 문서화 파이프라인을 통한 무음 종속성 주입. 240회의 독립적인 Docker 실행을 통해 Context Hub의 제로-새니타이제이션 MCP 서버가 악성 문서로 개발자 프로젝트를 경고 없이 손상시킬 수 있음을 입증했습니다.
 alex188dot/agensic
암호화 기반 터미널 포렌식 및 AI 에이전트용 세션 재생. 모든 명령을 출처 레이블, 재생 가능한 세션 및 Git 시간 여행과 함께 추적, 서명 및 감사합니다. 로컬 SQLite 저장소 및 비밀 정보 수정을 통한 프라이버시 우선.








