
 #1

 owasp/www-project-top-10-for-large-language-model-applications
OWASP Top 10 for Large Language Model Apps (Part of the GenAI Security Project)
 taleliyahu/threat_model_examples
다양한 기술 전반에 걸친 실제 위협 모델 예시 모음으로, 보안 위험을 식별하고 완화하는 데 대한 실질적인 통찰력을 제공합니다.
 alainnothere/llm-circuit-finder
Ng의 RYS 방식을 재현했고, Qwen2.5-32B에서 특정 3개 레이어를 복제하면 추론 성능이 17% 향상되고, Devstral-24B에서 12-14번 레이어를 복제하면 BBH에서 논리적 추론이 0.22→0.76으로 개선된다는 것을 발견했습니다. 훈련도, 가중치…
 thebabush/llvm-jutsu
손가락 세기를 통한 LLM 방지 난독화
 0ca/boxpwnr-traces
LLM 에이전트 문제 해결 추적, 리더보드 및 벤치마크 결과 (보안 CTF 및 해킹 플랫폼 전반)
 speytech/c-sentinel
UNIX 시스템용 의미론적 관찰 가능성 - AI 기반 분석을 갖춘 경량 C 기반 시스템 프로버
 salespeak-ai/buyer-eval-skill
B2B 소프트웨어 공급업체 평가 스킬 for Claude Code — 도메인 전문가 질문, 공급업체 AI 에이전트 대화, 증거 기반 점수 매기기
 threatrecall/zettelforge
CTI를 위한 Python 기반 에이전틱 메모리 — STIX 지식 그래프, 위협 행위자 별칭 해결, 오프라인 우선 RAG, Claude Code 및 LangChain 에이전트를 위한 MCP 서버
 jackpurcell/autoran-public
자동화된 프레임워크로, 시뮬레이션된 추론 흔적과 반복적 프롬프트 정제를 통해 대형 추론 모델의 안전 추론을 하이재킹하여 효과적인 탈옥(jailbreak)을 생성합니다.
 hannahbellesheart/blackbox.ai.security.analysis
보안 분석 도구로, Blackbox.ai 확장 프로그램의 위험 요소를 식별합니다. 여기에는 자격 증명 탈취, 패치되지 않은 CVE, 숨겨진 픽셀 추적으로 인한 개인정보 보호 위협이 포함됩니다.
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
코드 리뷰 봇의 프롬프트 인젝션으로, 해당 봇은 샌드박스에서 AI가 생성한 수정 사항을 실행합니다. 샌드박스는 위험한 명령을 차단하기 위해 블랙리스트를 사용하지만, 폴리글랏 페이로드가 필터를 우회하여 원격 코드 실행에 성공합니다.
 josh-blythe/bordair-detector
2단계 프롬프트 인젝션 및 제일브레이크 탐지기: 정규식 게이트와 양자화된 DeBERTa-v3 ONNX 분류기를 결합, 이미지, 문서, 오디오 지원. Bordair/bordair-multimodal 데이터로 훈련되었으며, 실제 레드팀 게임의 공격을 대상으로 테스트됨.
 destawell/gemini-2.5-pro-nf-tables-red-teamin
Google Gemini 2.5 Pro의 안전 정렬 정책, 가드레일, 그리고 레거시 Linux 커널 취약점 프리미티브(CVE-2023-32233)에 대한 거부 동작 변화를 기록한 기술 사례 연구 및 타임라인 데이터셋입니다.
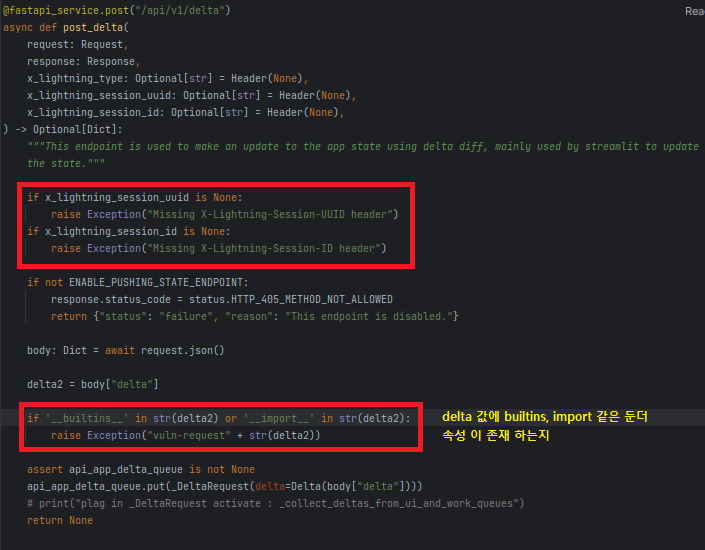 skrkcb2/cve-2024-5452
CVE-2024-5452에 대한 상세한 기술 분석: DeepDiff 델타 속성 오염을 통해 PyTorch Lightning에서 발생하는 원격 코드 실행 취약점, 개념 증명 및 완화 가이드 포함.
 calusdotai/anticipator
Anticipator는 다중 에이전트 AI 시스템을 위한 오픈소스 위협 탐지 플랫폼입니다.

 rajus-agent/orbit-tracer
Orbit Tracer Security Agent - 지능형 보안 수정 도구. Orbit의 지식 그래프를 사용하여 취약성 폭발 반경을 추적하고, 위험을 점수화하며, 코드 소유자를 식별하고, 안전한 코드 생성을 오케스트레이션하여 분석 시간을 4시간 이상에서 몇 분으로…
 holiday-830/llm-council-vapt
펜테스트 결과 또는 버그 바운티 보고서를 위한 AI 기반 피어 리뷰 — 전달 전에 심각도, 증거 및 보고 품질을 검증하며, 여러 독립적인 AI 검토자(Claude, GPT, Gemini)가 서로를 비판한 후 최종 판정을 내립니다.









