
 #1
LLM security, prompt injection, model extraction, adversarial AI, and AI red teaming tools.
Kitploit 추천

 mouteee/autonomous-offensive-llm-handbook
자율적 공격형 LLM 에이전트를 위한 결정론적 하네스 및 핸드북으로, 인가, 범위, 증거 게이트를 강제하여 재현 가능하고 정직한 침투 테스트를 보장합니다.

 wattocyber/masq
AI 에이전트 인프라를 위한 실시간 정찰 및 보안 상태 감사: MCP 구성, 세션 로그, API를 스캔하여 비밀 정보, 오염된 카탈로그, CoT 유출을 탐지합니다.
 seanheelan/anamnesis-release
취약점 보고서로부터 작동하는 익스플로잇을 자동 생성하고 CFI, Shadow Stack, 샌드박스와 같은 현대 보안 완화 조치를 우회하는 LLM 에이전트를 연구하기 위한 평가 프레임워크.

 helixar-ai/mcp-security-checklist
MCP는 빠르게 채택되고 있습니다. 보안 지침은 뒤처져 있습니다. 이 체크리스트는 보안 엔지니어, 플랫폼 팀, 기술 리더에게 내부 도구든 고객 대상 AI 에이전트든 MCP 배포를 보호하기 위한 명확하고 실행 가능한 기준선을 제공합니다.
 zilbonn/owasp-wstg-rag
ChromaDB 및 Claude Code용 MCP를 이용한 OWASP Web Security Testing Guide RAG 시스템
 alectrocute/honeyprompt
LLM 우선의 속임수 프레임워크: "대답하는 허니팟!™"
 agentshield-ai/sigma-ai
AI 에이전트 보안 모니터링을 위한 Sigma 탐지 규칙
 ztcoalson/if-guide
[NeurIPS '25] "IF-Guide: Influence Function-Guided Suppression of Harmful Training Data for Reducing LLM Toxicity" 논문 코드
 maverickaayush/onus
로컬 호스팅, 에어갭(air-gapped) 환경의 VAPT 플랫폼으로, 8개의 병렬 스캐닝 모듈을 실행하고, 발견 항목을 CVSS v3.1로 결정론적으로 점수화하며, 로컬 LLM을 통한 선택적 AI 생성 해결 방안과 함께 PDF 보고서를 생성합니다.
 farhadalimohammadi-dir/vulnrepro-benchmark
실제 버그 바운티 사례를 통해 소스 코드의 취약점을 탐지하는 AI 모델의 능력을 측정하는 벤치마크로, 리콜과 거짓 양성 점수의 균형을 맞춥니다. 재현 가능한 평가를 위해 Docker 기반의 취약한 앱과 깨끗한 컨트롤을 포함합니다.
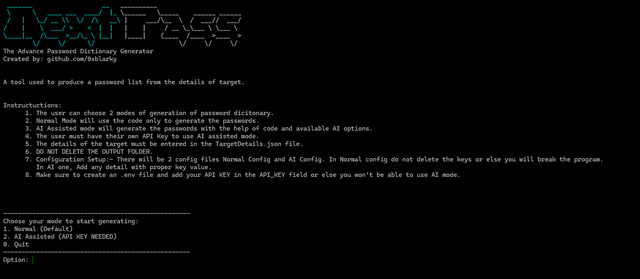 0xblarky/nextpass
타겟의 세부 정보를 기반으로 비밀번호 목록 또는 사전을 생성하는 데 사용할 수 있는 도구
 aniketkarne/aco-prompt-shield
프롬프트 인젝션 공격이 LLM에 도달하기 전에 차단하세요 — API 비용 없음, 완전 로컬 실행, 2분이면 통합. 프롬프트 인젝션은 LLM 애플리케이션의 #1 보안 위험입니다. aco-prompt-shield는 알려진 탈옥 패턴을 포착하고, ML을 통해 의미적 의도를…
 nightfullstar/openclaw-defender
다중 계층 보안 프레임워크로 AI 에이전트 생태계를 보호합니다. 공급망 공격, 프롬프트 인젝션 및 악성코드 페이로드에 대비하여 사전 설치 스킬 감사, 파일 무결성 모니터링, 런타임 보호 및 사고 대응 기능을 제공합니다.
 borealisai/stepjack
컴퓨터 사용 AI 에이전트를 다단계 간접 프롬프트 인젝션에 대해 평가하는 벤치마킹 프레임워크로, 자동 적대적 목표 분해와 AWS 샌드박스 테스트 환경을 제공합니다.
 centisgood/duo-agentflow-auditor
AI Code Security — SAST가 놓친 AI 생성 코드를 잡아내는 네 가지 에이전트. GitLab Duo Agent Platform 기반.
 dwulf/eternal-codex
나의 선언문, 이야기들, 이미지들, 그리고 재미있는 것들
 gmh5225/ida-claude-code-plugins
Claude Code를 IDA Pro와 통합하여 AI 기반 디스어셈블리 및 코드 이해를 통해 리버스 엔지니어링과 바이너리 분석 워크플로를 지원하는 플러그인입니다.








