#1
 thiagopeixoto/winsos-poc
WinSxS 바이너리의 DLL Side-Loading을 통한 코드 실행을 시연하는 PoC입니다.
 0xsch1zo/nullgate
간접 syscall 사용을 용이하게 하는 라이브러리. PoC로서 상당히 흥미로운 AV/EDR 우회 기법.
 techryptic/pokemon-shellcode-loader
하루 종일 hex만 보면서 '\x41'을 띄우는 게 지겨우신가요? 차라리 루기아/파이리를 보고 싶으신가요? 해결책을 가져왔습니다.
 nul0x4c/etwsessionhijacking
Procmon이 네트워크 이벤트를 모니터링하지 못하도록 차단하는 PoC
 choisg/onedriveupdatersideloading
OneDriveUpdater.exe의 DLL 사이드로딩을 위한 페이로드로, PaloAltoNetwork Unit42의 블로그 게시물을 기반으로 합니다.
 c0axx/canaryhunter
Canary Hunter는 canarytokens.org에서 무료로 생성된 다양한 형식의 일반적인 Canary를 확인하기 위한 빠른 PowerShell 스크립트를 목표로 합니다.
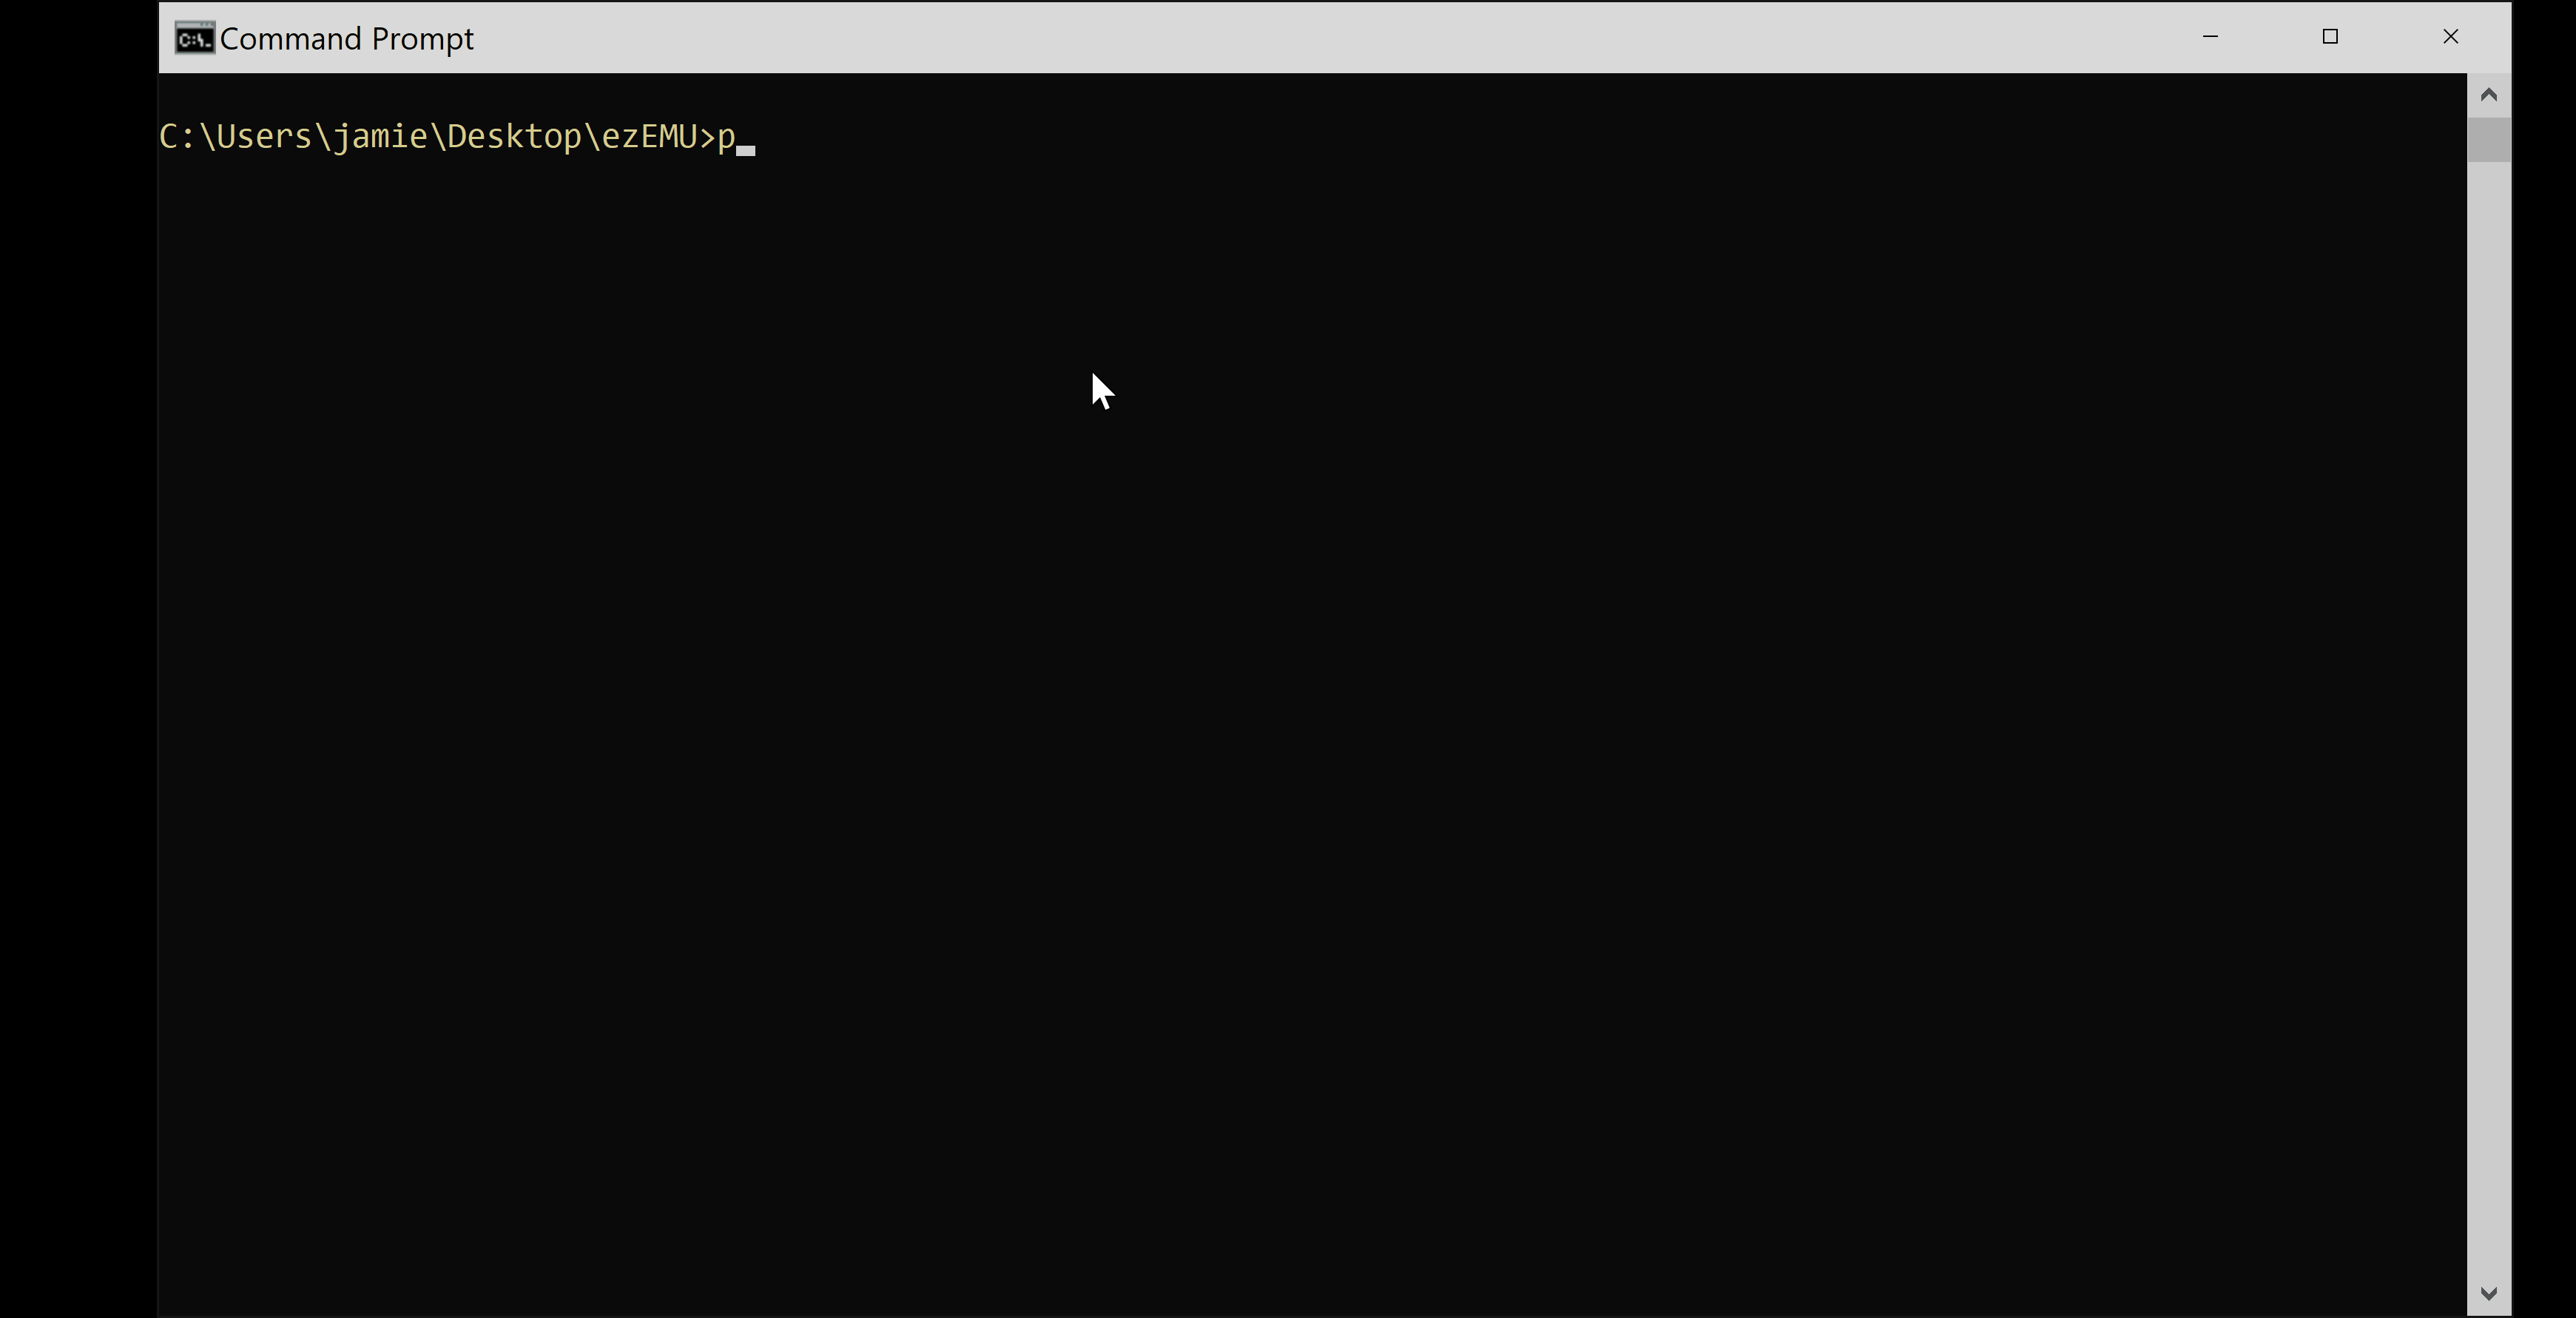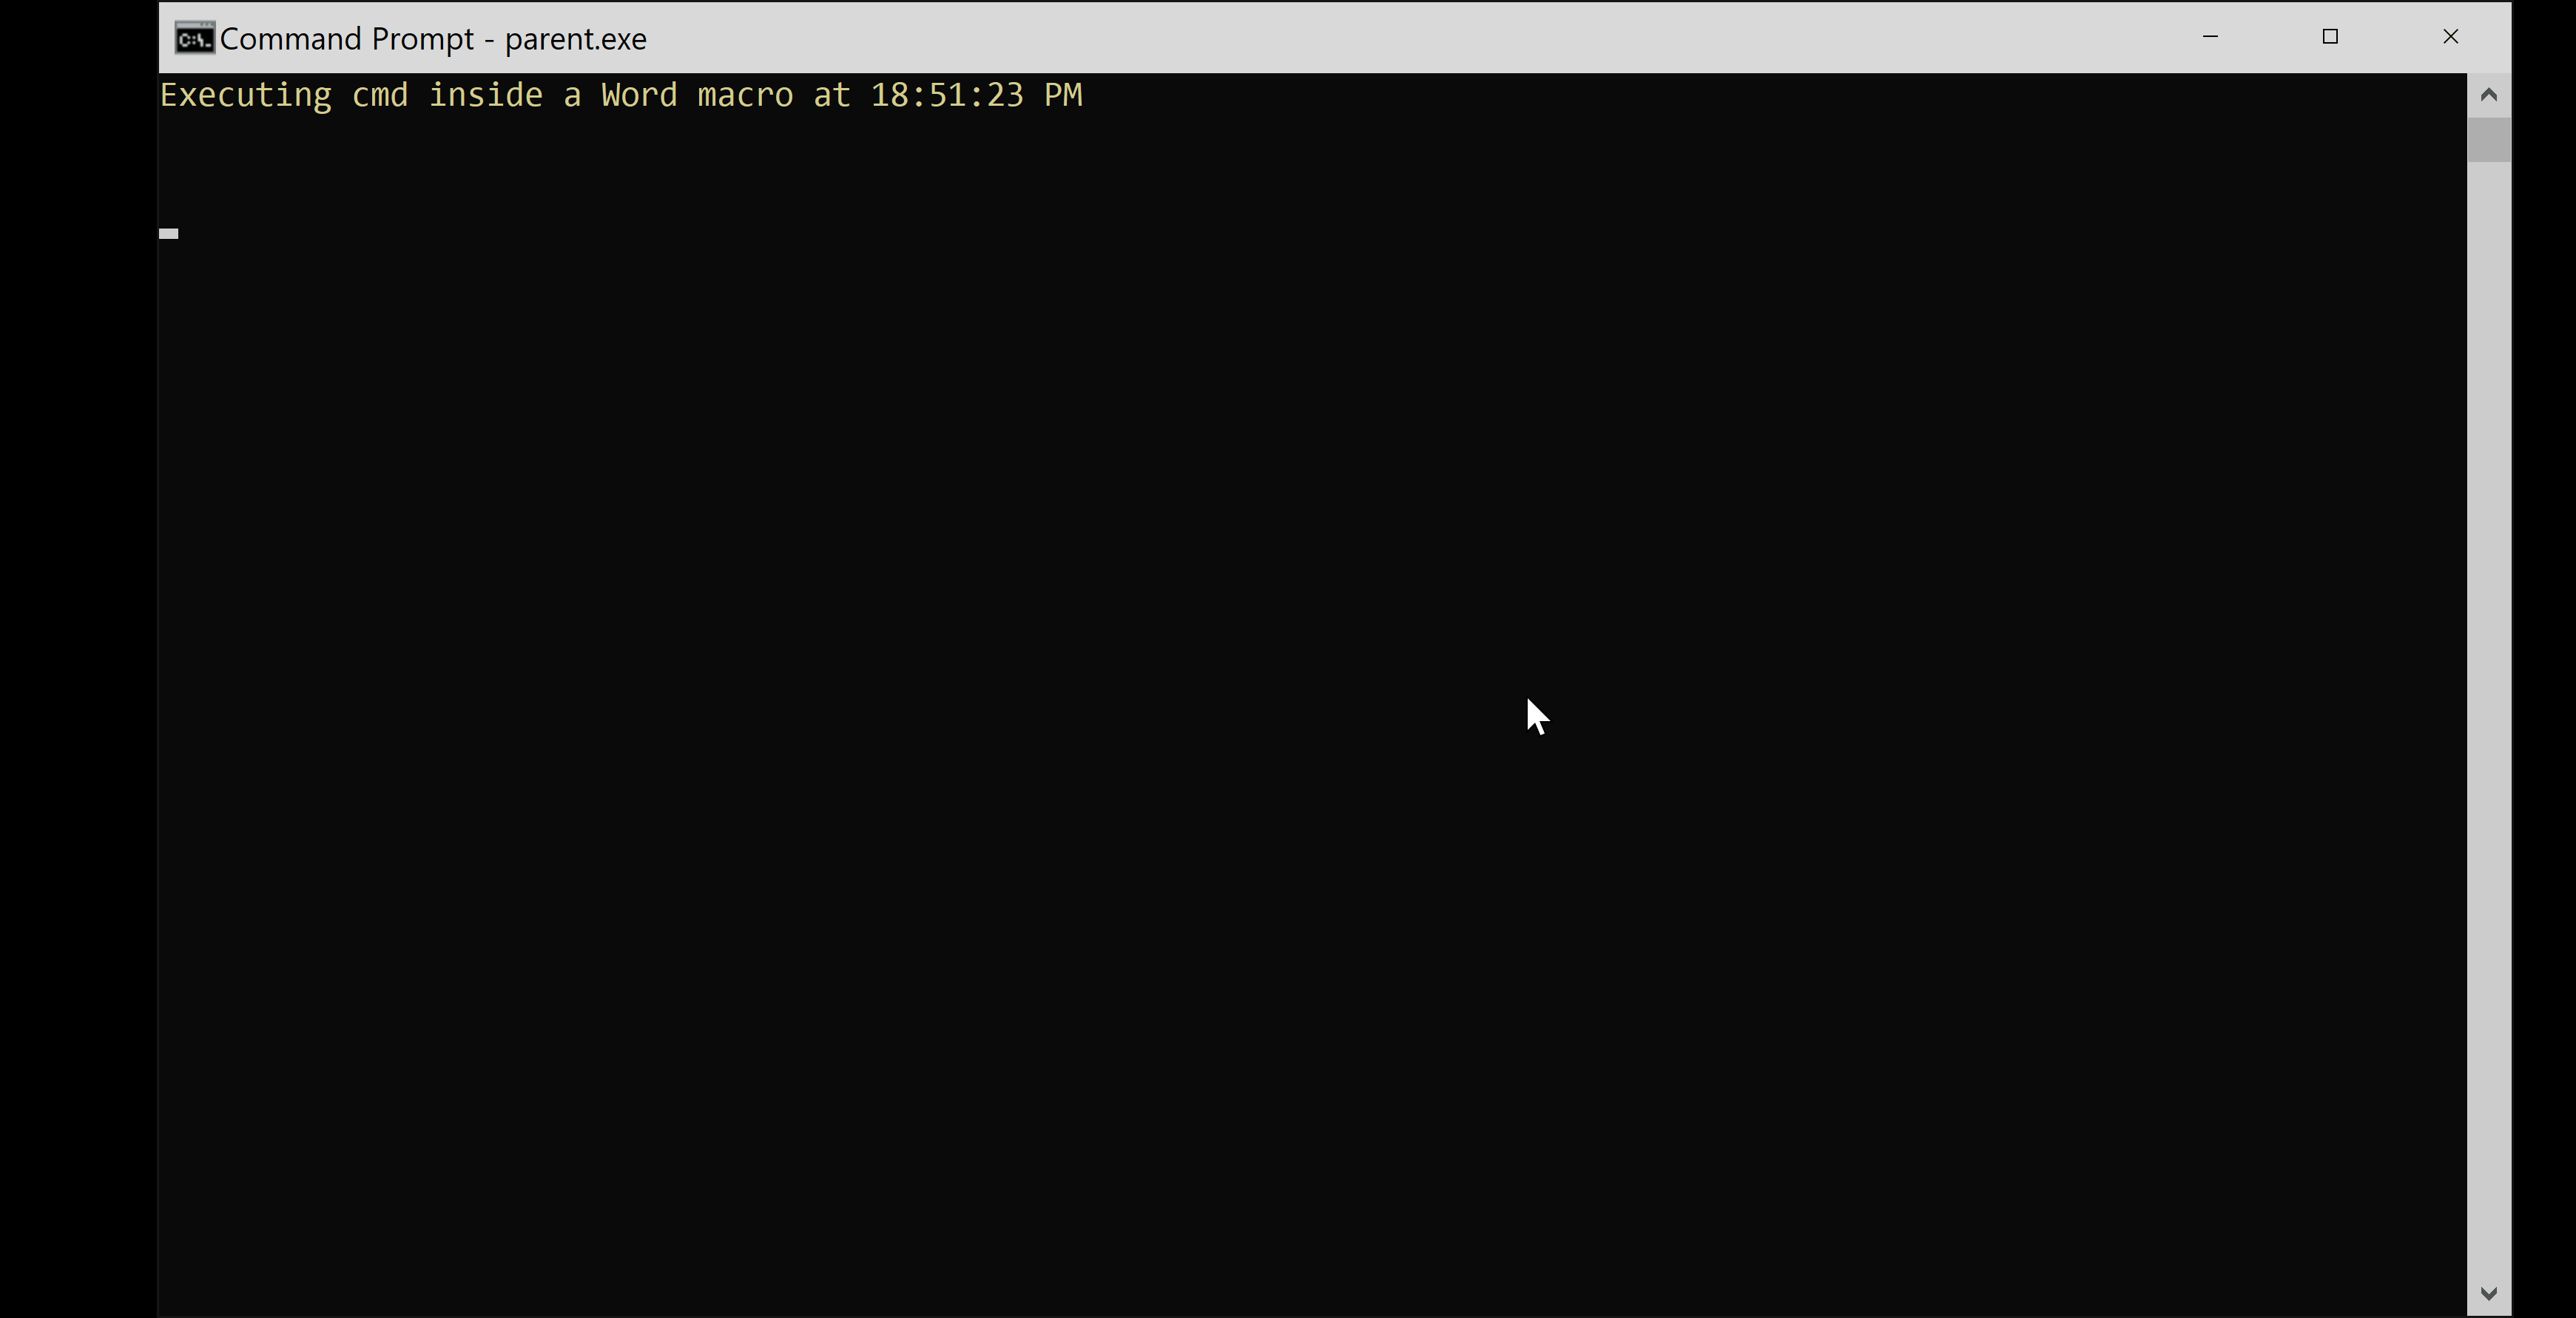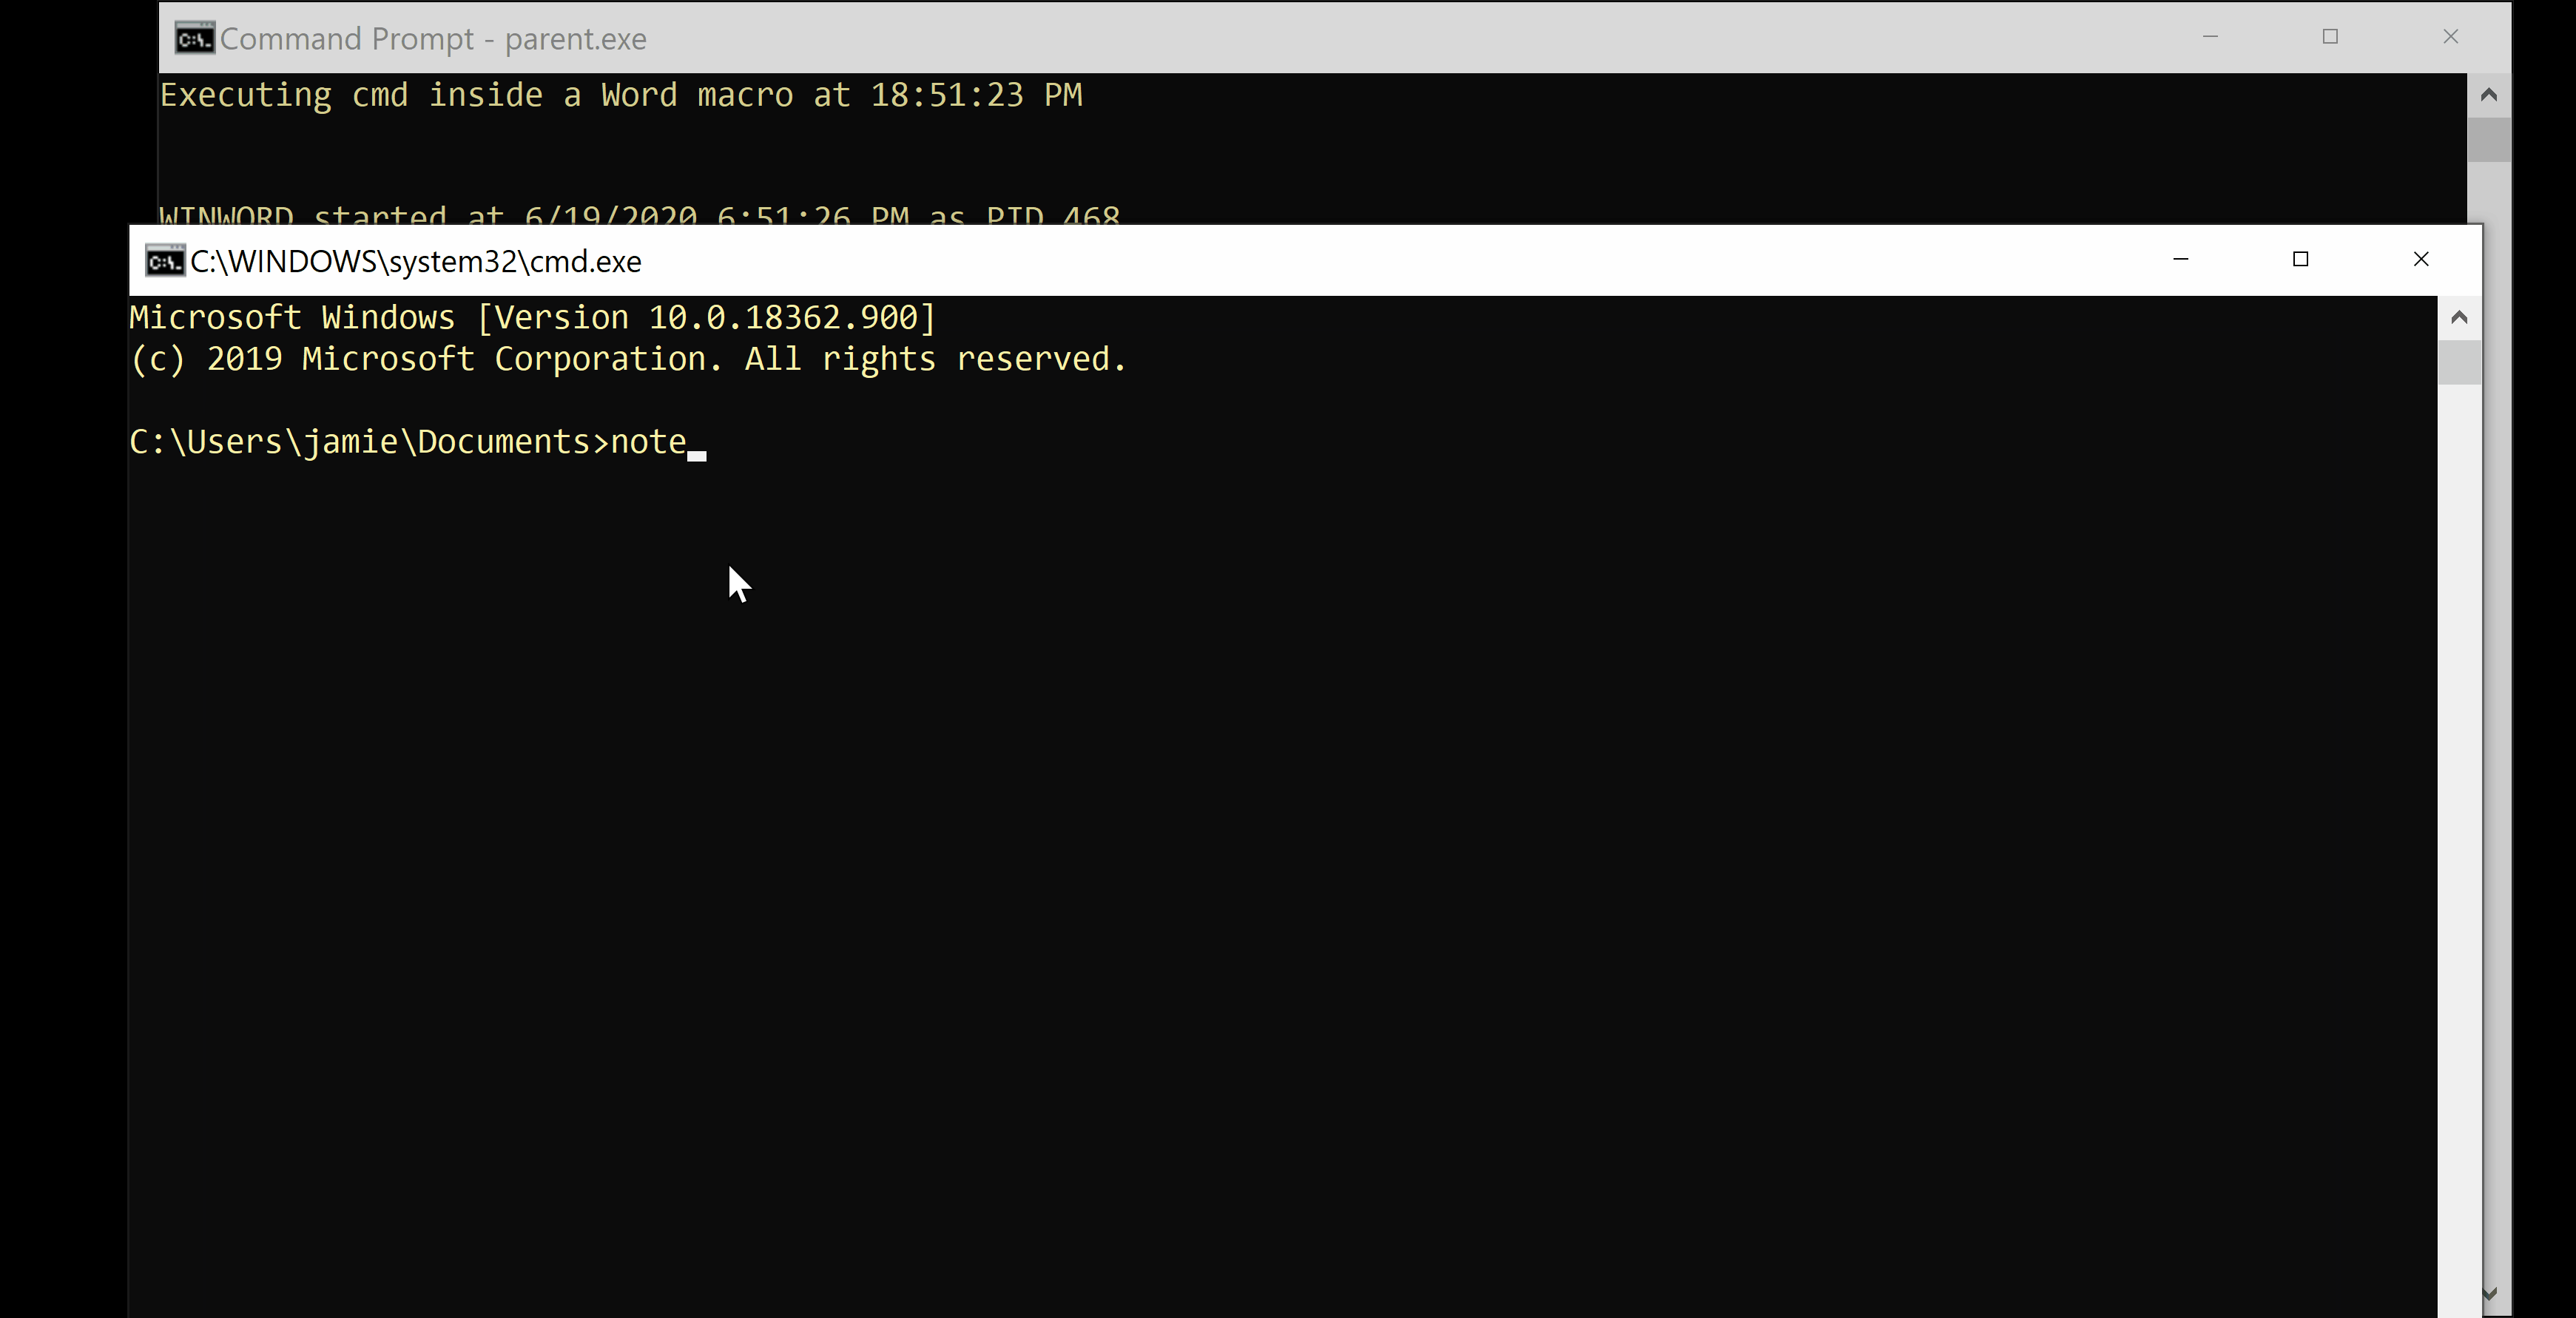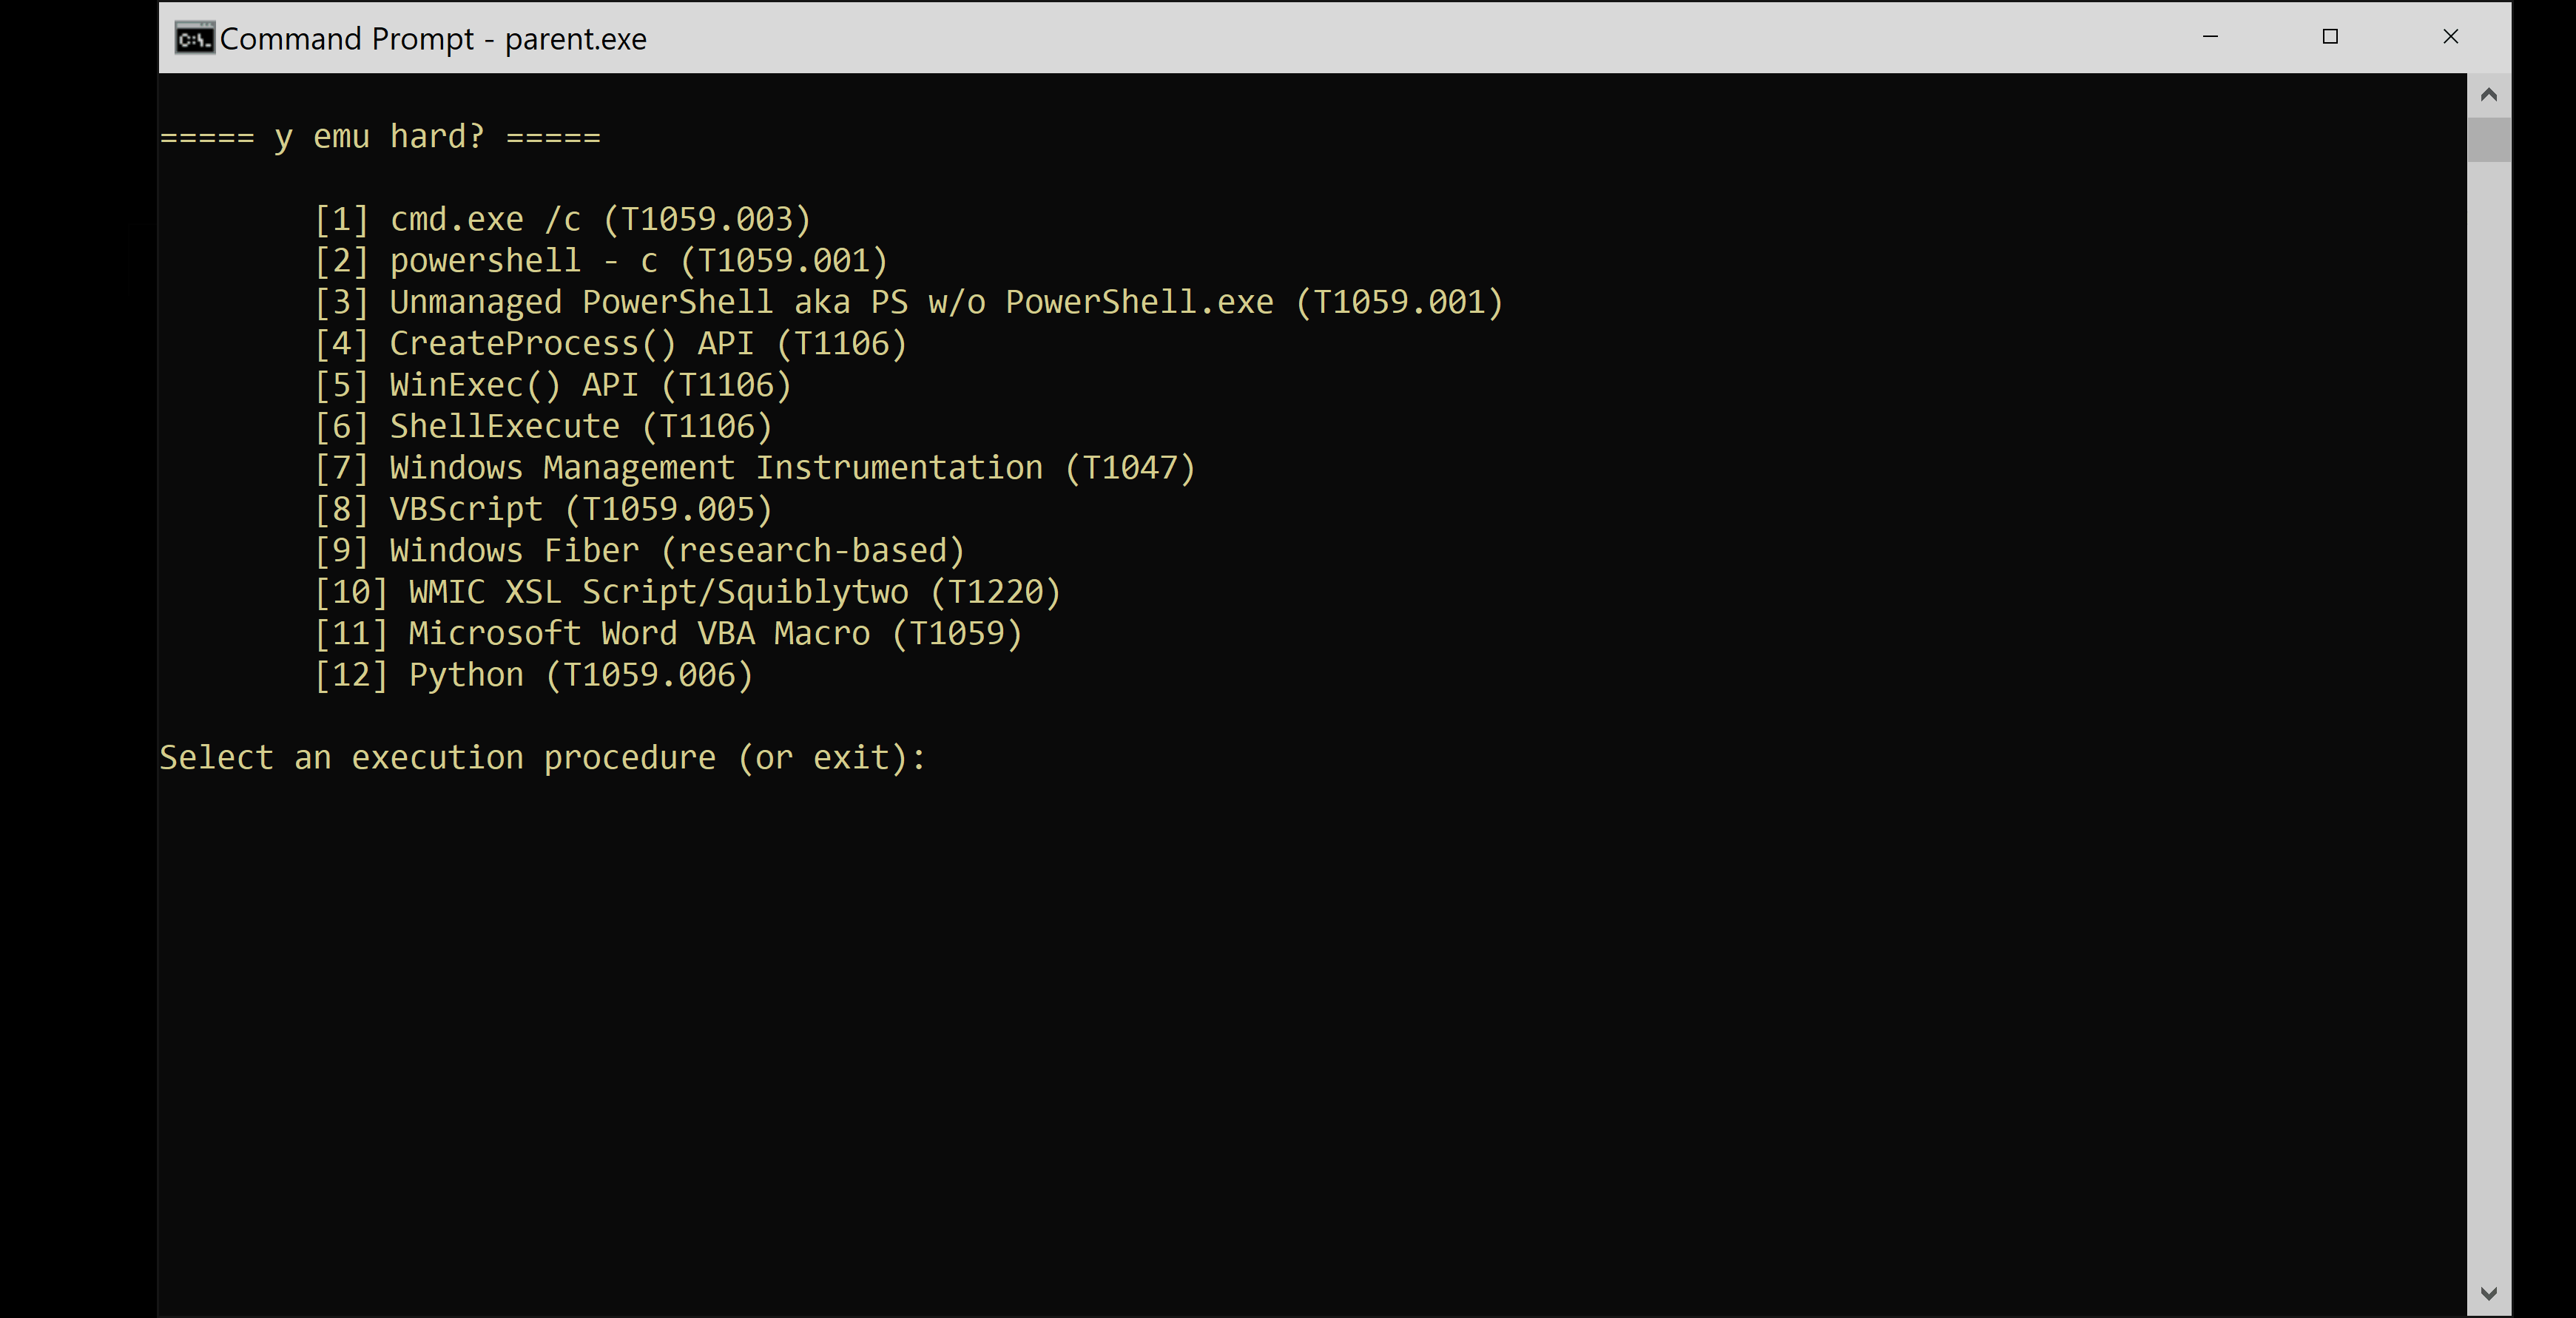 jwillyamz/ezemu
적을 보고, 적을 따라 하라: 방어 조정/연구를 위한 간단한 명령 실행 (이제 더 많은 ELF가 준비되어 있습니다)
 unkvolism/fuck-etw
Event Trace Windows(ETW)를 우회하고 ntdll의 후킹을 해제합니다.
 aloshdenny/claude-awm
유니코드 변형 선택자를 주입하여 LLM 텍스트 워터마크를 우회합니다. SynthID 생성기, mean-g 탐지기, 정규화 방어 및 엔트로피 실험을 포함합니다.
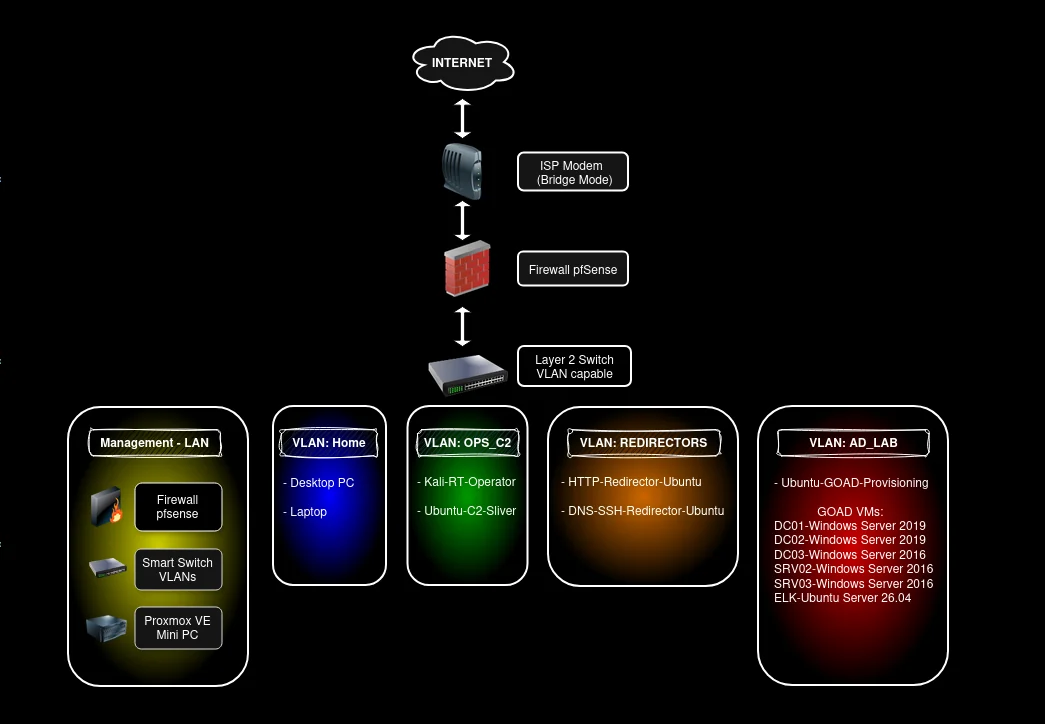 pho5nix/red-team-goad-lab-proxmox
레드팀 홈 랩 구축 가이드. Proxmox와 pfSense에서의 GOAD 랩 설정, Operator/C2 및 Redirector.
 rasta-mouse/libtp
Threadpool을 통해 Nt API 호출을 프록시하기 위한 Crystal Palace 라이브러리
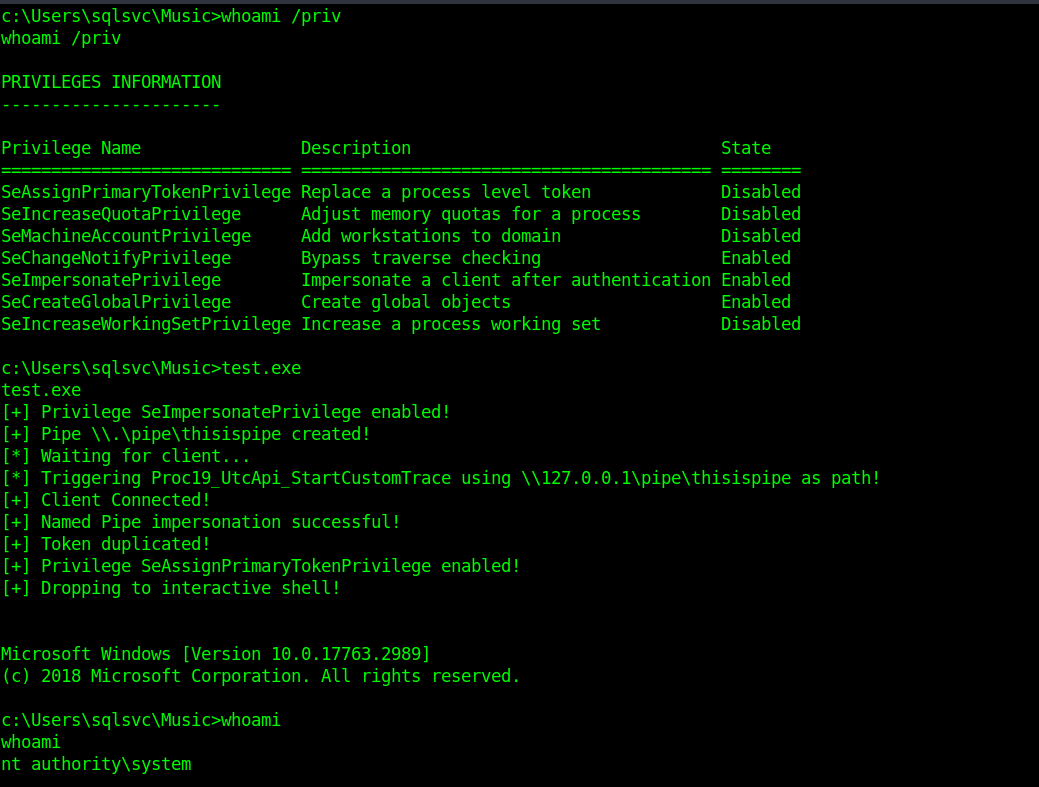 wh04m1001/diagtrackeop
DiagTrack RPC를 통해 SeImpersonate를 악용하는 Windows 권한 상승 익스플로잇으로, Secondary Logon을 사용하여 INTERACTIVE 토큰을 얻고 SYSTEM 권한을 획득합니다.
 zarkones/bloodfangc2
Windows용 최신 PIC 임플란트 (64 & 32비트)
 secdev02/easytokens
Kali365 - EvilTokens Replica
 saadahla/pspersist
%HOMEPATH%\Documents\WindowsPowershell\ 에 powershell 스크립트를 드롭하며, 이 스크립트에는 implant의 경로가 포함되어 있고, powershell 프로세스가 생성될 때마다 implant도 함께 실행됩니다.
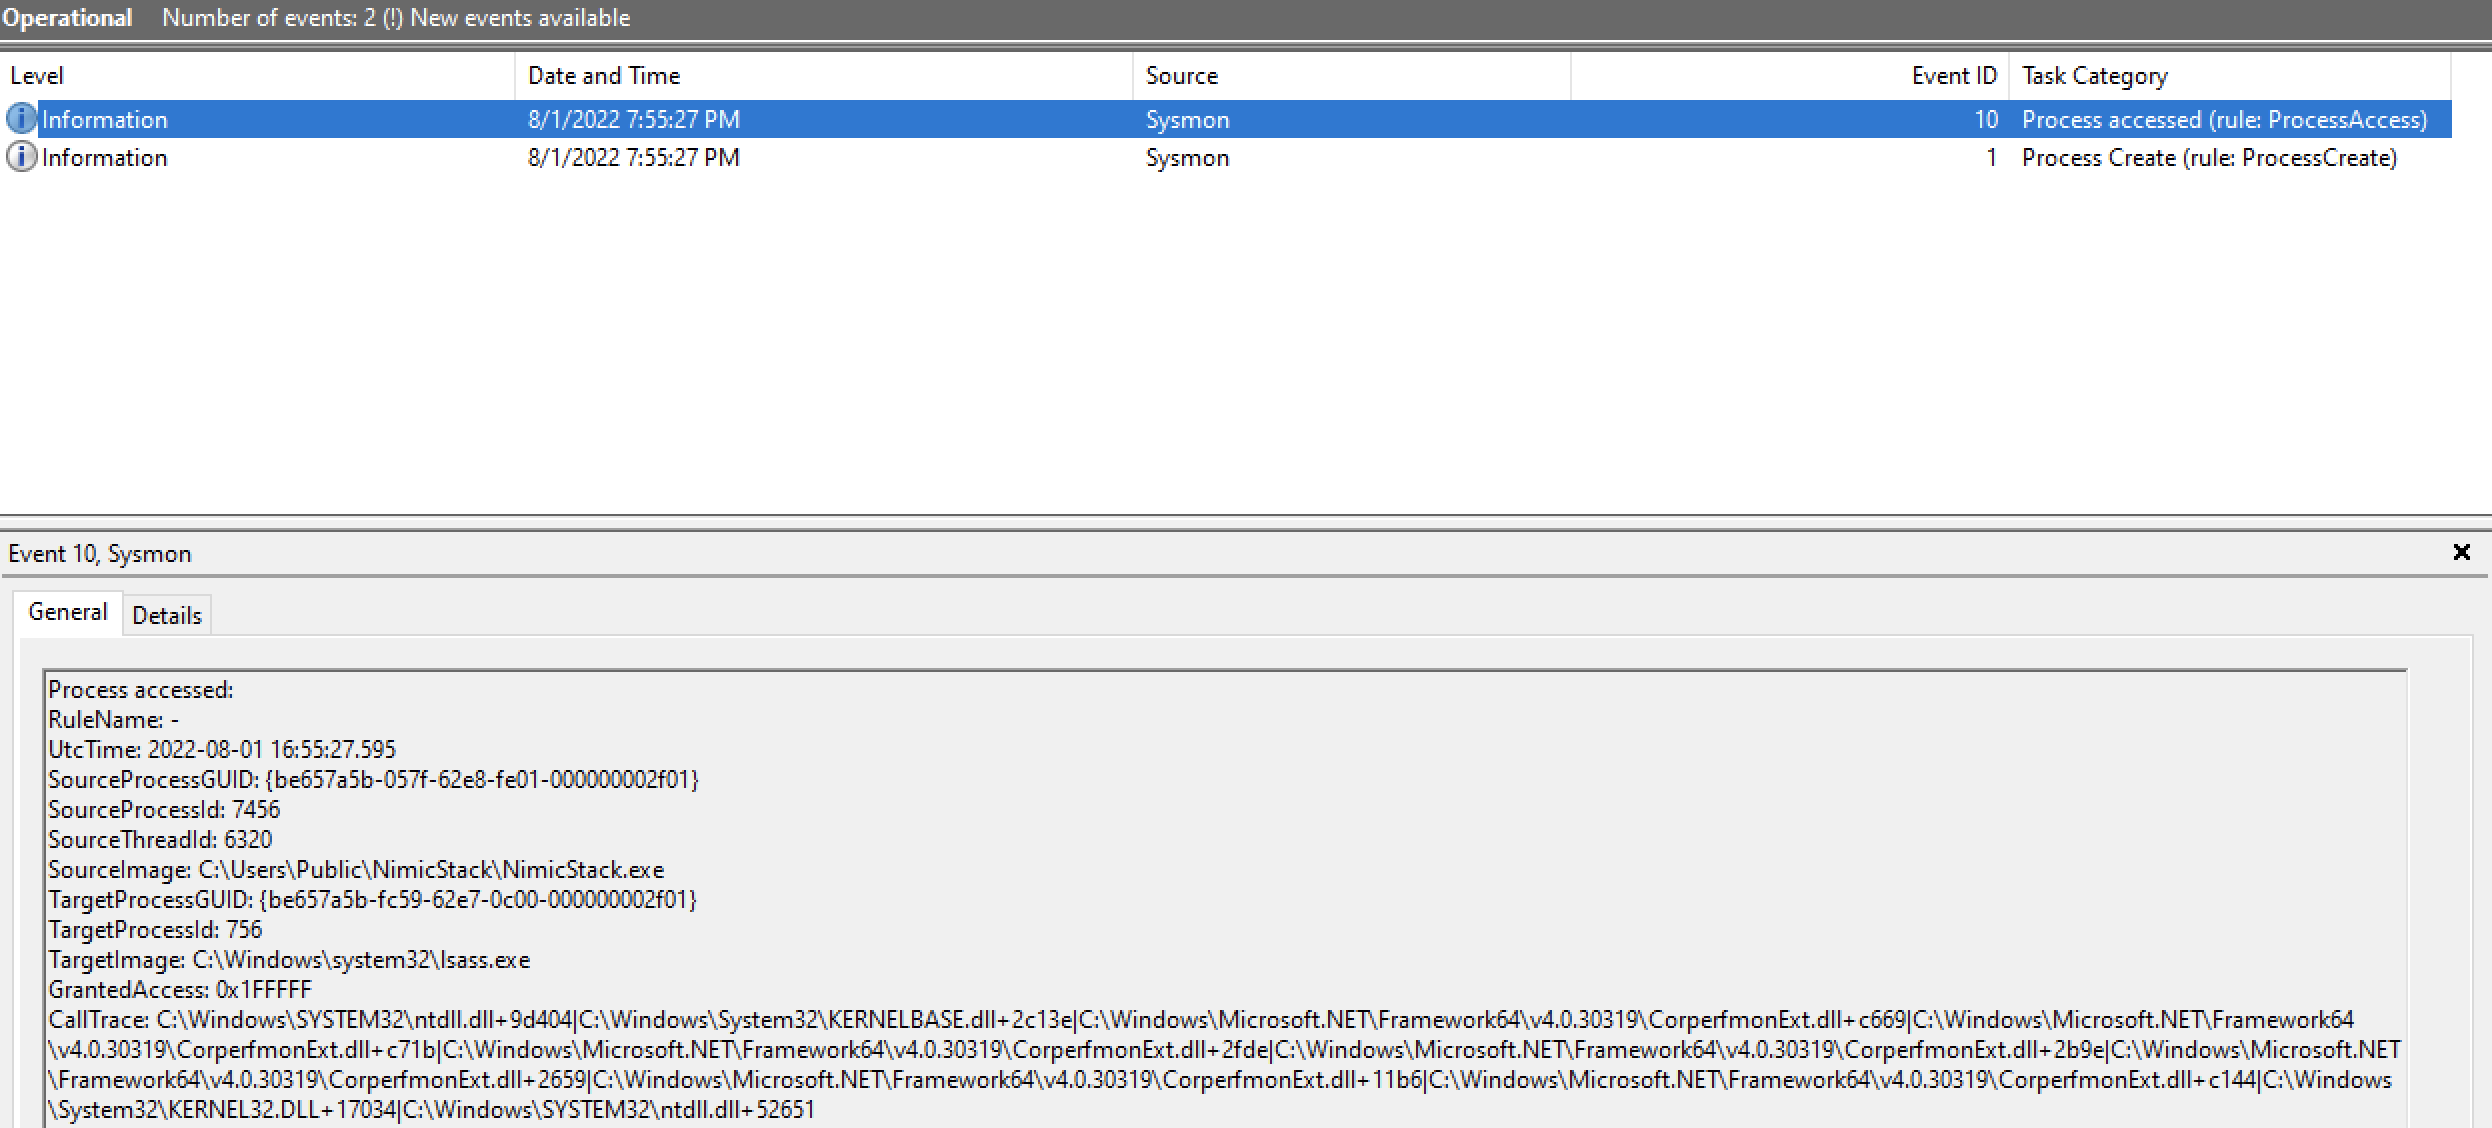 frkngksl/nimicstack
NimicStack은 합법적인 프로그램을 모방하기 위한 Call Stack Spoofing 기법의 순수 Nim 구현입니다.
 intelbroker/endurance-wiper
작은 와이퍼(wiping) 악성코드로, C#으로 프로그래밍되었습니다.