

New tool18日前
adit
 joda32/adit
GoによるADWS(net.tcp/9389)経由のActive Directory偵察および読み取り専用セキュリティ監査
防御ツール特権昇格偵察+8
公開されたサイバーセキュリティツールの短い編集更新です。
joda32/aditGoによるADWS(net.tcp/9389)経由のActive Directory偵察および読み取り専用セキュリティ監査


 roccoammon/active-directory-health-check
Active Directoryに対して54のベストプラクティスに基づくヘルスチェックとセキュリティチェックを実行し、Kerberoasting、DCSync、委任、および堅牢化のギャップをバイリンガルのHTML/CSVレポートで指摘するPowerShell GUIツール。
 rorywag/hayabusa-bulk-runner
Hayabusaをトリアージコレクションのフォルダ全体に対して一括実行し、ホストごとに1回の実行で、ホスト別レポートとホスト横断のトリアージダッシュボードを生成します
 ko0ler/homelab
GNS3ホームラボ。Cisco ASAvファイアウォール、L3コア、DMZ、Active Directoryドメインを備えたセグメント化ネットワークを文書化し、ネットワーキング、システム管理、オフェンシブセキュリティの練習に使用。
 ambitsecurity/jshound
Webアプリが送信するJavaScriptから、すべてのAPIリクエストを見つけ出します。メソッド、URL、ボディ、ヘッダー、GraphQLオペレーション。コマンド1つで。
 ripits-sec/couchpotato
Windows 特権昇格ツール。ETW と AMSI にパッチを適用し、間接システムコールを使用して SeImpersonatePrivilege を悪用し、サービスアカウントまたは管理者を NT SYSTEM に昇格させる。
 joda32/yowie
外部から観測可能なデータのみを使用して、組織が契約しているSaaSサービスを特定します。シャドーITの発見のために構築されています。
 nawaralseelawi/pvbrf-id
プライベートで検証可能な、ビザンチン耐性を持つ連合型侵入検知プロトコルのためのシミュレーションコードと結果。秘密分散、Merkle監査、Pedersenコミットメントを使用。
 cosmosyi/autocontrol-arena
高度なエージェントモデルに潜むリスクを明らかにするため、実行可能で圧力の高いテスト環境を合成する、フロンティアAI安全性評価のための自動化フレームワーク。
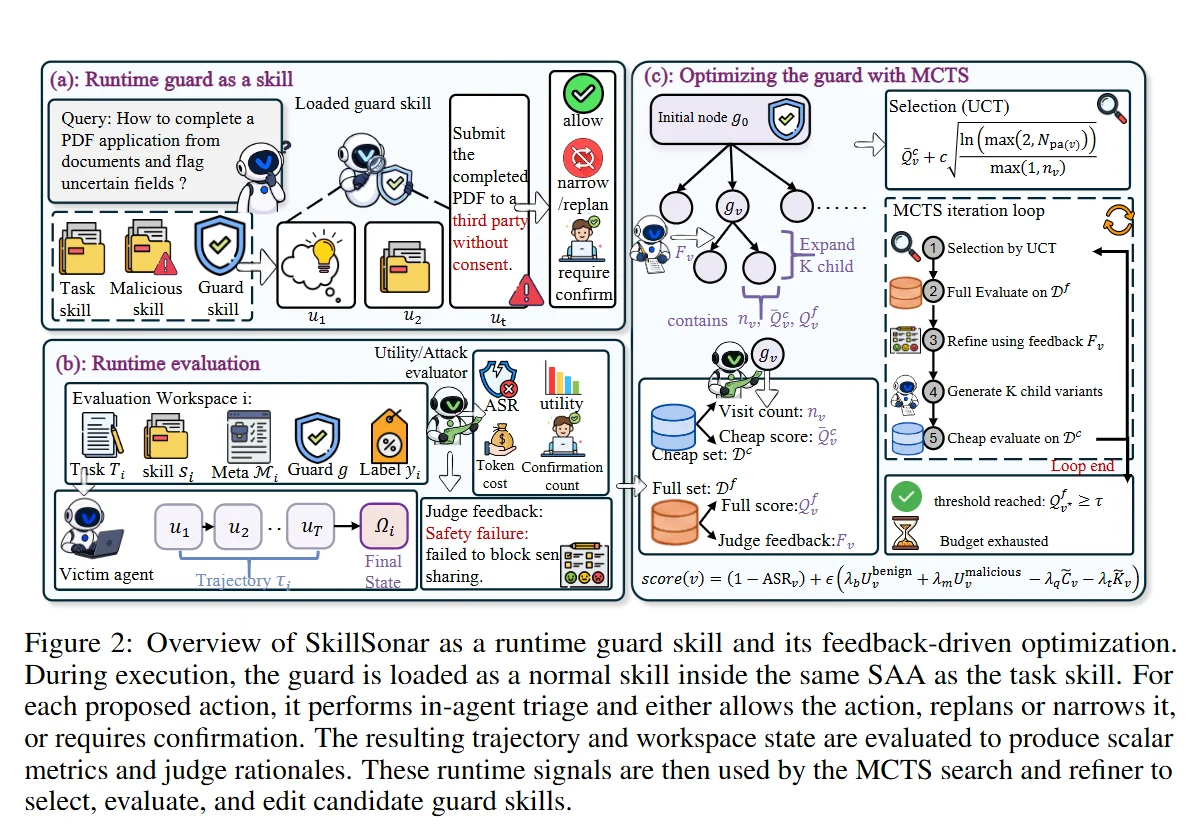 yxf203/defense-as-skill
スキル拡張エージェントにおける悪意あるスキル誘発攻撃を検出・ブロックするランタイムガードスキル。ロールアウトフィードバックからガードポリシーを進化させるMCTSループを備える。
