
honeypot-stuff
 jeeberrr/honeypot-stuff
ハニーポットでキャプチャしたものに関するマルウェア分析レポートのようなもの
forensicsmalware-analysisthreat-intelligence+3
jeeberrr/honeypot-stuffハニーポットでキャプチャしたものに関するマルウェア分析レポートのようなもの
 eset/malware-research
さまざまなマルウェア調査の一環として書かれたコード
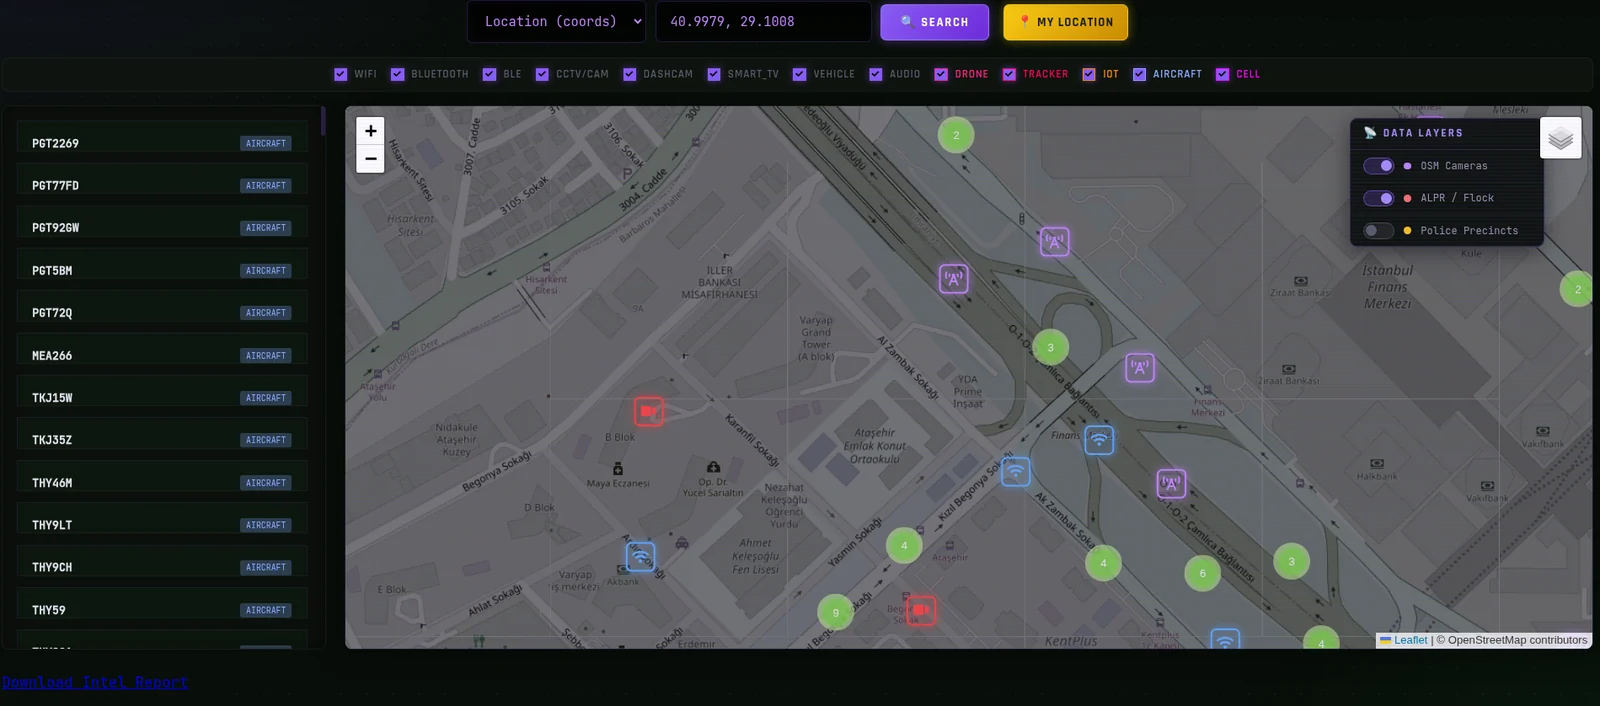 emrekybs/signalops
All-sourceインテリジェンス融合ダッシュボード — WiFi、携帯電話網、CCTV、ADS-B、軌道・SDRフィードを単一の戦術マップに統合。セキュリティ研究専用。
 pypa/advisory-database
PyPI上のPythonパッケージ向けのセキュリティアドバイザリをコミュニティで管理するデータベースであり、pip-auditやOSVなどのツールと統合するためのOSV形式の構造化された脆弱性データを提供します。
 sysflow-telemetry/sysflow
クラウドネイティブシステムのテレメトリパイプライン。システムコールイベントを収集、処理し、コンパクトなオブジェクトリレーショナル形式にエクスポートして、コンテナワークロードのパフォーマンスおよびセキュリティ分析を行います。
 corelight/quipu
YARAルールの作成、検証、コンパイル、テストを行うためのデスクトップワークベンチ。
 projectdiscovery/depx
悪意のあるパッケージ&サプライチェーンインテリジェンス
 kavan00/android-projector-c2-malware
中国のビーマーによるC2ネットワークの分析 - SilentSDK-Analysis
 gopasteverything/gpewebdefender
軽量なWeb攻撃モニター。Goバイナリ1つ + SQLite。OSSECでもWAFでもない。
 nccgroup/dnshighjackmonitoring
DNSハイジャックの試みを検出するためのトレードクラフトスクリプト
 ethan-andrews/threatintel-aggregator
セルフホスト型脅威インテリジェンスプラットフォーム — フィード集約、AIトリアージ、MITRE ATT&CKカバレッジ、Sentinel統合の検知エンジニアリング。スタンドアロンまたは完全なAzure統合で動作します。
 karim852/kage-dfir-toolkit
Windowsホスト向けDFIRトリアージコンソール。アーティファクト収集、Sigma相関タイムライン、YARAスキャン、ソケットおよびアカウント検査、インジケーターエンリッチメント、キャリブレーション済みリスクスコアを連鎖させる。
 ssc-ict-innovatie/nl-kat-coordination
モジュール式ネットワークスキャニングフレームワークで、多様なツールと外部データベースを統合して脆弱性や設定ミスを検出し、継続的なセキュリティ監視のためのアクセスしやすいレポートを生成します。
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
DarkTortilla RATのリバースエンジニアリング解析。クレジットカードデータを窃取し、ブラウザのパスワードを復号化して、Telegram、SMTP、FTP経由で外部送信する高度なマルウェアです。
 meirwah/awesome-incident-response
インシデントレスポンスおよびDFIRツールの厳選インデックス。メモリおよびディスクフォレンジック、証拠収集、ログ分析、プレイブック、セキュリティアナリスト向けの教育リソースを含みます。
 sushegaad/claude-skills-governance-risk-and-compliance
インストール可能なClaudeスキル: ISO 27001、SOC 2、FedRAMP、GDPR、HIPAA、NIST CSF、PCI DSS、EU AI Actなど30以上のフレームワークに対応したエキスパートレベルのコンプライアンスガイダンスを提供します。ギャップ分析、ポリシーテンプレート、コン…
 prismorsec/prismor
AIエージェント向けのセルフホスト型ランタイム制御プレーン。不正なツール呼び出しが実行される前に、シークレット漏洩、プロンプトインジェクション、サプライチェーンなどをローカルダッシュボードで監視、またはHITL承認、ブロックが可能。エージェント非依存(Claude、codex、langchainなど…
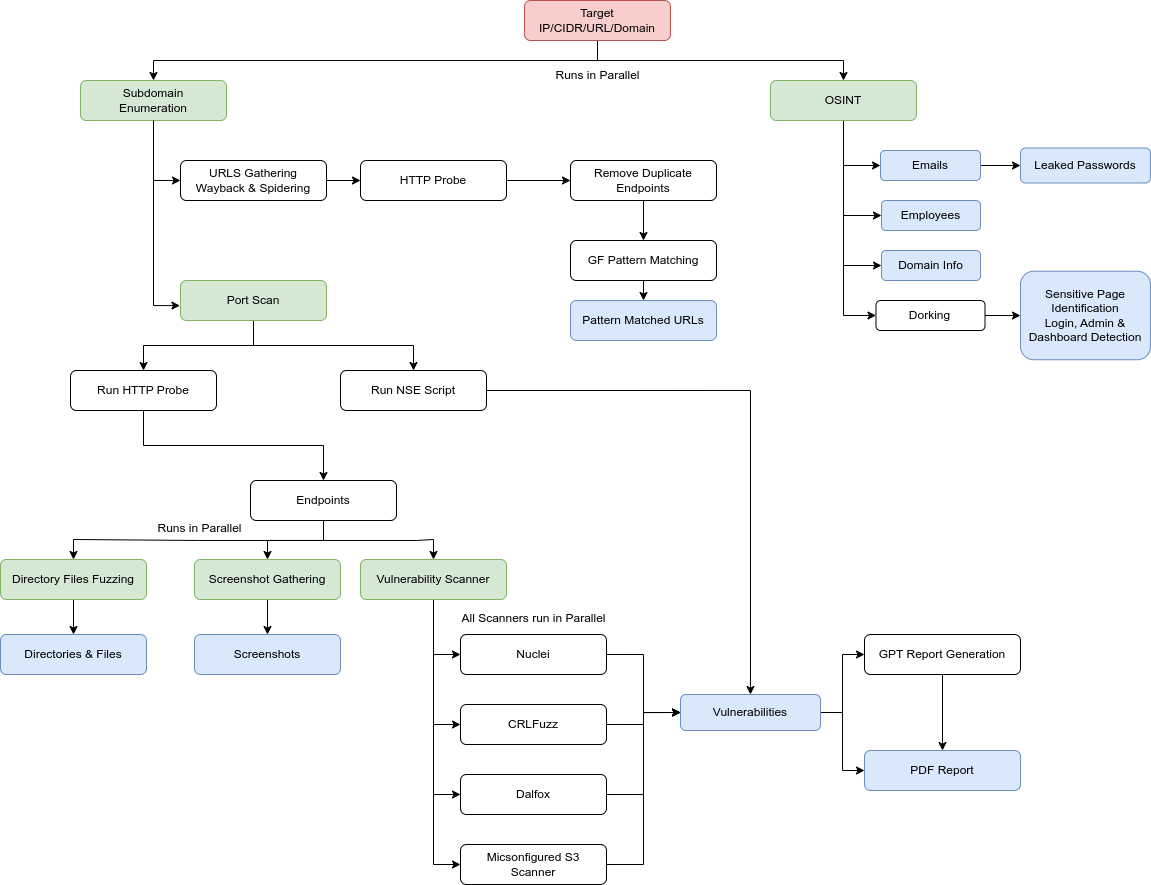 yogeshojha/rengine
reNgineは、Webアプリケーション向けの自動偵察フレームワークであり、エンジンによる高度に設定可能な合理化された偵察プロセス、偵察データの相関と整理、継続的監視、データベースによるバックアップ、そしてシンプルでありながら直感的なユーザーインターフェースに重点を置いています。reNgineにより…