

Open-Source-Threat-Intel-Feeds
 bert-janp/open-source-threat-intel-feeds
このリポジトリには、追加の要件なしで利用できるオープンソースの無料脅威インテルフィードが含まれています。IP、URL、CVE、ハッシュなど、複数のタイプが含まれています。
ioc-managementosintthreat-feeds-aggregators+3
964
bert-janp/open-source-threat-intel-feedsこのリポジトリには、追加の要件なしで利用できるオープンソースの無料脅威インテルフィードが含まれています。IP、URL、CVE、ハッシュなど、複数のタイプが含まれています。
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…

 ndaal_open_source/ndaal_public_auditd
MITRE ATT&CK にマッピングされた 14,956 件のルール、Ansible デプロイメントロール、セキュリティ監視とコンプライアンス監査のための lint/テストツールを備えたベストプラクティスの Linux Auditd ルールセット。
 xaitax/sploitscan
CVEの詳細、エクスプロイトデータベース、EPSSスコアを集約し、AIによるリスク評価と脆弱性スキャナーのインポート機能を備え、優先順位付けされたパッチ適用を実現します。
 deepfield/public-research
ノキアDeepfield ERTによるDDoSボットネットの調査と侵害指標
 slowmist/knowledge-base
ブロックチェーンのセキュリティ研究、監査レポート、ガイド、翻訳をまとめた知識ベース。スマートコントラクト、暗号技術、AIセキュリティを扱います。
 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 bert-janp/entratrace
Microsoft Entra IDを標的とする攻撃ツールの観測可能なAPIエンドポイントとユーザーエージェントを文書化する防御研究ツールであり、検知エンジニアリングとインシデント対応を支援します。
 nabhan-mohy/cve-2026-27483-lab
CVE-2026-27483 の調査と防御のための、コンテナ化されたエンタープライズスタイルのラボ。
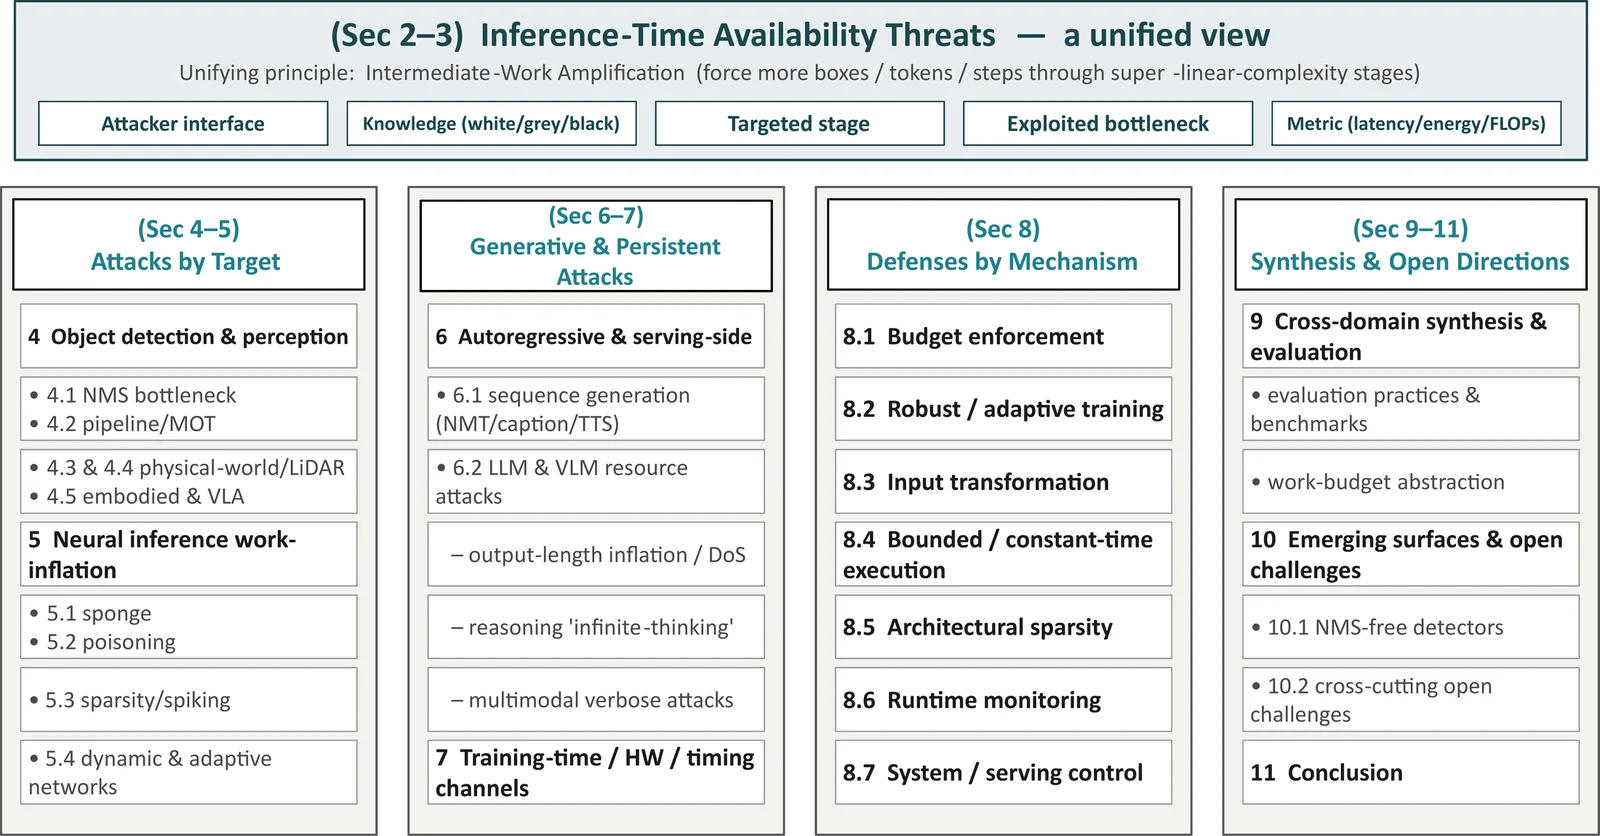 guzonghua/awesome-latency-attacks
深層学習のレイテンシ、エネルギー・レイテンシ、およびタイミング(可用性)攻撃と防御のキュレーションされたインデックス — ACM Computing Surveys 投稿のコンパニオン。
 foxio-llc/ja4
JA4+は、ネットワークフィンガープリンティング標準のスイートです
 nullarray/intrec-pack
インテリジェンスおよび偵察パッケージ/バンドルインストーラー。
 treeai-lab/awesome-rag-security
検索拡張生成のセキュリティに関する研究論文のキュレーションされたコレクション。知識ポイズニング、検索操作、コンテキスト悪用、防御を網羅するSLOTタクソノミーによって整理されている。
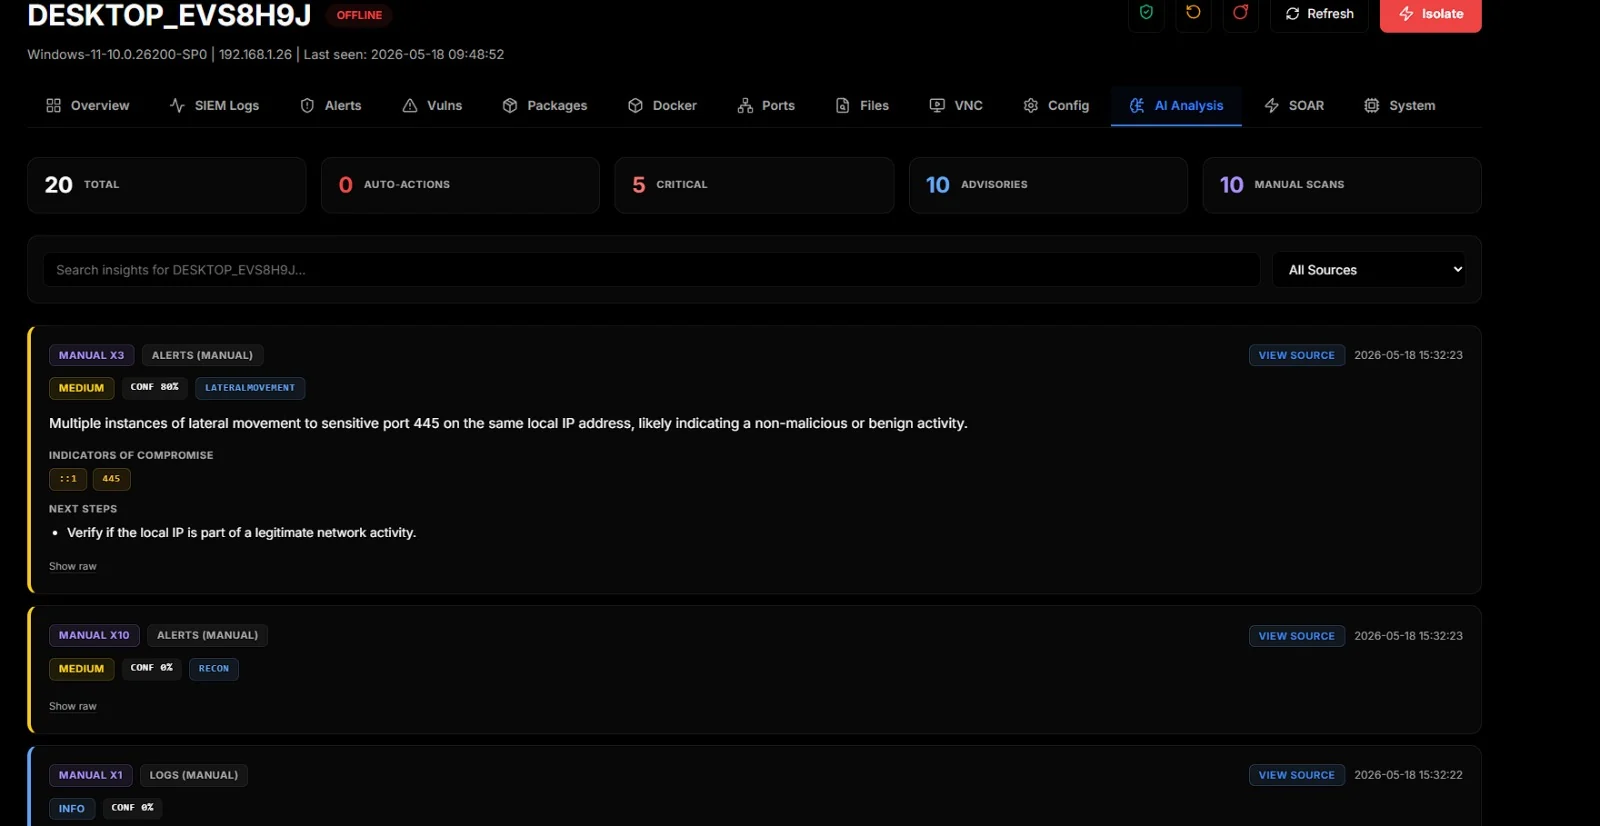 d3vhex/sentora
オープンソースでセルフホスト型の、AIを活用したSIEM、EDR、SOARプラットフォーム。現代のセキュリティ運用向けに設計されています。
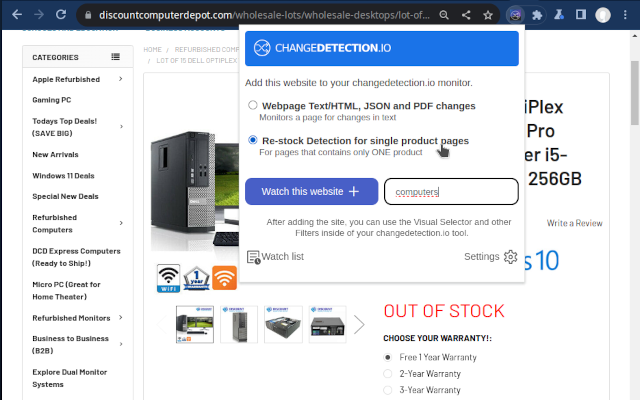 dgtlmoon/changedetection.io
ウェブサイトの変更検出、ウェブページの監視、ウェブサイトの変更アラートに最適な、最もシンプルで優れたツール。コンテンツの変更追跡、価格下落、再入荷アラート、ウェブサイト改ざんの監視に最適です。すべて無料でご利用いただくか、SaaSプランをお楽しみいただけます!
 dozermx/argus
多段階の偵察および攻撃面スキャナーで、ドメイン、IP、ASN、クラウド資産、CVEをナレッジグラフにマッピングし、CVSSスコアリングとコンプライアンスマッピングを提供します。
 themittenmac/truetree
pstreeのような出力をmacOSで行い、追加のPIDキャプチャ機能を備えたコマンドラインツール。
 abdaullahag/threatlens
Python CLIツール。6つの無料脅威インテリジェンスAPIを使用してIOC(IP、ドメイン、CVE)を迅速に分析。出力:色分けされたExcel、JSON、CSV。使用API:VT、Shodan、AbuseIPDB。