

osv-scanner
 google/osv-scanner
Goで書かれた脆弱性スキャナーで、https://osv.dev が提供するデータを使用します。
vulnerability-scannerscontainer-securityvulnerability-analysis+4
10.8k1日前
google/osv-scannerGoで書かれた脆弱性スキャナーで、https://osv.dev が提供するデータを使用します。
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 kyverno/kyverno
アドミッションコントロール、リソースミューテーション、バックグラウンドスキャン、コンテナイメージの署名検証を通じて、Kubernetesクラスターにセキュリティとコンプライアンスを強制します。
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 anchore/grype
コンテナイメージとファイルシステム向けの脆弱性スキャナ
 trufflesecurity/trufflehog
漏洩した認証情報を発見、検証、分析する
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 aquasecurity/trivy
コンテナ、Kubernetes、コードリポジトリ、クラウドなどにおける脆弱性、設定ミス、シークレット、SBOMを発見
 atomdrift-project/scan
バイナリ、ソース、スクリプト向けの0-dayマルウェア検出(イマイチじゃないやつ)
 snyk/cli
Snyk CLIは、あなたのプロジェクトをスキャンしてセキュリティ脆弱性を監視します。
 sheeki03/tirith
開発者とAIエージェント向けのターミナルセキュリティ。ホモグラフURL、パイプ→シェル、ANSIインジェクション、難読化されたペイロード、データの外部流出、悪意あるAIスキル/設定を実行前にインターセプトします。
 9pings/fad-checker
ビルド不要の依存関係監査ツールで、10のエコシステムをオフラインでスキャンし、CISA KEVとEPSSで優先順位付けされたCVE、EOLパッケージ、ライセンス、コミットされたキー、バイナリをSBOMおよびSARIFエクスポート付きで報告します。
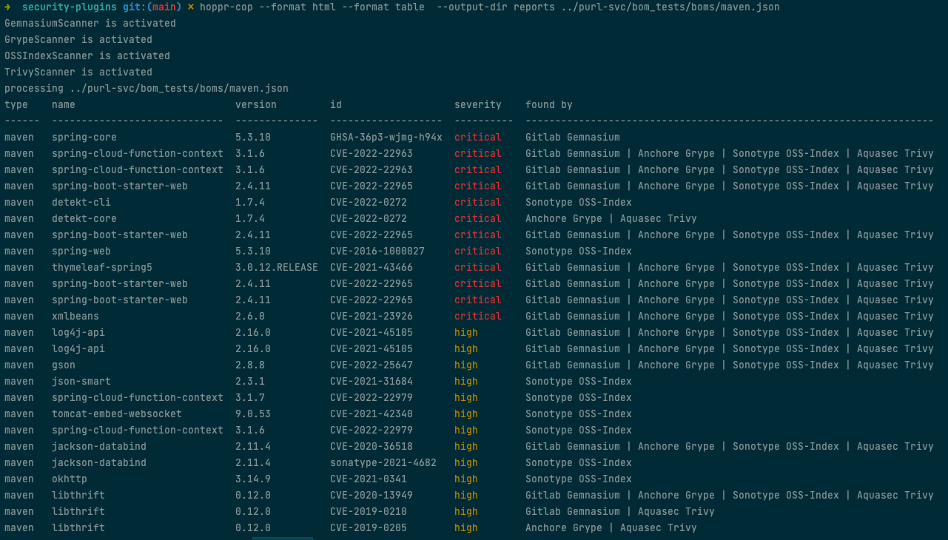
 hoppr/hoppr-cop
複数のデータベースから脆弱性データを集約し、CycloneDX SBOMに統合。重複排除されたVEX、HTML、GitLab互換のレポートを生成し、継続的なサプライチェーンセキュリティ監視を実現します。
 semgrep/semgrep
軽量な静的解析、多言語対応。ソースコードのようなパターンでバグの亜種を見つけます。
 vulncheck-oss/cli
VulnCheck's official command line tool
 mongodb/kingfisher
シークレットを検出 + ライブ検証。影響範囲をマッピング。迅速に失効。CLI を使用するか、Rust および Python に組み込む。
 mubix/ai-ctf
プロンプトインジェクション、ツール呼び出しの悪用、および6つのシミュレートされたチャットボットペルソナに対するOSINTに関するガイド付きレッスンを備えたローカルAI Capture-the-Flagプラットフォーム。
 dependencytrack/dependency-track
SBOMを活用してソフトウェアサプライチェーンリスクを継続的な脆弱性検出とポリシー適用により特定・低減するインテリジェントコンポーネント分析プラットフォーム。