
appledb_rs
 synacktiv/appledb_rs
Apple内部アーティファクト(entitlements、フレームワーク、デバイスバージョン)のキュレーション済みデータベース。iOS/macOSのセキュリティリサーチおよびリバースエンジニアリング向けのAPI、CLI、WebUIを備えています。
osintios-securitystatic-code-analysis+3
27
synacktiv/appledb_rsApple内部アーティファクト(entitlements、フレームワーク、デバイスバージョン)のキュレーション済みデータベース。iOS/macOSのセキュリティリサーチおよびリバースエンジニアリング向けのAPI、CLI、WebUIを備えています。
 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
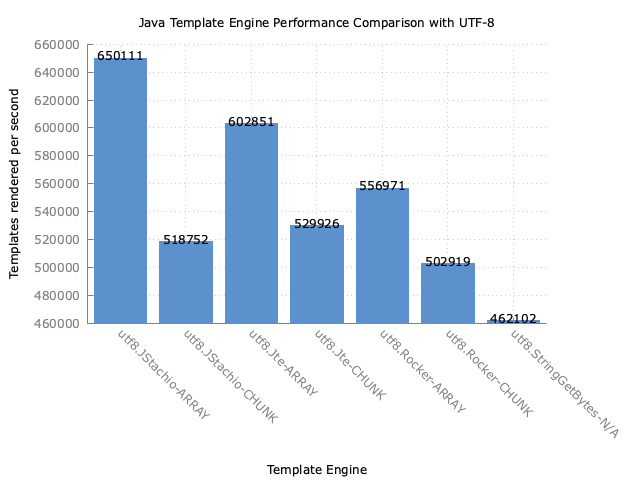
型安全なJava Mustacheテンプレートエンジン。コンパイル時のテンプレート検証、静的な値バインディング、HTMLおよびその他のコンテンツタイプに対する拡張可能なエスケープ処理を備えています。
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
CVE-2022-4244の脆弱性がパッチ適用されたJavaユーティリティライブラリ。MavenベースのプロジェクトでI/O、リフレクション、CLI引数解析用の一般的なヘルパークラスを提供します。
 designsecurity/progpilot
PHP静的アプリケーションセキュリティテスト(SAST)ツール。カスタマイズ可能なルールと設定を使用して、XSS、SQLインジェクション、その他の脆弱性を検出するための汚染解析を実行します。
 owasp/asst
OWASP ASST(自動化ソフトウェアセキュリティツールキット) | 新しいオープンソースのWebセキュリティスキャナー。
 atlassian/git-secrets-scan
Gitリポジトリ内のハードコードされたシークレット、キー、パスワードをGitleaksを使用してスキャンし、Code InsightsレポートでBitbucket Pipelinesにセキュリティを統合します。

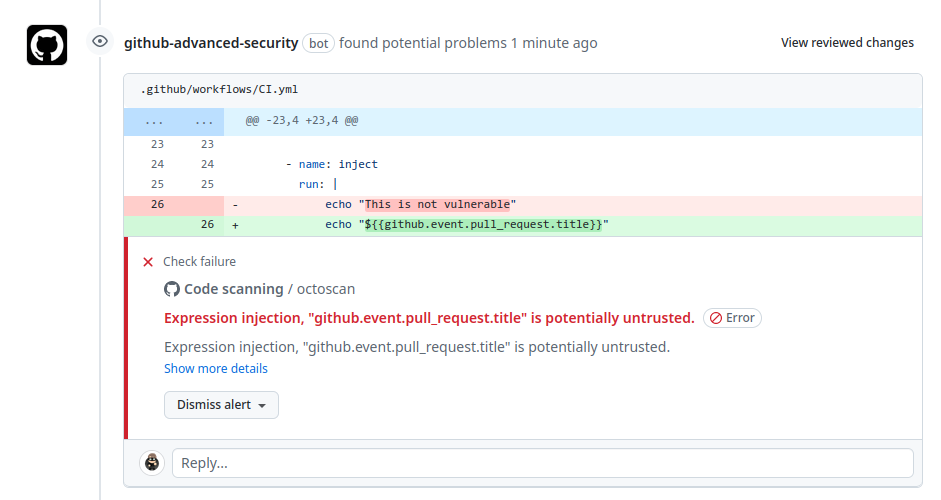 synacktiv/action-octoscan
📦 :octocat: GitHub Actionsのセキュリティスキャンを実行するGitHub Actionです。
 airbus-cert/vbsparkle
VBScript & VBA ソース間難読化解除ツール(部分評価付き)
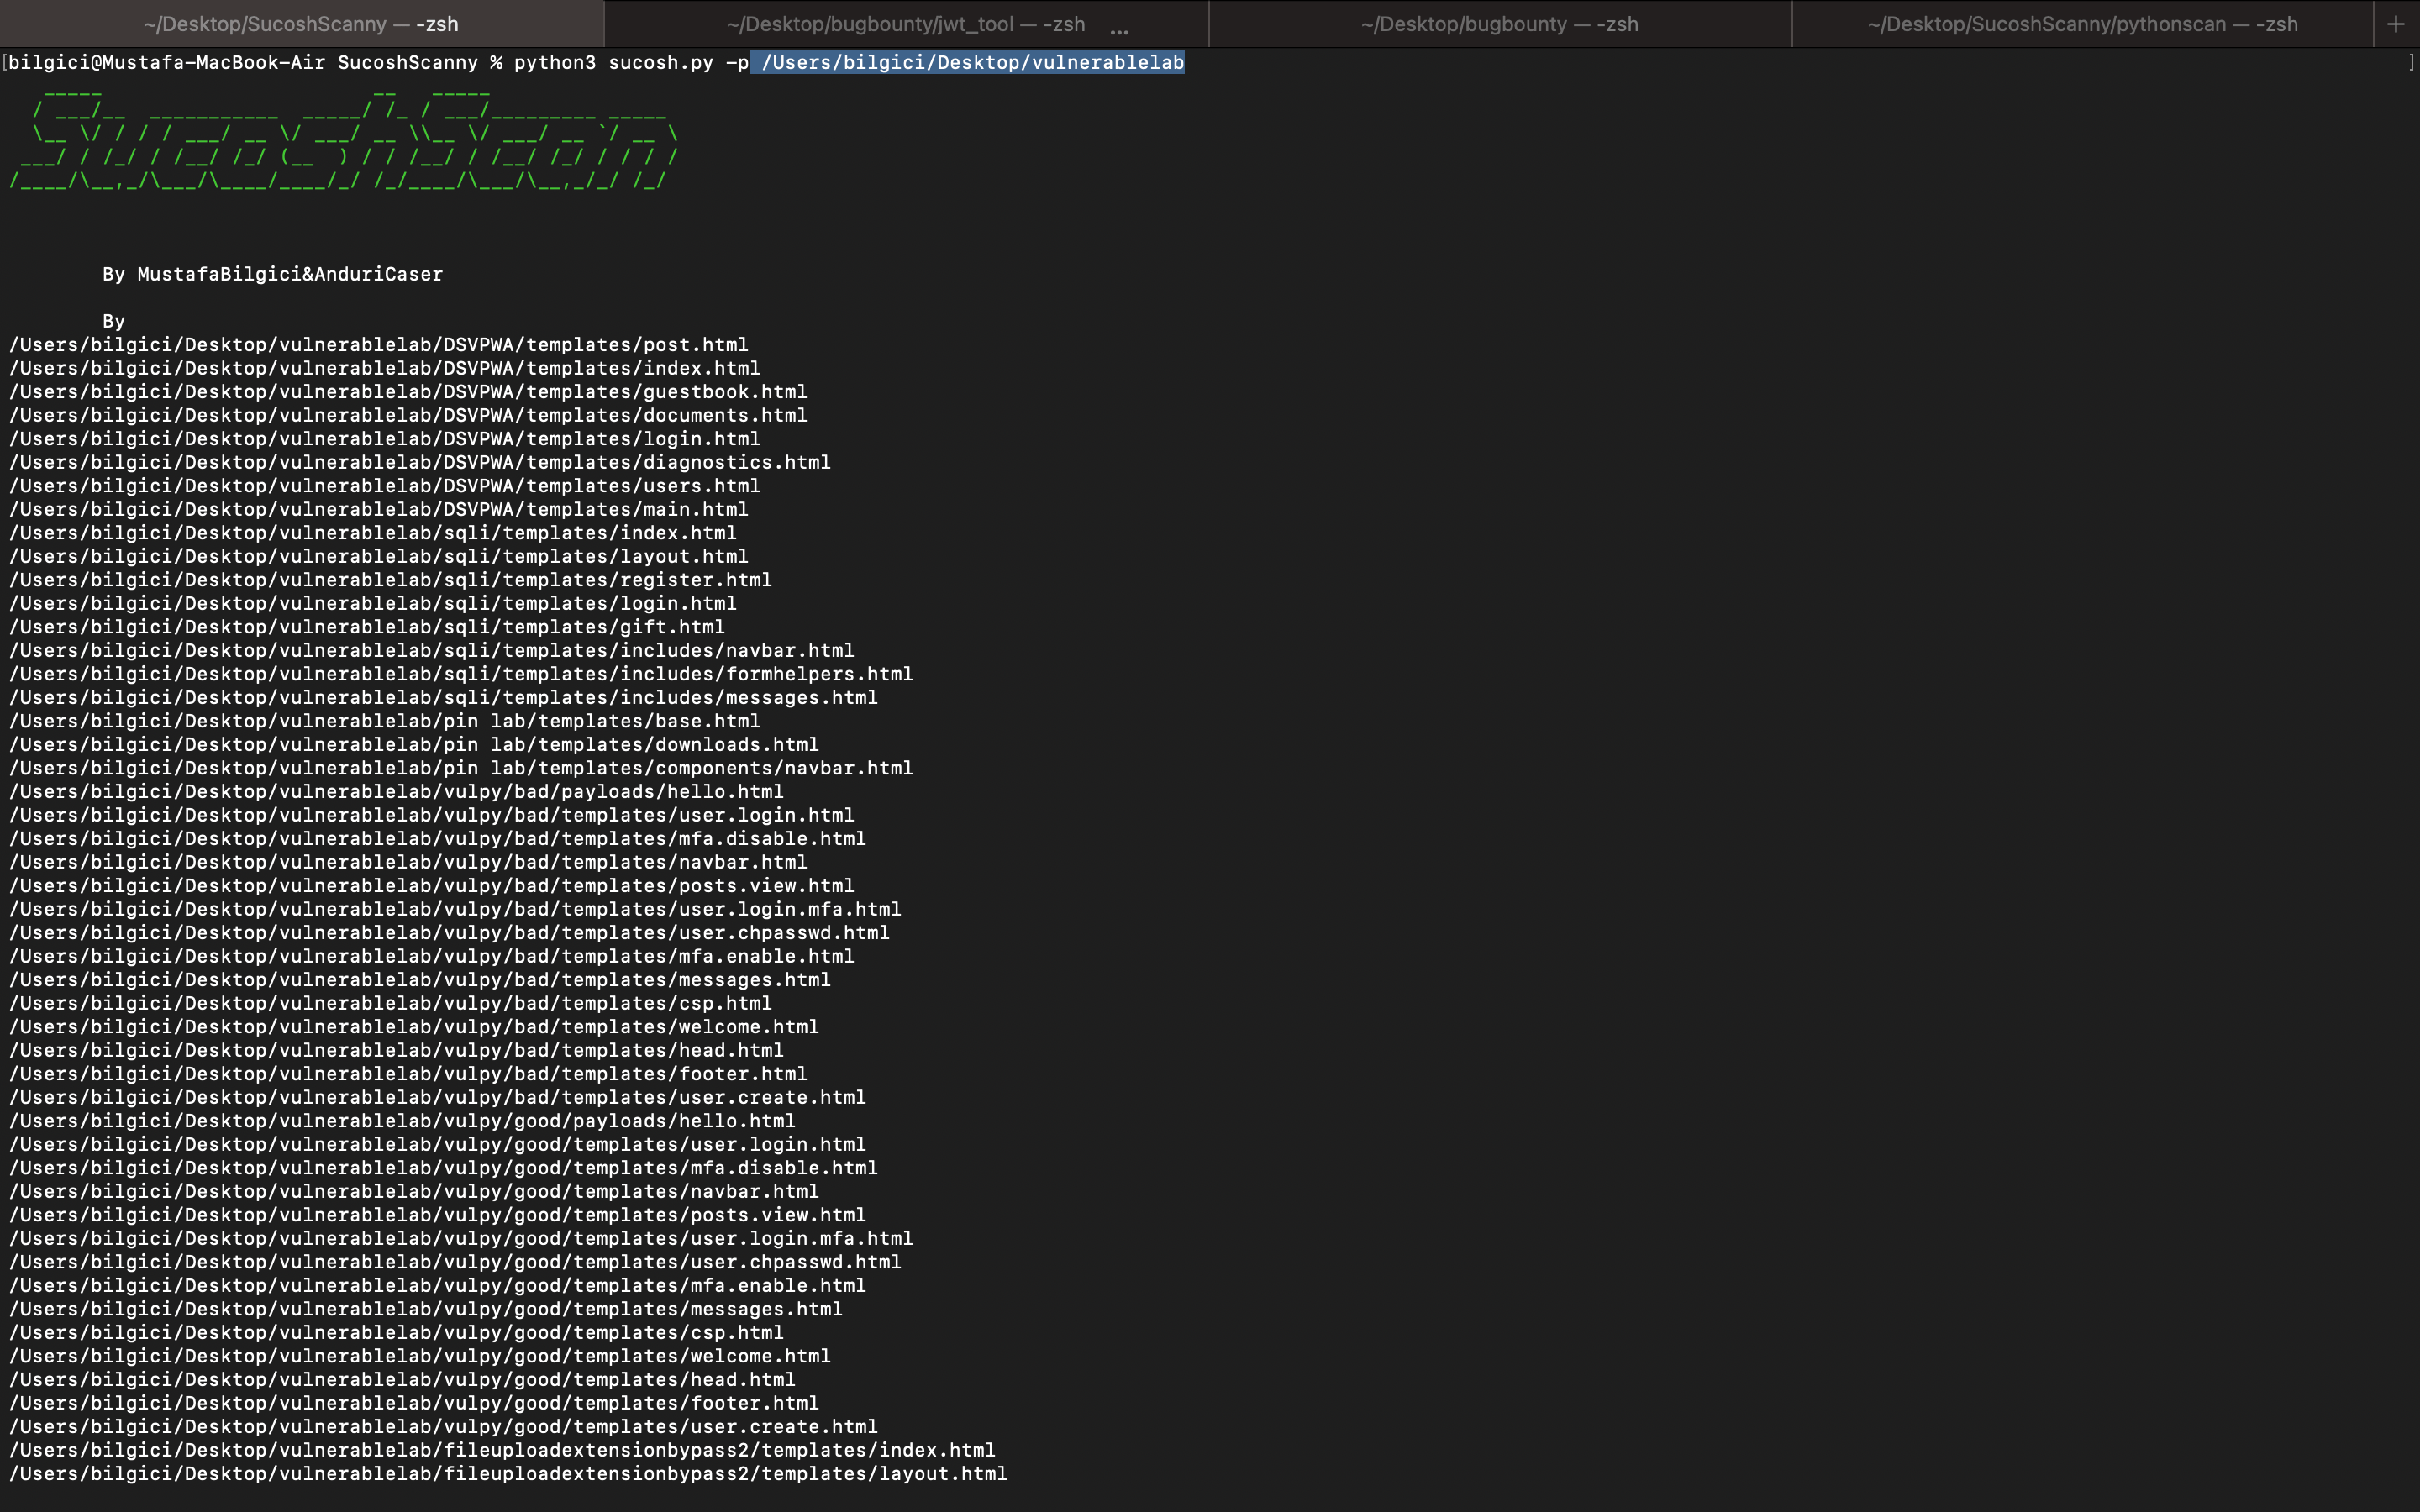 mustafabilgici/sucoshscanny
「Sucosh」は、Python(Flask-Django)およびNodeJs向けの自動ソースコード脆弱性スキャナ兼評価フレームワークであり、Webアプリケーション開発またはソースコード分析プロセスにおいてコードレビューを実行できます。
 epicosy/obridge
Oracle PL/SQLパッケージプロシージャの呼び出しクラスを生成するJavaソースコードジェネレーター。さまざまなパラメータタイプと自動型変換をサポートします。
 0x999-x/jsluicepp
jsluice++は、CLIツールjsluiceを使用してJavaScriptトラフィックのパッシブおよびアクティブスキャンを行うために設計されたBurp Suite拡張機能です。
 vusec/ghostrace
Linuxカーネルの投機的競合状態(SCUAF)ガジェットを発見するための概念実証および静的解析ツールキット。1200以上のガジェットデータセットを含みます。
 praetorian-inc/gokart
Goコードを保護するための静的解析ツール
 kc57/awesome-pentest
優れたペネトレーションテストツールとリソースのリスト。
 nccgroup/secretscrub
静的解析ツールからのSARIF出力を処理し、ソースコード内のハードコードされたシークレットを検出して秘匿化(redact)し、元のシークレットを含まないクリーンなコピーを作成します。
 zupit/horusec
Horusecは、たった一つのコマンドでプロジェクト内の脆弱性の特定を向上させるオープンソースツールです。
 agrawalsmart7/scodescanner
コマンドライン静的解析スキャナー。カスタム semgrep ルールを使用して PHP および YAML ソースコードの重大な脆弱性を検出し、CI/CD パイプライン向けの Jira および Slack 統合を備えています。