

vulhub
 vulhub/vulhub
Docker-Composeベースの事前構築済み脆弱性環境
vulnerability-analysissecurity-virtualizationpenetration-testing+2
 dockur/windows
Dockerコンテナ内でKVMアクセラレーション、自動インストール、カスタマイズ可能なリソースを使用してWindowsを実行します。複数のWindowsバージョン、USBパススルー、macvlanネットワーキングをサポートしています。
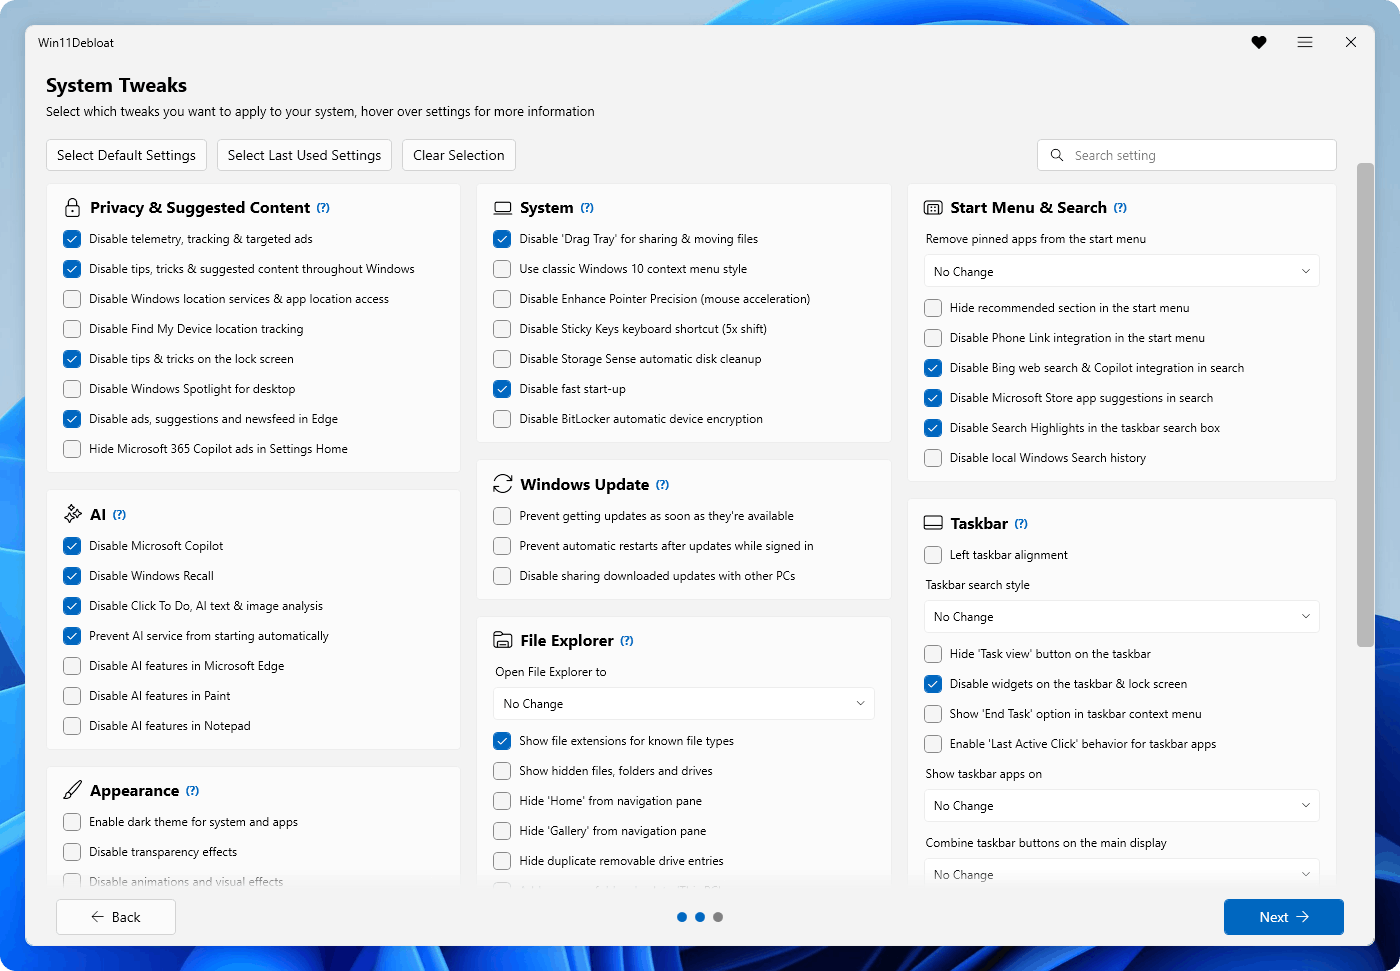 raphire/win11debloat
シンプルで軽量なPowerShellスクリプトで、プリインストールされたアプリの削除、テレメトリの無効化、その他さまざまな変更を行い、Windows体験を整理してカスタマイズできます。Win11DebloatはWindows 10とWindows 11の両方で動作します。
 firecracker-microvm/firecracker
サーバーレスコンピューティングのための、セキュアで高速なマイクロVM。
 google/gvisor
ユーザースペースのアプリケーションカーネルを介してコンテナをサンドボックス化し、システムコールをインターセプトしてホストカーネルへのアクセスを制限し、OCIランタイムを通じてDocker/Kubernetesと統合します。
 qemu/qemu
QEMU公式ミラーです。変更を提出する方法については、https://www.qemu.org/contribute/ を参照してください。Pull Requestsは無効です。QEMUウェブサイトのリリースtarballsのみを使用してください。
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
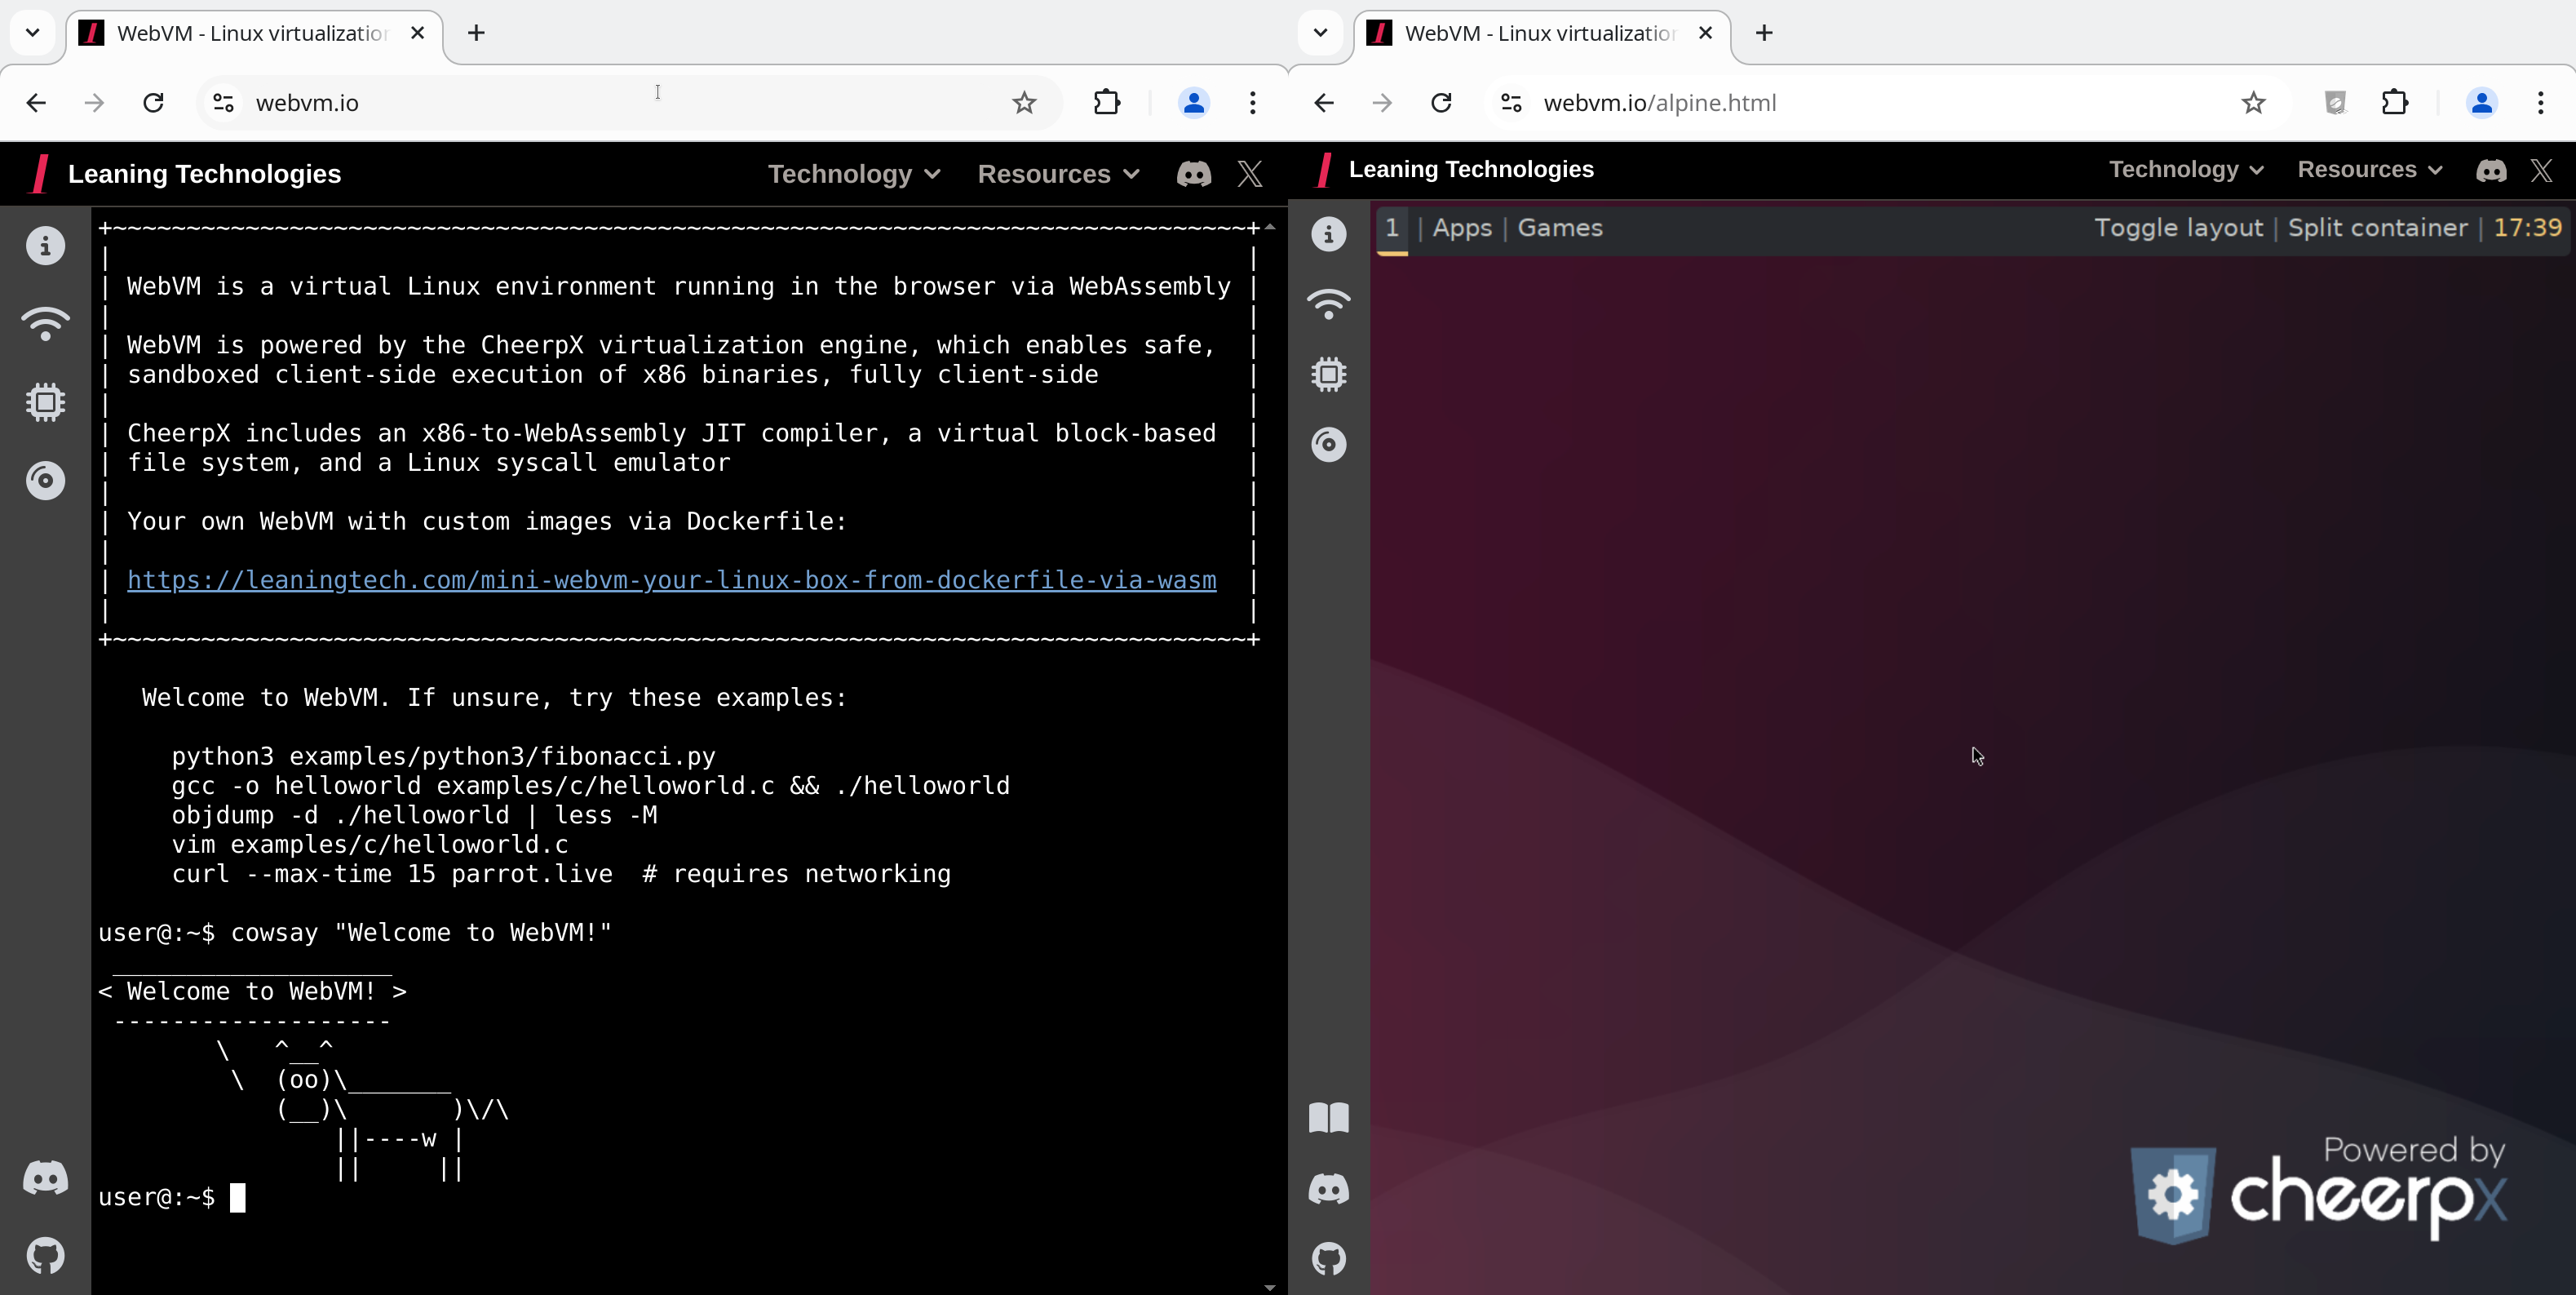 leaningtech/webvm
クライアントサイドのLinux仮想マシンがWebAssemblyを介してブラウザ内で動作し、Tailscaleネットワーキング、Dockerfileベースのカスタムイメージ、およびCTFチャレンジサポートを備え、セキュリティ教育と開発向けです。
 lakr233/vphone-cli
Apple Silicon上で仮想iPhoneを起動・管理し、ファームウェアパッチ、脱獄(jailbreak)バリアント、iOSテスト・分析向けのセキュリティリサーチ機能を備えたツールです。
 kata-containers/kata-containers
Kata Containers は、コンテナのように動作し、コンテナと同等の性能を発揮しながら、VM のワークロード分離とセキュリティ上の利点を提供する、軽量仮想マシン(VM)の標準実装の構築に取り組むオープンソースプロジェクトおよびコミュニティです。…
 mandiant/flare-vm
Windowsシステム向けのソフトウェアインストールスクリプト集で、VM上でリバースエンジニアリング環境を簡単にセットアップ・維持できます。
 blackarch/blackarch
ArchLinuxベースのペネトレーションテスターおよびセキュリティ研究者向けディストリビューション。
 slowmist/knowledge-base
ブロックチェーンのセキュリティ研究、監査レポート、ガイド、翻訳をまとめた知識ベース。スマートコントラクト、暗号技術、AIセキュリティを扱います。
 bmax121/apatch
AndroidカーネルとAndroidシステムのパッチ適用
 mandiant/commando-vm
カスタマイズ可能なWindowsベースの仮想マシン配布で、ペネトレーションテストやレッドチーム運用のための攻撃的セキュリティツールがプリパッケージされています。
 rapid7/metasploitable3
Metasploitable3は、数多くのセキュリティ脆弱性を含むようにゼロから構築されたVMです。