

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ComfyEngine — ComfyEngineは、実行中のプロセスを監視、パッチ適用、スクリプト操作する必要がある人のために構築されたメモリ探索ツールキットです。 | Kitploit

ツール/GitHubGitHub/kashithecomfy/comfyengine
メモリフォレンジック動的コード分析 (DAST)エクスプロイトリバースエンジニアリングスクリプトと自動化デバッガバイナリ解析学習と教育
GitHubkashithecomfy/comfyengine

ComfyEngine

ComfyEngineは、実行中のプロセスを監視、パッチ適用、スクリプト操作する必要がある人のために構築されたメモリ探索ツールキットです。

リポジトリを見る
6113911ヶ月前Kitploit レビュー済み
共有

ComfyEngine

Qtベースのメモリスキャナ/ウォッチリストプレイグラウンド。Cheat Engineにインスパイアされていますが、Linuxネイティブで構築されており、私のワークフローに合わせて調整されています:クリーンなドック、ポインタグラフ、高速パッチ、そしてスキャナ、スクリプト、ノート間を移動してもコンテキストを失う心配がありません。

ComfyEngineは、ceserverの面倒なしに、CEに代わるクリーンでモダンなLinuxファーストの代替手段を提供します。すべてのドックは移動可能で、すべての色はQtテーマに従い、すべてのツールは1つのワークスペースにあります。
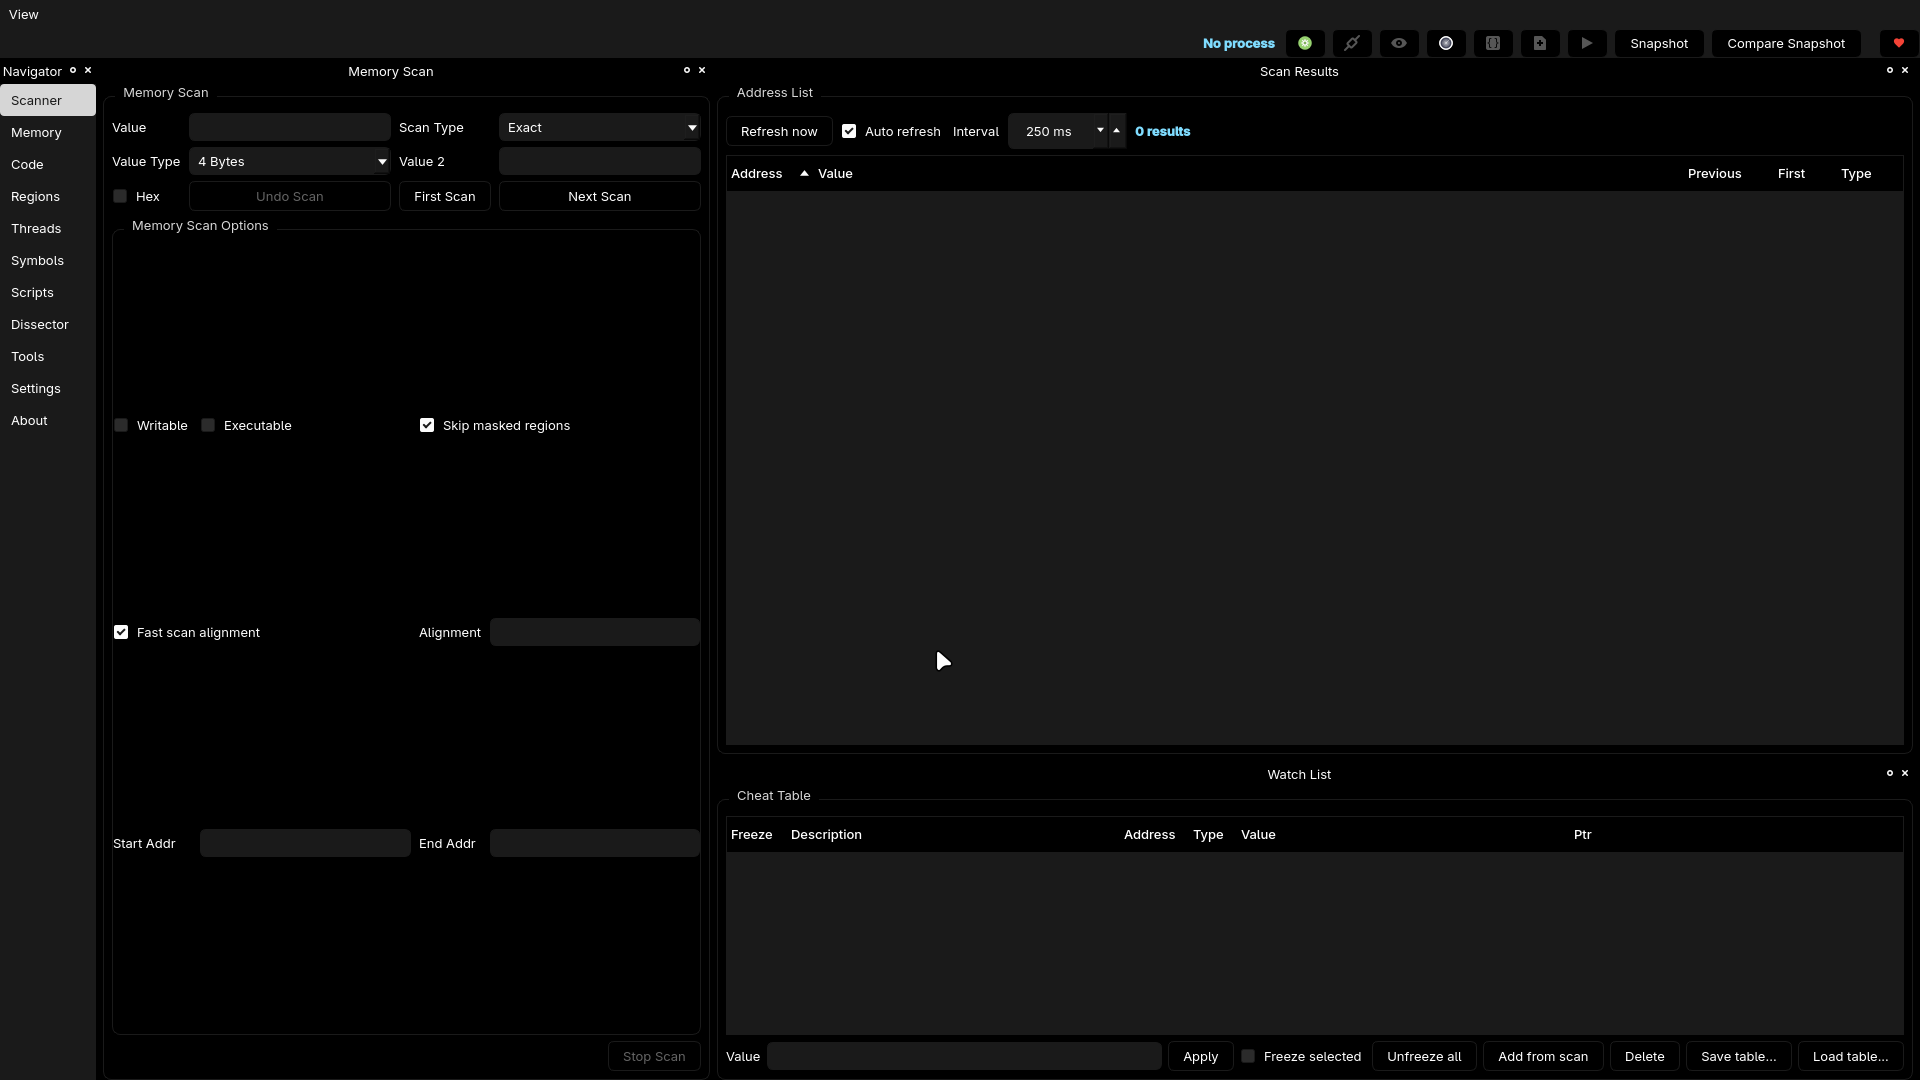
image

得られるもの

スキャナ

  • 完全一致 / 不明 / 変更 / 範囲 / など
  • オプションのアライメント
  • 高速スキャンエンジン
  • マスク/読み取り不可ページをスキップ
  • 最初のスキャン → 次のスキャンワークフロー(スキャンのアンドゥ可能)

結果とウォッチリスト

  • ワンクリックでウォッチリストに追加(ダブルクリック)
  • ポインタの切り替えとフラグ
  • フリーズ + 自動強制
  • スパイク/値の変動色付け
  • ウォッチテーブルの保存/読み込み
  • スナップショット差分用の変更追跡ドック

ポインタとメモリツール

  • ポインタグラフの可視化
  • 16進数+メモリビューア
  • インラインパッチウィジェット
  • Auto Assemblerテンプレート
  • 自動生成されるパッチ/復元スクリプト
  • 命令コンテキストビュー

生活の質向上機能

  • ノートドック
  • スクリプトエディタ
  • ナビゲーターサイドバー
  • QSettingsによるレイアウト保存

色はテーマに依存します。すべての要素はドッキング可能で、完全にカスタマイズ可能です。


ビルド

必要条件:

  • Qt 6 (Widgets)
  • Capstone
  • CMake ≥ 3.16
  • C++17 compiler
  • Ninja or Make
cmake -S . -B build -DCMAKE_BUILD_TYPE=Debug
cmake --build build
# optional:
cmake --install build --prefix /usr/local

実行ファイルの場所:

build/src/comfyengine

ヘルパーツール(test_watch、ce_watch)はリポジトリルートにあります。


インストール(AUR)

ComfyEngineには公式のAURパッケージがあります。

Git(開発)バージョン

yay -S comfyengine-git

これはGitHubから最新のコミットを直接ビルドします。

手動ビルド

AURを使わずにビルドしたい場合:

git clone https://github.com/kashithecomfy/ComfyEngine
cd ComfyEngine
cmake -S . -B build -DCMAKE_BUILD_TYPE=Release
cmake --build build
sudo cmake --install build

使用方法

  1. ComfyEngineを起動
  2. Select Process… をクリックし、ターゲットを選択
  3. Memory Scan に値を入力
  4. First Scan を押し、次に Next Scan を押す
  5. 結果をダブルクリックしてウォッチリストに送信
  6. 任意のアドレスを右クリックしてパッチ、トレース、監視など
  7. ツールバーを使用してAuto Assembler、メモリビューア、ポインタスキャナを利用
  8. Settings でリフレッシュ頻度を設定

ComfyEngineはQSettingsを使用してセッション間でレイアウトと設定を保持します。


テスト

完全なテストスイートを実行:

ctest --test-dir build --output-on-failure

または内部テストツールを実行:

./build/test_watch

関連するCMakeListsでadd_test()を使って新しいスイートを登録します。


サポート / 貢献

IssueとPRを歓迎します: https://github.com/kashithecomfy/ComfyEngine

開発を支援したいですか? https://buymeacoffee.com/comfykashi

これは私の初めての公開プロジェクトです。今後も増えます。 アプリは責任を持って解析し、快適に過ごしてください!

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    389
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





