

StegoForge
 nour833/stegoforge
究極のステガノグラフィおよびデジタルフォレンジックツールキット。画像、音声、動画、ドキュメント、ネットワークパケット全体でデータを隠蔽および抽出し、または11の高度な検出エンジンを実行して隠されたペイロードを発見します。
encryption-decryption-toolsmemory-forensicsnetwork-forensics+8
575
nour833/stegoforge究極のステガノグラフィおよびデジタルフォレンジックツールキット。画像、音声、動画、ドキュメント、ネットワークパケット全体でデータを隠蔽および抽出し、または11の高度な検出エンジンを実行して隠されたペイロードを発見します。
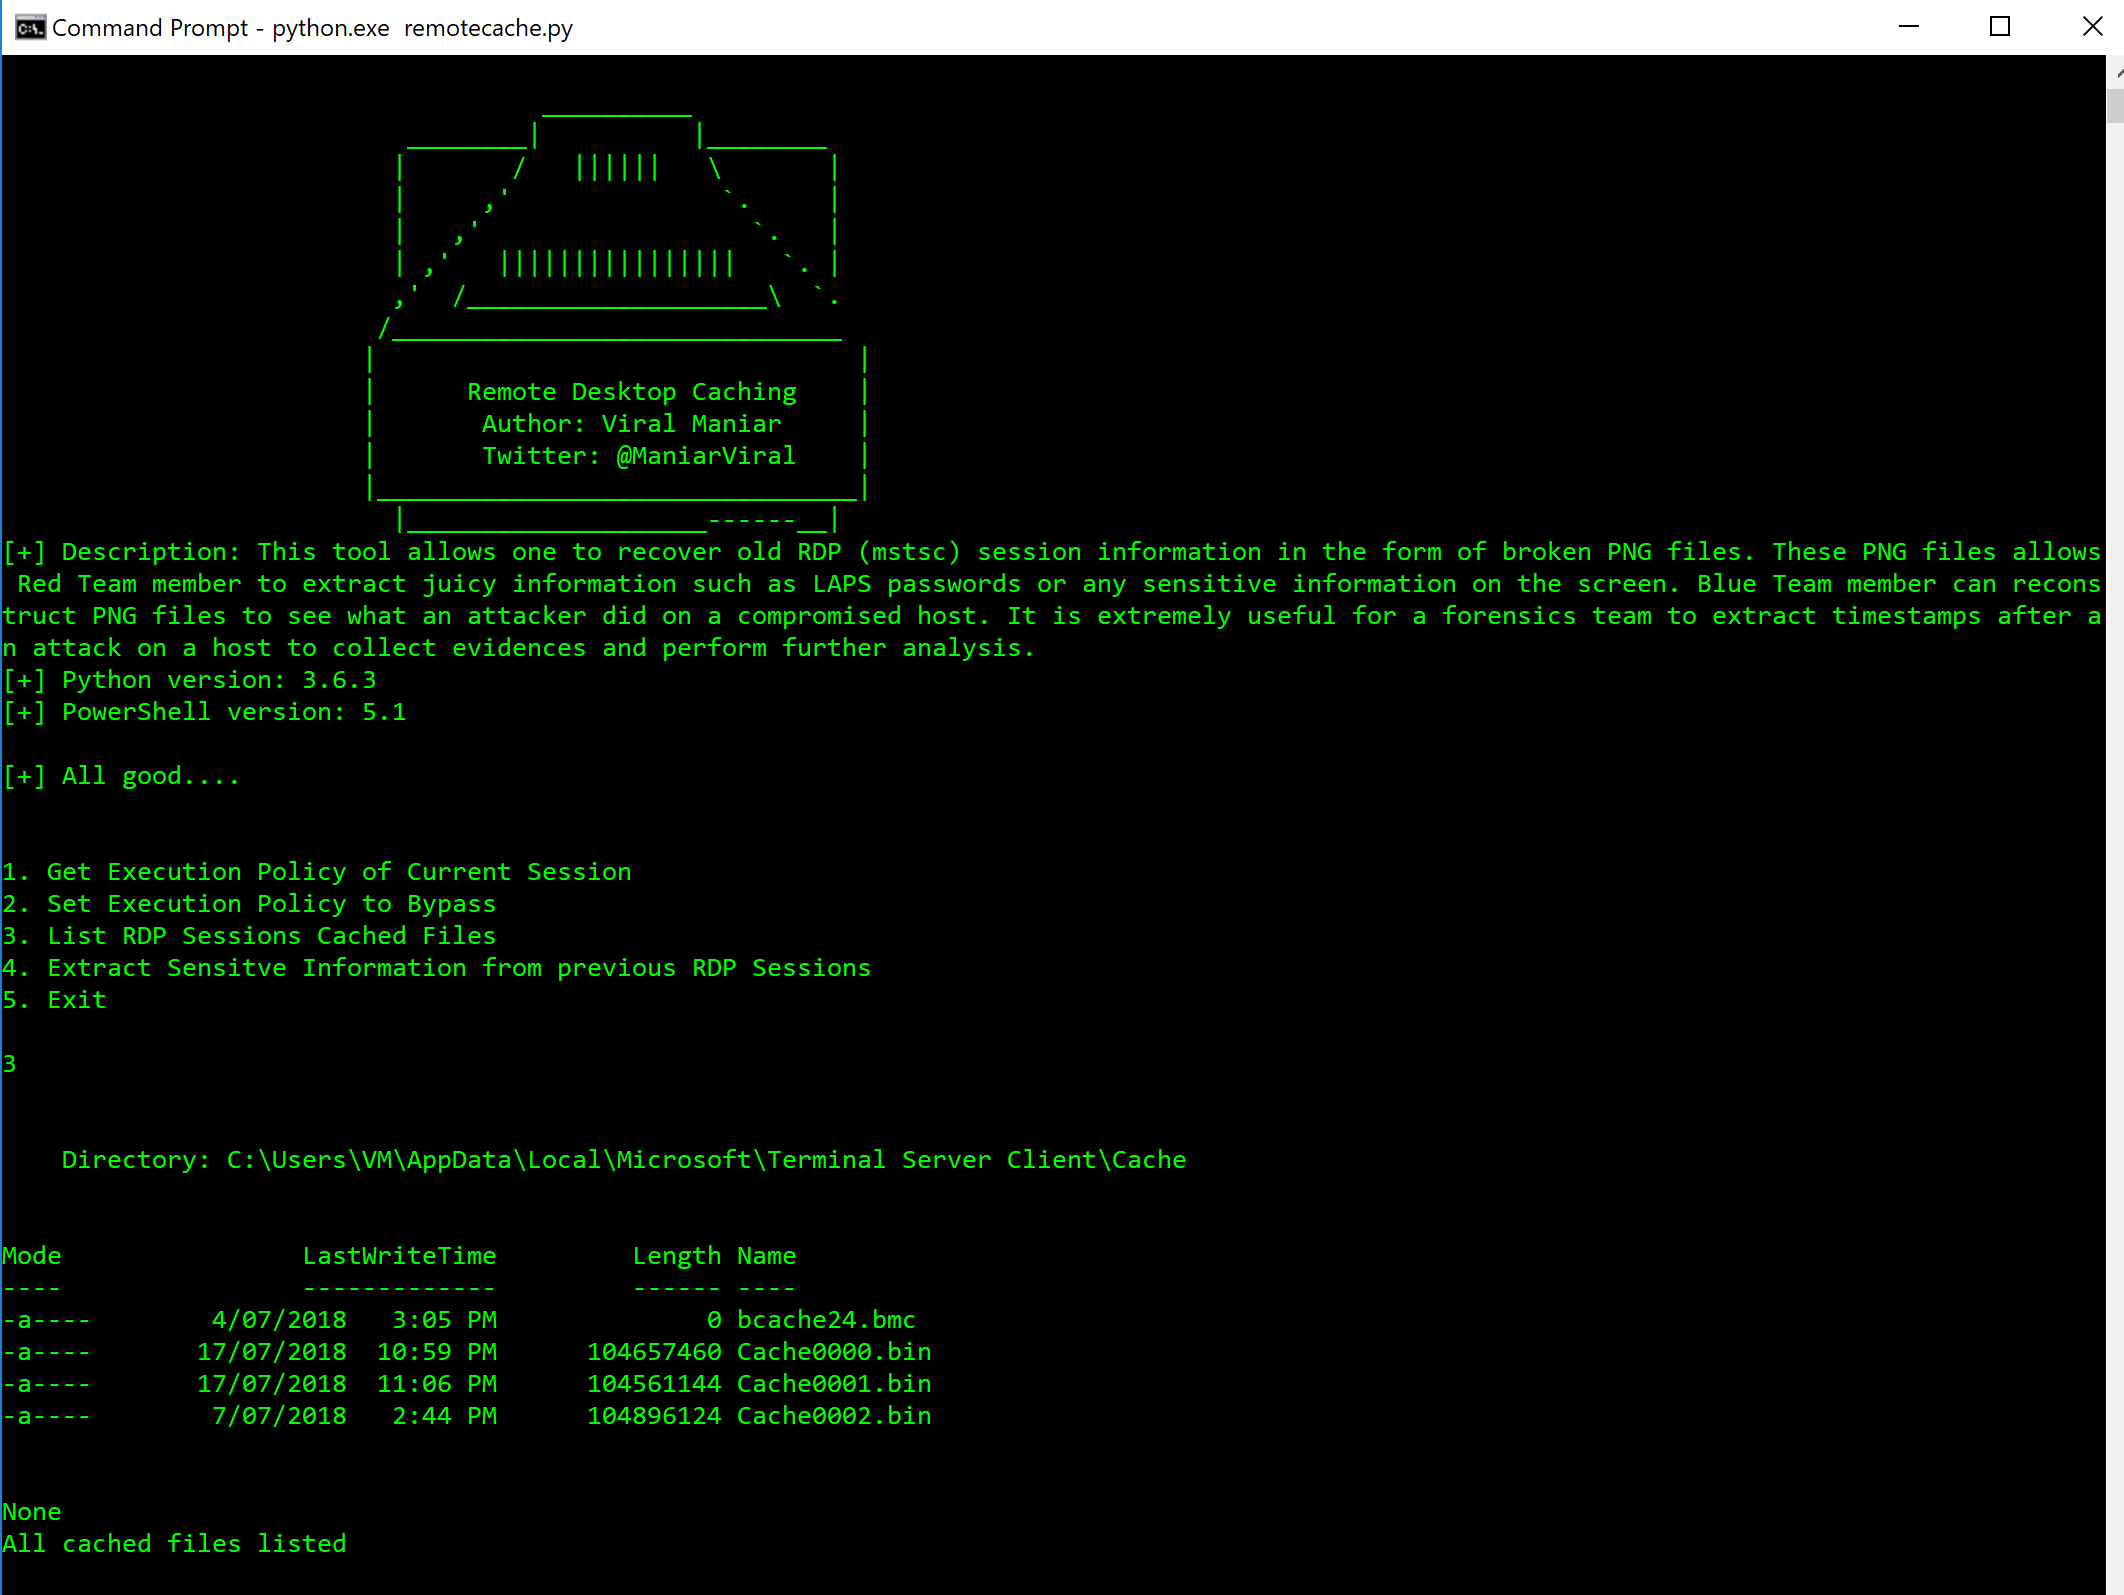 viralmaniar/remote-desktop-caching-
このツールは、破損したPNGファイルの形で古いRDP(mstsc)セッション情報を復元することを可能にします。これらのPNGファイルにより、Red TeamメンバーはLAPSパスワードや画面上の機密情報などの有益な情報を抽出できます。Blue…
 r3nzsec/irflow-timeline
macOS向けDFIRタイムライン分析 — CSV、TSV、XLSX、EVTX、Plaso、$MFT、$JファイルをSQLiteベースのビューアで解析。AI Artifacts、AI Secret Hunt、プロセス検査、横方向移動追跡、永続化検出、VirusTotalエンリッチメントを搭載。
 thalium/icebox
仮想マシン内省、トレーシング、デバッグ
 mastercodeon314/ksdumper-11
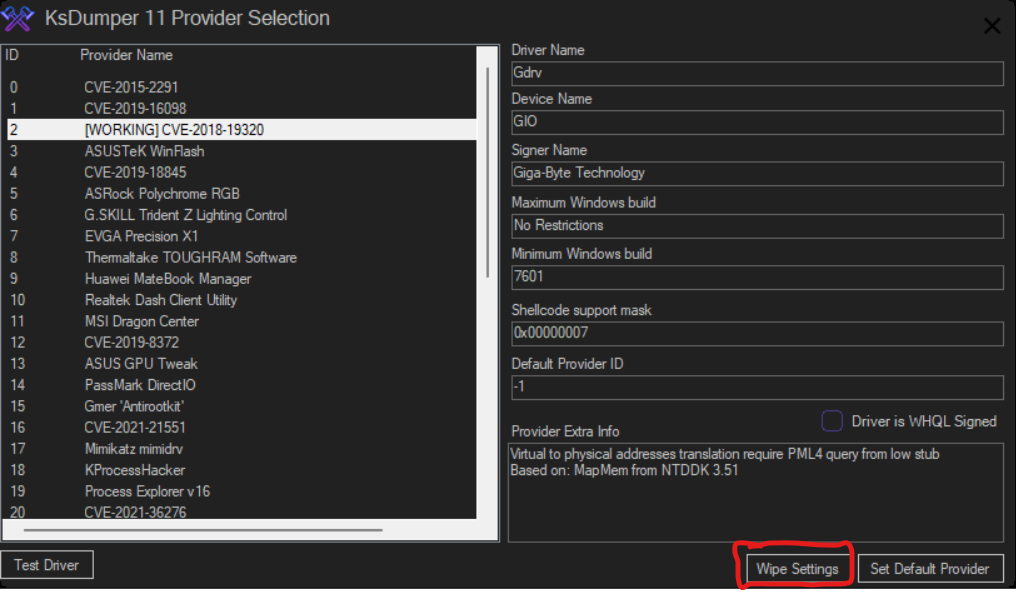
古典にして伝説的なKsDumperの復活
 orlikoski/skadi
MacOS、Windows、Linuxのホストベースデータを使用して収集、処理、ハンティングを行う
 qeeqbox/analyzer
ファイルやメモリダンプ(Windows、Linux、Android、iPhone、Blackberry、macOSバイナリ、電子メールなど)の特徴、アーティファクト、IoCを分析、抽出、可視化します。
 pandaadir05/ghost
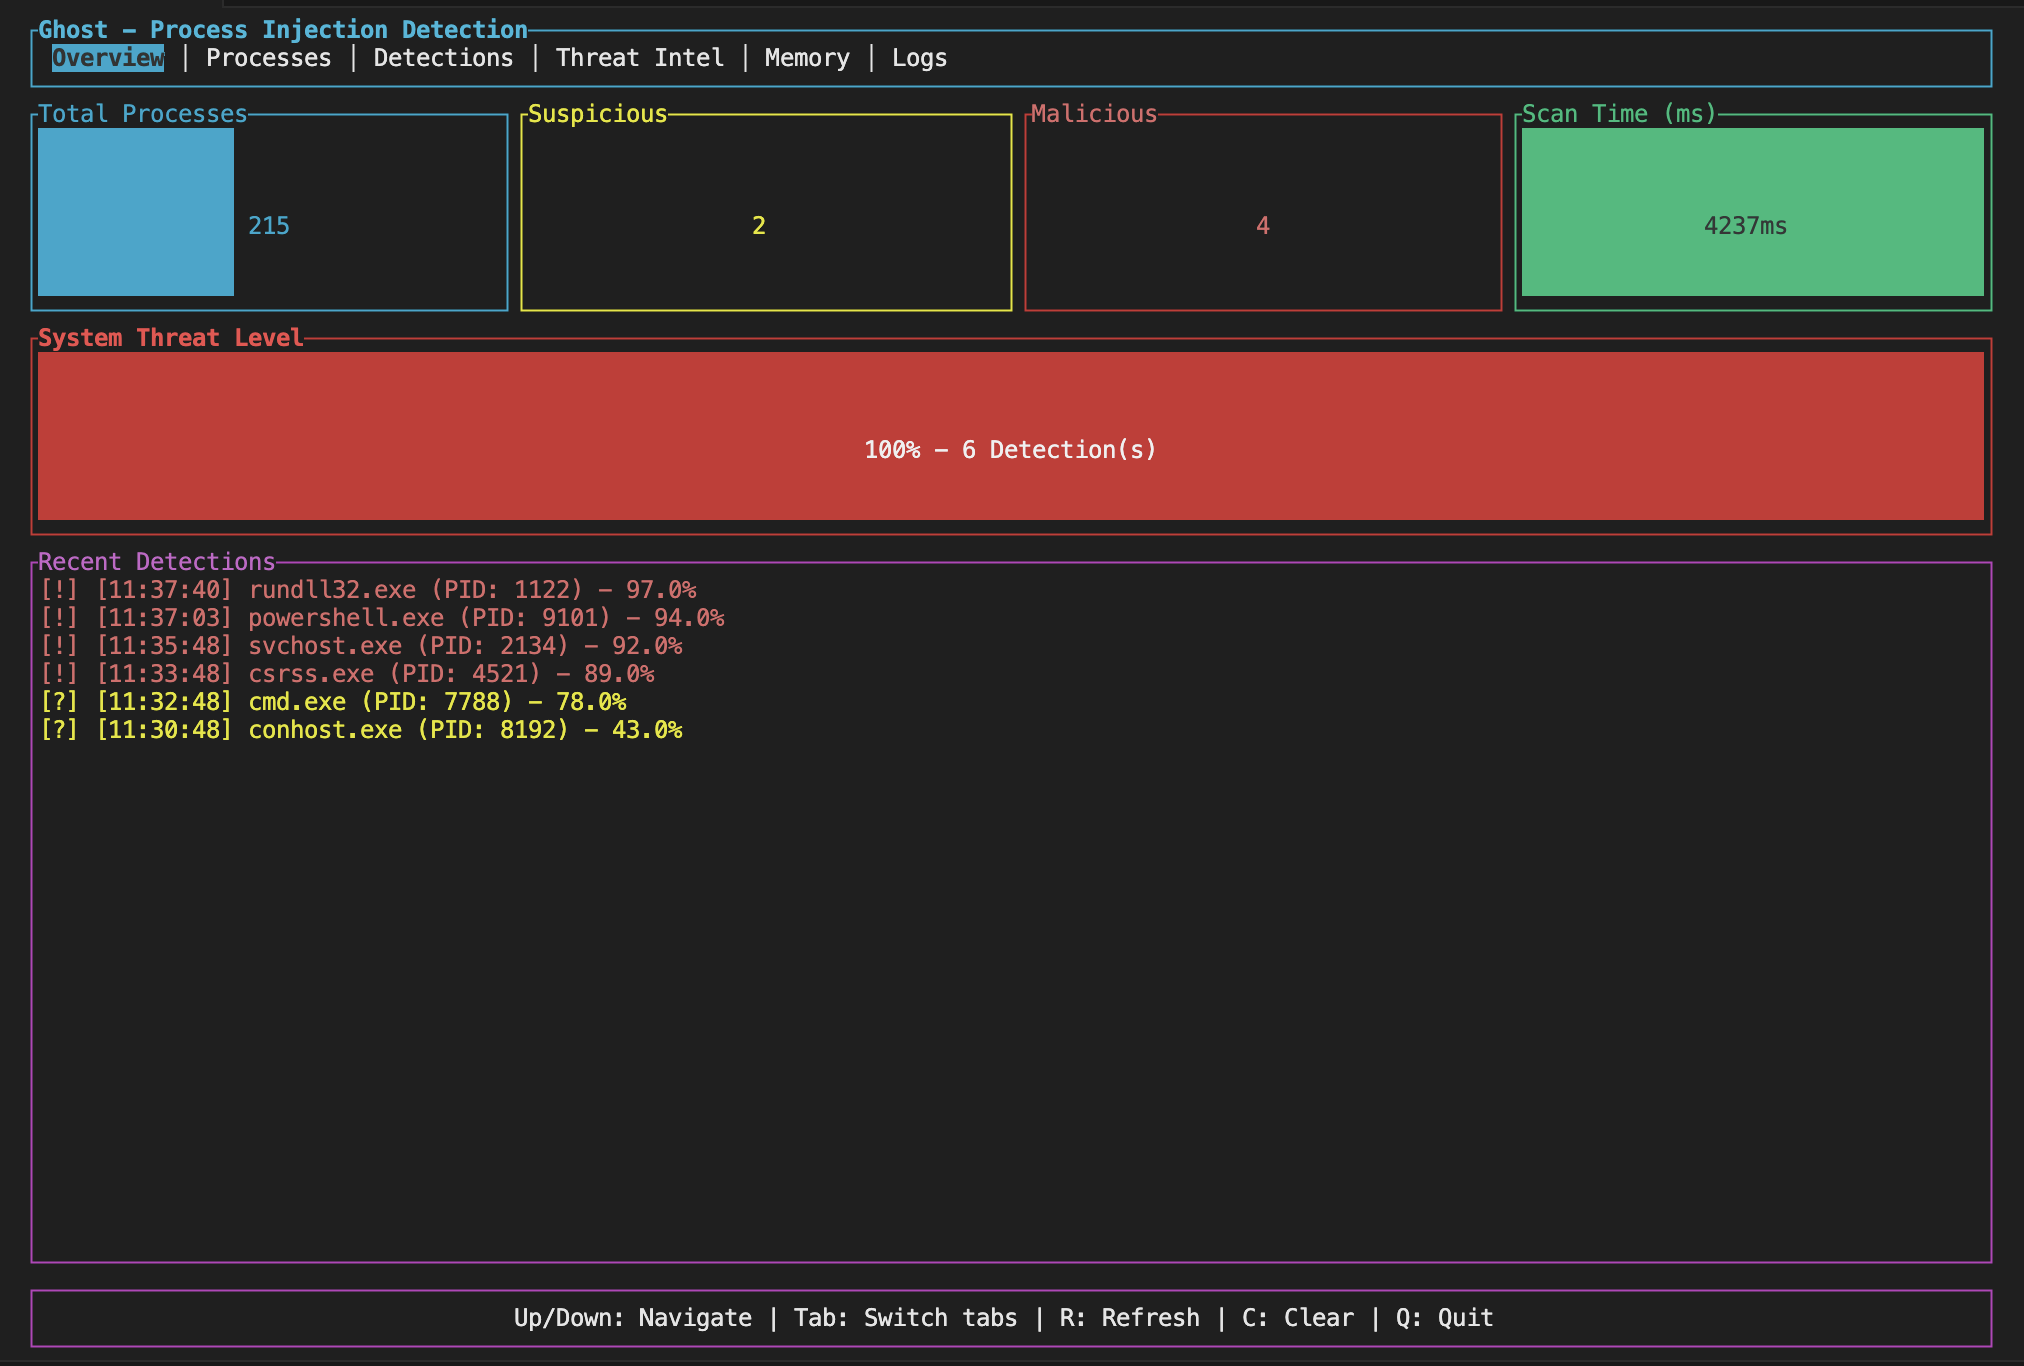
マルウェアで使用されるプロセスインジェクションとメモリ操作を検出します。RWX領域、シェルコードパターン、APIフック、スレッドハイジャック、プロセスハロウイングを検出します。速度のためにRustで構築されています。CLIおよびTUIインターフェースを含みます。
 jamf/aftermath
SwiftベースのmacOSインシデント対応フレームワーク。ファイルシステムのタイムスタンプ、ブラウザデータ、統合ログ、永続化メカニズム、プロセスツリーなどのホストアーティファクトを収集・分析し、組み込みの分析機能とタイムライン生成機能を備えています。
 tsale/awesome-dfir-skills
InfoSec実務者向けの、厳選されたDFIRスキルとワークフローのコレクション。
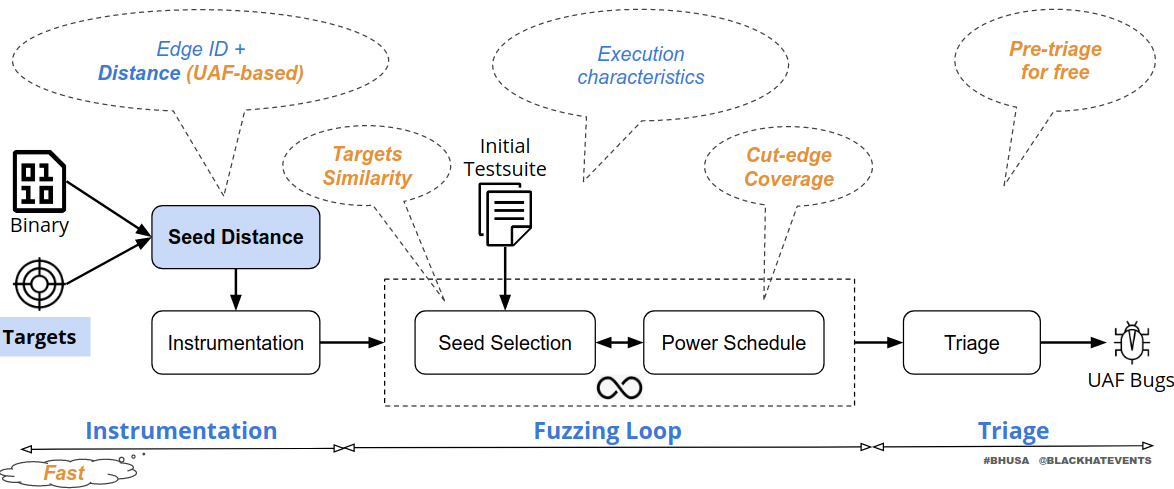 strongcourage/uafuzz
バイナリレベル指向型ファザーで、順序認識型の入力メトリクスと静的解析を通じてUse-After-Free(解放後使用)脆弱性の検出に特化しており、バグの再現、パッチのテスト、レポートの検証を可能にします。
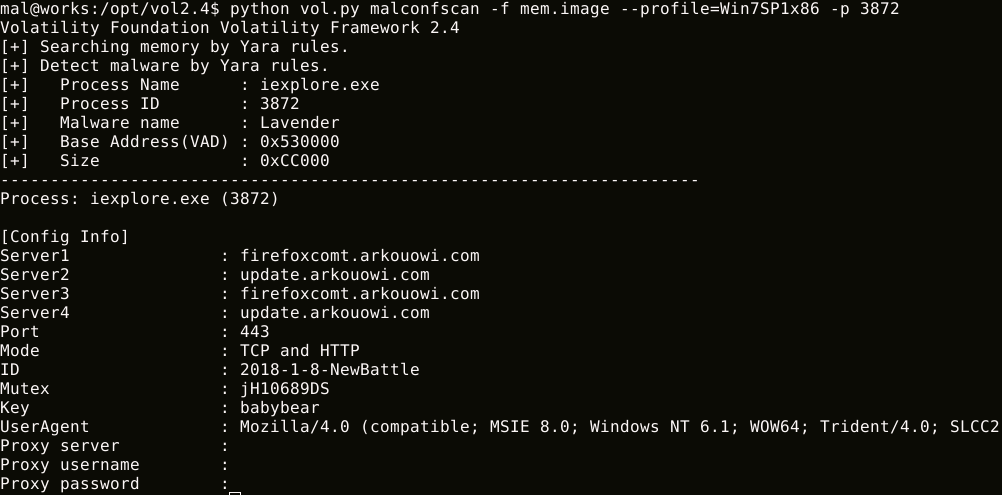 jpcertcc/malconfscan
Volatilityプラグイン: 既知のマルウェアの設定データ抽出
 tastypepperoni/pplblade
PPL保護をバイパスしてLSASSプロセスメモリをダンプし、ダンプファイルをXORで難読化し、RAWまたはSMBを介してリモートにディスクに書き込まずに流出させます。
 theflink/deepsleep
Gargoyle の x64 向け派生版。ROP と PIC のみを使用してメモリアーティファクトを隠します。
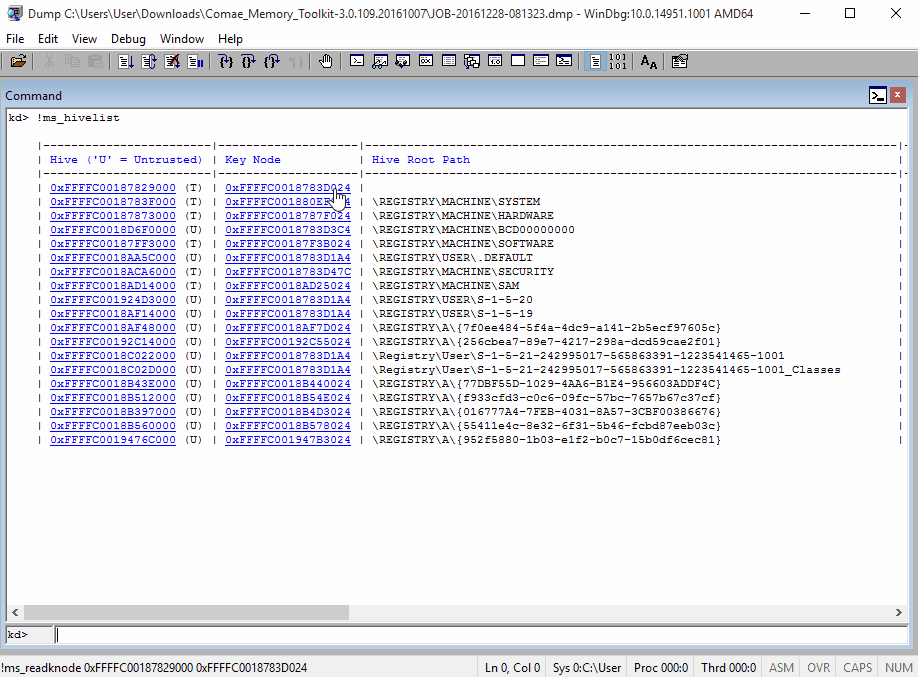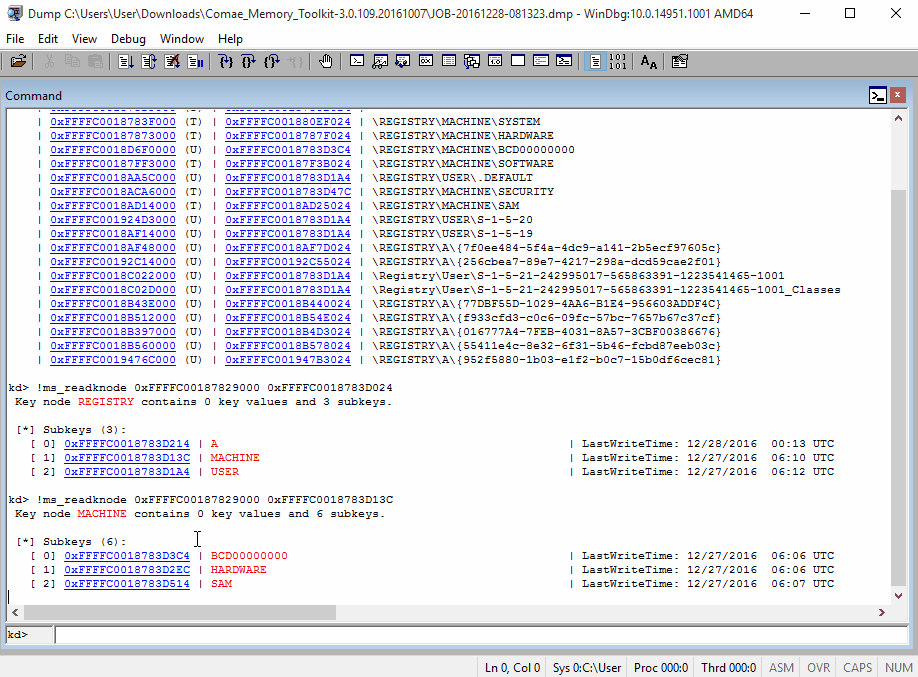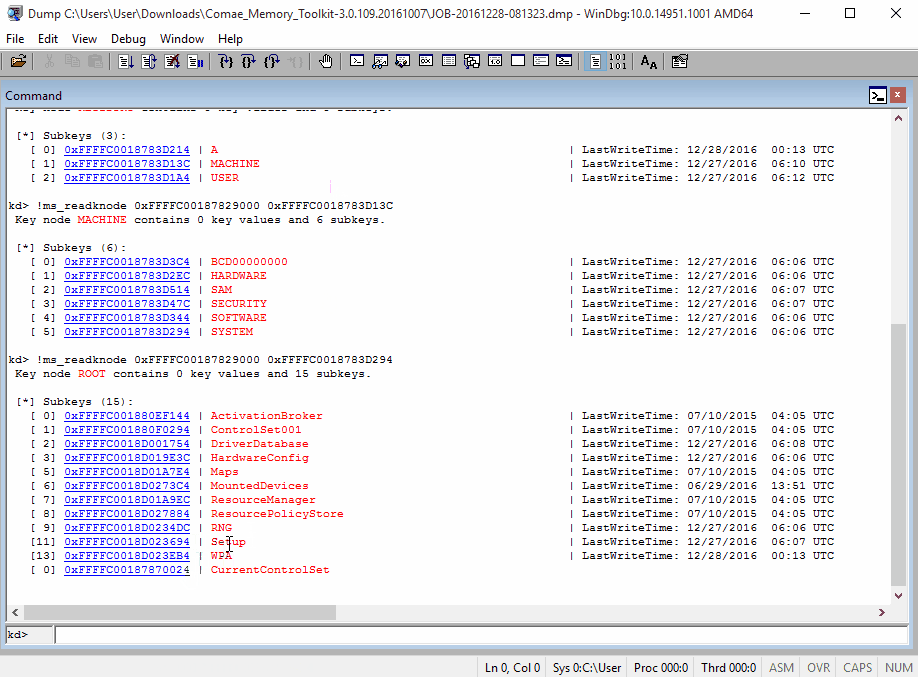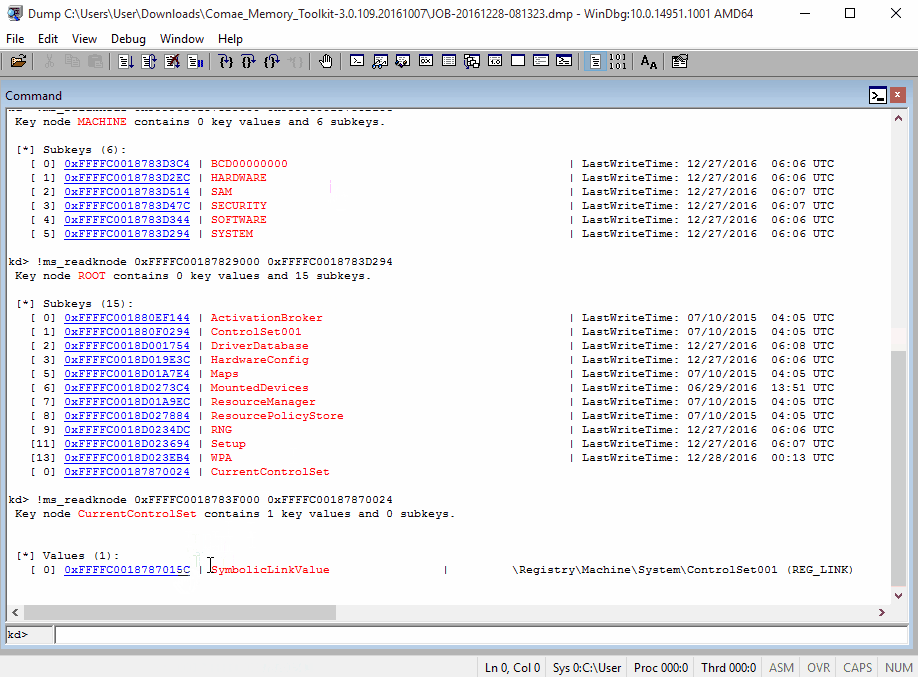 magnetforensics/swishdbgext
インシデント対応 & デジタルフォレンジックデバッグ拡張機能