究極のステガノグラフィおよびデジタルフォレンジックツールキット。画像、音声、動画、ドキュメント、ネットワークパケット全体でデータを隠蔽および抽出し、または11の高度な検出エンジンを実行して隠されたペイロードを発見します。
画像、音声、動画、ドキュメント、実行ファイルに暗号化データを隠す。
それを再び見つける、あるいは誰かが隠したものを見つける。




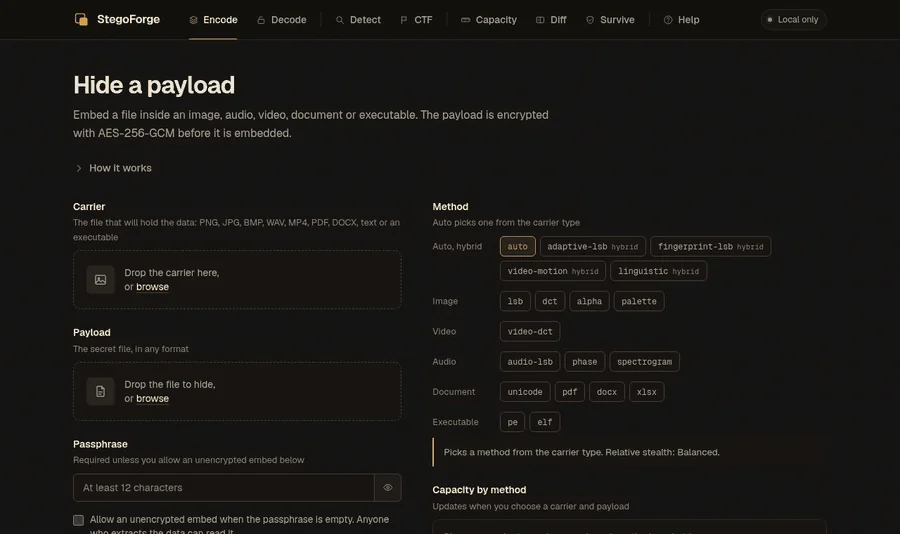
ローカル Web UI(stegoforge web)の実際の録画: ファイルを隠し、抽出し、検出器を実行する。
docs/DETECTOR-EVAL.md)。--offline はネットワークを完全に遮断する。StegoForge は実行ファイルやモデルを決してダウンロードしない。--json がある。エラーは安定したコードとともに stderr に出力されるため、stdout はパイプ用にクリーンなまま保たれる。| 環境 | 実行内容 |
|---|---|
| 任意の OS、Python 3.10+ | pipx install stegoforge(ブラウザ UI を追加するには pipx install "stegoforge[web]") |
| Debian、Ubuntu、Kali | Releases から .deb をダウンロードし、sudo apt install ./stegoforge_*_all.deb を実行(システムの Python ライブラリを使用し、man ページをインストールする) |
| Python 不要、バイナリのみ | Releases から stegoforge-linux-x86_64、stegoforge-macos-arm64、または stegoforge-windows-x86_64.exe をダウンロード |
| Docker | docker build -t stegoforge . を実行し、続いて docker run -p 5000:5000 stegoforge(UI はトークンで保護されており、トークンは docker logs に表示される) |
| ソースから | git clone https://github.com/Nour833/StegoForge && cd StegoForge && pip install -e ".[web]" |
次にインストールを確認する:
$ stegoforge doctor
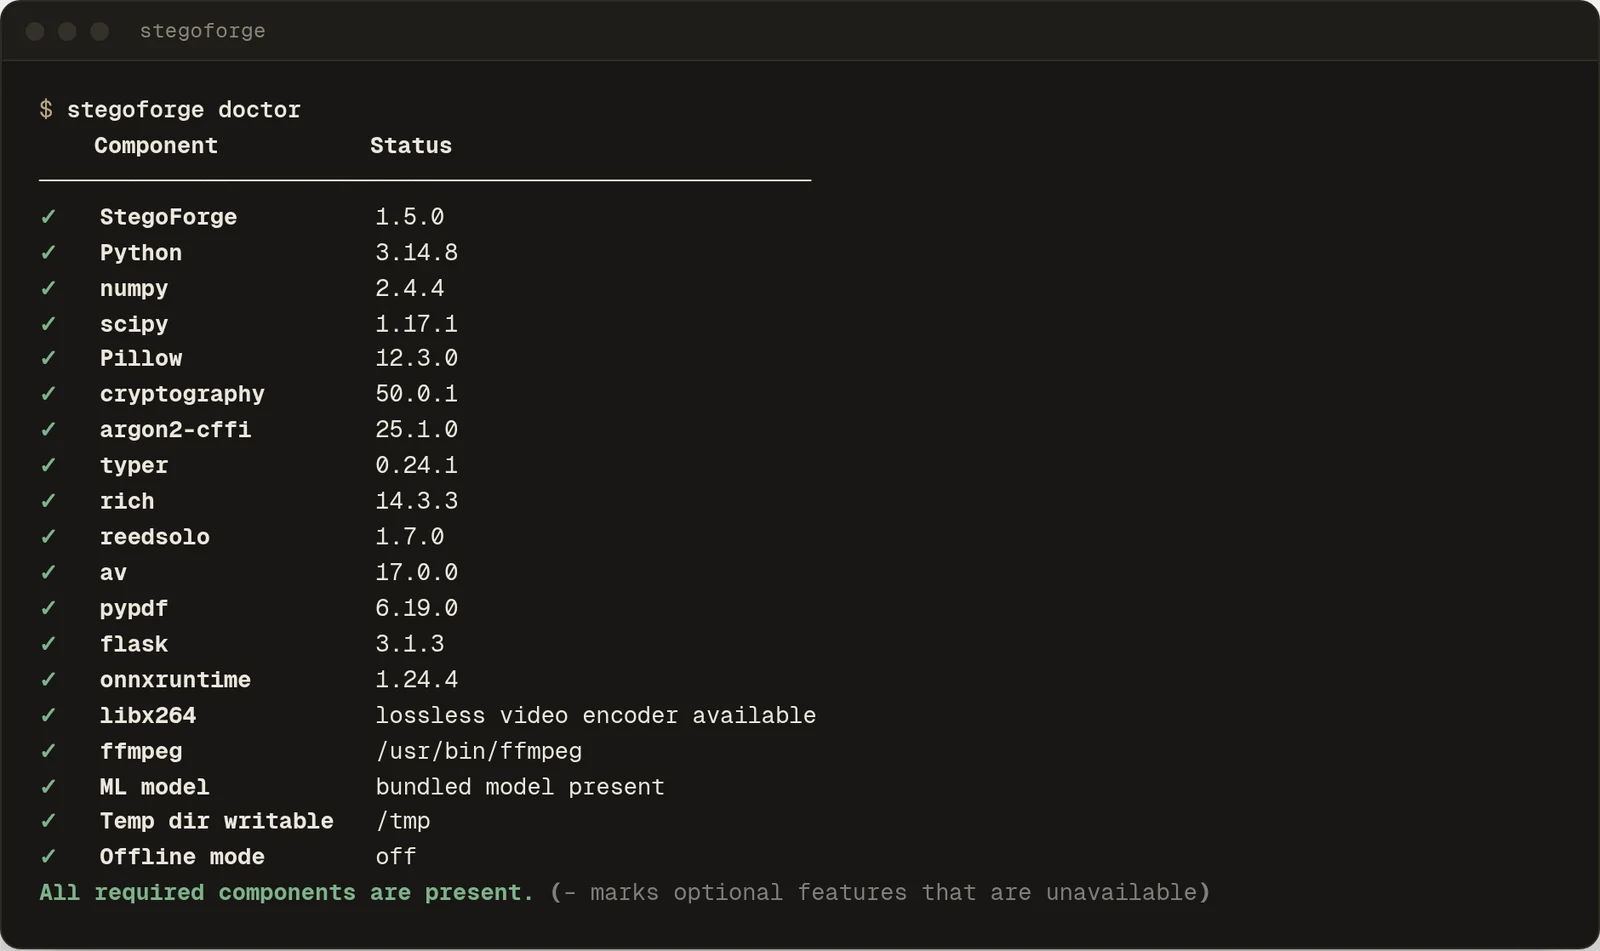
doctor はこのマシンで何ができて何ができないか(動画サポート、MP3/FLAC/OGG 用の FFmpeg、同梱の ML モデル)を一覧表示し、ネットワークには一切アクセスしません。
Python 3.10: 動作はしますが、Pillow の画像デコーダー修正(12.3.0 で 24 件のアドバイザリ、13.0.0 で修正済み)には Python 3.11 以降が必要です。信頼できないファイルを解析する場合は Python 3.11+ を使用してください。
# Keep the passphrase out of your shell history and `ps` (a plain -k works, with a warning)
export STEGOFORGE_KEY="a long passphrase, not a short one"

stegoforge encode -c photo.png -p secret.txt        # method picked from the carrier type
stegoforge decode -f photo_stego.png                # -> photo_decoded.txt

stegoforge capacity -c photo.png --depth 2          # how much fits, and how stealthy each method is
stegoforge diff -c photo.png -s photo_stego.png     # heatmap of exactly which pixels changed
stegoforge detect -f photo_stego.png                # run the detectors on a file
stegoforge ctf -f challenge.png                     # every detector + extraction, one ranked report

# Will it survive an upload? Simulates the platform's recompression locally and tries to extract.
stegoforge encode -c photo.png -p secret.txt --target twitter --test-survival

# The same secret into every carrier in a folder
stegoforge batch -d ./carriers -p secret.txt --jobs 4

stegoforge web                                      # the local web UI on http://localhost:5000
暗号化されていないペイロード(
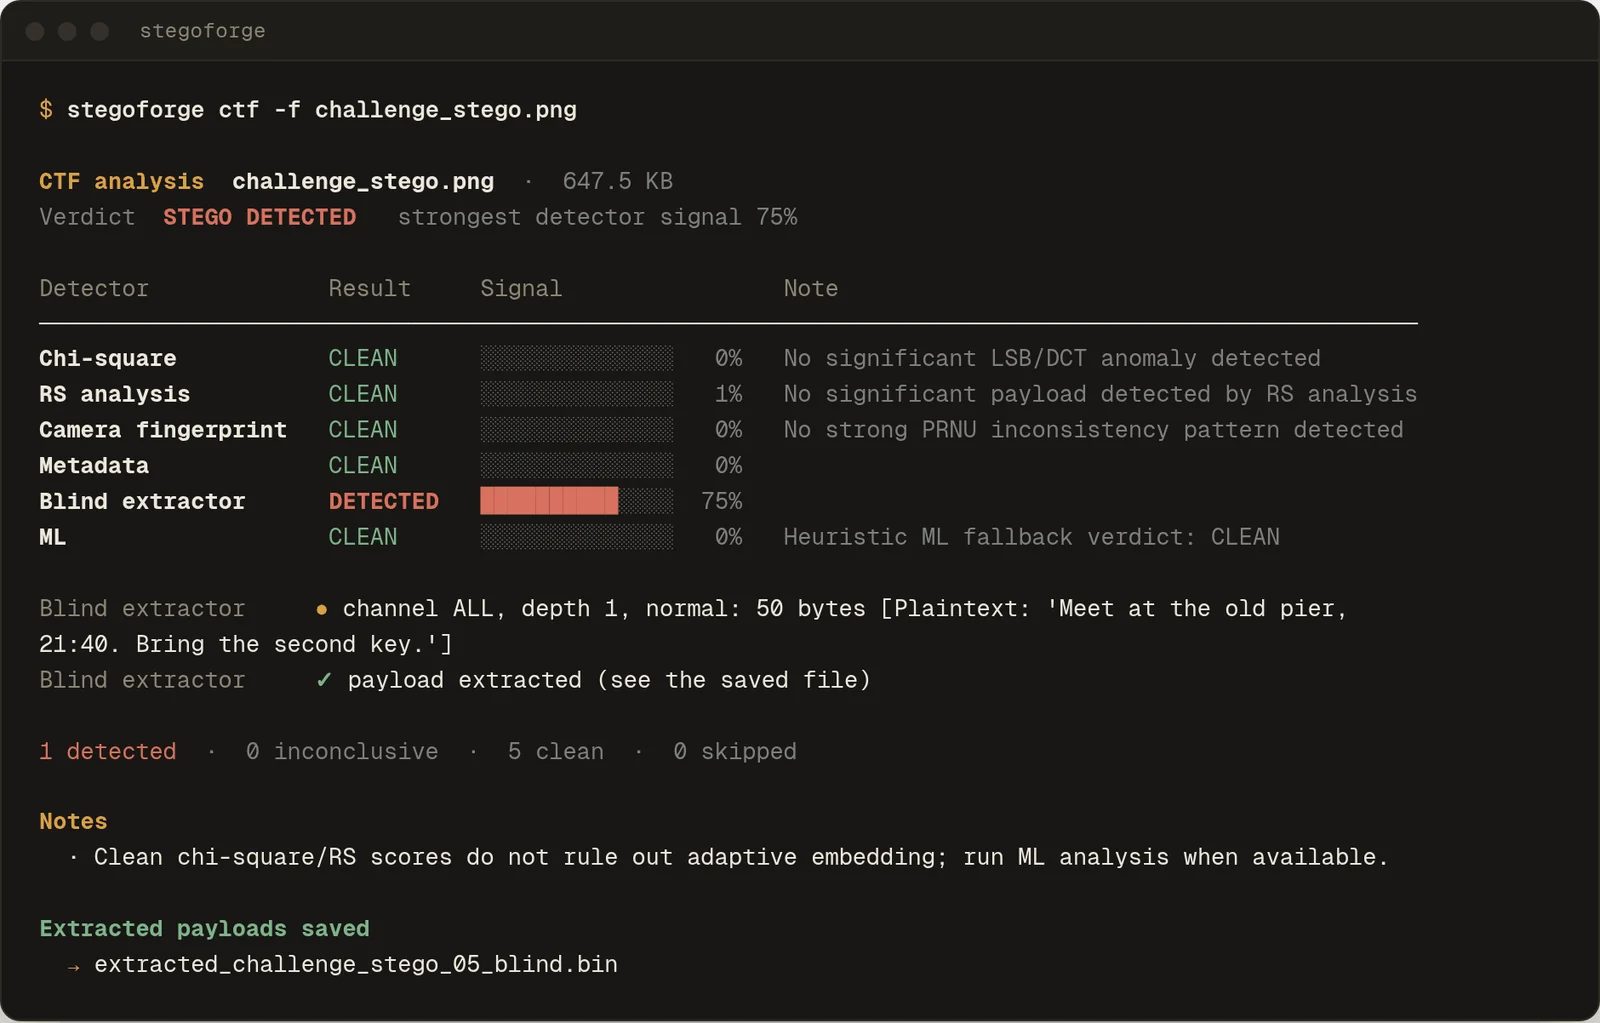
--allow-plaintext)は、明示的に要求しない限り拒否されます。これは意図的な仕様です。鍵がなければ、埋め込まれたバイト列は抽出した誰でも読めてしまい、上の録画にある CTF の場面はそれがいかに簡単に起きるかを示しています。
引数なしで stegoforge を実行するとガイド付きメニューが開きます(上記の起動画面から始まります)。STEGOFORGE_FAST_UI=1 でアニメーションをスキップして即座に起動し、STEGOFORGE_UI_STAGE_DELAY=0.4 でそのペースを調整できます。
| キャリア | 手法 | 知っておくべきこと |
|---|---|---|
| PNG、BMP、TIFF、WebP | lsb、adaptive-lsb、fingerprint-lsb、alpha | ピクセルのLSBは非可逆再圧縮で破壊されます。adaptive-lsb はまず複雑なピクセルに書き込むため統計への影響が少なく、fingerprint-lsb はカメラノイズを考慮します |
| JPEG | dct | 周波数領域で動作し、出力はJPEGのままです。ローカルの survive シミュレーション(1200×780の写真、50 Bのペイロード)では10個のプラットフォームプロファイルのうち7個を生き残りましたが、JPEG品質が約80以下のもの(WhatsApp、Facebook、TikTok)では破壊されました |
| GIF、インデックスPNG | palette | 容量は数バイトのみで、暗号化ペイロードには小さすぎます(エンベロープだけで50バイト) |
| WAV、FLAC、MP3、OGG | audio-lsb、phase、spectrogram | 出力はWAVです。spectrogram は視覚的なウォーターマークであり、バイトチャネルではありません。MP3/FLAC/OGGの入力にはFFmpegが必要です |
| MP4、WebM | video-dct、video-motion | ロスレスH.264 として書き出されます。ファイルは大きくなり、ほとんどのブラウザではなくffmpegベースのプレーヤー(VLC、mpv)で再生され、後から再エンコードするとペイロードは破壊されます。音声は保持されます。エンコーダは自身の出力を検証します |
| TXT、PDF、DOCX、XLSX | unicode、linguistic、pdf、docx、xlsx | ゼロ幅文字、同義語置換、またはビューアが無視するデータ |
| ELF、PE(EXE、DLL) | elf、pe | スラックスペース。ステガノグラフィを施したバイナリは依然として動作しますが、署名済みPEは署名を失います |
| ネットワークトレース | tcp-covert、timing-covert | 実験的:トレースファイルモード、またはroot権限と明示的な確認を伴うライブ送受信 |
各手法、その容量計算式、そして何を生き残るかは docs/METHODS.md に記載されています。
decryption-failed)を伴います。--no-magic は識別ヘッダーを一切付けずに埋め込みます。--pad-to はペイロードの長さを隠します。--decoy は2つの鍵の下に2つのペイロードを保存します。両方のスロットは同じサイズでヘッダーを持ちません。これはファイルのみを持つ相手に対して保護しますが、両方の鍵を強要できる相手に対しては保護しません。--require-v2 でそれらを拒否できます。逆は成り立ちません。1.1.5 は 1.5 で作成されたファイルを開けません。保護されるものとされないものの完全なリスト:docs/THREAT-MODEL.md。