


 emrekybs/osintcase
An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
 neo23x0/loki
IOCおよびYARAベースのスキャナーで、ファイル名の正規表現、YARAシグネチャ、ハッシュマッチング、エンドポイントでのC2バックコネクトチェックにより侵害指標を検出します。
 jpr5/ngrep
ngrepは、ネットワーク層に適用されたGNU grepのようなものです。PCAPベースのツールで、パケットのデータペイロードに対して拡張正規表現または16進表現を指定してマッチングできます。IPv4/6、TCP、UDP、ICMPv4/6、IGMP、Rawなど多くのプロトコルを理解し、さまざまなイン…
 moond4rk/hackbrowserdata
ブラウザデータを抽出および復号化し、複数のデータタイプをサポートし、様々なオペレーティングシステム(macOS、Windows、Linux)で実行可能。
 alessandroz/lazagne
クロスプラットフォームの資格情報復旧ツールで、ブラウザ、メールクライアント、データベース、システムメカニズム、ネットワークサービスから保存されたパスワードを抽出し、セキュリティ監査やポストエクスプロイテーションに使用します。
 emanuele-f/pcapdroid
Android向けルート不要のネットワークモニター、ファイアウォール、PCAPダンパー
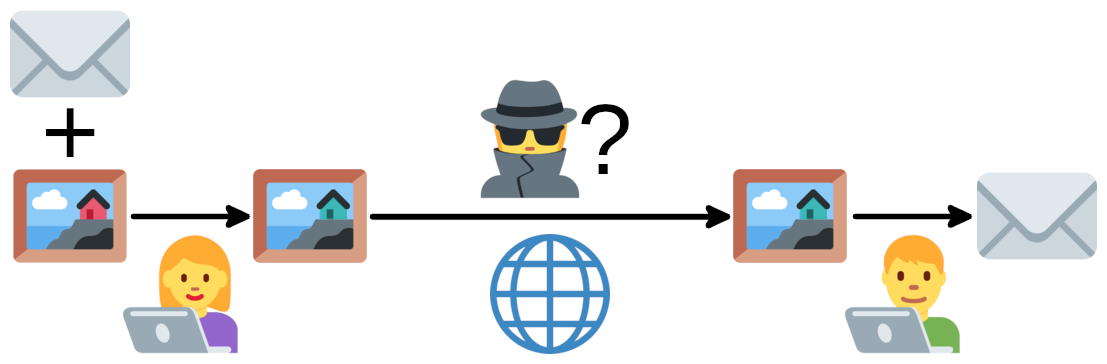 ragibson/steganography
ビットマップ画像(.bmpおよび.png)、WAVサウンドファイル、バイトシーケンスに対応した最下位ビットステガノグラフィ。ビットマップ画像向けのシンプルなLSBステガノ分析(LSB抽出)。
 crypt0p3g/dpapi-toolkit
Windows DPAPIアーティファクトをドロップするだけで、そのフォーマットと必要なマスターキーを正確に特定し、キーを入力すれば復号します。オフライン、CLI + Web UI。
 fkie-cad/fact_core
ファームウェア解析・比較ツール
 ytisf/thezoo
教育用マルウェア分析と研究のための、生きたマルウェアサンプルとソースコードの厳選されたリポジトリ。整理されたデータベースとCLIツールによる検索機能を備えています。

 christophe.duvernois/usb-spy
USBマスストレージトラフィックをブロックおよびファイルレベルで傍受・解析し、USBデバイスをエミュレートし、セキュリティ研究、フォレンジック、TOCTOU脆弱性テストのためのカスタムPythonスタブをサポートします。
 jeeberrr/honeypot-stuff
ハニーポットでキャプチャしたものに関するマルウェア分析レポートのようなもの
 themittenmac/truetree
pstreeのような出力をmacOSで行い、追加のPIDキャプチャ機能を備えたコマンドラインツール。
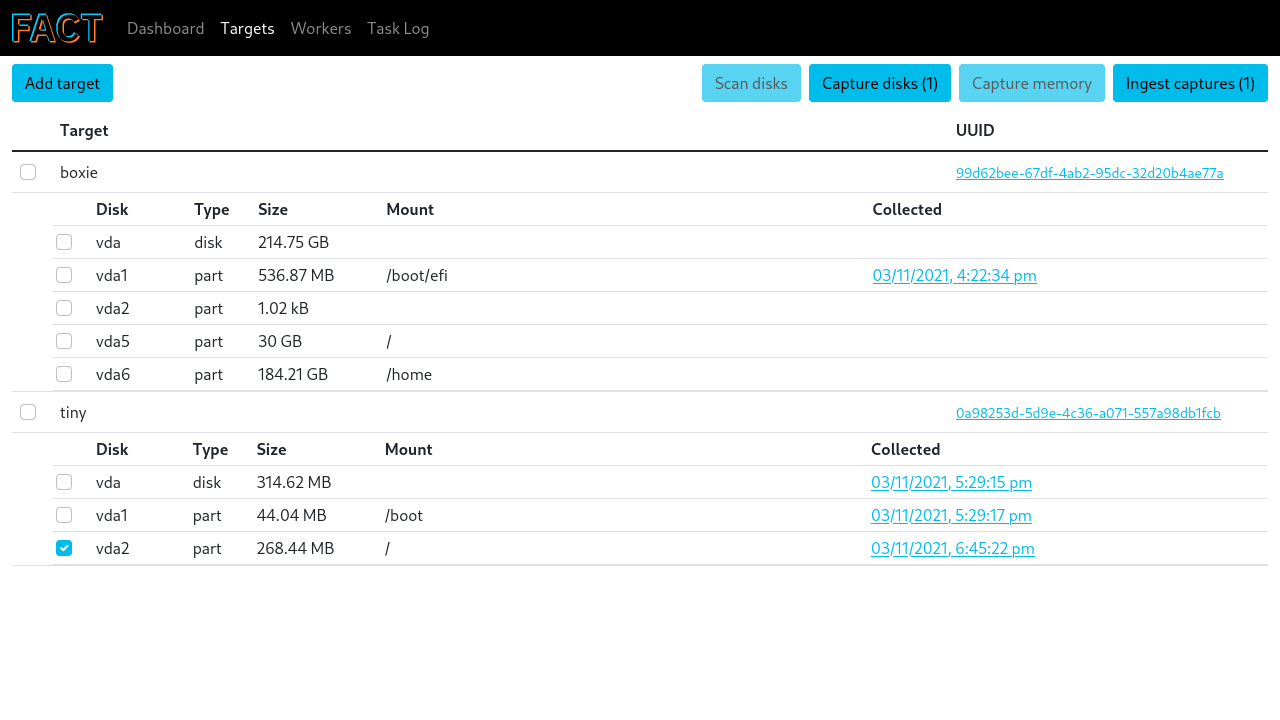 unicornunicode/fact
クラウドおよびオンプレミスのマシンクラスターからフォレンジックデータを収集、処理、可視化し、インシデント対応やデジタル調査を支援します。
 google/grr
メモリ、ディスク、ネットワークアーティファクトを含むフォレンジックデータをエンドポイントから収集するためのPythonエージェントを備えたリモートライブフォレンジックおよびインシデント対応フレームワーク。
 onekey-sec/unblob
あらゆる種類のコンテナ形式からファイルを抽出する