
Archived
nse-log4shell
 diverto/nse-log4shell
log4shell または LogJam の脆弱性をチェックするための Nmap NSE スクリプト (CVE-2021-44228)
vulnerability-scannersexploitationweb-security+3
352
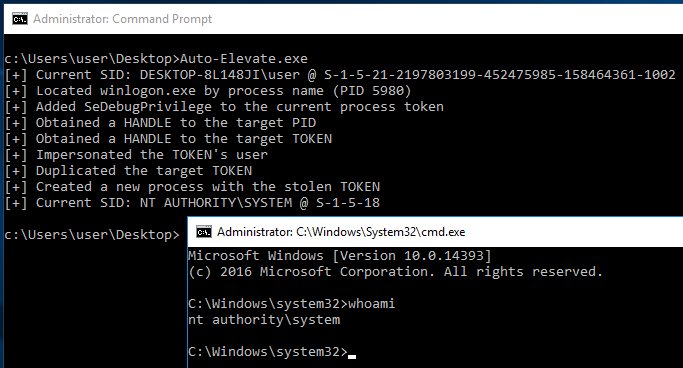 fullshade/auto-elevate
低整合性のAdministratorアカウントからLPEエクスプロイトなしで、COM UACバイパスとトークン偽装を組み合わせてNT AUTHORITY\SYSTEMに昇格します。
 schierlm/javapayload
JavaPayload は、純粋な Java エクスプロイトまたは一般的な設定ミス (パスワード保護されていない Tomcat マネージャーやデバッガーポートなど) からのポストエクスプロイテーションに使用される純粋な Java ペイロードのコレクションです。
 rk-000/log4j_scan_advance
log4j RCE CVE-2021-44228を見つけるための、完全自動化された正確で広範囲なスキャナー
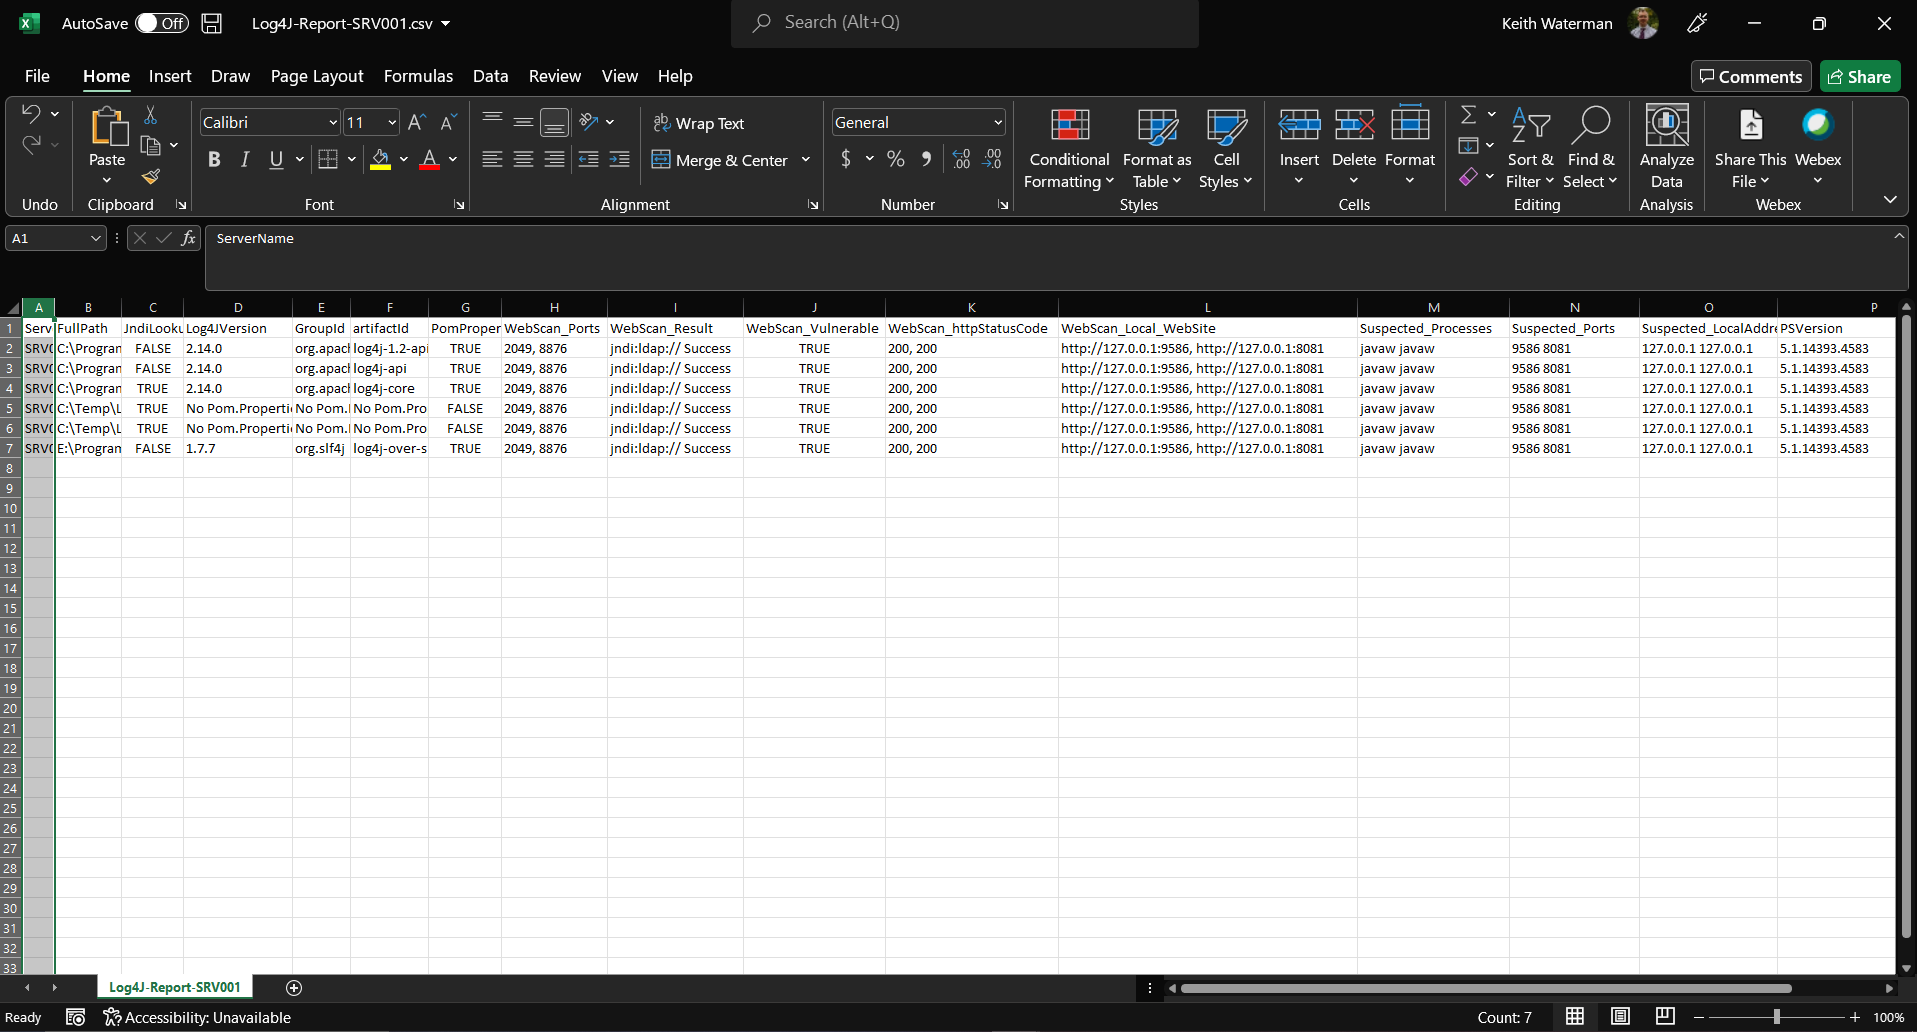 keysau/get-log4j-windows-local
ローカルWindowsサーバー上のすべてのlog4jコンポーネントを特定します。CVE-2021-44228
 bjliyanliang/log4j-scanner
Windows OS向け Log4j 2 (CVE-2021-44228) 脆弱性スキャナー
 corretto/hotpatch-for-apache-log4j2
CVE-2021-44228 の log4j RCE をホットパッチするエージェント
 apipia/log4j-pcap-activity
log4jエクスプロイト(CVE-2021-44228)のパケットキャプチャファイルを使った楽しいアクティビティ
 suniastar/scan-log4shell
log4shell脆弱性(CVE-2021-44228)の影響を受けるサーバーを発見するためのスキャンスイート。テスト用の例付き。
 shivakumarjayaraman/log4jvulnerability-cve-2021-44228
コードを調べてlog4jの脆弱性を理解する試み
 nikolas-charalambidis/cve-2021-44228
悪名高いCVE-2021-44228問題の簡単なシミュレーション。
 xtr4nge/fruitywifi
FruityWiFi はワイヤレスネットワーク監査ツールです。このアプリケーションは、Debianベースのシステム(Jessie)に追加パッケージをインストールすることで使用できます。Debian、Kali Linux、Kali Linux ARM(Raspberry…
 giterlizzi/nmap-log4shell
HTTPヘッダーまたはTCP/UDPソケットを介してネットワーク全体にJNDIエクスプロイトペイロードを注入することにより、Apache Log4j RCE(CVE-2021-44228)を検出するためのNmap NSEスクリプト。
 mitiga/log4shell-cloud-scanner
私たちは、DevOpsおよびセキュリティチーム向けに、AWSアカウント内でLog4jの脆弱性(CVE-2021-44228)に対して脆弱な可能性のあるクラウドワークロードを特定するスクリプトを提供しています。このスクリプトにより、セキュリティチームはエクスプロイトを実行して外部に公開されたAWSアセ…
 scheibling/py-log4shellscanner
Log4Shell(CVE-2021-44228)として知られるLog4jの脆弱性のスキャナー
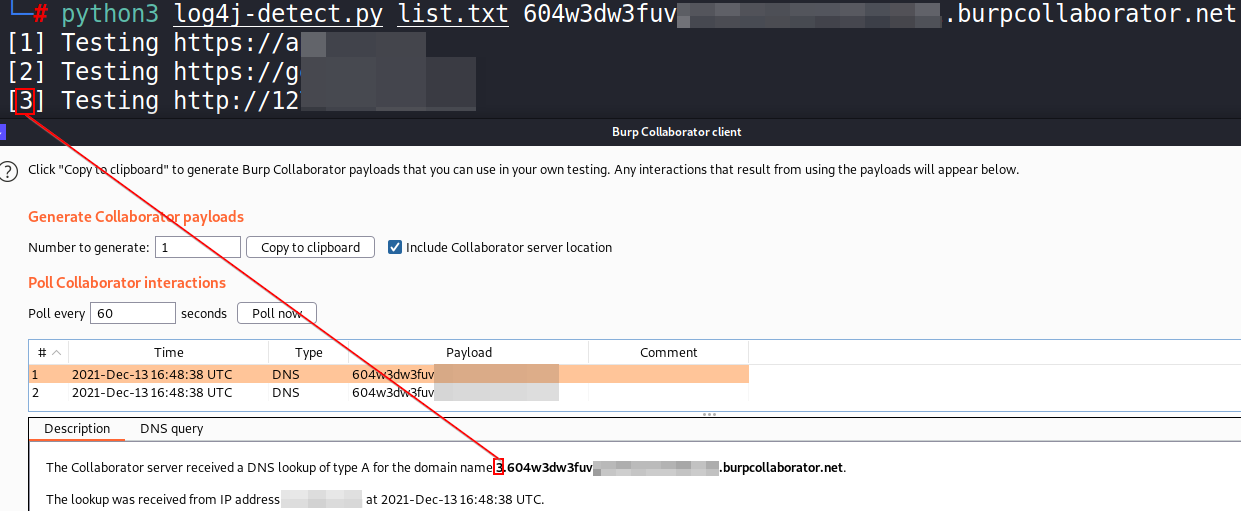 hassaanahmad813/log4j
マルチスレッド対応のPythonスキャナで、JNDIペイロードを含む細工されたHTTPリクエストを送信し、DNSコールバックを監視して脆弱なホストを特定することで、Log4Shell(CVE-2021-44228)を検出します。
 dxc-strikeforce/burp-log4j-hammertime
Log4jの脆弱性CVE-2021-44228およびCVE-2021-45046を特定するためのBurp Active Scan拡張機能