

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Auto-Elevate — 低整合性のAdministratorアカウントからLPEエクスプロイトなしで、COM UACバイパスとトークン偽装を組み合わせてNT AUTHORITY\SYSTEMに昇格します。 | Kitploit

ツール/GitHubGitHub/fullshade/auto-elevate
特権昇格エクスプロイトペネトレーションテストレッドチーミング
GitHubfullshade/auto-elevate

Auto-Elevate

低整合性のAdministratorアカウントからLPEエクスプロイトなしで、COM UACバイパスとトークン偽装を組み合わせてNT AUTHORITY\SYSTEMに昇格します。

リポジトリを見る
16179324年前Kitploit レビュー済み
共有

Auto-Elevate

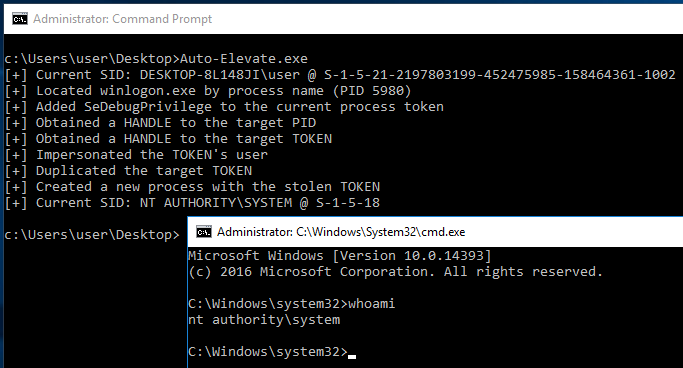
このツールは、UACバイパスやWindowsの組み込み機能の力を示しています。このユーティリティはwinlogon.exeを自動的に特定し、そのプロセスのTOKENを奪取して偽装し、奪取したトークンで新しいSYSTEMレベルのプロセスを生成します。hfiref0xのUACMEユーティリティのUACバイパス方法 #41 (ICMLuaUtil UAC バイパス) と組み合わせることで、このユーティリティは低特権のAdministratorアカウントからNT AUTHORITY\SYSTEMへ自動昇格できます。


次の画像は、UACMEとAuto-Elevateを組み合わせて、Windows 10 21H1上で低特権のAdministratorアカウントからNT AUTHORITY\SYSTEMに移行することを示しています。

image

次の画像は、UACバイパスなしで高特権のAdministratorアカウントからSYSTEMへの昇格を示しています。
image

技術的説明

Auto-Elevateが低特権のAdministratorからSYSTEMへ昇格するために実行する手順は次のとおりです:
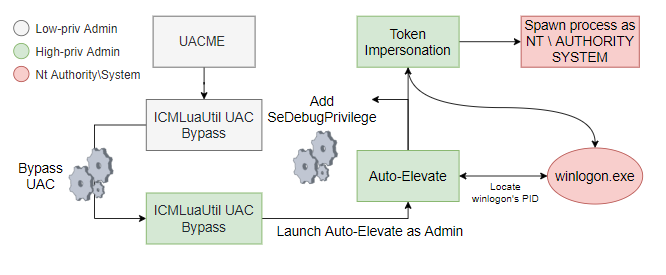
image

Auto-Elevate

  1. winlogon.exeプロセスは、CreateToolhelp32Snapshot、Process32First、Process32Nextを使用してシステムで実行中のプロセスを列挙することにより特定されます。
  2. SeDebugPrivilegeは、winlogon.exeへのHANDLEを開くために必要であるため、AdjustTokenPrivilegesの呼び出しを介して現在のプロセスに対して有効化されます。
  3. winlogon.exeプロセスへのハンドルは、OpenProcessを呼び出すことによって開かれます。この呼び出しにはPROCESS_ALL_ACCESSが使用されます(ただし、過剰です)。
  4. winlogonのプロセストークンへのハンドルは、以前に取得したプロセスハンドルと組み合わせてOpenProcessTokenを呼び出すことによって取得されます。
  5. winlogonのユーザー(SYSTEM)は、ImpersonateLoggedOnUserを呼び出すことによって偽装されます。
  6. 偽装されたトークンハンドルは、SecurityImpersonationを指定してDuplicateTokenExを呼び出すことによって複製されます。これにより、使用可能な複製トークンが作成されます。
  7. 複製され偽装されたトークンを使用して、CreateProcessWithTokenWを呼び出すことにより、新しいCMDインスタンスが生成されます。

今後の予定

  • UACMEの方法41(または類似のもの)のスタンドアロンバージョンを実装して、プロセスをさらに自動化する

MITRE ATT&CK マッピング

  • トークン操作: T1134
  • アクセストークン操作: トークンの偽装/窃取: T1134.001
  • アクセストークン操作: トークンを使用したプロセスの作成: T1134.002
  • アクセストークン操作: トークンの作成と偽装: T1134.003
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






