
MaFrida
 theshinigami/mafrida
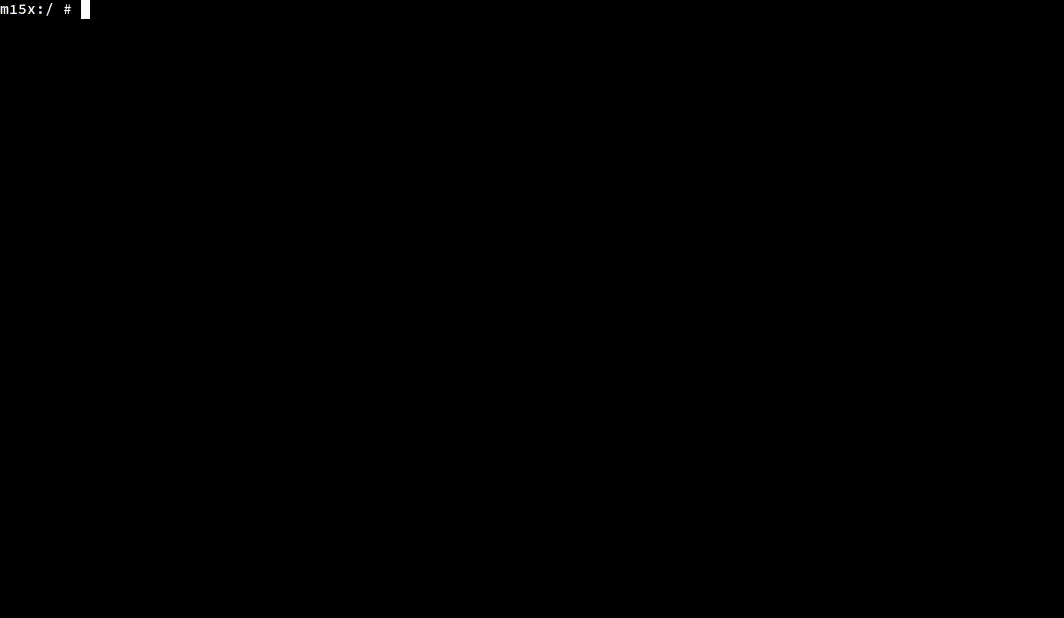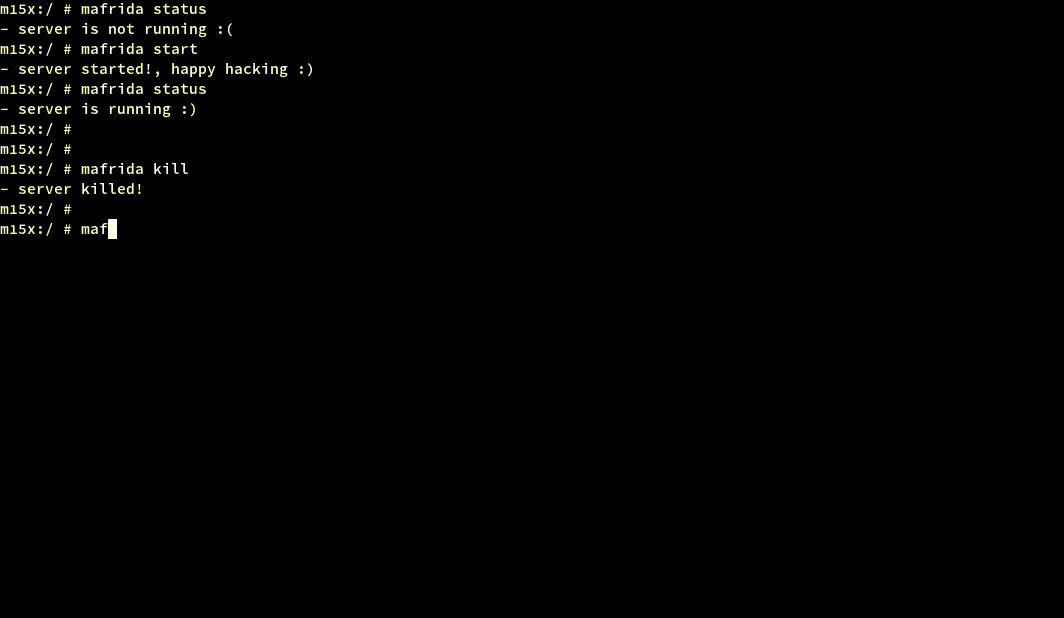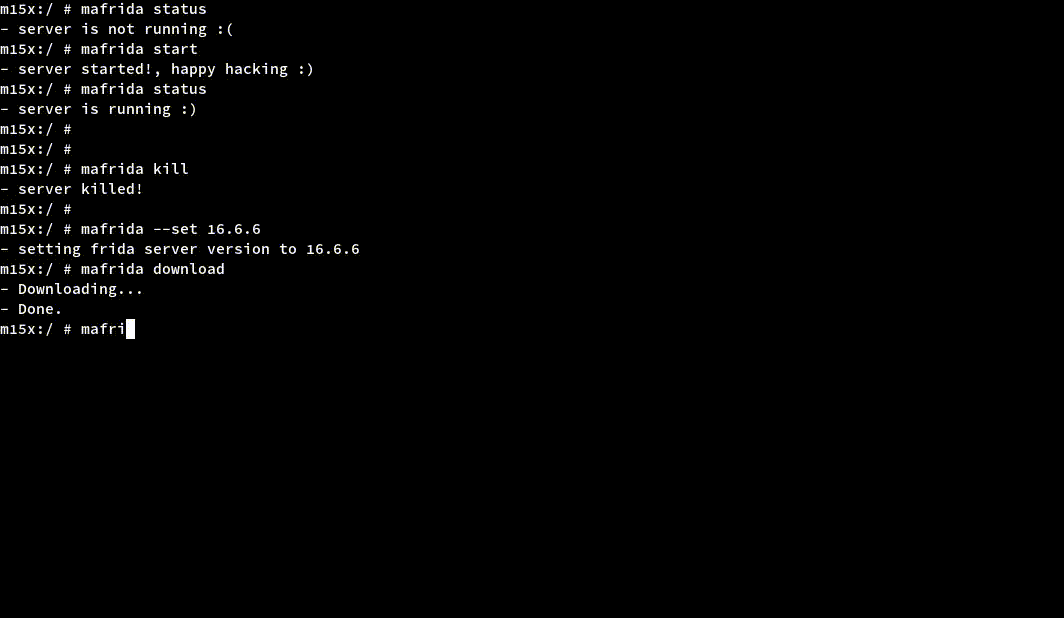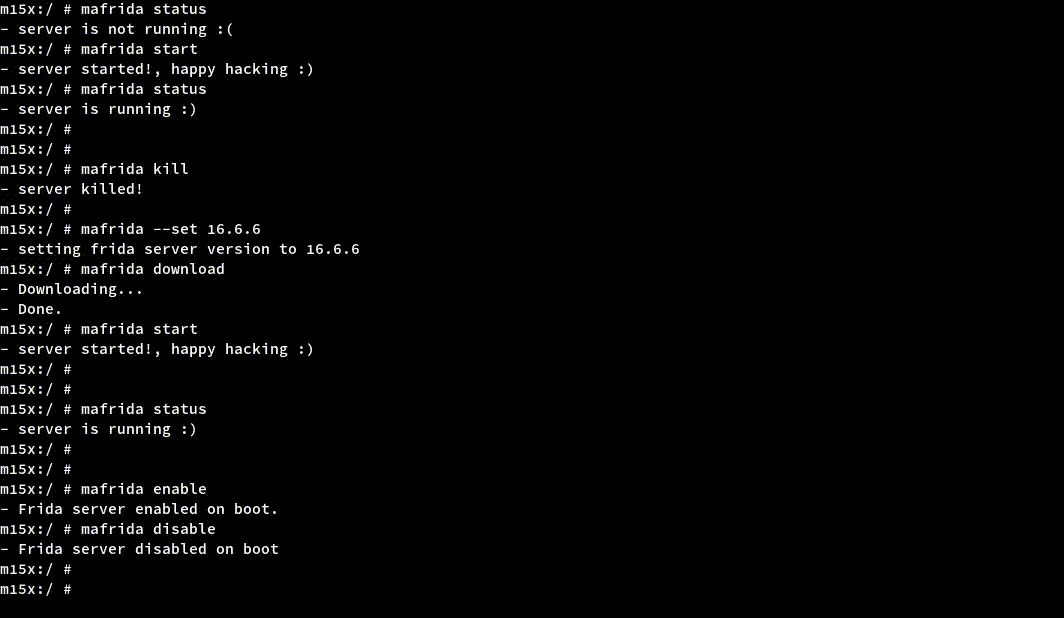
A Magisk module that simplifies running the Frida server on Android, with easy management commands to download specific versions, enable or disable…
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+5
38
 microsoft/detours
関数呼び出しのフッキング、監視、およびインストルメンテーションのためのランタイムWindows APIインターセプションライブラリ。バイナリの書き換えとDLLインジェクションをサポートし、デバッグ、トレーシング、および解析ツールを可能にします。
 chichou/vscode-frida
非公式のVSCode向けfrida拡張機能
 wpscanteam/wpscan
WordPressセキュリティスキャナーで、脆弱性の検出、プラグイン・テーマ・ユーザーの列挙、弱いパスワードのチェックを行います。WPScan APIと統合し、リアルタイムの脆弱性データを提供します。

 google/honggfuzz
セキュリティ指向のソフトウェアファザー。コードカバレッジ(SWベースおよびHWベース)に基づく、進化的でフィードバック駆動型のファジングをサポート。
 ddudle/ctxdebug
MCPを活用したリバースエンジニアリングプラットフォーム。WinDbg、IDA Pro、x64dbgを接続し、160以上のAI対応デバッグ・解析ツールを備えています。
 bishopfox/mauidll
MAUI Androidアセンブリストアからマネージド(.NET)アセンブリを抽出します。
 chaitin/safeline
セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。
 cc1a2b/jshunter
jshunterは、JavaScriptファイルを解析し、エンドポイントを抽出するために設計されたコマンドラインツールです。このツールは、APIエンドポイントや潜在的なセキュリティ脆弱性などの機密データの特定に特化しており、バグバウンティハンターやセキュリティ研究者にとって不可欠なリソースとなってい…
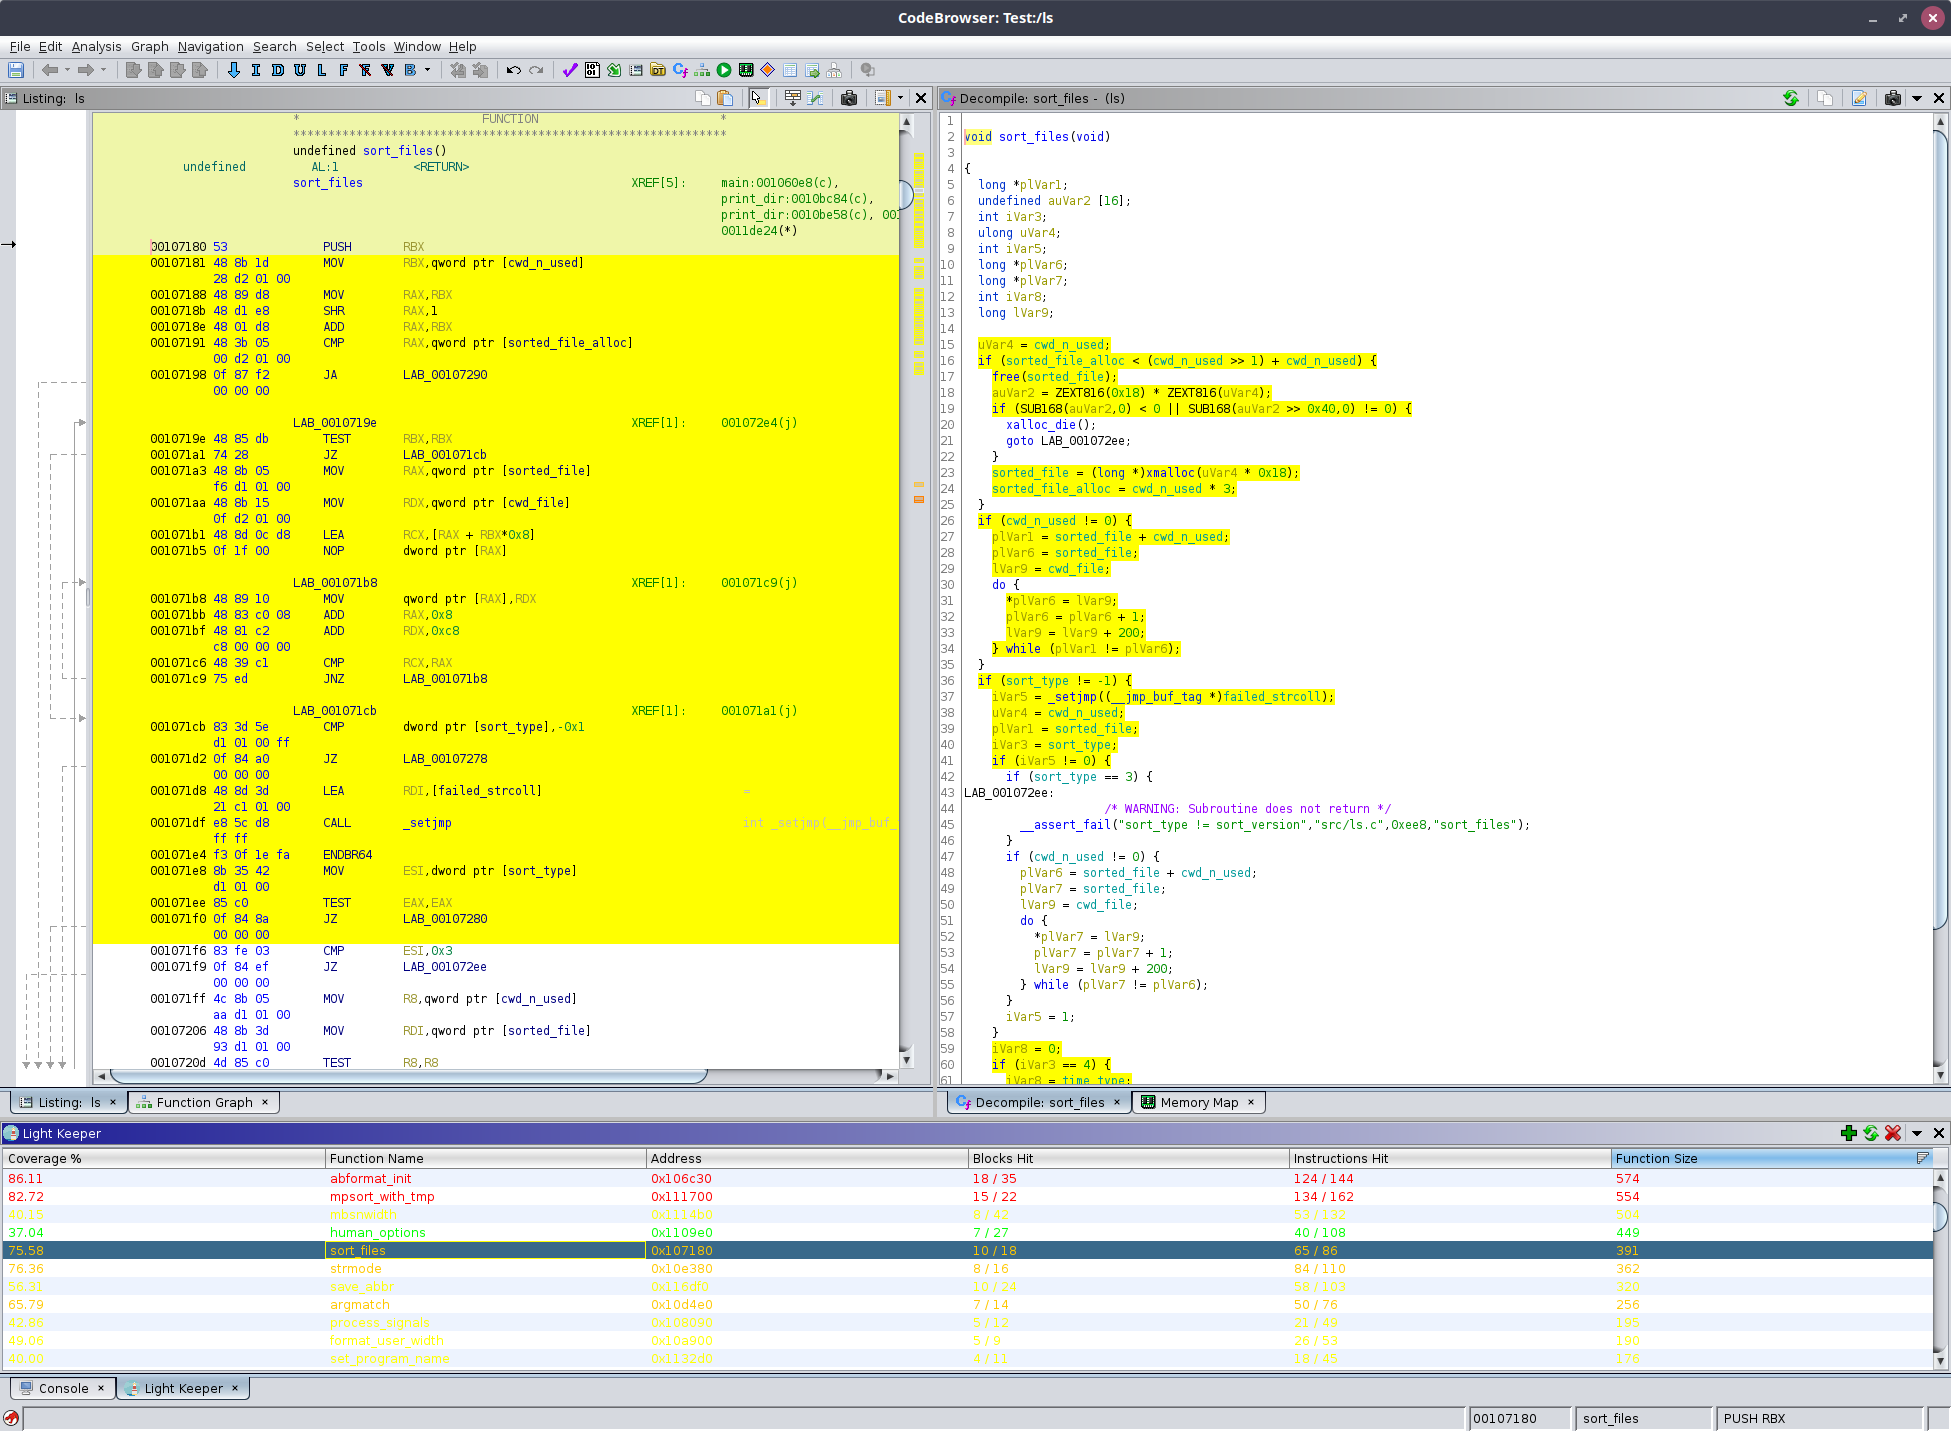 worksbutnottested/lightkeeper
実行カバレッジデータをGhidraの逆アセンブリにマッピングし、実行されたコードパスを強調表示することで、リバースエンジニアリングのワークフローを加速します。
 ghostvectoracademy/dllhijackhunter
自動化されたDLLハイジャックの発見、検証、確認。ローカルの設定ミスを武器化された確定した攻撃経路に変換します。
 ylca0/idalib-cli
IDA Pro IDALibをラップしたエージェントネイティブCLI。ステートレスなJSON出力のバイナリ解析(逆アセンブル、Hex-Rays逆コンパイル、CFG、xref、文字列)と、バッチまたは並列のIDB処理を提供します。
 anonmoty/xxstrike
XSStrikeベースのカスタム機能付きXSSスキャナー。WebアプリケーションのXSS脆弱性を検出します。
 cloudflare/security-audit-skill
独立して検証された機械可読な結果を生成する、多段階セキュリティ監査のためのコーディングエージェントスキル
 rogerorr/nttrace
Windowsの「ネイティブ」API向けのstrace風プログラム
 fkie-cad/sandroid_dexray-intercept
Androidマルウェア解析ツール。暗号化、ファイルシステム、データベース、ネットワーク通信、プロセス操作にわたるアプリケーションの動作にフックすることで、包括的なランタイムプロファイルを作成します。
 dragonjar/burpia
Burp Suite 拡張機能で、人工知能による受動的な脆弱性検出を組み込んでいます。