

scan
 atomdrift-project/scan
バイナリ、ソース、スクリプト向けの0-dayマルウェア検出(イマイチじゃないやつ)
defensive-toolsstatic-analysisvulnerability-scanners+9
 epi052/feroxbuster
高速でシンプル、再帰的なコンテンツ発見ツール。Rustで記述されています。
 zaproxy/zaproxy
オープンソースのWebアプリケーションセキュリティスキャナーで、自動脆弱性検出、手動ペネトレーションテスト、プロキシベースのインターセプションエンジンによるAPIセキュリティテストを提供します。
 openbba0/bba
Androidアプリクローニングサンドボックス。Frida風のCLIを備え、クローンしたアプリを起動またはアタッチし、Gum InterceptorとStalkerフックを使ってQuickJSスクリプトを注入します。
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 lifting-bits/sleigh
GhidraのSLEIGHプロセッサ仕様ライブラリのCMakeビルド。リバースエンジニアリングツール向けに、スタンドアロンの逆アセンブリおよびp-codeリフティングエンジンを提供します。
 rr-debugger/rr
マルチスレッドアプリケーションの決定的デバッグのための記録・再生フレームワーク。逆実行、ハードウェアウォッチポイント、効率的なタイムトラベルデバッグを実現します。
 oscarsantanaarias/ida-ghidra-bridge
IDA ProおよびGhidra用のTCP JSONブリッジサーバーで、デコンパイル、クロスリファレンス、シンボル、vtable、RTTI、メモリパッチングを外部スクリプトや自動化パイプラインに公開します。
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 owasp/nettacker
自動化されたペネトレーションテストフレームワーク - オープンソースの脆弱性スキャナー - 脆弱性管理
 1rhino2/fnprint
バイナリ内の関数を、バイト列の見た目ではなく動作内容でマッチングします。マイクロ実行による挙動ベースの関数フィンガープリンティング。
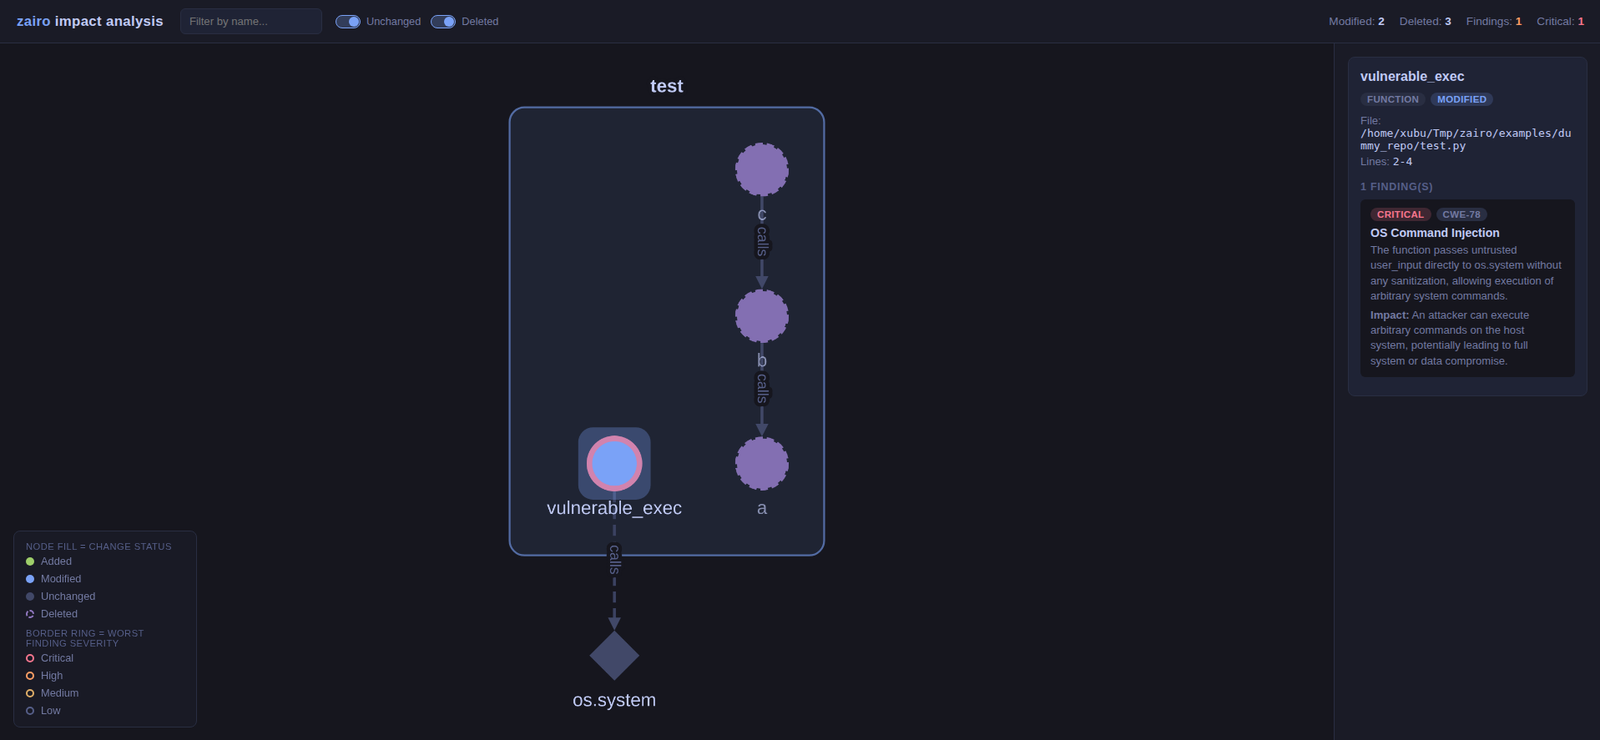 iamavu/zairo
Scans code diffs with context to build an impact graph and uses LLMs to find vulnerabilities, supporting multi-repo scans and CI gating with SARIF…
 chichou/grapefruit
iOSおよびAndroid向けのオープンソースモバイルセキュリティテストスイート。旧称はPassionfruit。
 lolcaken/javascript-deobfuscator
javascript-obfuscator 5.x の出力(文字列配列、制御フローの平坦化、自己防御、RC4/base64)に対応した難読化解除ツール
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 wapiti-scanner/wapiti
Python3で書かれたWeb脆弱性スキャナー
 veridiff/veridiff
ネイティブコード向けの動的な分岐発散ファインダー -- 2つのFrida実行をトレースし、それらが発散する正確な命令を特定します。
 symbioticsec/hermes-decomp
React Nativeモバイルアプリをリバースエンジニアリングできる強力なデコンパイラで、コンパイル済みのHermesバイトコード(.hbc)ファイルを読み取り可能なJavaScriptに変換します。