

pwndbg
 pwndbg/pwndbg
GDB & LLDBを使ったエクスプロイト開発とリバースエンジニアリングを簡単に
embedded-systems-securitystatic-analysismemory-forensics+12
 radareorg/radare2
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット
 icsharpcode/ilspy
.NET逆コンパイラ - PDB生成、ReadyToRun、メタデータ(その他)に対応 - クロスプラットフォーム!
 dougwithseismic/dezlock-dump
Deadlock、CS2、Dotaなどの(Source 2)向けランタイムスキーマ+RTTI抽出ツール。source2genは不要。
 attify/firmware-analysis-toolkit
ファームウェアセキュリティ研究プラットフォーム。IoT、エッジAI、モバイルデバイス、ロボティクスを対象に、バイナリ解析、テイントトレーシング、エミュレーションを組み合わせたツールです。
 capstone-engine/capstone
20以上のハードウェアアーキテクチャに対応するマルチアーキテクチャ逆アセンブルフレームワークであり、バイナリ解析、リバースエンジニアリング、マルウェア研究向けの軽量でスレッドセーフなAPIを提供します。
 lief-project/lief
ELF、PE、MachO の実行可能ファイル形式を解析・変更・抽象化するクロスプラットフォームライブラリ。C++、Python、Rust の API をサポートし、逆アセンブラ、アセンブラ、デバッグ情報の各機能を備えています。
 rizinorg/rizin
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット。
 krxi/asmsense
Small language model that names and describes functions in stripped x86-64 binaries, with an open dataset, baselines, and LoRA fine-tuning…
 advdebug/brovan
マルウェア解析とリバースエンジニアリングのためのユーザーモード x86_64 バイナリエミュレータ。PE、ELF、メモリダンプ、および raw バイナリをサポートし、サンドボックス環境での syscall トレース、ネットワークダンプ、対話型デバッグを備えています。
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 momo5502/sogen
🪅 Windows & Linux ユーザースペースエミュレータ
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 ergrelet/windiff
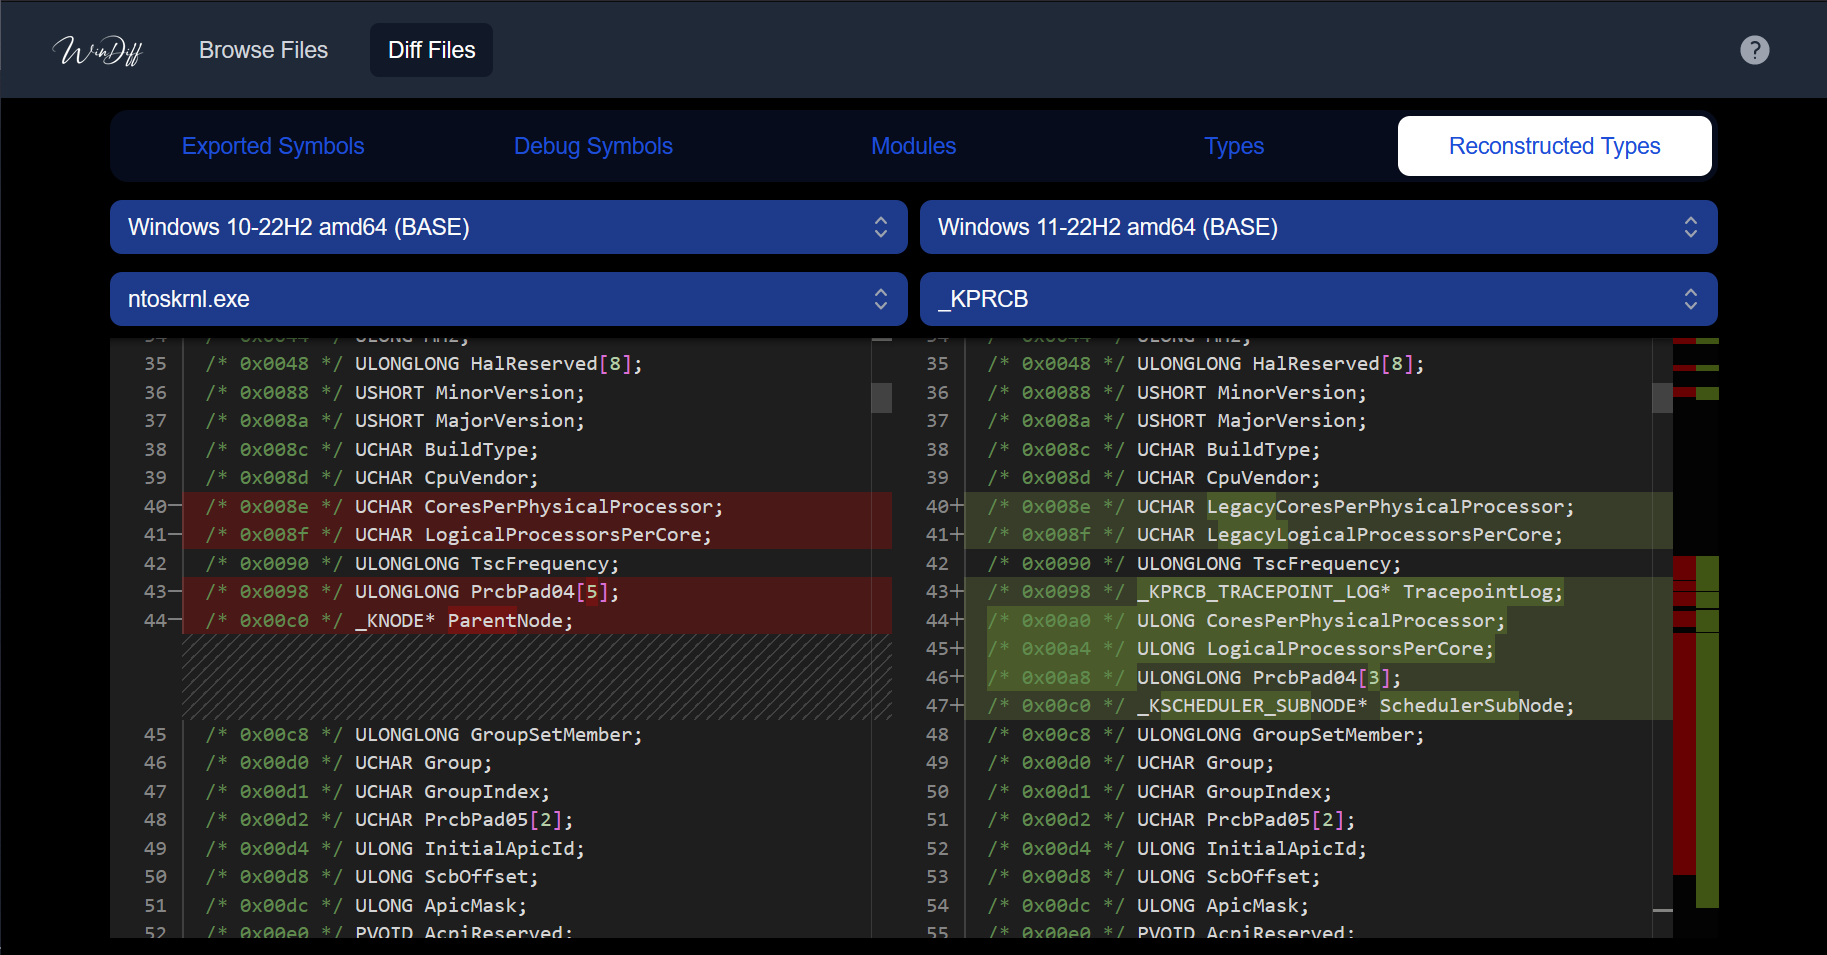
異なるバージョンのOSにわたって、Microsoft Windowsバイナリのシンボル、タイプ、およびシステムコール情報を、Web UIやLLMを使って比較できるツール。
 horsicq/detect-it-easy
Windows、Linux、MacOS向けのファイルタイプ判定プログラム。

 x64dbg/x64dbg
オープンソースのWindows用ユーザーモードデバッガ。リバースエンジニアリングとマルウェア解析に最適化されています。
 mwemuorg/mwemu
Pure Rust製x86ハードウェアエミュレータおよびWindowsプロセスシミュレータ。マルウェア解析、シェルコードエミュレーション、ペイロードアンパックに対応。32/64ビットPE実行ファイル、Metasploit、Cobalt Strike、複雑なマルウェアファミリをサポートします。