
magisk-renef
 vichhka-git/magisk-renef
renef_server(Android向け動的計装)を自動パッケージ化するMagisk module
android-securitydynamic-analysis-sandboxingreverse-engineering+3
33
vichhka-git/magisk-renefrenef_server(Android向け動的計装)を自動パッケージ化するMagisk module
 spiralbl0ck/bugs_oom_null_ptr_deref
Android の NULL PTR DEREF バグ、ただ LULZ のための OOM
 sunnyjiang/shellshocker-android
これは、bashを実行するマシンがCVE-2014-6271に対して脆弱かどうかを検出するのに役立つAndroidアプリケーションです。
 darioi/droidcarve
Android リバースエンジニアリングフレームワーク
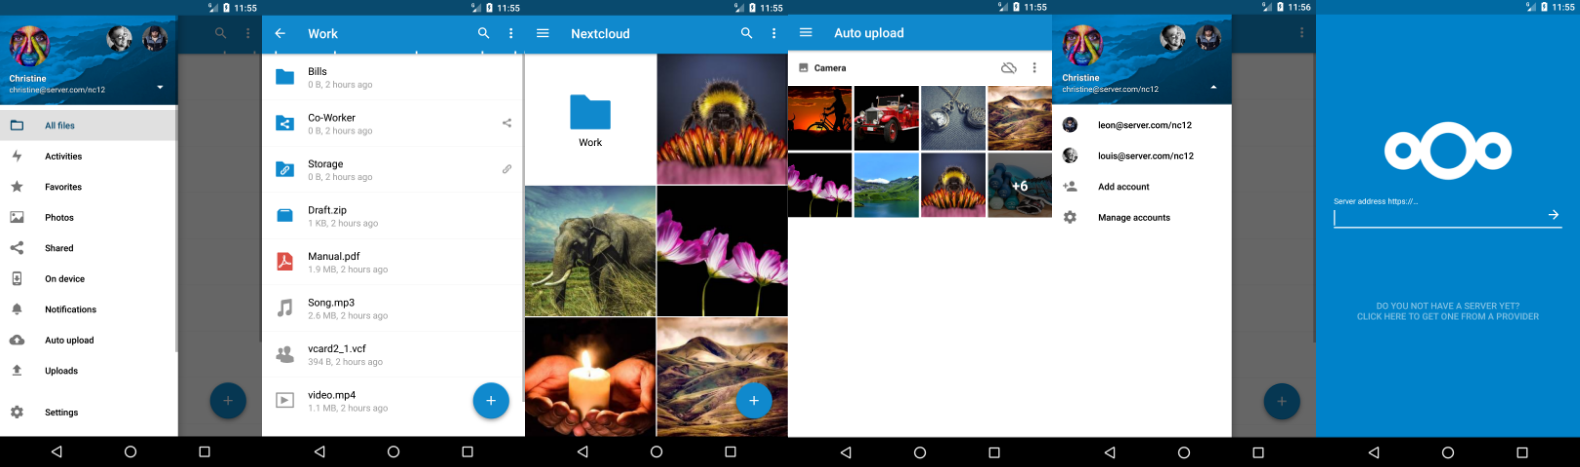 shanika04/nextcloud_android
SQLi CVE-2019-5454
 maoabc/nmmp
androidのclasses.dexファイルを保護するために使用されるdex-vm
 pascal-lab/tai-e
JavaおよびAndroid向けの、学習/使用が容易な静的解析フレームワーク
 dere-ad2001/frida-labs
このリポジトリには、Androidエクスプロイテーション向けにFridaを学ぶための一連のチャレンジが含まれています。
 logicalhacking/dvhma
セキュリティ専門家がツールや技術をテストし、開発者が一般的なハイブリッドモバイルアプリのセキュリティ上の落とし穴を学ぶための、意図的に脆弱性を持たせたハイブリッドAndroidアプリ。
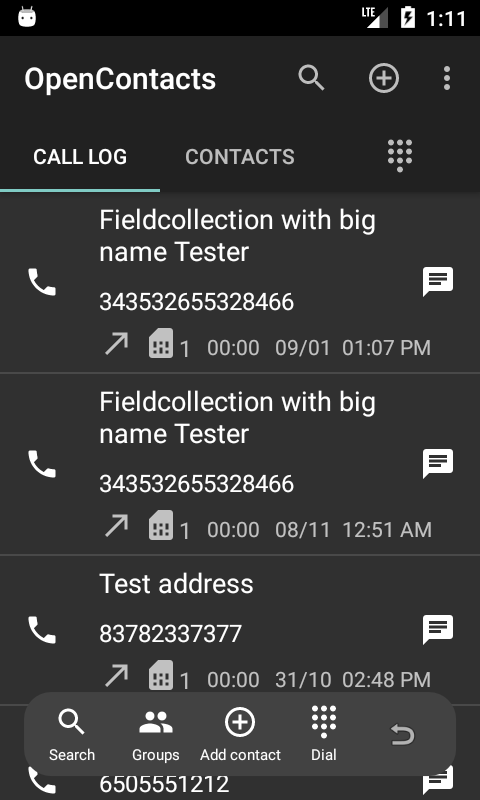
 sultanahamer/opencontacts
Androidの連絡先管理アプリで、連絡先を隔離されたデータベースに保存し、他のアプリからのアクセスを防ぎます。プライバシーを維持しながら、通話ログと発信者IDを提供します。
 hadesscs/artemis
APKファイルからインフラストラクチャ(IP、ドメイン)を抽出・調査し、マニフェスト解析とWHOIS検索によるモバイルアプリケーション偵察を行います。
 bfurkanyildiz/android-rce-analizi
Android CVE-2024-0044、43093、23706の脆弱性分析とPoCラボ環境
 skorpion96/cve-2026-40000
A poc for a vulnerability in ZTE File Manager (zte.com.cn.filer) which allows to read arbitrary files from other apps as the privileges of this file…
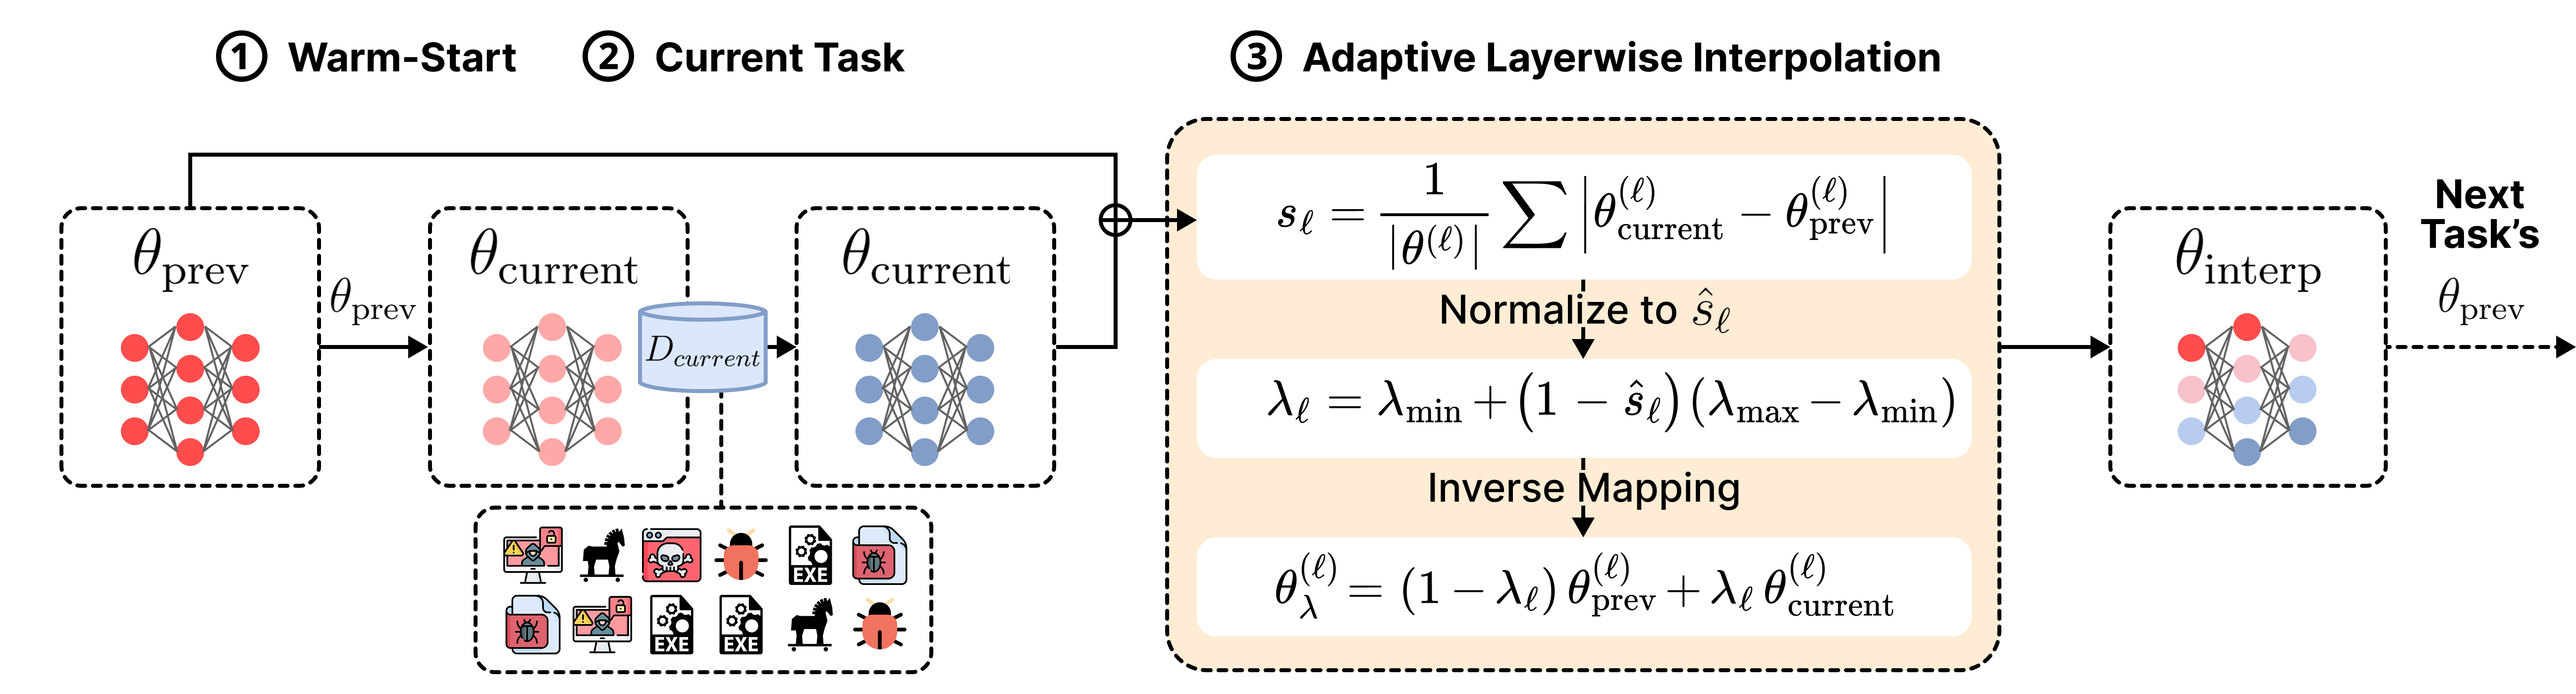 iqsec-lab/freemoca
モード連結性に基づく補間を用いたマルウェア分類のためのメモリフリー継続学習フレームワーク。EMBERおよびAndrozooデータセット上のクラス増分シナリオとドメイン増分シナリオをサポートします。
 nagendrapittu/cve-2021-521-exploit
Lab Exploit (CVE-2021-521): アプリはJavaリフレクションを使用してAndroidシステムコンポーネントにアクセスし、インストールされているすべてのアプリのリストを取得します。リフレクションはApplicationPackageManagerとPackageManager…
 0xpwny/apkatshu
Apkatshu は、APKファイルからURL、メールアドレス、IPアドレス、および興味深いデータを抽出するためのツールです。
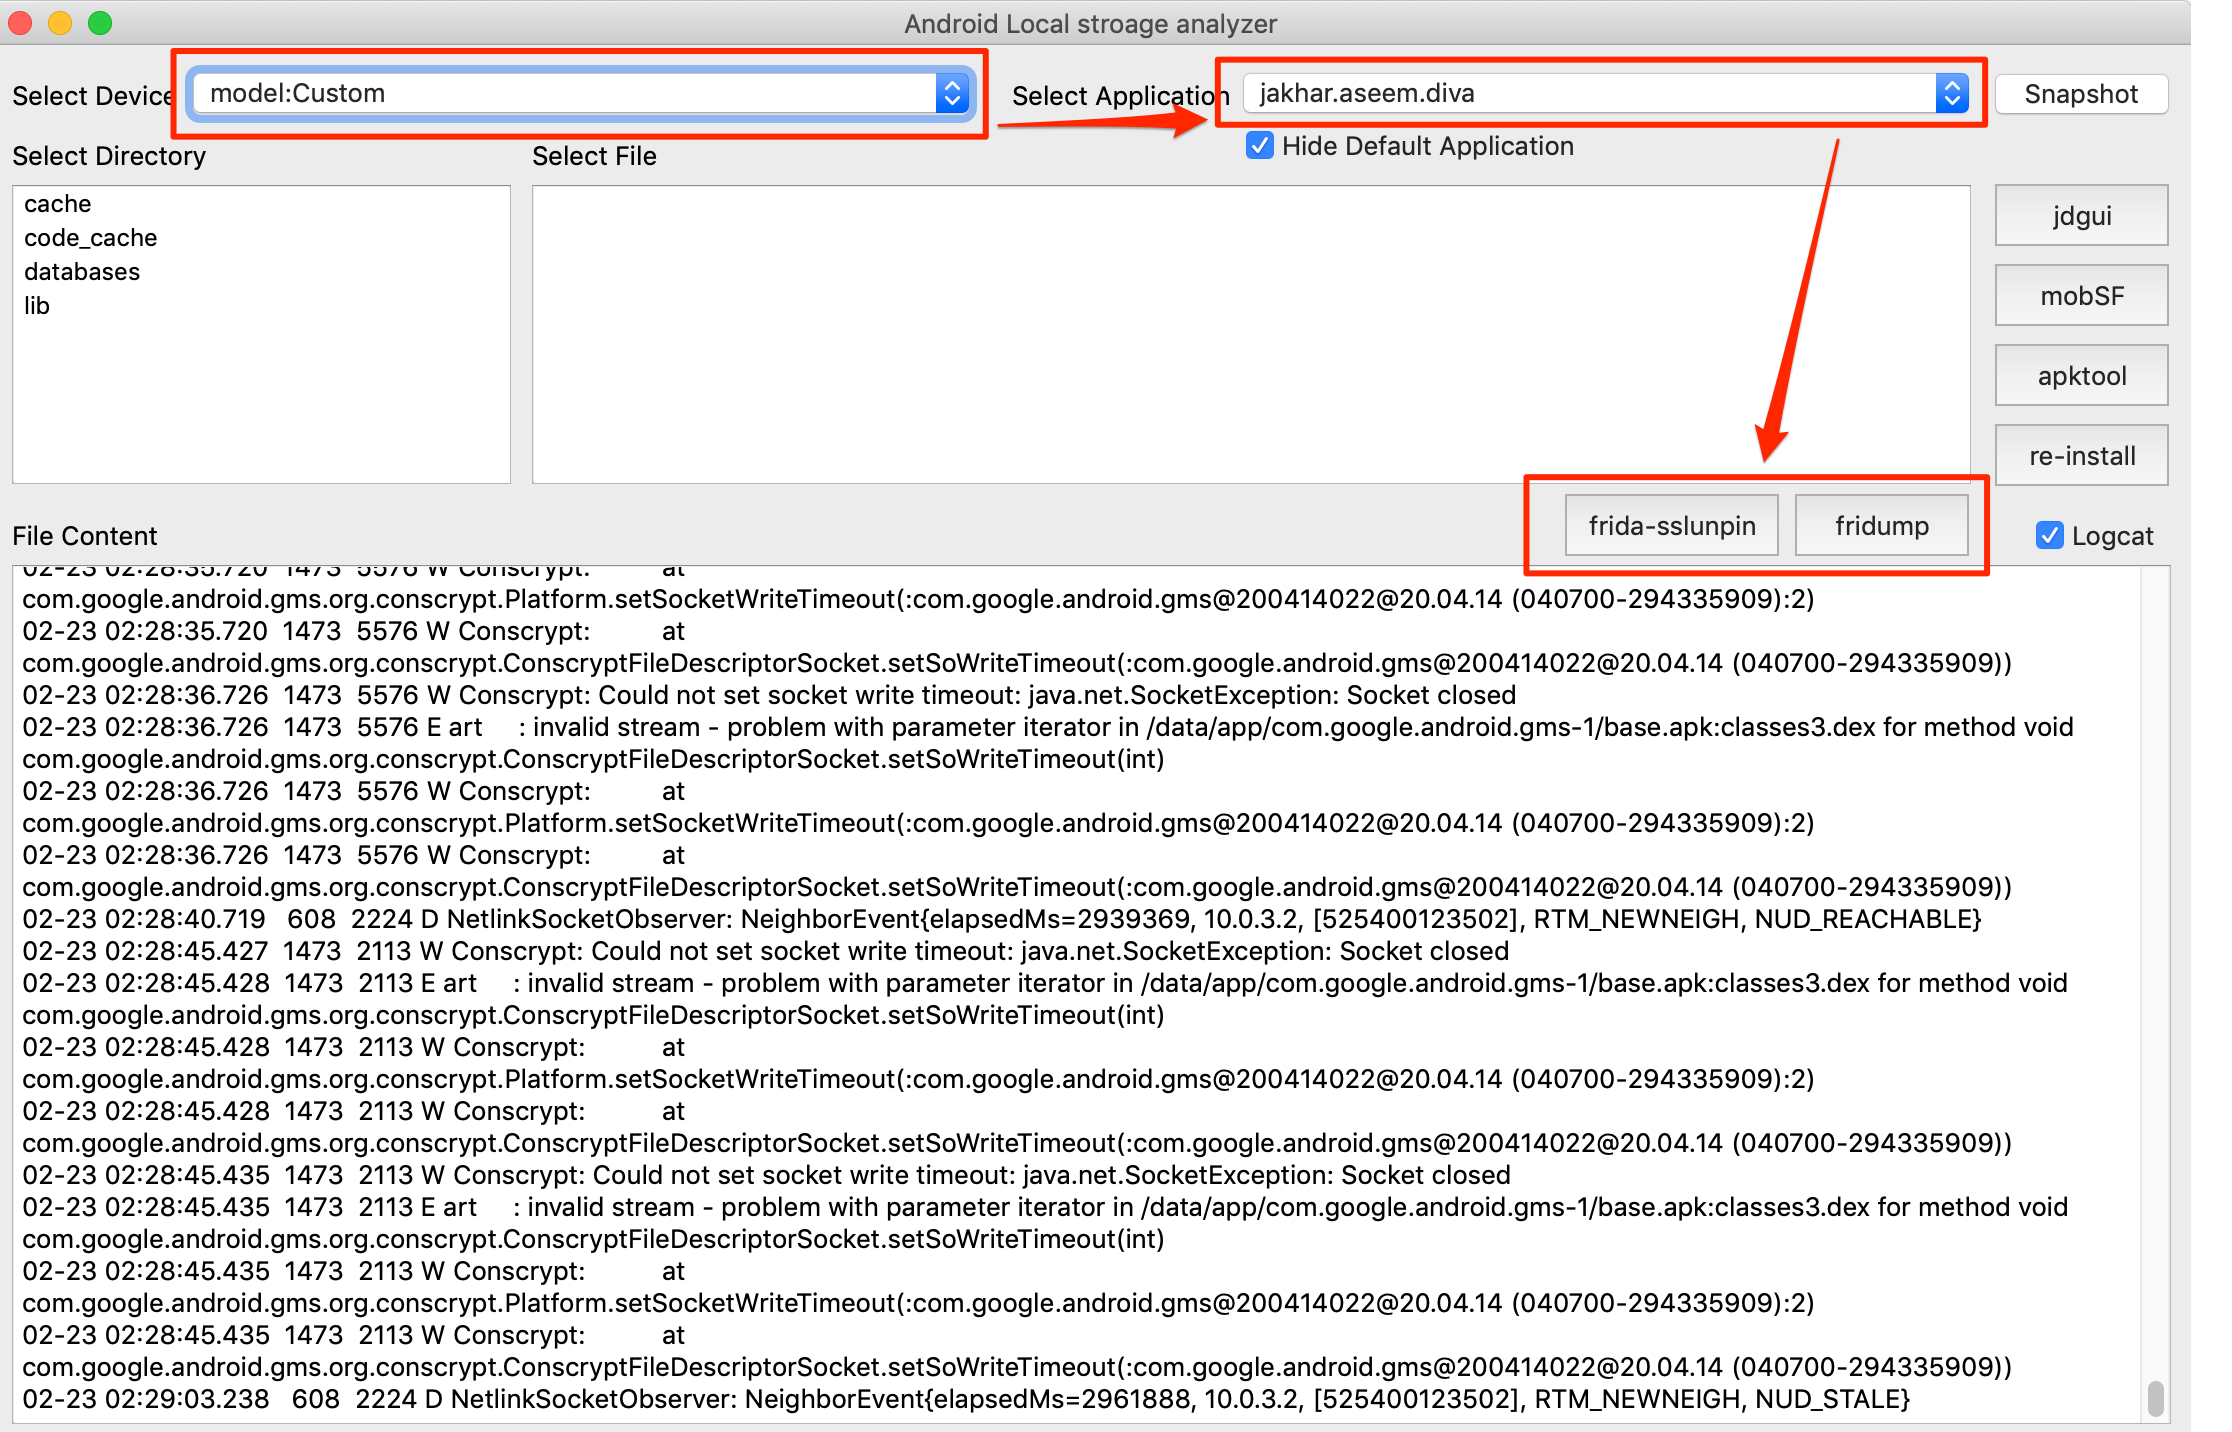 notsosecure/android_application_analyzer
このツールは、Androidアプリケーションのローカルストレージ内のコンテンツを分析するために使用されます。