Forge: AES/DES CBC および ECB 復号における不完全な PKCS#7 パディング検証
| 項目 | 値 |
|---|---|
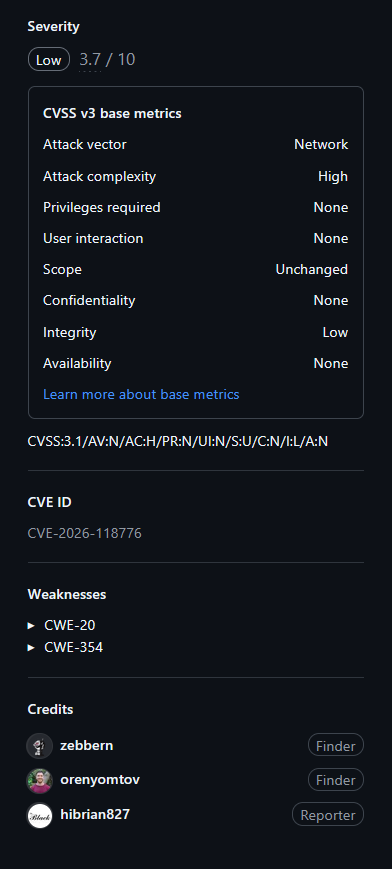
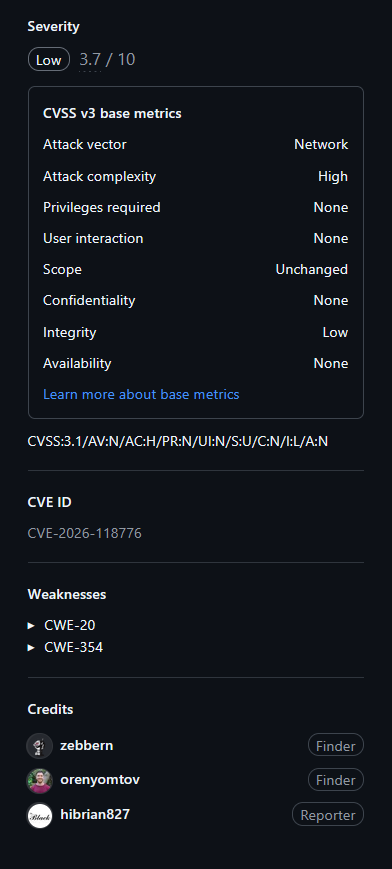
| CVE ID | CVE-2026-118776 |
| 状態 | PUBLISHED |
| 割り当て者 | GitHub_M |
| 予約日 | 2026-10-28T19:20:05.018Z |
| 公開日 | 2026-10-29T18:37:32.362Z |
| 更新日 | 2026-10-29T18:37:32.362Z |
Forge(node-forge とも呼ばれる)は、JavaScript による Transport Layer Security のネイティブ実装です。1.4.1 より前のバージョンでは、影響を受ける実装が decipher.finish()、CBC および ECB モード、PKCS#7 パディングを使用して、関連する入力やセキュリティ上の判断を処理していました。node-forge は CBC および ECB 復号時に PKCS#7 パディングの最終バイトのみを検証し、ゼロ、過大、または不一致のパディングバイトを受け入れていました。その結果、不正な形式の暗号文が受け入れられる可能性があり、最大 4 ブロックの平文が通知なく削除されることがあり、復号の成功を有効なパディングの証明とみなすアプリケーションにおいて完全性の障害を引き起こしました。この問題はバージョン 1.4.1 で修正されています。
| ベンダー | 製品 | バージョン |
|---|---|---|
| digitalbazaar | forge | < 1.4.1 |
Oren Yomtov (@orenyomtov, Fireblocks)、@zebbern、および Brian Lee (@hibrian827, Georgia Tech SSLab, Team Atlanta)。
概念実証
var forge = require('node-forge');
// Wycheproof aes_cbc_pkcs5_test tcId 26: zero padding instead of PKCS#7
var d = forge.cipher.createDecipher('AES-CBC',
  forge.util.hexToBytes('db4f3e5e3795cc09a073fa6a81e5a6bc'));
d.start({iv: forge.util.hexToBytes('23468aa734f5f0f19827316ff168e94f')});
d.update(forge.util.createBuffer(
  forge.util.hexToBytes('aa62606a287476777b92d8e4c4e53028')));
console.log(d.finish()); // 1.4.0: true; 1.4.1: false
直接的に、1.4.0 の unpad() は、03 02 01 04 で終わる最終ブロック(4 バイトを削除)や、16 バイトブロックに対する 0x20 のカウント(32 バイトを削除)も受け入れます。
回帰テストは tests/unit/aes.js(「PKCS#7 padding checks」)にあります。
AES または DES データを CBC または ECB モードで復号し、その結果が有効かどうかを decipher.finish() の結果で判断するアプリケーションは、不正な形式の暗号文を受け入れ、末尾の平文が最大 4 ブロック削除される可能性があります。これは PKCS#7 の EncryptedData/EnvelopedData 復号、PKCS#12、および暗号化された秘密鍵にも影響します。MAC のない CBC および ECB は可鍛性があるため、攻撃者に与えられる追加の能力は小さいものです。機密性や可用性への影響はありません。