Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-32463-lab — このプロジェクトは、Docker を使用して sudo ローカル権限昇格脆弱性 CVE-2025-32463 の再現およびテストのための実験環境を構築します。 | Kitploit
ツール/GitHubGitHub/y4ney/cve-2025-32463-lab
特権昇格コンテナセキュリティ脆弱性分析エクスプロイト学習と教育ラボと実践
GitHuby4ney/cve-2025-32463-lab

CVE-2025-32463-lab

このプロジェクトは、Docker を使用して sudo ローカル権限昇格脆弱性 CVE-2025-32463 の再現およびテストのための実験環境を構築します。

リポジトリを見る
4291年前未レビュー
共有

CVE-2025-32463 脆弱性実験環境

Docker Pulls Docker Image Version

このプロジェクトは Docker を使用して、sudo のローカル権限昇格脆弱性 CVE-2025-32463 を再現・テストするための実験環境を構築します。イメージには影響を受けるバージョンの sudo、脆弱性悪用スクリプト、および補助ツールが含まれており、セキュリティ研究者や学習者が実践的な分析を行うのに適しています。

🐳 イメージは Docker Hub に公開されています。直接プルできます:

  • y4ney/cve-2025-32463-lab:deb
  • y4ney/cve-2025-32463-lab:source

📁 プロジェクト構成説明

ファイル/ディレクトリ説明
docker/deb/Dockerfiledeb パッケージでインストールされた sudo
docker/source/Dockerfileソースからコンパイルされた sudo
docker/sudo-chwoot.sh脆弱性悪用スクリプト。sudo の chroot 権限バイパスをトリガーし、root シェルを取得
docker/build.shすべての Docker イメージを一発でビルドする補助スクリプト
CVE-2025-32463 から見る chroot のコンテナ分離セキュリティ学習ドキュメント

🚀 クイックスタート

  1. いずれかのバージョンのイメージをプルしてローカルで実行します;

    docker run -it --rm y4ney/cve-2025-32463-lab:source bash
    

    または

    docker run -it --rm y4ney/cve-2025-32463-lab:deb bash
    
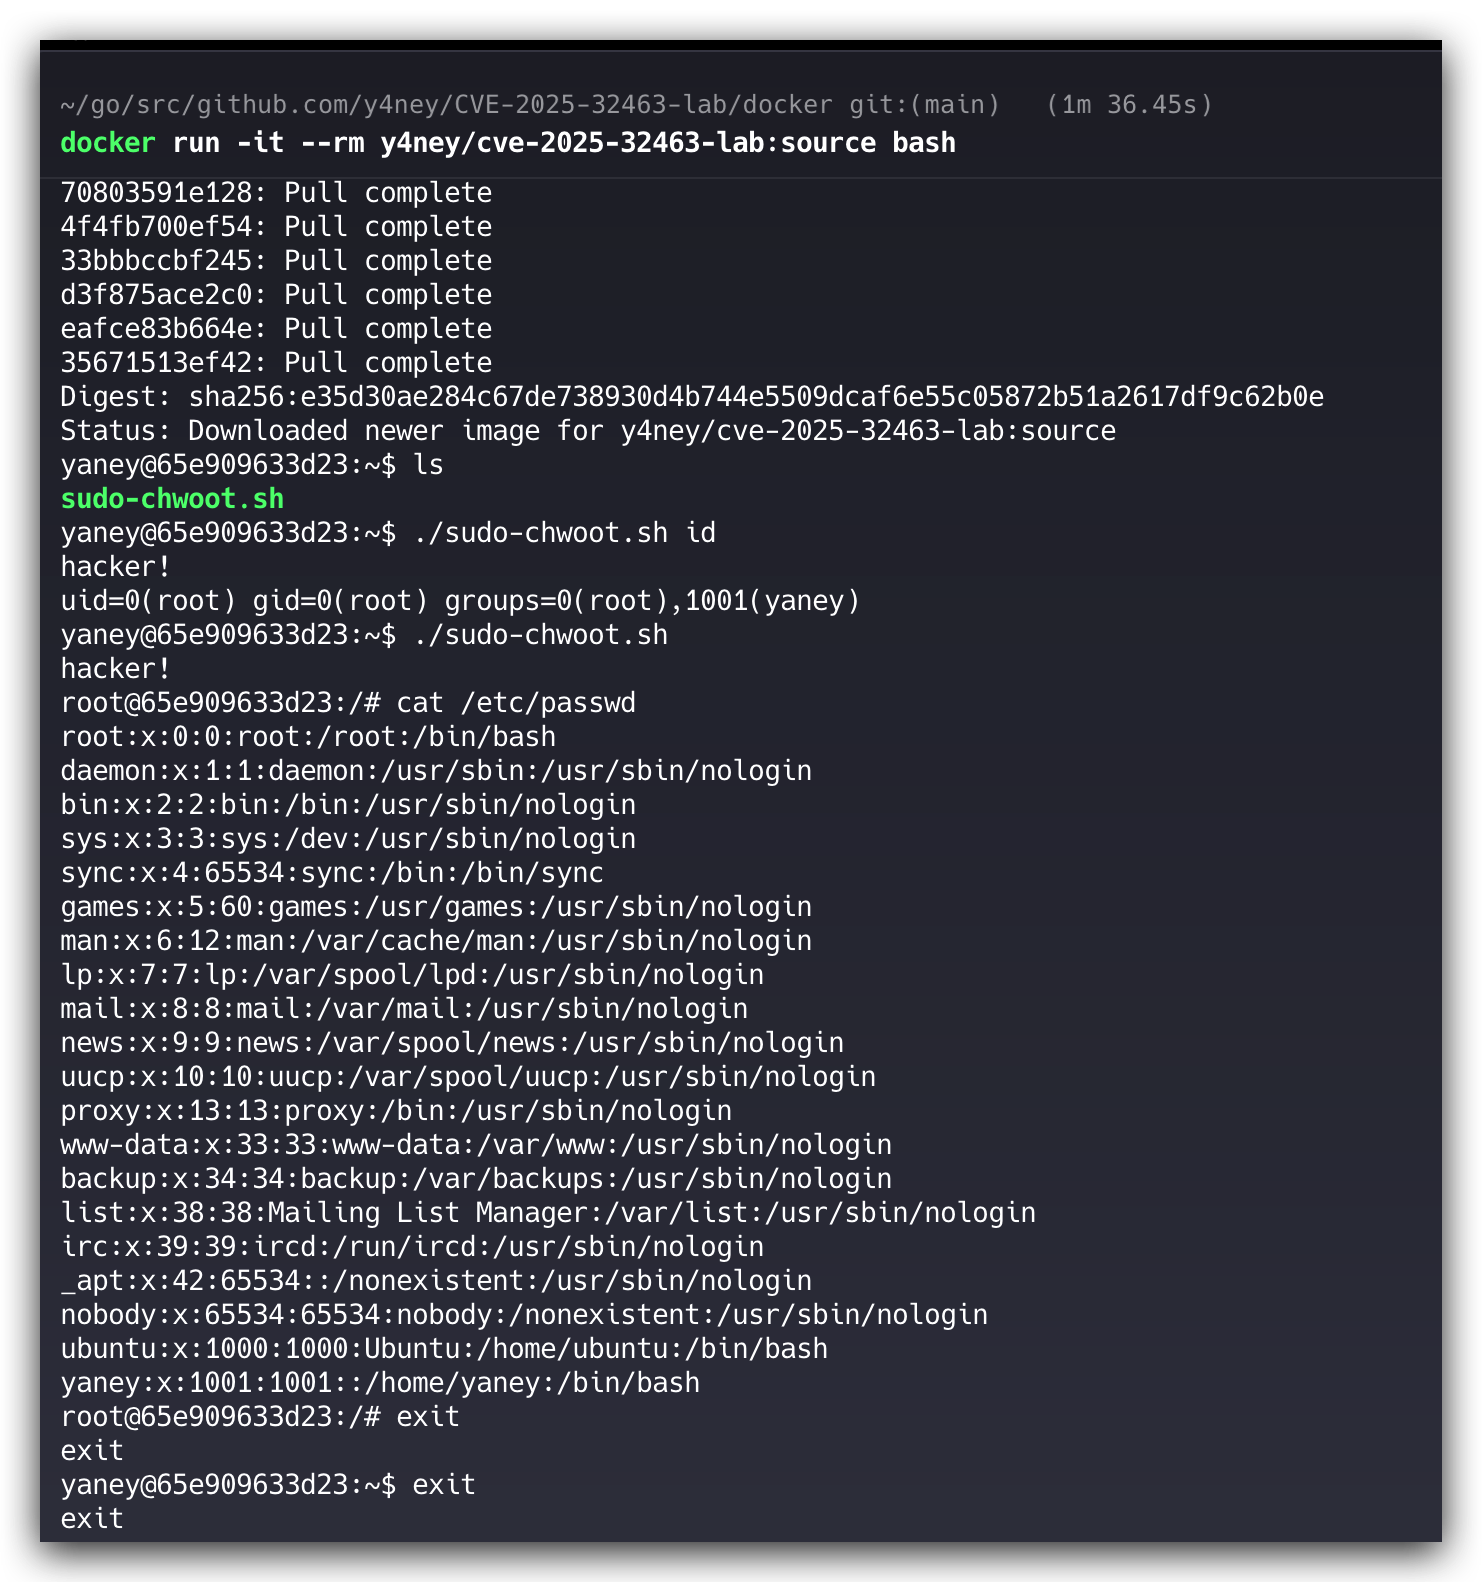
  2. 作業ディレクトリにある PoC スクリプトを実行します。このスクリプトには任意のコマンドを追加できます。何も追加しない場合は、対話的な bash が開きます;

    ./sudo-chwoot.sh id
    ./sudo-chwoot.sh 
    
  3. コンテナ起動時に --rm パラメータを指定しているため、exit でコンテナ環境を終了すると、コンテナは自動的に削除されます。イメージを削除するには、以下のコマンドを実行します。

    docker rmi y4ney/cve-2025-32463-lab:source
    

    または

    docker rmi y4ney/cve-2025-32463-lab:deb
    

🔨 イメージのビルド

  1. プロジェクトをクローンします

    git clone https://github.com/y4ney/CVE-2025-32463-lab.git
    cd cve-2025-32463-lab
    
  2. docker ディレクトリに移動し、ビルドスクリプトを実行します:

    cd docker
    ./build.sh <your-docker-hub-name>
    
  3. このスクリプトは以下のイメージをビルドします:

    • <your-docker-hub-name>/cve-2025-32463-lab:deb:公式 .deb パッケージを使用した影響を受けるバージョンの環境
    • <your-docker-hub-name>/cve-2025-32463-lab:source:ソースからビルドした環境。デバッグやソース解析に適しています
  4. コンテナを起動し、対話型ターミナルを開きます:

    docker run -it --rm <your-docker-hub-name>/cve-2025-32463-lab:source bash
    

    または

    docker run -it --rm <your-docker-hub-name>/cve-2025-32463-lab:deb bash
    
  5. コンテナ内で脆弱性悪用スクリプトを実行します:

    ./sudo-chwoot.sh
    

脆弱性悪用に成功すると、コンテナ内の root 権限を取得できます。

🔧 環境要件

以下のツールがインストールされ、設定されていることを確認してください:

  • Docker
  • Bash(.sh スクリプト実行用)
  • スクリプトの権限が不足している場合は、chmod +x *.sh で実行権限を付与してください

📄 ライセンス

このプロジェクトは MIT オープンソースライセンスの下で提供されます。自由に使用・改変してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







