
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
regreSSHion-checker — OpenSSHの『regreSSHion』(CVE-2024-6387)に対して脆弱なサーバーを迅速に特定します。 | Kitploit

ツール/GitHubGitHub/xonoxitron/regresshion-checker
偵察脆弱性スキャナーエクスプロイト情報収集ネットワークセキュリティペネトレーションテスト
GitHubxonoxitron/regresshion-checker

regreSSHion-checker

OpenSSHの『regreSSHion』(CVE-2024-6387)に対して脆弱なサーバーを迅速に特定します。

リポジトリを見る
106442年前未レビュー
共有
ウェブサイト

regreSSHion-checker

📜 説明

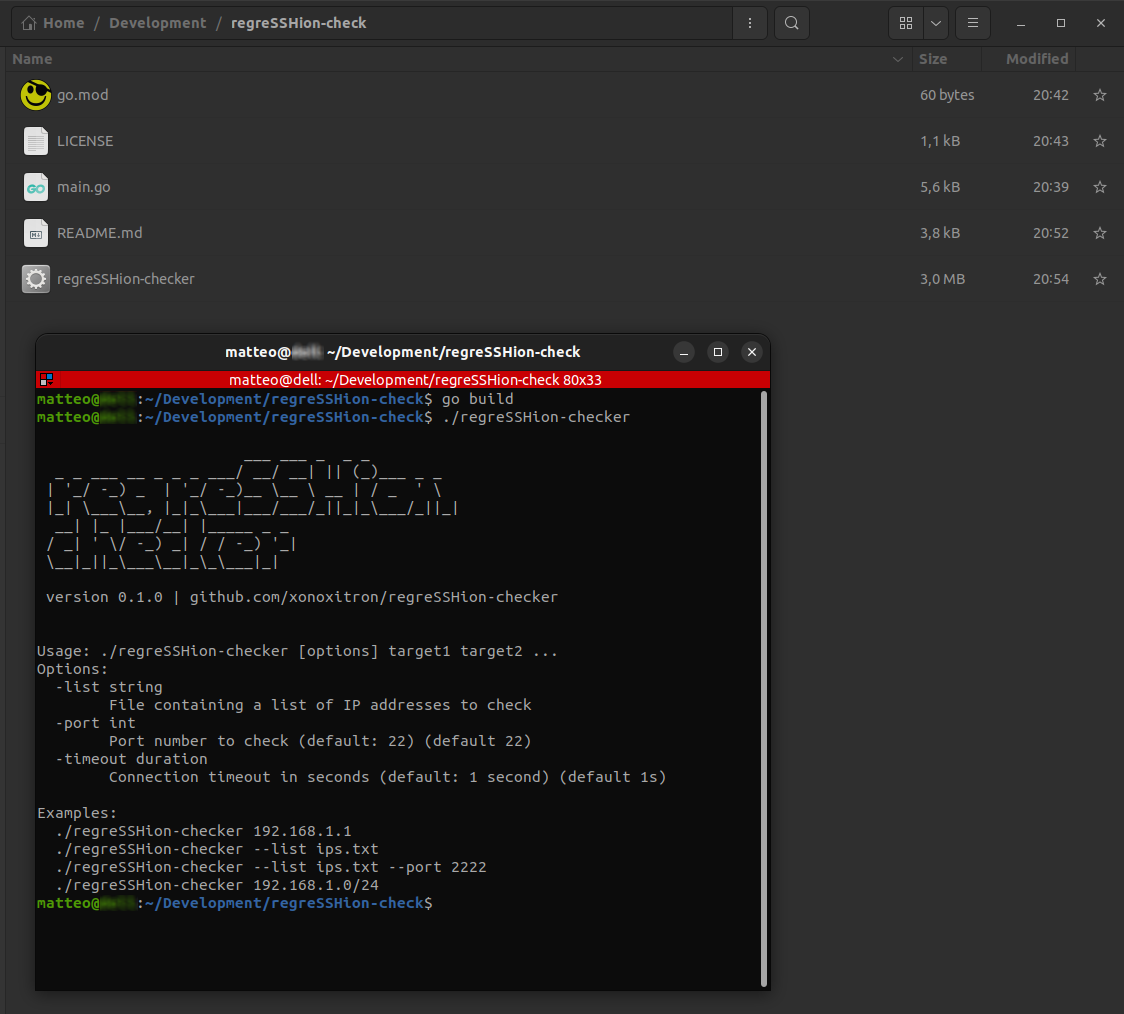
regreSSHion-checker は、脆弱性のあるバージョンの OpenSSH を実行しているサーバーを特定するために設計された、軽量で効率的なツールです。特に最近発見された regreSSHion 脆弱性(CVE-2024-6387)を標的としています。このツールは、複数の IP アドレス、ドメイン名、CIDR ネットワーク範囲を迅速にスキャンして、潜在的な脆弱性を検出し、インフラストラクチャのセキュリティを確保するのに役立ちます。

regreSSHion-checker

🌟 機能

  • 高速スキャン: CVE-2024-6387 の脆弱性について、複数の IP アドレス、ドメイン名、CIDR 範囲を迅速にスキャンします。
  • バナー取得: 認証なしで SSH バナーを効率的に取得します。
  • 並行処理: Go の並行処理モデル(goroutine)を利用して並列実行し、スキャン時間を大幅に短縮します。
  • 明確な出力: スキャン結果をまとめた、絵文字コード付きの明確な出力を提供します。
  • ポートチェック: 閉じたポートを特定し、応答のないホストのサマリーを提供します。

🛠️ インストールまたはビルド

GitHub リポジトリから regreSSHion-checker をインストールするには、Go がインストールされ、適切に設定されていることを確認してください。次のコマンドを使用します:

go get github.com/xonoxitron/regreSSHion-checker

インストール後、以下の使用法セクションで説明されているように regreSSHion-checker を使用できます。

ソースから regreSSHion-checker をビルドするには、Go がインストールされていることを確認し、次の手順に従ってください:

  1. リポジトリをクローンするか、ソースコードをダウンロードします。

    git clone https://github.com/your/repo.git
    cd regreSSHion-checker
    
  2. go build を使用してバイナリをビルドします。

    go build regreSSHion-checker.go
    
  3. 必要に応じて、実行権限を設定できます。

    chmod +x regreSSHion-checker
    

これで、./regreSSHion-checker を使用して、インフラストラクチャ全体の OpenSSH における CVE-2024-6387 の脆弱性をスキャンできます。

🚀 使用法

./regreSSHion-checker <targets> [--port PORT]

使用例

単一の IP

./regreSSHion-checker 192.168.1.1

リストからの IP

./regreSSHion-checker -list ip_list.txt

複数の IP とドメイン

./regreSSHion-checker 192.168.1.1 example.com 192.168.1.2

CIDR 範囲

./regreSSHion-checker 192.168.1.0/24

カスタムポートを使用

./regreSSHion-checker 192.168.1.1 example.com --port 2222

出力

このツールは、スキャンしたターゲットのサマリーを提供します:

  • 🛡️ 脆弱性なし: 脆弱性のないバージョンの OpenSSH を実行しているサーバー。
  • 🚨 脆弱性あり: 脆弱性のあるバージョンの OpenSSH を実行しているサーバー。
  • 🔒 閉じたポート: ポート 22(または指定したポート)が閉じているサーバーの数。
  • 📊 総スキャン数: スキャンしたターゲットの総数。
🛡️ Servers not vulnerable: 1

   [+] Server at 157.90.125.31 (running SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.11)

🚨 Servers likely vulnerable: 2

   [+] Server at 4.231.170.121 (running SSH-2.0-OpenSSH_8.9p1 Ubuntu-3ubuntu0.10)
   [+] Server at 4.231.170.122 (running SSH-2.0-OpenSSH_9.2p1 Debian-2+deb12u2)

🔒 Servers with port 22 closed: 254

📊 Total scanned targets: 257

📚 参考

  • Qualys の regreSSHion 脆弱性に関するブログ

注意事項:

  • ツールをコンパイルして実行するには、Go がインストールされていることを確認してください(go build regreSSHion-checker.go)。
  • regreSSHion-checker を、ソースファイルからコンパイルした Go バイナリの名前に置き換えてください。
  • バイナリを直接実行するには、必要に応じて権限を調整してください(chmod +x regreSSHion-checker)。

この README.md は、regreSSHion-checker ツールの Go 版の使用法と機能を反映しており、OpenSSH サーバーの効果的な脆弱性スキャンのための明確な手順と例をユーザーに提供します。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




