Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2016-4437 — 1. CVE-2016-4437の検証、2. rememberMeファイルとCBC暗号化のIVオフセットの解析 | Kitploit

ツール/GitHubGitHub/xk-mt/cve-2016-4437
暗号化/復号化ツール脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubxk-mt/cve-2016-4437

CVE-2016-4437

1. CVE-2016-4437の検証、2. rememberMeファイルとCBC暗号化のIVオフセットの解析

リポジトリを見る
762年前未レビュー
共有

shiro-1.2.4-脆弱性ツール

rememberMeの値をデコードし、対応するclassファイルをエクスポートします

使い方

xk-mt-rememberMe解码.py

実行説明:実行後、まず鍵を入力するか、Enterキーを押してデフォルトの鍵'kPH+bIxk5D2deZiIxcaaaA=='を使用します。次にリクエストパケット内のrememberMe値を入力します。解析後、エクスポートするファイル名の入力を求められ、自動的にclassが付加されます。エクスポートしない場合はそのままEnterキーを押します。

実行方法:python xk-mt-rememberMe解码.py
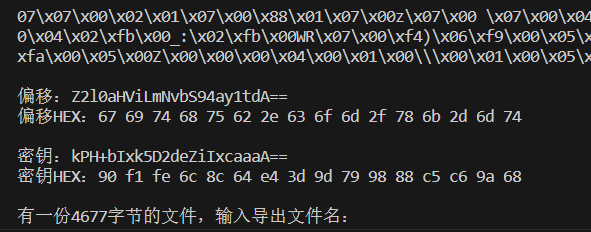
image

xk-mt-单个域名单个密钥检测.py

実行説明:実行時に対応するkeyとurlの入力が必要です。keyにはデフォルト値'kPH+bIxk5D2deZiIxcaaaA=='があります。鍵は16バイトのbase64エンコードである必要があります。検証ではシステムコマンドは実行されません。リクエストヘッダーのtecho値がレスポンスヘッダーにエコーバックされた場合、脆弱性が存在することを示します。

実行方法:

    python xk-mt-单个域名单个密钥检测.py -key kPH+bIxk5D2deZiIxcaaaA== -u http://127.0.0.1:8081/login

    python xk-mt-单个域名单个密钥检测.py -url http://127.0.0.1:8081/login

    python xk-mt-单个域名单个密钥检测.py -u http://127.0.0.1:8081/login
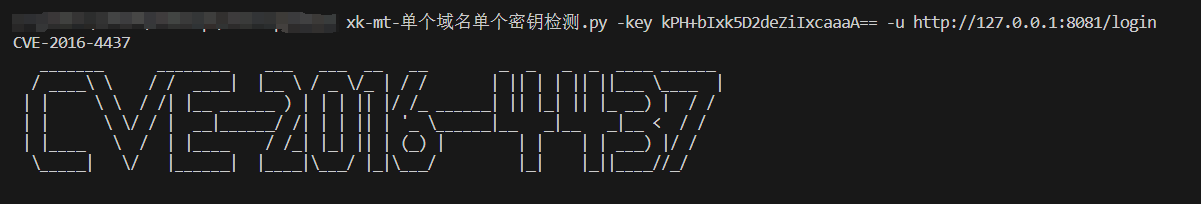
image

image

image

免責事項:

使用リスク: 本ツールは学習および技術研究目的のみに使用されます。利用者は、本ツールの使用に伴う可能性のあるリスクと結果を理解し、受け入れる必要があります。

法令遵守: 利用者は、本ツールの使用中に適用されるすべての法令および規制を遵守しなければなりません。本ツールを使用した違法行為、攻撃、またはプライバシー侵害は禁止されています。

免責事項: 本ツールは「現状のまま」提供され、明示または黙示を問わず、いかなる形式の保証もありません。利用者は本ツールの使用結果に対して全責任を負います。

潜在的なリスク: 本ツールはシステム障害、データ損失、その他の予期しない結果を引き起こす可能性があります。利用者は潜在的なリスクを軽減するため、適切な環境でテストを行う必要があります。

技術サポート: 作者または保守担当者は、本ツールに対していかなる形式の技術サポートも提供しません。利用者はコミュニティやその他のチャネルを通じてサポートを得る必要があります。

適正な用途: 利用者は、本ツールをセキュリティテスト、研究、教育などの合法的かつ適切な目的にのみ使用するものとします。

変更および更新: 作者または保守担当者は、本ツールを随時変更または更新する権利を留保します。利用者は最新情報を得るために、関連するドキュメントおよびお知らせを定期的に確認する必要があります。

本ツールを使用することにより、利用者は本免責事項を読み、理解したことを表明し、すべての規定および条件に同意するものとします。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →