Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
vscan — 脆弱性スキャナツール(nmapとnseスクリプトを使用) | Kitploit
ツール/GitHubGitHub/xen0vas/vscan
脆弱性スキャナー脆弱性分析ネットワークセキュリティペネトレーションテスト
GitHubxen0vas/vscan

vscan

脆弱性スキャナツール(nmapとnseスクリプトを使用)

リポジトリを見る
20852372年前Kitploit レビュー済み
共有

vscan

脆弱性スキャンツールで、nmapとNSEスクリプトを使用して脆弱性を発見します。

このツールは、nmapを使った脆弱性スキャンに付加価値を与えます。 NSEスクリプトを使用することで、脆弱性の検出と悪用における柔軟性が向上します。 以下はNSEスクリプトが提供する機能の一部です。

  • ネットワーク探索
  • より高度なバージョン検出
  • 脆弱性検出
  • バックドア検出
  • 脆弱性の悪用

このツールは、Kali LinuxでNSEスクリプトが配置されているパス /usr/share/nmap/scripts/ を使用します。

このツールは次の操作を実行します。

  • ICMPリクエストを確認してターゲットホストへの通信をチェックします
  • プロトコル名(例:http)を入力として受け取り、そのプロトコルに関連するすべてのNSEスクリプトを実行します
  • 脆弱性がトリガーされた場合、出力をログファイルに保存します
  • IPアドレス範囲に対して上記のすべてのアクションを実行できます

ツールが特定のプロトコル(例:http)で脆弱性を発見した場合、出力をログファイルに保存します。ログファイルは次の場所に作成・保存されます:/home/vulnerabilities_enumeration/http_vulnerabilities/http_vulnerabilities/http_vulnerabilities.txt この例では、プロトコルプレフィックス(現在はhttpプロトコル)を使用してフォルダが作成されています。

使用方法:

[Usage:] ./vscan.sh <ip_range> <protocol> <port> <Pn (optional)>

[Usage:] ./vscan.sh <ips_file> <protocol> <port> <Pn (optional)>

[Usage:] ./vscan.sh <ip> <protocol> <port> <Pn (optional)>

実行方法:

./vscan.sh 192.168.162.90 http 80

./vscan.sh 192.168.162.10-90 http 80

./vscan.sh 192.168.162.90 ssh 22 Pn

./vscan.sh IPs.txt smb 445
参考文献 :

  • https://nmap.org/book/nse.html
  • https://nmap.org/nsedoc/

スクリーンショット:

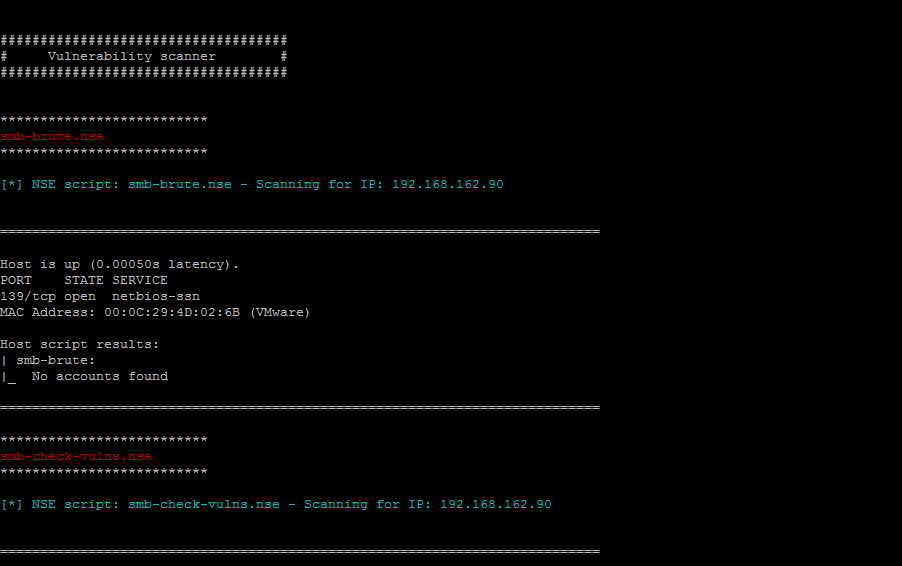
例:SMBスキャン

vuln_scan

例:Slowloris脆弱性検出

slowloris

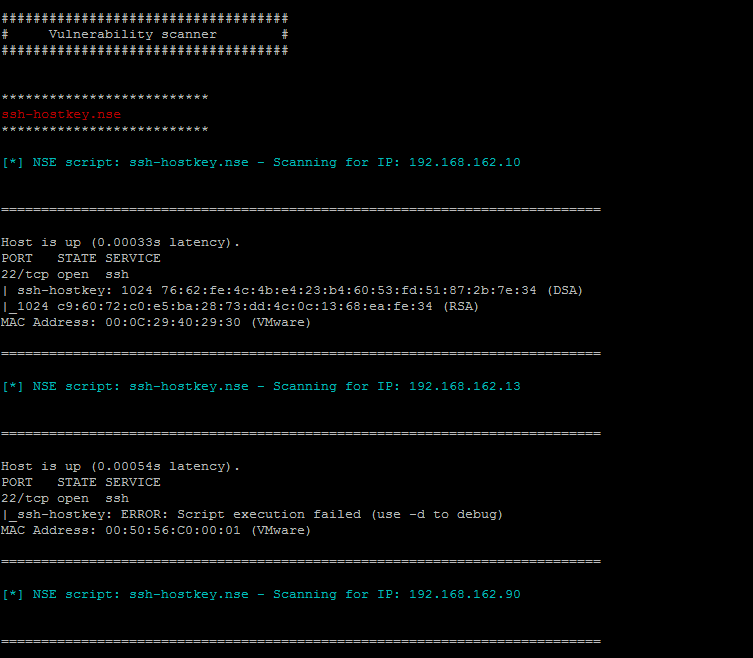
例:複数IPスキャン SSH弱鍵

range

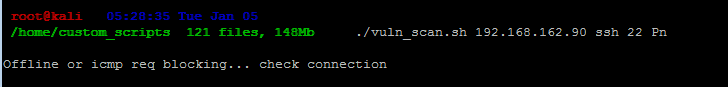
例:システムダウンまたはICMPリクエストがない場合

block

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →