
 xen0nize/cve-2026-21096
CVE-2026-21096 のクラッシュのみを目的とした概念実証。Samsung の Quram JPEG デコーダーにおける 32 ビット整数オーバーフローがヒープオーバーフローを引き起こす脆弱性で、リバースエンジニアリングのメモと adb ハーネスを含む。

Samsung が同梱する画像コーデックライブラリをリバースエンジニアリングしている最中に、あまりにも容易に到達できてしまうクラッシュに遭遇した。JPEG デコーダのイテレーションパスは、内部バッファのひとつのサイズを単純な 32 ビット符号付き演算で計算し、その結果を一切チェックしていない。幅 65535 ピクセルを主張する JPEG を渡すと、アロケーションサイズは約 4.29 GB から 256 KB のチャンクへとラップし、続く 2 つの memset はそれぞれ別の 32 ビット積からサイズを得て、今度は逆方向にラップする。一方は無害な 64 KB に落ち着くが、もう一方はバッファの 2 ギガバイト下から約 2⁶⁴ バイトの書き込みへと変わる。デコーダが実際の画像データに近づく前に、プロセスは死ぬ。
このリポジトリはそのバグを文書化し、独立して再現可能にしたものである。ここで共有しているのはクラッシュのみの PoC、つまりクラッシュであってエクスプロイトではない。ここに公開されているものはすべて、ベンダーライブラリ内部での決定的なセグメンテーションフォールトで止まる。ヒープグルーミングも、制御フローの乗っ取りも、コード実行も、配信チェーンもない。クラッシュだけで、バグが実在すること、そしてその背後にある演算が説明どおりに振る舞うことを証明するには十分である。そこからさらに何かを組み立てるのは別種の作業であり、ここには含まれていない。クラッシュを再現するために必要なすべてのファイルは、この README とともに公開されている。
Samsung はこのバグを September 2026 Security Maintenance Release(SVE-2026-3282、"corrects implementation")で修正した。ここにあるものはすべて、そのリリースより前のセキュリティパッチレベルを持つ Galaxy 端末で検証済みである。クラッシュは決定的で、10 回中 10 回発生し、フォールトしたフレームは本物の /system/lib64/libimagecodec.quram.so 内に存在する。
この PoC は以下を実証する。
このリポジトリには以下を意図的に含めていない。
クラッシュこそが要点である。影響を受けるアロケーションと書き込みが不整合になり得ることを証明するには十分であり、公開するのはそれだけである。
CVE-2026-21096 がこのバグの公開識別子である。Samsung のアドバイザリでは、月次ブリテン内で内部的に SVE-2026-3282 として追跡されている。Samsung Mobile が CNA として MITRE に提出した説明は以下のとおりである。
Heap-based buffer overflow in JPEG decoder of libimagecodec.quram.so prior to SMR Sep-2026 Release 1 allows remote attackers to execute arbitrary code.
このレコードは 2026 年 9 月 9 日に公開され、CVSS 4.0(CVSS-B)で 9.2 CRITICAL と評価されている。ベクターは以下に示す。
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
このベクターは、低い複雑性、権限不要、ユーザー操作不要(UI:N)というネットワーク隣接型の攻撃を記述しており、9月の報道における「ゼロクリック画像」という表現はここに由来する。また、Attack Requirements Present(AT:P)を伴っており、悪用が標的上で成立する必要のある条件に依存することを意味する。これはリバースエンジニアリング中に私が発見した内容と正確に一致する。このライブラリは呼び出し元が渡すジオメトリをそのまま信頼するため、現実世界での悪用可能性は、どの Samsung コンポーネントが攻撃者由来の寸法を LTN デコード経路に押し込むかにかかっている。脆弱なシステムへの影響は、機密性、完全性、可用性のすべてにおいて高い。
NVD によると、影響を受ける構成は Android 14、15、16 または 17 を実行し、パッチレベルが SMR Sep-2026 Release 1 より古い Samsung モバイルデバイスであり、弱点クラスは CWE-122(ヒープベースのバッファオーバーフロー)で、これはアロケーション演算における整数オーバーフロー(CWE-190)の直接的な結果である。同じライブラリの DNG デコーダにある類似のバグ(CVE-2026-21095 / SVE-2026-3247)も同じ bulletin で修正された。このリポジトリは JPEG のもののみを扱う。
CVE レコードはリモートコード実行の可能性を記述している。このリポジトリはその影響の再現を試みるものではない。ここでの私の作業は、脆弱なネイティブ経路とローカルクラッシュ再現ツールに限られる。
libimagecodec.quram.so は Quramsoft が開発したクローズドソースの画像コーデックで、Samsung が最近の Galaxy デバイスすべてに搭載している。これは Android プラットフォームのデコーダの上位に位置する。Samsung のアプリ(ギャラリー、カメラパイプライン、メッセージのプレビュー)が JPEG の高速またはストリーミングデコードを必要とするとき、Skia ではなくこのライブラリを呼び出す。一般的なデバイスには 2 つのビルドが搭載されており、/system/lib64/libimagecodec.quram.so と、mediaserver32 によってマップされる /system/lib/ 配下の 32 ビット版である。私はテスト端末のギャラリープロセス内で 64 ビット版がロードされていることを確認した。
バグを含む関数は、次の背後にある JNI エントリポイントである
com.quramsoft.images.QuramBitmapFactory
    .DecodeJPEGFromFileIter4LTNToNativeBufferArray(...)
「LTN」は Samsung の lock-to-native イテレーションデコードであり、呼び出し元が出力ジオメトリ自体(行ストライド、総高さ、各イテレーションチャンクがカバーすべき行数)を指定し、ライブラリが画像をブロック単位で呼び出し元管理のネイティブバッファへデコードするモードです。カメラのバーストパスはこのモードの自然な利用者です。
以下のスクリーンショットは、JNI エントリポイントの逆コンパイルされた擬似コードで、脆弱な arm64 ビルドのライブラリ(BuildId d49d229541cc09afa04a97266252f7f716e4f7aa)から IDA Pro で直接取得したものです。カラー設定の選択から 2 つの memset に至るまで、ラップする値の完全なライフサイクルを実行します。重要な引数は以下のとおりです。a4 はデコードモードフラグ(1 または 3 でなければならない)、a5 は呼び出し元が指定する行ストライド(v14 に保持)、a9 は呼び出し元が指定するイテレーション行数、*(_DWORD *)(a3 + 8) はデコード情報構造体内に格納された inPreferredConfig 値で、これが v22(ピクセルあたりのバイト数)と v23(プレーン数)を選択します。v58 は v22 をスタックスロットにコピーしただけのものです。
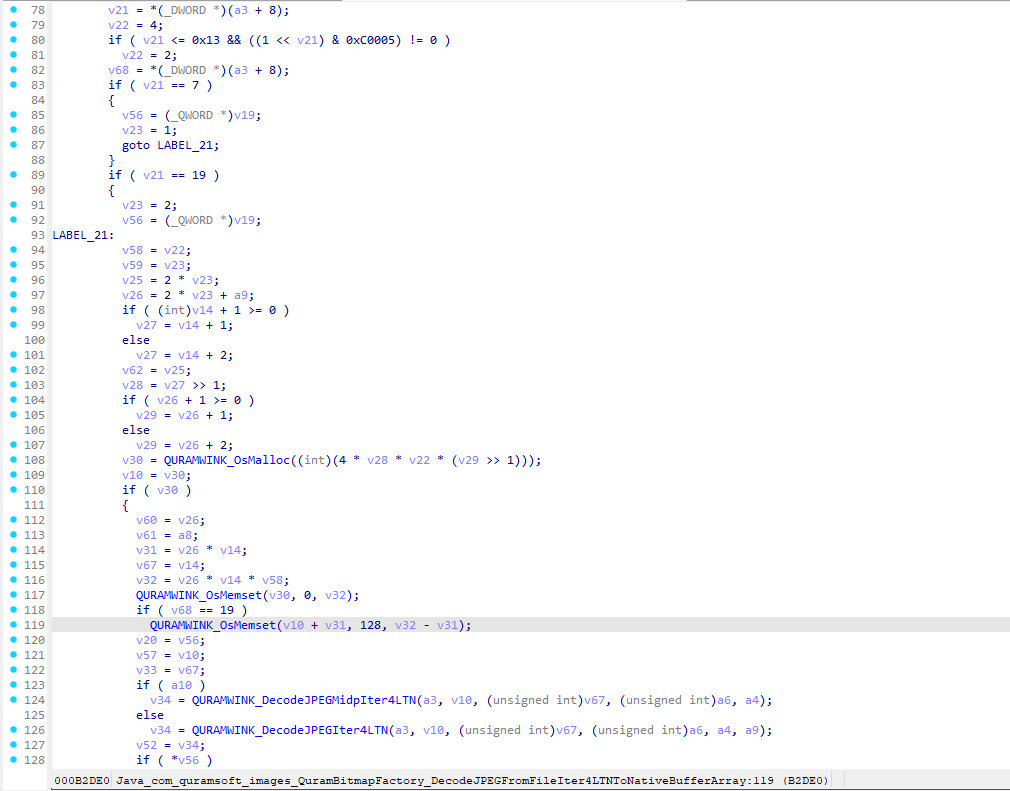
画像が示す行において、3 つの 32 ビット積が同時に破綻します。誤り自体は、チェックされていない 32 ビット演算における整数オーバーフロー(CWE-190)であり、そのメモリ安全性への影響は、CVE レコードが示すヒープベースのバッファオーバーフロー(CWE-122)です。アロケーション(0xb2d8c)は 4 * v28 * v22 * (v29 >> 1) です。大きなストライドとイテレーション高さでは、これが 2³² を法として暗黙的にラップし、4.29 GB の要求が 262,144 バイトのチャンクになり、malloc はそれを快く許可します。次に v31 = v26 * v14 が負の値 −2,147,450,881 にラップし、v32 = v31 * bpp が再びラップして無害な +65,534 になります。したがって 0xb2dc0 のゼロフィルは、チャンク内の 65,534 バイトを静かにクリアして戻ります。クロマフィルが爆発する箇所です。そのサイズは v32 − v31 で、−2,147,450,881 に着地し、呼び出し前の sxtw x2, w8 がその負の int を約 2⁶⁴ の size_t に拡張します。その宛先は buf + v31、つまりチャンクの 2 ギガバイト下です。その呼び出し(0xb2de0、tombstone の +536 フレーム)は、マップされていないページに踏み込むまで 2 ギガバイトのアドレス空間にわたって 0x80 バイトを掃き、それが SIGSEGV です。ヒープレイアウトがより幸運であれば、代わりに隣接チャンクを静かに破壊し、その部分は他の誰かの研究です。
stride = 65535 は合法な JPEG 幅であるため、SOF0 ヘッダーは単にそれを主張できます。inPreferredConfig = 19 では、エントリポイントは v22 = 2(ピクセルあたりのバイト数)と v23 = 2(プレーン数)を選択し、これにより v28 = 32768 と v26 = iterRows + 4 になります。するとアロケーションは次のように縮退します
alloc = (int)(4 × 32768 × 2 × ((iterRows + 5) >> 1))
      = (int)(2^18 × ((iterRows + 5) >> 1))
その2¹⁸の乗数によって、ラップを容易に操ることができます。((iterRows+5)>>1) が16384増えるたびに、積はちょうど2³²だけ進み、元の位置に正確に戻ります。iterRows = 32765 にすると262,144になり、これは4.29 GBの要求ですが、mallocはそれを4分の1メガバイトと見なします。
memsetのサイズは独自のスケジュールでラップします。
                     raw product    as int32
v31 = 32769 × 65535   2,147,516,415  −2,147,450,881
v32 = v31 × 2         4,295,032,830  +65,534
v32 − v31             2,147,516,415  −2,147,450,881
ゼロフィルには65,534が渡されるが、これはチャンク内に収まるため無害であり、そのまま戻る。クロマフィルには−2,147,450,881が渡され、sxtwによってこれが約2⁶⁴のsize_tに拡張され、buf + v31という宛先、つまりチャンクの2ギガバイト下を指す。この組み合わせがクラッシュを引き起こす。
iterRowsの32763から32767までは同じようにラップする。繰り返し実行してもっとも安定していた32765を採用した。
トリガーファイル自体はgen_payload.pyによって生成される。これは本物の4096×4096 4:2:0 JPEG(Pillowで品質70でエンコード)であり、そのSOF0の幅フィールドが後から65535にパッチされている。ある教訓には夕方2回分を費やした。ハフマンストリームは本物でなければならない。最初の合成JPEGは、実行が脆弱なライターに到達するはるか前にエントロピーデコーダーによって拒否され、デコーダーが実際にデコードできないファイルではクラッシュは起こらないのだ。
poc.dexは小さなビルド済みハーネスである。Samsung内部クラス(com.quramsoft.images.QuramBitmapFactoryとそのOptions)を正確な名前で宣言することで、ARTがネイティブメソッドを実際のシステムライブラリに直接バインドし、app_processからシェルユーザーとしてデコードを駆動する。rootは不要、APKも不要、Galleryも関与しない。
必要なものはadb、Pillowを備えたpython3、そして脆弱なSamsungデバイスである。
python gen_payload.py payload.jpeg
adb push payload.jpeg /sdcard/Download/
adb push poc.dex /data/local/tmp/poc.dex

adb shell CLASSPATH=/data/local/tmp/poc.dex app_process / \
    com.Xen0nize.quram.Ltn /sdcard/Download/payload.jpeg 1 19 65535 4096 32765 0 0
引数は順に file, jniCfg, inPreferredConfig, stride, totalHeight, iterRows, a8, midpoint です。意味を持つのは
inPreferredConfig(7 または 19、つまり LTN YUV カラーモードである必要があり、それ以外は
"is not supported for [%d] color type" というログ行とともに丁重に拒否されます)、stride(パッチ済みの SOF0 幅から取得)、そして iterRows
(ラップのトリガー)です。
脆弱なコードに到達するには、さらに jniCfg ∈ {1,3}(関数冒頭のデコードモード
ゲート)、空でない出力ハンドル配列、そして JPEG としてパースできるファイルが必要です。これらはすべて
ブラックボックスプロービングとデコンパイルによって見つけたもので、ここでテストデバイスの root を必要としたものは何もありません。
正常に実行されると、次のように終了します。
LTN /sdcard/Download/payload.jpeg jni=1 pref=19 stride=65535 totalH=4096 iter=32765 a8=0 mid=0
decInfo=...
Segmentation fault
クラッシュバッファには次の内容が含まれています。
Fatal signal 11 (SIGSEGV), code 1 (SEGV_MAPERR)
#00 pc ... libc.so (__memset_aarch64)
#01 pc ... libimagecodec.quram.so (QURAMWINK_OsMemset+16)
#02 pc ... libimagecodec.quram.so (DecodeJPEGFromFileIter4LTNToNativeBufferArray+536)
実行後に adb logcat -b crash -d で自分で確認してください。2つの
libimagecodec.quram.so フレームが要点です。クラッシュは
ベンダーライブラリの呼び出し経路、ラップされたアロケーションと
過大な memset の間で発生します。
同じデバイス上の同じファイルに対して、2つのネガティブコントロールを実行します。
iterRows = 16、同じ呼び出しと同じファイルですが演算が
ラップしないため、呼び出しは正常に返ります(SURVIVED r=0)。inPreferredConfig = 4、それ以外はすべて同じですが非LTNのカラー設定であり、
カラータイプのゲートで拒否され、生存します。クラッシュは乗算が実際にラップする場合にのみ発生し、まさにそれが 2026年9月のパッチで修正される内容です。すでにSep-2026アップデートが 適用されたデバイスでは、同じコマンドはクラッシュする代わりにデコードする (または正常に失敗する)ことが期待され、パッチ適用済みと未適用の 端末の両方を手元に持っている場合に確認する価値のある差分です。






