Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
PoC-Deployer-System — Android上でCVE-2024-31317を利用するための簡易ツール | Kitploit
ツール/GitHubGitHub/wqry085/poc-deployer-system
Androidセキュリティ特権昇格ペイロード生成エクスプロイトポストエクスプロイトペネトレーションテストモバイルセキュリティリモートアクセスツール
GitHubwqry085/poc-deployer-system

PoC-Deployer-System

Android上でCVE-2024-31317を利用するための簡易ツール

リポジトリを見る
7410539ヶ月前Kitploit レビュー済み
共有

PoC-Deployer-System

License: MIT Android

English | 日本語

CVE-2024-31317 に基づく Zygote インジェクションツールを利用した可視化ツール。リモート端末とファイル転送を統合。

Binder-CLI - binder を介したシステムサービスへのアクセス

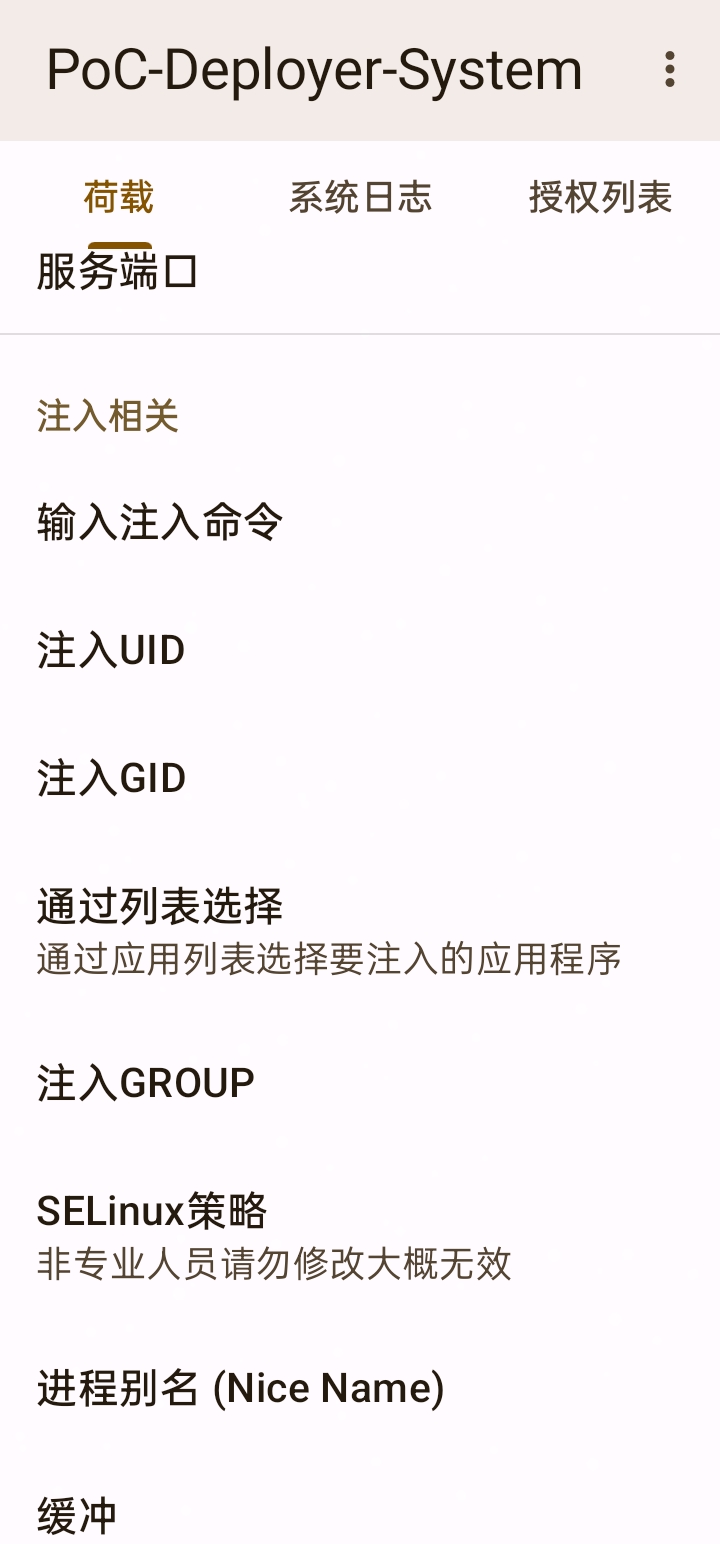
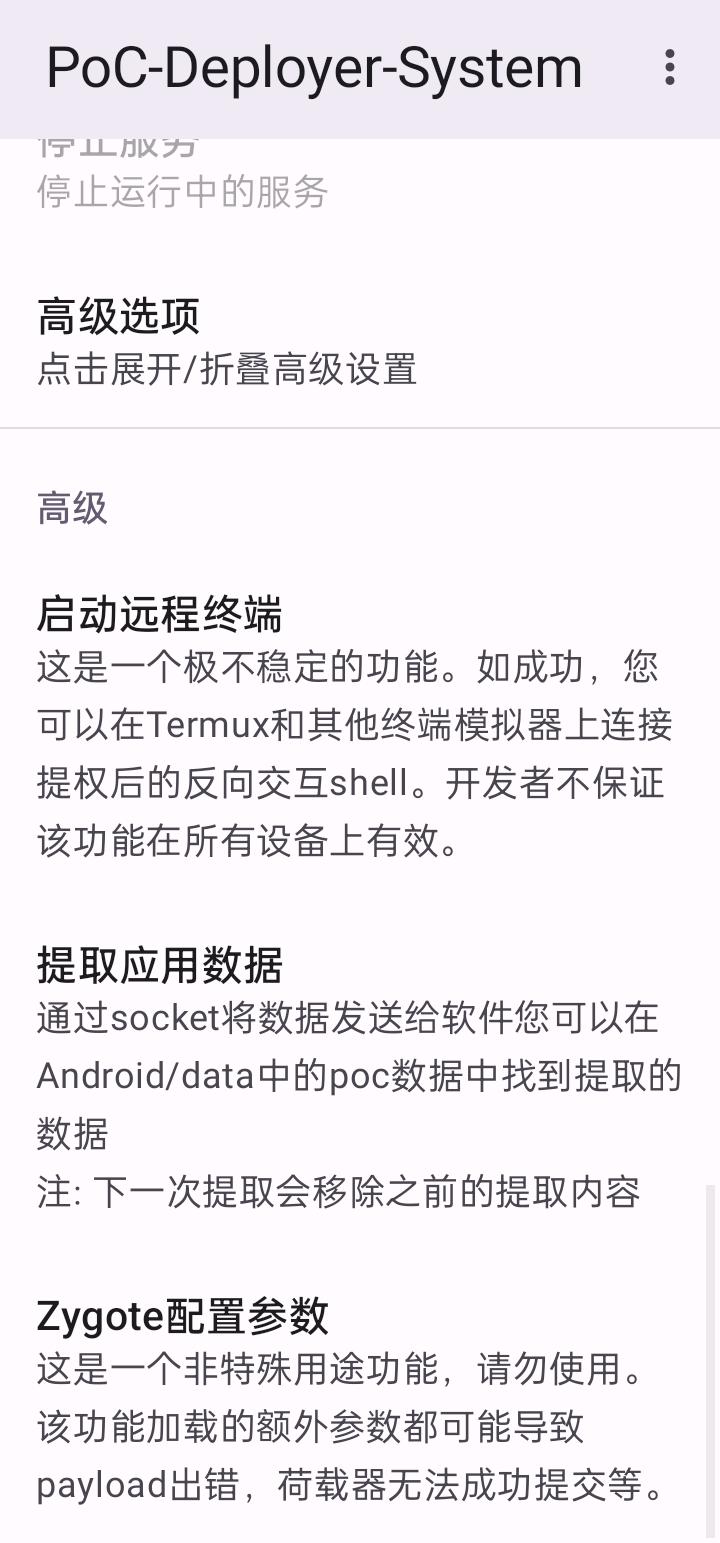
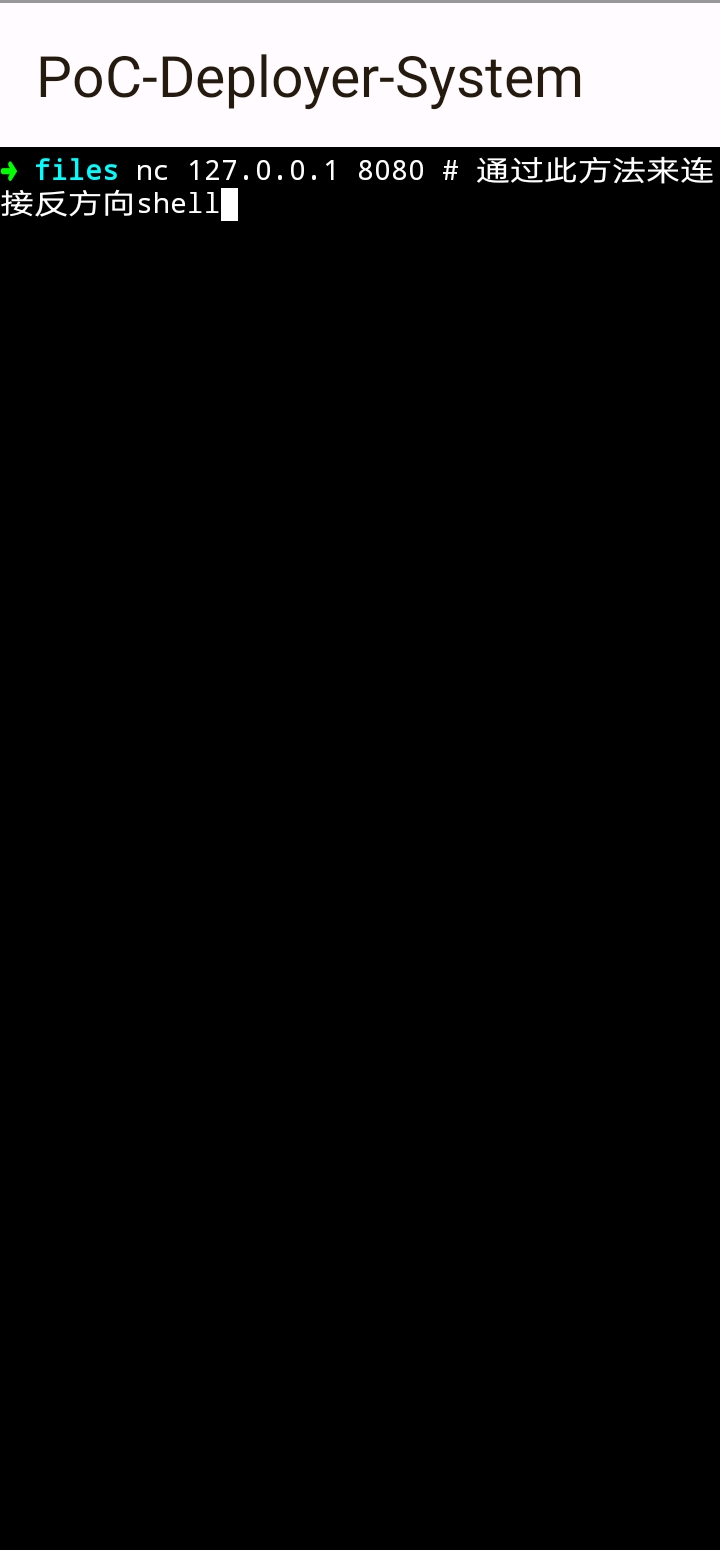
スクリーンショット

UID/GID インジェクション高度な機能リバースシェル
インジェクション高度Shell

クイックスタート

環境要件

  • Android 9-13、セキュリティパッチ 2024年6月以前
  • Shizuku が有効化されていること
  • 特殊デバイスではベンダー制限を無効化する必要があります(MIUI/ColorOS/OriginOS)

使用手順

  1. Shizuku をインストールして有効化
  2. アプリをインストールし、Shizuku 権限を付与
  3. ターゲットパラメータ(UID/GID/SELinux コンテキスト)を設定
  4. リモート端末を起動(リバースシェル)
  5. リバースシェルに接続:
stty raw -echo; nc 127.0.0.1 8080; stty sane

機能

機能説明
Zygote インジェクションhidden_api_blacklist_exemptions 経由で実装
リモート端末完全な PTY、ウィンドウサイズ調整対応
アプリデータ転送速度 50-100 MB/s
アクセス制御UID ホワイトリスト

ポート説明

ポート用途認証
8080ローカルリバースシェルローカル UID ホワイトリスト
8081制御インターフェースMD5 鍵
56423ファイル受信ローカル

8081 制御コマンド

EXEC <cmd>       - コマンド実行
STATUS           - システム状態
POLICY_ADD <uid> - ホワイトリスト追加
POLICY_LIST      - ホワイトリスト表示
SEND_APP_DIR     - アプリケーションディレクトリ送信

トラブルシューティング

# プロセス確認
ps -A | grep zYg0te
# ポート確認
netstat -tlnp | grep 56423
# ログ表示
logcat -s FolderReceiver:*

免責事項

セキュリティ研究目的にのみ使用し、不正利用は禁止します。利用者はすべての責任を負うものとします。

謝辞

https://github.com/Webldix

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    377
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    324
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    252

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →